




ThreatsDay: Wie scheinbar harmlose Updates und KI-Input-Agenten missbraucht werden
LONDON (IT BOLTWISE) – Dieses ThreatsDay-Bulletin zeigt, wie Angreifer die „Gewohnheit“ der Nutzer ausnutzen: Updates, Berechtigungen, normale Installationswege und sogar KI-Bildreviews. Ein Beispiel ist eine PNG-Datei, die versteckte Anweisungen enthält und damit Coding-Agenten in Sessions mit scheinbar harmlosen Aufgaben lenken kann. Daneben stehen konkrete Änderungen an Plattformen wie GitHub Enterprise Server und PyPI, die genau […]
ThreatsDay: Wie Angreifer mit Vertrauen umgehen – von Android bis zu KI-Prompt-Injection
LONDON (IT BOLTWISE) – In dieser ThreatsDay-Runde zeigt sich ein Muster: Angriffe wirken wie alltägliche Software, Berechtigungen oder harmlose Entwickler-Workflows. Von einer npm-Installation, die auf macOS Infostealer nachlädt, bis zu einer VS-Code-Erweiterung mit versteckter Fernsteuerung reichen die Beispiele. Besonders brisant ist auch die neue GhostCommit-Technik, bei der eine PNG-Datei im Pull Request versteckte Kommandos für […]
Maliziöse Vite-npm-Packages nutzen Blockchain-C2 für RAT-Zugriff
LONDON (IT BOLTWISE) – Sicherheitsforscher haben sieben bösartige npm-Packages identifiziert, die gezielt das Vite-Ökosystem über eine Supply-Chain-Attacke kompromittieren. Die Kampagne „ViteVenom“ setzt auf eine mehrstufige Blockchain-basierte Command-and-Control (C2), um einen Remote-Access-Trojaner nachzuladen. Anders als viele klassische Malware-Loader wird die Payload nicht beim Installieren, sondern beim Import zur Laufzeit aktiviert. Betroffen sind insbesondere Entwickler, die Vite-basierte […]
Kompromittierte AsyncAPI-npm-Packages verteilen Multi-Stage Botnet-Loader via IPFS
BERLIN / LONDON (IT BOLTWISE) – Vier kompromittierte npm-Pakete aus dem @asyncapi-Namespace verteilen einen mehrstufigen Botnet-Loader. Die Malware wird nicht über install-Skripte ausgelöst, sondern beim Laden der Bibliothek via require() in Node.js, lädt dann verschlüsselte Folgekomponenten per IPFS nach. Als Kommunikations-Backbone dienen mehrere C2-Kanäle einschließlich HTTP, Nostr-Relays, BitTorrent DHT, libp2p und Ethereum-Smart-Contracts. Entscheidend: Die Veröffentlichung […]
NPM: 148 „Student-Proxies“ wurden zu Browser-DDoS-Botnetzen
LONDON (IT BOLTWISE) – Eine Angriffsserie mit 148 npm-Paketen tarnte sich als „Student-Proxy“ und verwandelte Browser in ein DDoS-Botnetz. Laut Analyse von JFrog lief die Kampagne Anfang Mai rund zwei Wochen und nutzte dabei einen Proxy-Client als Zustellmechanismus. Im Kern wird nicht beim npm-Installieren zugeschlagen, sondern erst im geöffneten Tab: Remote-Code wird nachgeladen und anschließend […]
148 getarnte npm-Pakete verwandeln Browser-Proxies in DDoS-Botnetze
LONDON (IT BOLTWISE) – Eine neu analysierte npm-Kampagne nutzt 148 scheinbare Proxy-Tools als getarnte Botnet-Zellen: Jeder, der eine Proxy-Seite im Browser öffnet, gerät in den Datenstrom. Laut der Untersuchung bleibt die Schadlogik bewusst außerhalb des Install-Prozesses, um gängige Prüfmechanismen zur Build-Zeit zu umgehen. Stattdessen laden die Pakete zur Laufzeit Remote-Code über einen mutable CDN-Zweig und […]
Sicherheits-Update-Druck steigt: ShareFile-Notmaßnahmen, Citrix Bleed 2 und KI-Coding-Angriffe
LONDON (IT BOLTWISE) – In dieser Woche zeigt sich ein wiederkehrendes Muster: Sicherheitslücken und kompromittierte Software gelangen schneller in die Praxis, als Unternehmen ihre Remediation abschließen können. Von ShareFile-Notschritten wegen Storage-Zone-Controllern bis zu Citrix Bleed 2 und neuen Backdoor-Varianten verschiebt sich der Fokus auf Patch-Tempo, Log-Management und schnelle Session-Beendigungen. Gleichzeitig zeigen Studien zu HalluSquatting, wie […]
Sicherheits-Recap: ShareFile-Controller, Citrix Bleed 2 und KI-Coding-Angriffe in einer Woche
LONDON (IT BOLTWISE) – In dieser Woche verdichten sich mehrere Sicherheitsvorfälle, die eines gemeinsam haben: Patches kommen oft zu spät, weil die Ausnutzung längst parallel läuft. Fortschritt fordert ShareFile-Kunden auf, Storage-Zone-Controller vorerst abzuschalten, während Citrix Bleed 2 bereits für Ransomware missbraucht wird. Dazu kommen kompromittierte Paket-Ökosysteme wie npm sowie neue KI-orientierte Angriffsmuster, die Code-Assistants in […]
Kompromittiertes jscrambler-Release 8.14.0: Rust-Infostealer via npm-Preinstall
LONDON (IT BOLTWISE) – Ein kompromittiertes npm-Release von jscrambler (Version 8.14.0) wird während der Installation durch einen bösartigen preinstall-Hook ausgerollt und startet einen plattformübergreifenden Rust-Infostealer ohne zusätzliche CLI-Befehle. Die Schadsoftware sammelt gezielt Cloud-Schlüssel, Browser- und Messenger-Sessions sowie Secrets moderner KI-Tooling-Setups. Besonders kritisch: Unter Linux nutzt der Payload eine eBPF-Grundlage, also einen Einstieg in den Kernel, […]
Gefälschte Go-Module und HalluSquatting: Vier Angriffswege auf Entwickler
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine groß angelegte Kampagne aufgedeckt, die über 222 GitHub-Repositories kompromittierte Go-Module in Entwickler-Workflows einspeist. Gleichzeitig zeigt ein Fall aus der Wallet-Entwicklung, wie ein einziges infiziertes npm-Paket in weniger als einer Stunde Schaden anrichten kann. Neu kommt der Angriff namens HalluSquatting hinzu: KI-Entwicklungswerkzeuge können durch Paket- und URL-Halluzinationen […]
GhostApproval & weitere KI-Coding-Angriffe: Von Offline-Tools bis Patches
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor mehreren Angriffen auf KI-Coding-Assistenten und lokale Entwickler-Workflows: Bei GhostApproval (CVE-2026-12958) missbrauchen Angreifer symbolische Links, um SSH-Schlüssel abzugreifen. Parallel geraten auch Web- und npm-basierte Tooling-Ketten unter Druck, weil Tools heimlich Daten über POST-Requests ausleiten können. Der wichtigste Hebel für Unternehmen: schnelle Patches für betroffene Assistenten sowie ein konsequenter Wechsel […]
GhostApproval & KI-Coding-Assistenten: Offline-First wird zum Sicherheitsstandard
LONDON (IT BOLTWISE) – Mehrere KI-Coding-Assistenten geraten wegen einer Symlink-Lücke unter Druck, während parallel kompromittierte Pakete aus der NPM-Lieferkette private Schlüssel abgreifen können. Sicherheitsvorfälle wie GhostApproval (CVE-2026-12958) zeigen, wie schnell „Helfer-Tools“ zum Einfallstor werden. Gleichzeitig nehmen Offline- und Client-First-Ansätze Fahrt auf: Lokale MCP-Server, Prüf-CLIs und self-host-fähige Git-Infrastrukturen versprechen mehr Kontrolle. Der Artikel ordnet die technischen […]
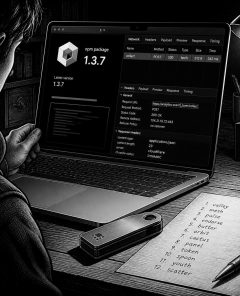
Kompromittierung bei Injective: Maliziöse npm-Pakete stehlen Wallet-Private-Keys
SAN FRANCISCO / LONDON (IT BOLTWISE) – Angreifer kompromittierten das GitHub-Repository von Injective Labs und veröffentlichten eine manipulierte npm-Version, die beim Einsatz sensible Wallet-Daten exfiltriert. Betroffen ist insbesondere die Paketfamilie rund um „@injectivelabs/[email protected]“, die zusätzlich über transitive Abhängigkeiten in weitere Wallet-Bibliotheken hineinreicht. Obwohl die Version zwischenzeitlich als veraltet markiert wurde, sind die Build-Artefakte offenbar weiterhin […]
Npm 12 schaltet Install Scripts standardmäßig ab und begrenzt GATs
BERLIN / LONDON (IT BOLTWISE) – GitHub macht npm 12 zu einem härteren Baustein in der Software-Lieferkette: Install Scripts laufen künftig nur noch, wenn sie explizit freigeschaltet sind. Zusätzlich wird die Nutzung granularer Zugriffstokens (GATs), die 2FA umgehen sollen, stark beschnitten. Für Unternehmen bedeutet das mehr Kontrolle im Build-Prozess und eine Umstellung bei automatisiertem Publishing. […]
Cloud-Bucket-Hijacking, Windows-LPE und Betrugswellen: ThreatsDay im Überblick
LONDON (IT BOLTWISE) – ThreatsDay zeigt diesmal, wie „normale“ Admin-Abläufe zu Einfallstoren werden: von Cloud-Bucket-Hijacking über Windows-LPE-Ketten bis zu neuen Phishing- und Ransomware-Varianten. Besonders kritisch ist der Bucket-Umleitungsangriff, weil ein weltweit eindeutiger Name als Namespace-Risiko missbraucht wird. Parallel häufen sich Schwachstellen in Integrations- und Ausführungswegen, etwa in ArcGIS Server sowie bei OAuth-ähnlichen Tokenpfaden. Für Unternehmen […]
Npm 12 deaktiviert Install-Skripte und schränkt Token mit 2FA-Bypass ein
LONDON (IT BOLTWISE) – npm 12 zieht die Schrauben bei Supply-Chain-Angriffen an: Install-Skripte und Git-/Remote-Auflösung laufen standardmäßig nicht mehr. Gleichzeitig werden granulare Access Tokens (GATs) mit 2FA-Bypass in ihrer Reichweite stark beschnitten. Betroffen sind nicht nur Token-Verwaltung, sondern auch das direkte Veröffentlichen von Paketen. Für Teams bedeutet das: Automationen müssen künftig auf OIDC oder staged […]
PolinRider: Nordkoreanische Angreifer kompromittieren Open-Source-Developer per Supply-Chain
BERLIN / LONDON (IT BOLTWISE) – Nordkoreanische Angreifer setzen mit PolinRider auf kompromittierte GitHub-Repositories, um im Paket-Ökosystem Backdoors und Datendiebe einzuschleusen. Seit Dezember 2025 lassen sie über JavaScript-Loader infizierte Releases auftauchen, die sich bis zu konkreten Paketen und Erweiterungen zurückverfolgen lassen. Laut Branchenhinweisen wurden bereits 162 bösartige Release-Artefakte in 108 Paketen entdeckt. Für Teams, die […]
TraceTree erkennt Malware per Verhaltensanalyse: Juli-Welle trifft Software- und Cloud-Lieferketten
LONDON (IT BOLTWISE) – Eine neue Open-Source-Software namens TraceTree soll Schadcode anhand seines Verhaltens automatisch identifizieren, doch sie erscheint genau in dem Moment, in dem Angreifer gezielt Software- und Cloud-Lieferketten ausnutzen. Parallel werden mehrere Kampagnen beschrieben: nordkoreanisch zugeschriebene Paketinjektionen in npm und anderen Ökosystemen sowie betrügerische Rollup-Polyfill-Imitationen. Zusätzlich berichten Sicherheitskreise über kompromittierte Red-Hat-npm-Pakete, die offenbar […]
PolinRider: Nordkoreanische Supply-Chain-Attacken missbrauchen npm, Packagist, Go-Module und Chrome-Extensions
LONDON (IT BOLTWISE) – PolinRider zeigt, wie stark sich Supply-Chain-Angriffe weiterentwickelt haben: Angreifer platzieren dutzende schädliche Pakete und Browser-Erweiterungen in beliebten Ökosystemen wie npm, Packagist, Go-Module und dem Chrome Web Store. Betroffen sind nicht nur Entwickler-Workstations, sondern auch CI/CD-Pipelines, die Abhängigkeiten automatisch abrufen und ausführen. Das Vorgehen nutzt kompromittierte Maintainer-Accounts, stark obfuscated JavaScript-Loader und mehrstufige […]
Wordgard ersetzt ProseMirrors Architekturfehler: neue KI-Editor-Bausteine
BERLIN / LONDON (IT BOLTWISE) – Der unabhängige Entwickler Marijn Haverbeke bringt mit Wordgard eine komplette Neuentwicklung für rich-text-Editoren auf den Markt. Statt wie bei ProseMirror auf atomare „Steps“ setzt Wordgard auf ein Delta-Änderungsmodell, das Transaktionen klarer macht und kollaboratives Editing näher an die Grundarchitektur rückt. Auch die Schema-Logik, Cursor- und Selection-Behandlung sowie das Erweiterungsmodell […]
FBI warnt vor TeamPCP: 500.000 Zugangsdaten aus Entwickler-Tools
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI warnt vor der Gruppe TeamPCP, die Entwickler- und Security-Tools kompromittiert und so Zugangsdaten in großem Stil abgegriffen hat. In einer Kampagne sollen rund 10.000 CI/CD-Workflows infiltriert und mehr als 500.000 Credentials aus mindestens 1.000 SaaS-Umgebungen abgerufen worden sein. Besonders kritisch: Gestohlene Token und SSH-Schlüssel werden offenbar […]
PolinRider: Nordkoreanische Hacker streuen 108 Malware-Pakete über npm & Co.
LONDON (IT BOLTWISE) – Nordkoreanisch verlinkte Angreifer aus der „Contagious Interview“-Kampagne veröffentlichen 108 bösartige Pakete und Browser-Extensions über mehrere Ökosysteme wie npm, Packagist, Go und Chrome. Laut einer aktuellen Analyse bleiben die Aktivitäten aktiv, weil Maintainer-Accounts kompromittiert und Versionen in legitimen Repositories infiziert werden. Für Teams, die Build-Pipelines und Abhängigkeiten pflegen, verschiebt sich damit die […]
PolinRider: Nordkoreanische Angreifer kompromittieren 1.951 GitHub-Repos
LONDON (IT BOLTWISE) – Nordkoreanische Akteure hinter der KI-gestützten Job-Rekrutierungskampagne „Contagious Interview“ haben im Rahmen von „PolinRider“ 108 bösartige Pakete und Browser-Erweiterungen in mehrere Ökosysteme eingespeist. Laut Analysten sind dabei bis zum 11. April 2026 insgesamt 1.951 öffentliche GitHub-Repositories betroffen, darunter 1.047 unterschiedliche Repository-Owner. Die Angriffe umgehen typische Anzeichen kompromittierter Accounts, indem sie statt gestohlener […]
Nordkorea nutzt Lookalike-npm-Packages als Rollup-Polyfill-Schleusen
LONDON (IT BOLTWISE) – Nordkoreanisch verknüpfte Akteure schleusen über Lookalike-npm-Packages an Rollup-Polyfill-Schnittstellen schädlichen Code in Entwicklerumgebungen ein. Laut JFrog tarnen neue Pakete ihr Verhalten durch nahezu identische Metadaten und mehrstufige Installationsketten. Betroffen sind vor allem CI/CD- und Workstation-Kontexte, in denen Token, SSH-Schlüssel, Browserdaten und Wallet-Zugänge greifbar sind. Der Vorfall zeigt erneut, wie stark die Open-Source-Abhängigkeit […]
 #Sophos
 #AmazonPrime
 #Bestseller

