
LONDON (IT BOLTWISE) – Dem Sicherheitskontext zufolge wird der Bedrohungsakteur Silent Lynx frischen Angriffsmustern gegen Regierungsorganisationen im CIS-Raum zugerechnet. Die Kampagne zeigt Makro-dokumentbasierte Initialzugriffe, PS2EXE-Downloader und GitHub-gehostetes PowerShell als wiederkehrende Bausteine. Für den späteren Zugriff kommen benutzerdefinierte Reverse Shells wie FoalShell und PickleShell zum Einsatz. Besonders auffällig: WinRAR-Archive werden offenbar über CVE-2025-8088 zur Ausführung missbraucht.
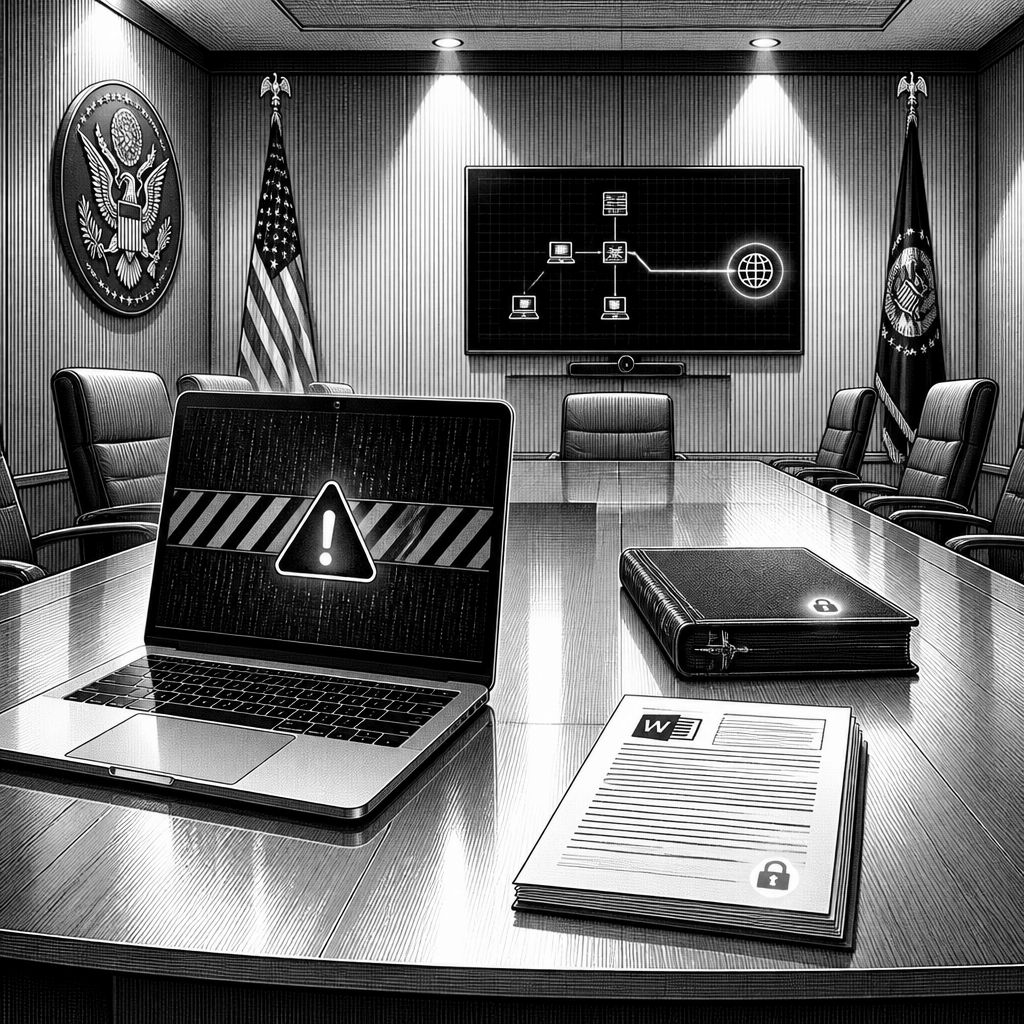
Silent Lynx wird derzeit mit neuen Angriffsketten in Verbindung gebracht, die gezielt Regierungsorganisationen im Gebiet der Gemeinschaft Unabhängiger Staaten (CIS) treffen. Die Aktivität soll von Juni 2025 bis August 2026 beobachtet worden sein und stützt sich auf vier unterschiedliche Infektionspfade, die jeweils mehrere „Lieferstufen“ kombinieren. Für IT-Teams ist das vor allem deshalb relevant, weil die Varianten nicht nur auf einen einzelnen Initialvektor setzen, sondern mehrere, parallel einsetzbare Techniken abdecken: Makro-aktive Dokumente, PS2EXE-Downloader, PowerShell-Skripte, die offenbar extern gehostet werden, und präparierte WinRAR-Archive mit einer Schwachstelle als Trigger.
Technisch auffällig ist die Mischung aus Dokument- und Archiv-Mechanik: In mehreren Sequenzen starten die Angriffe mit Word-Dokumenten, die Makros auslösen, um danach einen Downloader nachzuladen. Als zweite Stufe taucht der PS2EXE-Umweg auf, der häufig genutzt wird, um PowerShell-Payloads so zu verpacken, dass sie sich für einen klassischen Datei-Scan weniger „standardmäßig“ verhalten. Daneben wird beschrieben, dass PowerShell-Komponenten über GitHub-ähnliche Hosting-Mechanismen nachgezogen werden, was die Angriffslogik modular macht: Das initiale Dokument muss dann weniger Code enthalten, während die eigentliche Ablaufsteuerung über Abrufskripte erfolgt.
Besonders konkret wird es dort, wo WinRAR-Archive als Ausführungsvektor dienen: In den beschriebenen Infektionsketten werden RAR-Dateien präpariert, und an einer Stelle soll die Ausnutzung von CVE-2025-8088 eine Rolle spielen. Ergänzend werden weitere Methoden erwähnt, etwa bösartige Verknüpfungen (Shortcuts) innerhalb der Archive, die beim Öffnen oder Extrahieren in eine Aktion übergehen. Solche Ketten sind für Angreifer strategisch, weil sie die Nutzerinteraktion ausnutzen: Statt unmittelbar ausführbare Dateien zu liefern, werden Formate bereitgestellt, die in Zielumgebungen typischerweise als harmlos gelten und erst beim Öffnen/Entpacken zur eigentlichen Ausführung führen.
Nach dem erfolgreichen Einstieg landet die Kampagne laut Beschreibung in einer Phase, in der benutzerdefinierte Reverse Shells aktiv werden. Genannt werden dabei FoalShell, Chvost, Laplas und PickleShell. Der praktische Nutzen liegt auf der Hand: Reverse Shells etablieren eine interaktive Fernsteuerung über den kompromittierten Host, ohne dass das Zielsystem eingehende Verbindungen zulassen muss. Damit verschiebt sich die Abwehrfrage weg vom „Angreifer muss von außen rein“ hin zu „wie erkennt man, dass ein System zu ungewöhnlichen Zeiten und zu fremden Zielen ausgehend kommuniziert oder Shell-ähnliche Aktivitäten startet“.
Der geografische Schwerpunkt soll in Zentralasien und im weiteren CIS-Raum liegen; als betroffene Staaten werden unter anderem Kasachstan, Kirgisistan, Tadschikistan, Turkmenistan, Usbekistan, Armenien, Aserbaidschan, Russland und Belarus genannt. Auch wenn solche Listen naturgemäß von der Datenlage abhängen, ergibt sich daraus ein klarer Musterbefund: Die Auswahl der Opfer und „Lure“-Themen wird auf neun Länder bezogen und wirkt so, als ziele die Kampagne auf Organisationen mit hoher Relevanz für politische und wirtschaftliche Entscheidungsprozesse. Der Text verweist zudem auf ein Interesse an Informationen rund um regionale Diplomatie und Ressourcenmanagement – ein Hinweis darauf, dass die Angriffe eher in Richtung Spionage- oder Aufklärungslogik als auf breitflächige Masseninfektionen interpretiert werden.
Für den Markt ist dabei weniger die einzelne Payload entscheidend als die Wiederverwendbarkeit der Bausteine. Silent Lynx ist dem Kontext zufolge seit mindestens 2020 aktiv und zeigt Überschneidungen mit anderen Bedrohungsclustern wie YoroTrooper und ShadowSilk, was auf eine teilweise geteilte Infrastruktur- oder Taktiklandschaft hindeutet. Gleichzeitig passt das Vorgehen in den breiteren Trend, bei dem Angreifer immer häufiger „lebende“ Lieferketten bauen: Makros liefern nur noch den Startimpuls, Downloader verpacken Ausführung, und Skripte werden dynamisch nachgezogen. Für Verteidiger bedeutet das, dass einzelne Signaturen für Makros, PS2EXE oder Archiv-Missbrauch nur einen Teil abdecken; entscheidend wird das Zusammenführen von Telemetrie aus Datei-, Prozess- und Netzwerkebene.
Konkrete Implikationen ergeben sich daraus besonders für Regierungs- und Behördenumgebungen, in denen Dokumentenwechsel, Archiv-Workflows und Fernzugriffsmodelle oft eng verzahnt sind. Teams sollten daher nicht nur Makro-Risiken adressieren, sondern auch die Kette vom Dokument bis zur „Reverse Shell“-ähnlichen Kommunikation überwachen: ungewöhnliche PowerShell-Ausführungen nach Entpacken, auffällige PS2EXE-Prozesse, ungewöhnliche DNS- und HTTP/HTTPS-Requests bei „scheinbar“ harmlosen Dokumentöffnungen sowie verdächtige Aktionen im Umfeld von WinRAR. Je früher solche Muster erkannt werden, desto eher lässt sich die Kampagne vor der Persistenz- oder Kommandophase bremsen – und genau dafür liefern die beschriebenen vier Infektionspfade einen handfesten Prüfrahmen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Silent Lynx: Neue Angriffsketten gegen CIS-Regierungen mit Makros, WinRAR und Reverse Shells" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Silent Lynx: Neue Angriffsketten gegen CIS-Regierungen mit Makros, WinRAR und Reverse Shells" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Silent Lynx: Neue Angriffsketten gegen CIS-Regierungen mit Makros, WinRAR und Reverse Shells« bei Google Deutschland suchen, bei Bing oder Google News!