
LONDON (IT BOLTWISE) – Angreifer sollen über gestohlene UpdraftCentral-Verbindungsschlüssel Backdoors in WordPress-Seiten eingeschleust haben. Betroffen sind offenbar bestimmte UpdraftPlus-Versionen, während das Unternehmen zugleich ein Hotfix-Release bereitstellt und ältere Schlüssel per Update automatisch deaktivieren will. Sicherheitsanbieter beobachten dabei auch direkte Kommandos über eine Remote-RPC-Schicht, die Plugins nachlädt und Nutzer mit weitreichenden Rechten anlegt. Für Betreiber lautet die zentrale Maßnahme: Schlüssel rotieren, Konten prüfen und die betroffenen Komponenten zeitnah aktualisieren.
Beim Thema WordPress-Sicherheit rückt ein weiteres Supply-Chain-Puzzleteil in den Fokus: Nach Angaben des betroffenen Herstellers sollen Unbekannte in den Bereich rund um TeamUpdrafts Website eingedrungen sein und dabei möglicherweise unbefugten Zugriff auf Verbindungsschlüssel für UpdraftCentral, UpdraftVault und UpdraftClone erlangt haben. Diese „Connection Keys“ dienen im Produkt als Grundlage, um über die zentrale Fernverwaltung Aktionen auf verbundenen WordPress-Seiten auszulösen. Das hat eine besondere Qualität, weil es nicht auf eine reine Schwachstelle innerhalb einzelner Plugins zielt, sondern auf eine Angriffsfläche, die den Betriebsmodus mehrerer Installationen gleichzeitig berührt.
TeamUpdraft verortete das Problem auf das Wochenende vom 17. bis 18. Oktober und beschreibt, dass man die Zugriffsroute geschlossen, Konten abgemeldet und die potenziell betroffenen Schlüssel sowie Zugangsdaten ausgetauscht habe. Laut der Erklärung soll in der betroffenen Datenbasis zwar auch Passwortmaterial enthalten gewesen sein, allerdings nur in gehashter Form; zusätzlich seien unter anderem 2FA-Einstellungen sowie die Verbindungsschlüssel zu UpdraftCentral, UpdraftVault und UpdraftClone erfasst gewesen. Wichtig für die Risikoeinordnung: Der Anbieter betont, dass die Datenbank keine Finanzinformationen enthält, Zahlungen laufen demnach über Stripe und PayPal. Für technische Leiter ist das dennoch ein großer Hebel, weil gehashte Passwörter und 2FA-Konfigurationen in Kombination mit gestohlenen Schlüsseln andere Eintrittswege eröffnen können.
Die eigentliche Eskalationslogik wird in der Analyse durch Sicherheitsforscher greifbar. Es wird beschrieben, dass ein Angreifer über ein signiertes „plugin.upload_plugin“-Kommando im Remote-Procedure-Call-Kanal gültige Dashboard-Schlüssel einsetzt, um auf den verbundenen WordPress-Seiten beliebige Backdoor-Plugins zu installieren und zu aktivieren. Konkret richtet sich der Angriff an die Serveroberfläche, die auf gewöhnlichen POST-Anfragen zum Seiten-Root lauscht, und nutzt dann den Standard-Installer von WordPress, um das Schadmodul in den Plugin-Workflow zu integrieren. Patchstack spricht dabei von einem kontinuierlichen Zeitfenster über 18 Stunden am 18. und 19. Oktober und nennt eine zweite Ebene: Das injizierte Plugin erstellt in bestimmten Fällen einen neuen WordPress-User („data-ops43“) mit Display Name „Site Tools“, vergibt Rollenrechte und ermöglicht so im Ergebnis eine Persistenz, die auch nach dem Entfernen des Plugins fortbestehen kann, sofern die Schutzmechanismen nicht konsequent greifen.
Nethemba beschreibt außerdem, wie die Backdoor typischerweise eine Parameterkennung im URL-Request prüft und daraus die Token-Übereinstimmung ableitet; bei Treffer legt sie eine Kontoinstanz mit weitreichenden Fähigkeiten an, darunter Rechte wie „manage_options“ und „install_plugins“. Damit wird der Angreifer in die Lage versetzt, nicht nur Einstellungen zu manipulieren, sondern auch weitere PHP-Plugins nachzuladen. Besonders kritisch ist, dass bei einer normalen WordPress-Konfiguration bereits eine Editor-Rolle unzureichend ist, um XSS- und Skriptinjektionen zuverlässig zu unterbinden, weil unfiltered_html dann zusätzliche Angriffsfläche bietet. Nethemba hebt zudem hervor, dass die Backdoor bis in den Login-Fall hinein „stabil“ bleiben kann, wenn für das neu geschaffene Konto keine funktionierende 2FA erzwungen ist. Auch ein früheres fehlerhaftes Plugin-Release, das auf betroffenen Systemen mit einem 500-Fehler scheiterte, soll durch den Angreifer aktiv „repariert“ worden sein, indem er die defekte Variante gezielt entfernte und eine funktionsfähige Version erneut hochlud.
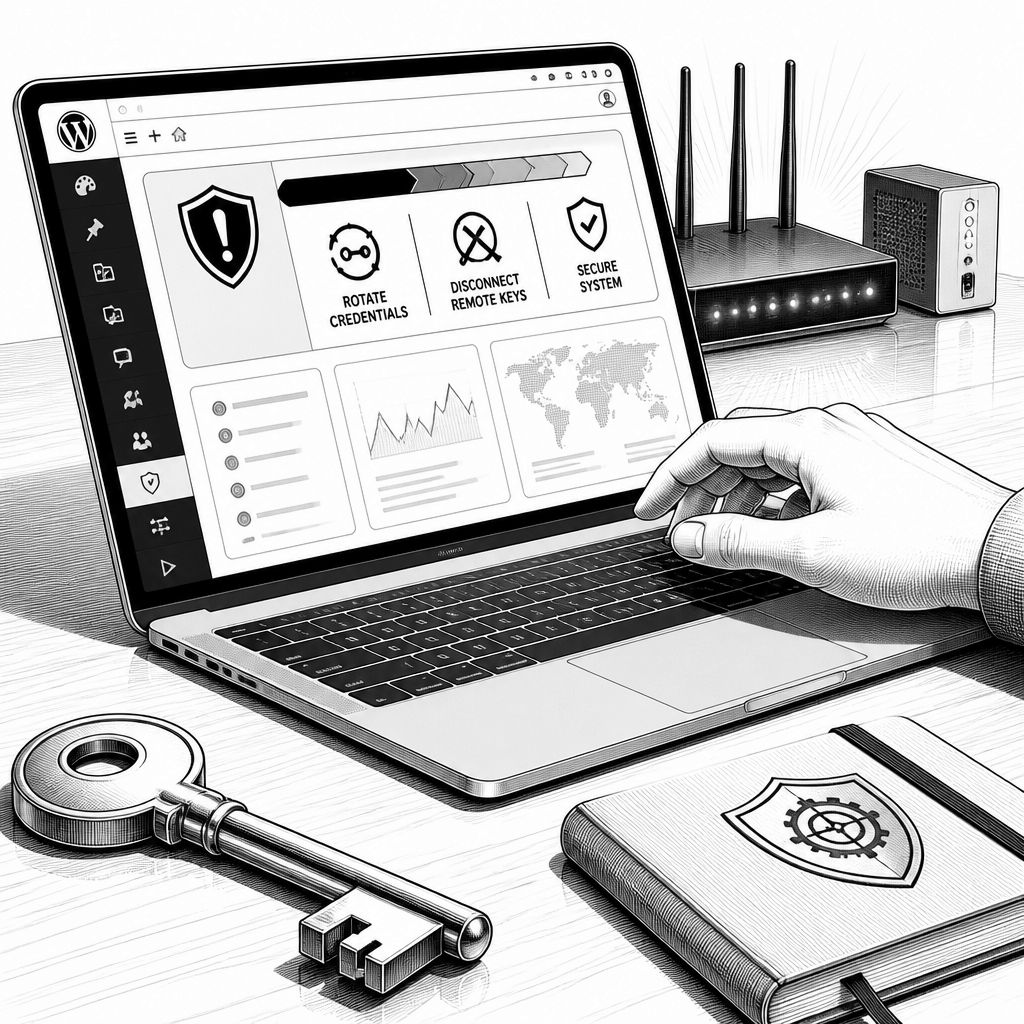
Für Betreiber liegt die praktische Gegenstrategie weniger in „Hoffnung auf Ausmerzen“, sondern in klaren Handlungssequenzen. TeamUpdraft empfiehlt betroffenen Nutzern, Passwörter umgehend zu ändern, 2FA-Einstellungen zu überprüfen und auf unerwartete E-Mails mit angeblichen TeamUpdraft-Inhalten besonders vorsichtig zu reagieren. Zusätzlich sollen ältere Verbindungsschlüssel gezielt abgeklemmt werden: Mit UpdraftPlus 1.26.13 (Free) und 2.26.13 (Premium) wird demnach jede UpdraftCentral-Verbindung, die vor 22:00 Uhr BST am 18. Oktober hergestellt wurde, automatisch getrennt, damit alte Schlüssel nicht mehr funktionieren. Für Cloud-Kunden rät der Hersteller, zunächst über das WordPress-Dashboard (nicht über UpdraftCentral) zu gehen, dann UpdraftPlus zu aktualisieren, die UpdraftCentral-Verbindung im Menü unter „Advanced Tools“ zu löschen, Administrator-Accounts zu überprüfen und verdächtige Plugins – einschließlich Must-Use – zu entfernen. Danach sollen die Zugangsdaten aller Administratoren rotiert und das System bei Auffälligkeiten aus einem Backup vor dem 17. Oktober wiederhergestellt werden.
Der Vorfall zeigt damit eine Schnittstelle, die im Betrieb oft unterschätzt wird: Remote-Management-Mechanismen erhöhen den Komfort, schaffen aber zugleich einen konzentrierten Vertrauensanker. Wenn die „Zertifikate“ dieses Ankers kompromittiert sind, wirken sich Angriffe oft auf viele Sites gleichzeitig aus. Genau deshalb sehen Sicherheitsanbieter auch Kriterien für eine mögliche Betroffenheit, etwa wenn UpdraftPlus-Versionen aktiv waren und ein betroffener UpdraftCentral-Verbindungsschlüssel im Spiel war. Patchstack verweist zudem auf ein vorheriges Fix-Thema rund um CVE-2026-10795 (CVSS 8,1), bei dem ein veraltetes unsigniertes Nachrichtenformat es Angreifern erlauben konnte, UpdraftCentral-Kommandos ohne Schlüssel zu fälschen; laut Patchstack werden fortlaufend Exploit-Versuche beobachtet, sodass Systeme unterhalb der genannten Versionen nicht nur ein, sondern zwei Fehlerbilder gleichzeitig abbekommen können.
Dass die Lage nicht isoliert ist, unterstreichen parallel laufende Ereignisse in der WordPress-Ökosystemwelt. Einige Tage zuvor wurde auch die Website eines beliebten WordPress-Plugins im Rahmen einer Software-Supply-Chain-Attacke getroffen, bei der bestimmte Downloads kompromittiert waren und versteckte Backdoors nachladen konnten; der Fall erhielt das CVE-2026-111862 mit einem CVSS-Score von 9,8, und die Abhilfe erfolgte in Version 3.0.124. Darüber hinaus fällt die Sicherheitsdebatte zunehmend auf die Plattformebene: Es gibt Hinweise auf PHP2Shell genannte kritische Schwachstellen in PHP (CVE-2026-109618 und CVE-2026-109619, CVSS jeweils 9,2), die angeblich mehrere PHP-Versionen betreffen und die ursprünglich für eine spätere Veröffentlichung vorgesehen waren. Aus Sicht der Sicherheitsarchitektur bedeutet das: Wenn die Angriffsfläche sowohl in der Anwendungskette als auch in der darunterliegenden Laufzeit wächst, müssen Teams ihre Patch- und Monitoring-Disziplin nicht nur für einzelne Plugins, sondern für die komplette Software-Pipeline und die zugehörigen Fernzugriffskomponenten aufsetzen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "UpdraftCentral-Keydiebstahl: Backdoor-Angriffe treffen WordPress-Installationen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "UpdraftCentral-Keydiebstahl: Backdoor-Angriffe treffen WordPress-Installationen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »UpdraftCentral-Keydiebstahl: Backdoor-Angriffe treffen WordPress-Installationen« bei Google Deutschland suchen, bei Bing oder Google News!