
LONDON (IT BOLTWISE) – Agentic Pentesting wirkt einfach, weil ein KI-Modell Angriffe entwirft. Entscheidend ist jedoch das Harness: deterministische Kontrollen legen fest, was ein Testagent überhaupt ausführen darf und wie Ergebnisse überprüfbar werden. Der Beitrag ordnet ein, warum Scope, Prompt-Injection-Schutz, reproduzierbare Proofs und Logging in der Praxis zusammengehören. Besonders auffällig sind Beispiele aus der Open-Source-Bug-Bounty-Welt, in denen die Qualität automatisierter Reports ein zentrales Thema wird.
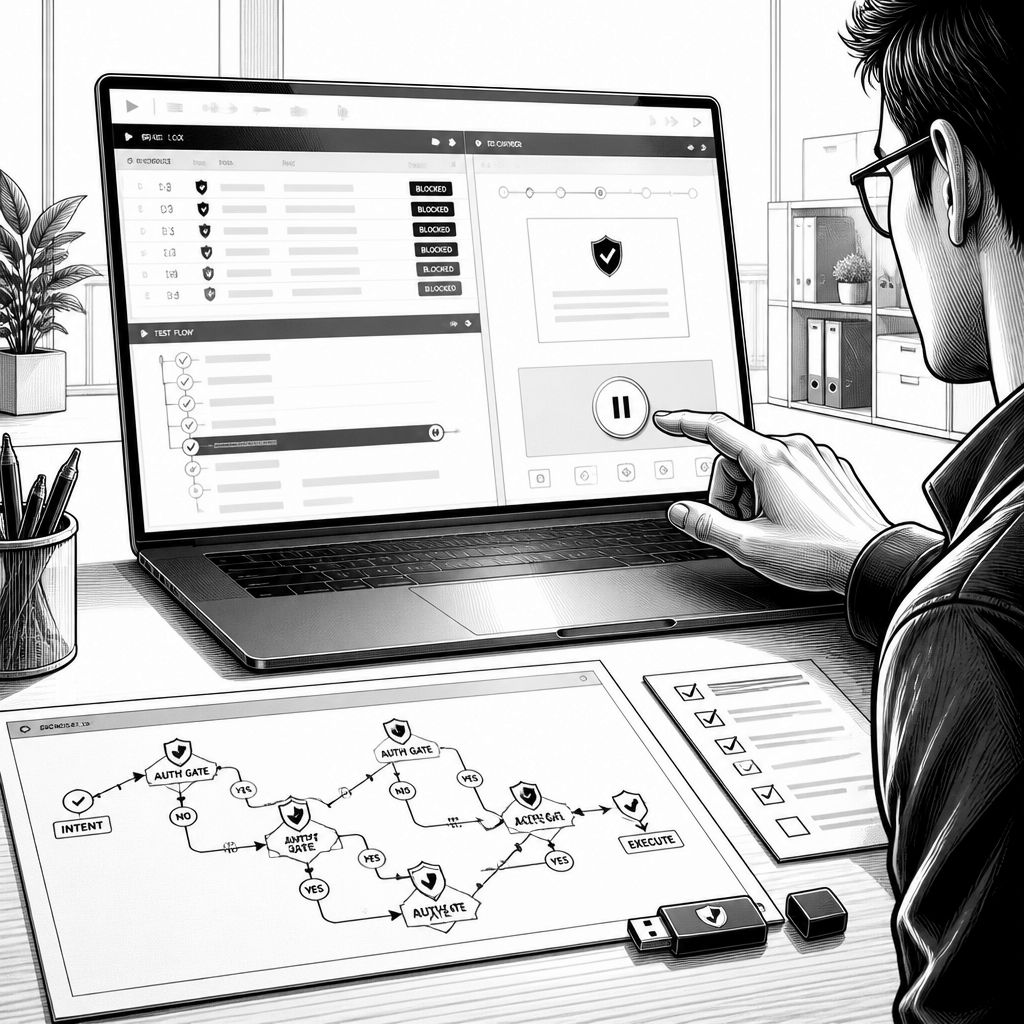
Agentic Pentesting klingt auf den ersten Blick nach „nur ein Modell, das Angriffe schreibt“. Genau diese Vereinfachung greift aber zu kurz, weil das eigentliche Sicherheitsversprechen nicht im Modell liegt, sondern im Harness um die KI herum. In der Praxis entscheidet dieser zweite Baustein darüber, ob ein Testagent seine Aktionen kontrolliert ausführen kann, ob er reproduzierbare Ergebnisse liefert und ob sich die Erkenntnisse anschließend in konkrete Fixes übersetzen lassen. Sobald das Harness schwach ist, können Tests zwar technisch laufen, aber entweder riskant werden oder nicht belastbar genug, um im Security-Betrieb weiterzuhelfen.
Technisch betrachtet beginnt die Arbeit mit einer sauberen Trennung zwischen „Denken“ und „Ausführen“. Ein Agent kann tausende Entscheidungen treffen, etwa welche Anfrage als Nächstes an welche Ressource geht, und dabei eine Regelbasis in Klartext gegen Alternativen prüfen. Doch die reale Angriffsfläche einer Webanwendung endet selten bei einer einzigen Domain. Redirects, Aufrufe externer Dienste und die Einbettung über verschiedene Schnittstellen erweitern den effektiven Scope. Genau dafür braucht es Code, der jede ausgehende Anfrage inspiziert, bevor sie das System verlässt, inklusive deterministischer Policy-Logik zur Laufzeit. Dass OWASP in seiner 2026er Guidance privilegierte Aktionen über eine deterministische Policy-Engine führen will, ist dabei weniger „Best Practice“-Floskel als Architekturvorgabe: Die Entscheidung fällt nicht im Modell, sondern im reproduzierbaren Kontrollpfad außerhalb der generativen Komponente.
Ein zweites Problemfeld ist die „Angriffsfläche im Datenstrom“: Ein Agent liest nicht nur sichtbare Seiten, sondern auch versteckte Felder, Metadaten und API-Antworten. Wenn die Anwendung Inhalte verarbeitet, die durch Dritte beeinflussbar sind, kann bereits eine scheinbar harmlose Interaktion wie ein Produkt-Review Manipulationen einschleusen. OWASP stuft Prompt Injection für LLM-Anwendungen als besonders hoch priorisierten Risikohebel ein und betont gleichzeitig, dass es heute keinen verlässlichen Allzweckschutz gibt. Deshalb verschiebt sich die Designfrage von „Wird die KI ausgetrickst?“ zu „Welche Schäden sind möglich, wenn es passiert?“ Im Harness bedeutet das: Jede Aktion muss eng begrenzt werden, und für bestimmte Klassen von Schritten braucht es zusätzliche Prüfungen sowie oft eine explizite Freigabe durch Menschen. Gleichzeitig ist das Team-Setup ein Risiko: OWASP warnt vor Approval Fatigue, weil die Wahrscheinlichkeit schlechterer Reviewer-Entscheidungen mit dem Umfang steigt. Wer blind alles auf menschliche Kontrolle umlegt, verschiebt das Scheitern lediglich weiter nach hinten.
Damit ein Test anschließend operativ Nutzen bringt, muss die „Beweisführung“ ebenfalls Teil des Harness sein. Im Oktober 2026 hat Google die Annahme von Produkt-Schwachstellenmeldungen für sein Open-Source-Bug-Bounty-Programm gestoppt, nachdem laut öffentlicher Darstellung ein starker Anstieg automatisierter Einreichungen zu verzeichnen war, von denen die Mehrzahl nicht validierbar gewesen sei. Der Kernmechanismus dahinter ist banal: Ein Report, den ein Entwickler nicht reproduzieren kann, wird zur Ticketnummer, nicht zur Sicherheitskorrektur. Belastbarer wird es, wenn der Agent nicht nur eine Schwachstelle beschreibt, sondern innerhalb der Kontrollgrenzen den Exploit ausführt, die relevanten Trefferpfade dokumentiert und das Ergebnis so verpackt, dass es wiederholbar bleibt. Genau diese Kopplung aus ausführbarer Reproduktion und nachvollziehbarer Einordnung macht den Unterschied zwischen „klingt plausibel“ und „ist fixierbar“.
Genau an dieser Stelle setzt Pentera Apps an: Die Plattform beschreibt die Trennung so, dass ein KI-Baustein entscheidet, was getestet werden soll, während ein deterministisches Harness kontrolliert, was tatsächlich läuft. Jede Aktion wird geloggt, Tests lassen sich anhalten oder stoppen, und der Nachweis wird nicht nachträglich „zusammengebastelt“, sondern direkt aus dem Harness heraus geliefert. Dazu gehören ein replaybares Exploit-Skript, eine CVSS-3.1-Bewertung und eine CWE-Zuordnung, sodass Entwickler den Angriff selbst reproduzieren können, statt sich auf Erzählungen zu verlassen. Wenn der Fix im Code landet, lässt sich der exakt gleiche Pfad erneut ausführen, um die Schließung der Route zu verifizieren. Ergänzend werden Tests auf Abruf oder termingesteuert gefahren, während Change-Triggered Testing in CI/CD als nächster Schritt genannt wird. Für Security-Teams ist das vor allem deshalb wichtig, weil Validierung damit näher an die Entwicklungsarbeit rückt und weniger als „später Qualitätscheck“ behandelt wird.
Das Harness umfasst bei agentic Web App Pentesting aber auch die Produktions- und Datenschutzschicht. Laut Beschreibung wird nur minimiertes, redigiertes Datenmaterial an das LLM übergeben; es soll keine Langzeitaufbewahrung geben, und zudem soll das Modelltraining nicht auf Kundendaten zugreifen. Daten sollen außerdem in der jeweiligen Kundenregion verbleiben. Auch die Test-Startpunkte werden nicht blind aus dem Nichts generiert: Jede Testsession soll Kontext aus einer Reconnaissance liefern, etwa über Angriffspfade über verschiedene Oberflächen hinweg, Hinweise aus dem bestehenden Security-Stack sowie Live-Threat-Intelligence-Signale. Auf der Plattformebene wird demnach nachvollziehbar gemacht, wie sich ein Exploit in der Webanwendung in Netzwerk-, Cloud- und Identitätsdimensionen einordnen lässt. Am Ende steht eine klare Leitidee: In agentic Pentesting bestimmt das Harness die Ergebnisse – nicht das Bauchgefühl einer generativen Instanz.
Für den Markt ergibt sich daraus eine pragmatische Konsequenz. Wer agentische Tests einführen will, sollte die Lösung nicht nur danach bewerten, wie „smart“ die KI formuliert, sondern danach, wie robust und überprüfbar die Ausführung ist: deterministische Scope- und Policy-Kontrollen, kontrollierte Reaktionsketten bei Prompt Injection, ein Proof-Workflow mit reproduzierbaren Artefakten und klaren Metriken (CVSS 3.1, CWE) sowie Sicherheits- und Datenschutzmechanismen für den Umgang mit Daten. Pentera positioniert sich genau in diesem Spannungsfeld, indem es das Harness als fertige Komponente liefern will, statt Security-Teams zum Aufbau eines eigenen, feingranularen Kontrollsystems zu zwingen. In einer Zeit, in der mehr Unternehmen KI-gestützte Automatisierung testen, wird dieser Fokus auf „ausführbare Sicherheit“ schnell zum Unterschied zwischen Pilot-Showcase und belastbarer AppSec-Praxis.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Agentic Pentesting: Warum das Harness über Erfolg und Sicherheit entscheidet" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Agentic Pentesting: Warum das Harness über Erfolg und Sicherheit entscheidet" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Agentic Pentesting: Warum das Harness über Erfolg und Sicherheit entscheidet« bei Google Deutschland suchen, bei Bing oder Google News!