
LONDON (IT BOLTWISE) – Angreifer haben im frühen Oktober mehr als 300 Tor-Exit-Relays übernommen und eingehende SSH-Verbindungen auf eigene Zwischen-Server umgelenkt. Entscheidend war die Manipulation der Tor-Policy: Port 22 wurde auf Relays aktiv, die ihn vorher gesperrt hatten, und damit liefen plötzlich auch Logins über SSH durch die Exit-Instanz der Täter. Nutzer konnten dabei plausibel eine geänderte Host-Key-Warnung sehen und Passwörter eingeben, die der Interceptor später erneut zur Zielverbindung weiterreichen konnte. Der Angriff wurde gestoppt, nachdem Tor die betroffenen Relays aus dem Konsens ausschloss und Betreiber ihre Systeme prüfen sollen.
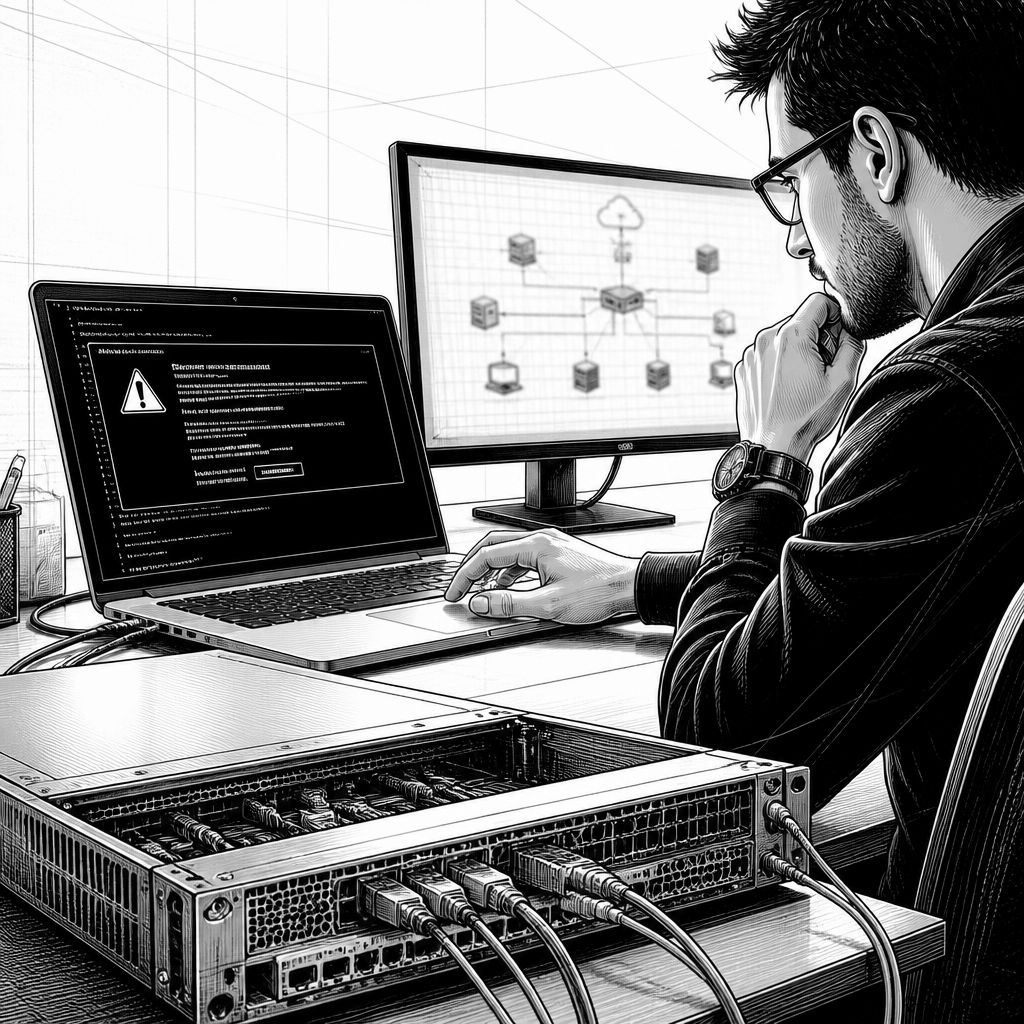
Im frühen Oktober ist eine Schwachstelle nicht in der Kryptografie von Tor sichtbar geworden, sondern in der Vertrauensannahme rund um Exit-Relays: Wer den letzten Hops kontrolliert, bestimmt, welche Zielports überhaupt erreichbar sind und wie eine Verbindung aus der Sicht des Nutzers „endet“. Laut den veröffentlichten Analysen wurden in diesem Zeitraum mehr als 300 Exit-Relays so umkonfiguriert, dass SSH-Verbindungen (Port 22) statt bisher blockierter Zugriffe weitergeleitet beziehungsweise abgefangen werden konnten. Entscheidend war zudem, dass die Täter nicht einfach nur umleiteten, sondern auf ihren Interceptor-Servern eine eigene Host-Identität ausspielten und nach dem erfolgreichen Passwort-Login das echte Ziel nachgelagert kontaktierten. Damit konnte der Angriff besonders dort greifen, wo Nutzer über Tor per Passwort statt per Schlüssel authentifizieren.
Technisch beschreibt der Fall ein Zusammenspiel aus Tor-Exit-Policy und SSH-Authentisierung. Ein Exit-Relay trägt nur dann Verkehr zur Zielseite, wenn seine ExitPolicy die entsprechenden Ports erlaubt. Die Angreifer schrieben in den torrc-Konfigurationsdateien die Policy so um, dass Port 22 geöffnet wurde; darüber hinaus tauchten auch weitere Relays plötzlich als „Exit“ auf, die vorher keine Exit-Funktion hatten. Aus den Daten zu öffentlichen Verzeichnisinformationen ergab sich, dass am Höhepunkt am 4. Oktober Relays mit der Angreifer-Policy etwa 7,46 % der Exit-Kapazität nach Konsensgewicht ausmachten. Für Nutzer bedeutete das: Ein Tor-Client wählt einen Exit, der den Zielport erlaubt; ab dem Policy-Umschalten lief SSH dann über den kompromittierten Pfad, während verschlüsselte Mailkanäle wie IMAPS und POP3S gleichzeitig wieder geschlossen wurden.
Die zweite Schlüsselschicht ist das Verhalten von SSH, wenn ein Host Key sich ändert. Wenn die Verbindung über einen manipulierten Exit lief, traf der Client nicht auf den erwarteten Server, sondern auf einen Interceptor, der einen eigenen Host Key präsentierte. Im einfachsten Fall sah ein bereits „bekannter“ Nutzer die OpenSSH-Warnung, dass die Remote-Host-Identifikation nicht mehr zum gespeicherten Eintrag passte; Erstnutzer bekamen die übliche Abfrage zur Akzeptanz eines neuen Schlüssels. Laut der Untersuchung konnte ein solcher Nutzer, nachdem er den Host Key akzeptiert hatte, ein Passwort eingeben, das der Interceptor innerhalb der verschlüsselten SSH-Session mitlesen konnte, weil er die Session „termiiert“ und anschließend selbst mit dem echten Server den weiteren Schritt ausführte. Die Analyse macht dabei einen klaren Unterschied zu Key-basierter SSH-Authentifizierung: Ein Key-basierter Login kann durch das Session-spezifische Signieren nicht ohne Weiteres „umgeleitet“ werden, weil die Signatur an den Kontext der Interceptor-Session gebunden ist.
Für die Einordnung ist außerdem wichtig, dass der Angriff nicht nur Konfigurationsdateien betraf, sondern auch eine persistente Hintertür nutzte. In der Post-Mortem-Schilderung eines der beteiligten Relay-Operatoren wird beschrieben, dass auf einem Management-Server eine Ebury-Backdoor für OpenSSH aktiv war und später auch auf einem weiteren Server installiert wurde, der einen Teil der Exit-Funktion übernahm. Ebury existiert nach Angaben von ESET seit 2009 und wird als Credential-Stealer für OpenSSH eingeordnet; ESET schätzte 2024, dass es zuvor etwa 400.000 Systeme infiziert hatte, mit mehr als 100.000 noch bis Ende 2023. In dem geschilderten Ablauf spielte ein wiederverwendetes Passwort eine zentrale Rolle: Der Operator beschreibt als Wurzelursache eine Kombination aus einem einzigen Passwort, das für mehrere Zwecke diente, plus aktivem SSH-Passwort-Login von außen auf dem Management-Server. Der spätere Neustart eines Relay beendete die schädlichen Tools zunächst nicht vollständig, weil die Implant-Logik als persistente Komponente wieder zurückkam.
Gefunden und gestoppt wurde die Kampagne innerhalb weniger Tage, was zeigt, wie schnell ein Exit-Umfeld in der Praxis „kippen“ kann. Der Forscher, der unter „kaba“ publiziert, stieß am 2. Oktober auf die Manipulation, nachdem über Tor eine geänderte Host-Key-Warnung auftauchte. Anschließend nutzte er exitmap, um von einem eigenen Server aus systematisch Verbindungen über jeden Exit zu initiieren und die Abweichungen zwischen erwarteter Host-Key-Prüfung und der Herkunft der Verbindung zu verifizieren. Parallel dazu erkannte das Tor-Netzwerkteam die Policy-Änderungen über Monitoring und koordinierte am 4. Oktober das Vorgehen mit einem Operator, der bestätigte, dass die Konfiguration nicht von ihm stammte. Directory Authorities setzten daraufhin Flags wie „BadExit“ und „MiddleOnly“; die betroffenen Relays fielen dann in den Konsensentscheidungen sukzessive aus, bis am 5. Oktober keine Relays mit der Angreifer-Policy mehr im Konsens verblieben.
Für Betreiber und Security-Teams folgt daraus ein sehr konkreter Prüfauftrag: Nicht allein die Exit-Flags sind relevant, sondern auch der Inhalt von torrc und eingeschlossenen Konfigurationsdateien sowie mögliche Netzwerkumleitungen über NAT oder geänderte Port-22-Regeln. Der Tor Project-Hinweis fordert unter anderem dazu auf, ExitPolicy/ExitRelay-Einträge, Kontaktinformationen und Family-Namen zu überprüfen und zudem nach ungewöhnlichen Listening-Prozessen, neuen Systembenutzern, Einträgen in authorized_keys, Cron-Jobs und systemd-Units zu suchen. Im beschriebenen Ebury-Fall lief die Implant-Logik als setuid-ähnliche Bibliothek; auf den betroffenen Hosts zeigte sich zudem ein gefälschter Prozessname sowie ein abstrakter UNIX-Socket. Wichtig ist die operative Konsequenz: Ein „sauberer“ Host-Check kann die Präsenz einer solchen Komponente übersehen, daher werden nach dem Fund typischerweise das Offline-Sichern von Disk und Logs, eine vollständige Neuinstallation inklusive neuer Relay-Identität und das Rotieren aller betroffenen Credentials empfohlen.
Für Nutzer ergibt sich eine ebenso klare Schutzlinie: In dem beschriebenen Zeitfenster hing die Exponierung daran, über Tor eine SSH-Verbindung mit Passwort-Login aufzubauen und dabei eine Host-Key-Änderung zu akzeptieren. Wer also über Tor ungewöhnliche Key-Warnungen sieht, sollte das Passwort als kompromittiert behandeln, austauschen und die betroffenen Server-Instanzen überprüfen. Zimmer formulierte in seinem Beitrag zur Aufarbeitung den Kern der Lehre explizit: „The root cause was ours: one password reused for SSH login, sudo and the backup passphrase, stored in plaintext on both servers, plus SSH password authentication left enabled on the internet-facing management server, “ schrieb er. Für die Tor-Community ist das weniger eine Frage neuer Tor-Designs als vielmehr ein harter Reminder, wie essenziell sichere Betreiberprozesse sind, gerade bei Infrastrukturkomponenten, die als Vertrauensanker im Netzwerk dienen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Angriff auf Tor-Exit-Relays: SSH-Passwörter per Fake-Host-Keys abgegriffen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Angriff auf Tor-Exit-Relays: SSH-Passwörter per Fake-Host-Keys abgegriffen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Angriff auf Tor-Exit-Relays: SSH-Passwörter per Fake-Host-Keys abgegriffen« bei Google Deutschland suchen, bei Bing oder Google News!