


LONDON (IT BOLTWISE) – Eine Lücke in GoBalance ermöglicht es, den Schlüssel hinter einer.onion-Adresse aus öffentlich verfügbaren Daten zu berechnen. Damit können Angreifer die Adresse kapern und Besucher auf eine von ihnen kontrollierte Kopie umleiten, ohne die Server oder Nutzerdaten des ursprünglichen Dienstes direkt zu kompromittieren. Besonders heikel ist, dass der dabei ermittelte Schlüssel ein langfristiger Master-Key ist, der sich über einen langen Zeitraum für gültige Signaturen nutzen lässt. Betroffen sind vor allem Setups, bei denen der Tor-Schlüssel in einem bestimmten Schlüssel-Format in GoBalance vorliegt.
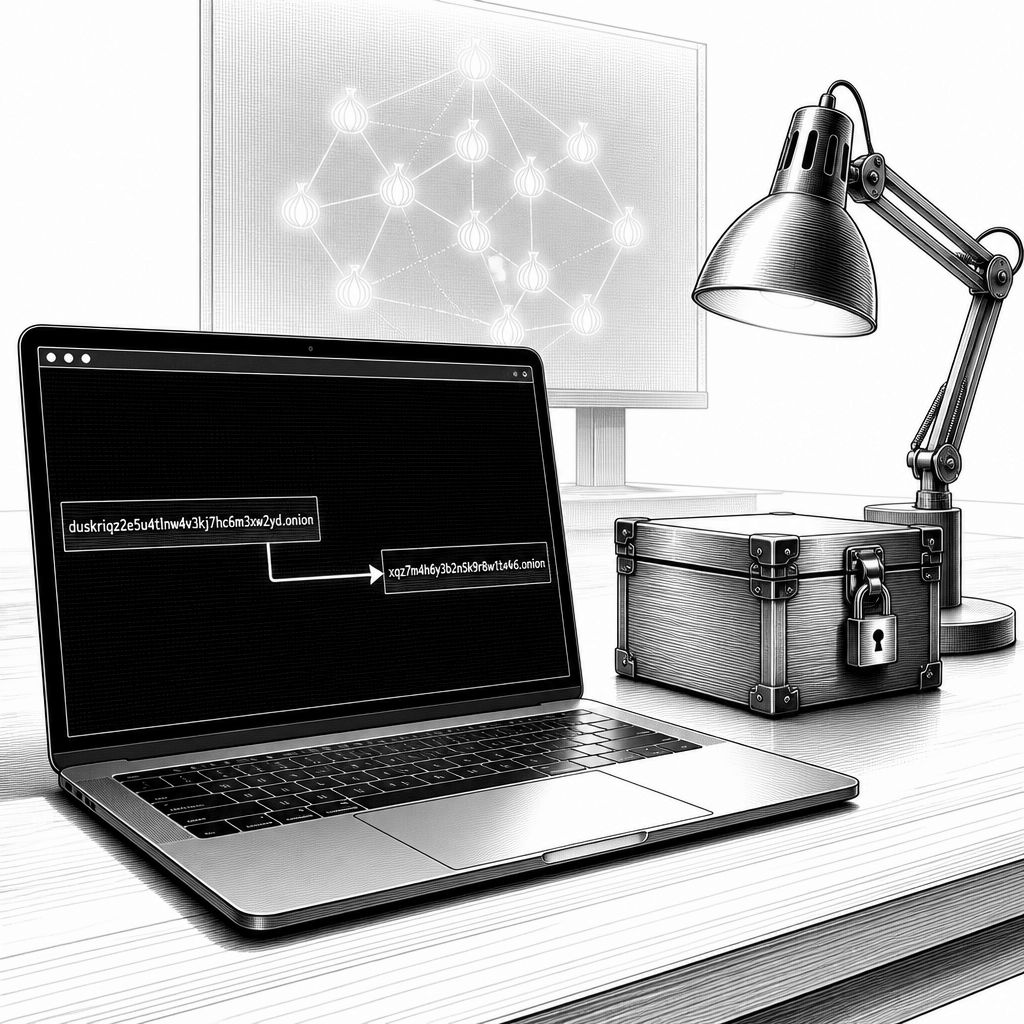
GoBalance ist ein Tool, das viele Hidden Services im Tor-Umfeld nutzen, um auch dann erreichbar zu bleiben, wenn Lastspitzen oder Angriffe den Betrieb ins Wanken bringen. Genau diese Robustheit wird in der aktuellen Meldung zum Risiko: Eine Programmierpanne im Signier-Workflow erlaubt es, aus einem einzelnen veröffentlichten.onion-Descriptor die privaten Schlüsselanteile so zu rekonstruieren, dass die zugehörige Adresse übernommen werden kann. Wichtig ist dabei die Wirkungskette: Wer den Schlüssel wiederherstellt, kann die.onion-Adresse neu ausrichten und Besucher auf eine kontrollierte Kopie lenken. Das verschafft jedoch keinen direkten Zugriff auf Server, Datenbanken oder gespeicherte Nutzerdaten des ursprünglichen Dienstes.
Technisch betrachtet liegt der Kernfehler im Umgang mit Tor-Schlüsseln beim Signieren. Eine Tor-Private-Key-Länge wird mit 64 Bytes angegeben, doch GoBalance übergibt laut der Beschreibung nur die ersten 32 Bytes an den Signierer und verwirft den restlichen Anteil. Dieser „verlorene“ Teil ist aber genau die Komponente, die normalerweise die geheimen Werte in einer Signatur verschleiert. Dadurch reicht ein einzelner, öffentlich abrufbarer Descriptor aus, um den langfristigen Master-Key zu ermitteln, und zwar ohne jeden Zugriff auf die Infrastruktur des Dienstbetreibers. Weil es sich um den Master-Key handelt, können Angreifer zudem weiter gültige Einträge signieren und damit die Kontrolle über die Adresse über einen langen Zeitraum aufrechterhalten.
Der Kontext ist dabei nicht nur „irgendein Tool“, sondern eine konkrete Komponente innerhalb eines größeren Portfolios an Tor-lastverteilenden Ansätzen. GoBalance wird als Go-Implementierung des Onionbalance-Load-Balancers eingeordnet und wird außerdem in Kombination mit EndGame ausgeliefert, einem Toolkit, das Hidden Services speziell gegen Denial-of-Service-Angriffe resilienter machen soll. Laut der betroffenen Darstellung trifft die Lücke nicht die ursprüngliche Onionbalance-Implementierung und auch nicht Tor selbst, sondern die GoBalance-Variante. Zusätzlich wird die Angriffsfläche eingeschränkt: Erfasst werden demnach nur Dienste, deren Master-Key in Tor-eigenem Schlüssel-Format vorliegt. Das Setup-Tool von GoBalance soll dagegen Keys in ein „sichereres“ Format schreiben, sodass nicht jedes Deployment automatisch verwundbar ist.
Konkrete Fälle sind bereits im Dark-Web-Umfeld öffentlich geworden und geben ein Bild davon, wie schnell sich aus einem Konstruktionsfehler eine praktische Übernahme entwickeln kann. Die Lücke wurde über das Forum Dread bekannt, das von Administratoren betrieben wird, die unter den Namen HugBunter und Paris auftreten. Zwischen dem 5. und 7. Oktober wurden laut Bericht beide.onion-Adressen von Dread übernommen und auf eine rivalisierende Seite namens Conclave umgeleitet. In der ersten Reaktion machte Paris einen eigenen Upload-Fehler verantwortlich und sagte sinngemäß, er habe „stupidly“ den Haupt-private-Key in ein GoBalance-Update hochgeladen. Zwei Tage später wurde auch eine zweite Adresse übernommen, die als Backup für Premium-Mitglieder gedacht war; HugBunter deutete dann an, dass der Angriff nicht nur auf einen reinen Leckfall zurückging, sondern dass GoBalance als Ursache in mehreren Diensten genutzt worden sei.
Aus Sicht der Risikoeinschätzung ist diese zweite Übernahme besonders relevant: Eine „Backup“-Adresse ist schwieriger als vermeintliche menschliche Verwechslung zu erklären. Die Betreiber von Dread ordneten das Ereignis anschließend als Migration nach einer Exposure von Onion-Private-Keys ein, die auf eine Verwundbarkeit in Drittsoftware zurückgehe, und stellten außerdem klar, dass andere Hidden Services potenziell betroffen sein könnten. Dread betonte zudem, dass dabei keine Einbrüche in die Server erfolgt seien. Parallel meldete der Dark-Web-Marktplatz Omega am 8. Oktober, er habe seine alte Adresse offline genommen, „due to an issue caused by the GoBalance bug“, und auf eine neue Adresse umgestellt. Für Betreiber ist das eine praktische Konsequenz: Eine reine „Fix“-Installation reicht meist nicht, wenn der relevante Descriptor bereits publiziert wurde.
Bis heute wird kein offizieller Patch als allgemein verfügbar bestätigt. Der Hinweis in der Meldung lautet, dass es zum Zeitpunkt der Recherche keinen CVE-Eintrag im US National Vulnerability Database sowie keine öffentliche Empfehlung der Tor-Organisation oder des GoBalance-Maintainers gegeben habe. Dread erklärte jedoch, man plane die Veröffentlichung einer gepatchten GoBalance-Version und Unterstützung beim Wechsel betroffener Dienste. Zusätzlich existiert ein unabhängiger Patch mit funktionierender Proof-of-Concept-Demonstration, die den Master-Key aus einem einzelnen öffentlichen Descriptor zurückgewinnt. Der Forscher führt dabei aus, die Demonstration habe nur Testkeys verwendet und keinen echten Dienst adressiert; die bereitgestellte Codebasis sei zudem nicht als offizielles Release eingeordnet, und eine unabhängige Ausführung des Codes wird in der Meldung nicht als erfolgt beschrieben.
Für Betreiber folgt daraus ein klarer Handlungsbedarf, der über Software-Updates hinausgeht. Sobald ein Descriptor veröffentlicht ist, kann der darin offenbarte Schlüsselanteil nicht zurückgezogen werden; folgerichtig müssen verwundbare Installationen eine neue.onion-Adresse erzeugen und auf die neue Adresse migrieren, wie es Dread und Omega nach eigenen Angaben bereits umgesetzt haben. Für Nutzer bedeutet das wiederum: Passwörter sollten auf betroffenen Diensten geändert werden, und die alte Adresse sollte bis zur vertrauenswürdigen Verifikation als unsicher behandelt werden. Dread empfiehlt außerdem, neue Adressen über eine signierte Ankündigung zu verifizieren, bevor man ihnen traut. Genau hier wird die Betriebsperspektive greifbar: Die technische Grundlage von Tor-Identifiers bleibt zwar grundsätzlich öffentlich zugänglich, aber die Signierlogik rund um diese Identifiers entscheidet, ob aus „sichtbaren“ Informationen auch wirklich geheim bleibende Schlüsselwerte werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "GoBalance-Sicherheitslücke erlaubt.onion-Hijacking über Tor-Schlüssel" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "GoBalance-Sicherheitslücke erlaubt.onion-Hijacking über Tor-Schlüssel" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »GoBalance-Sicherheitslücke erlaubt.onion-Hijacking über Tor-Schlüssel« bei Google Deutschland suchen, bei Bing oder Google News!