
LONDON (IT BOLTWISE) – Eine neu offengelegte kritische Schwachstelle im Linux-Kernel mit der Kennung CVE-2026-99999 erlaubt Code innerhalb eines VM-Guests das Auslesen von Host-Speicher. Die Lücke steckt im Netzwerkcode des Kernels und damit in einer Schicht, die viele Cloud-Setups gemeinsam nutzen. In Tests wurde der Effekt in Vercel-Produktionssandtboxes nachgewiesen, inklusive Host-Crash und möglicher Kontrolle. Zentral ist: Nur ein Host-Update auf die betroffenen Kernel-Versionen schließt das Problem wirklich.
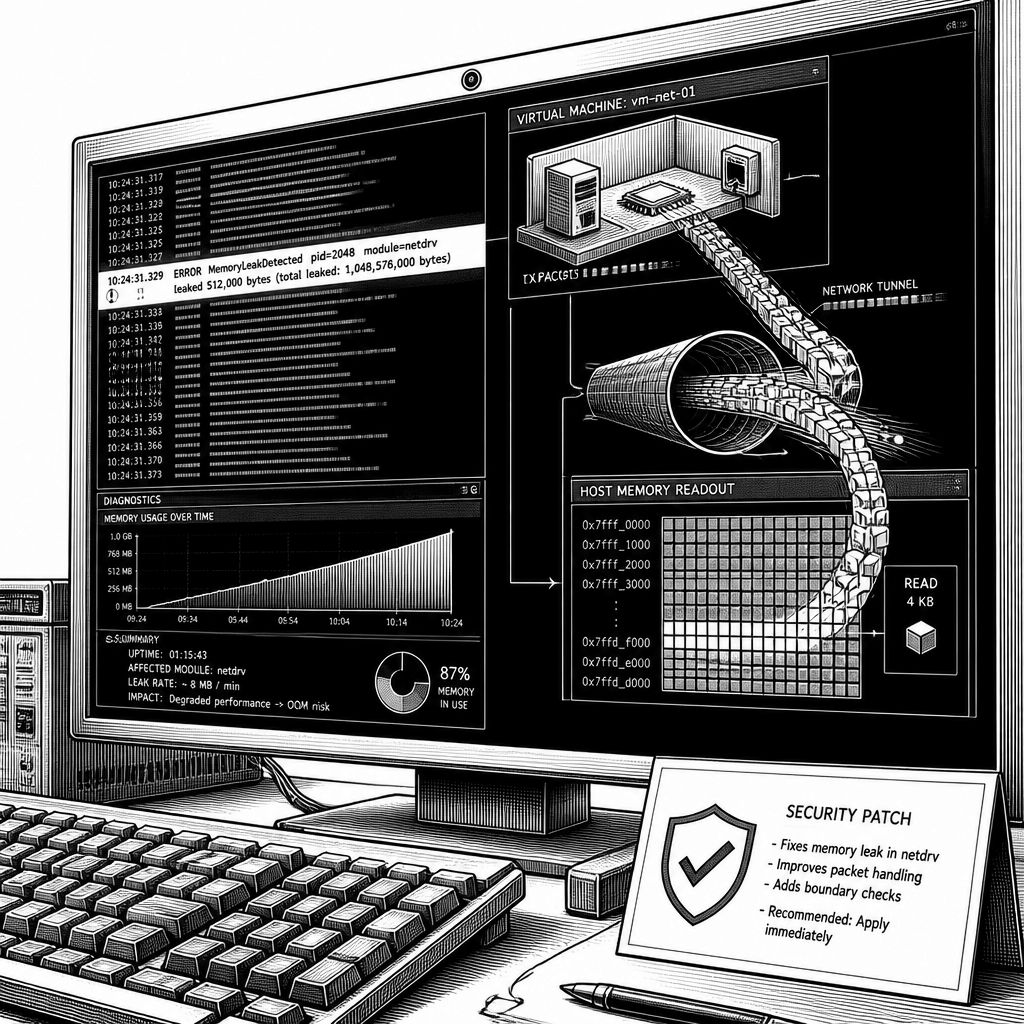
Die Schwachstelle, die unter dem Namen PwnEscape kursiert und im Linux-Kernel verortet ist, zielt nicht auf einen einzelnen Cloud-Dienst ab, sondern auf eine grundlegende Annahme vieler Virtualisierungsarchitekturen: Dass eine Grenze zwischen Gast und Host dort durchgesetzt wird, wo die VM-Software eigentlich nur die Isolation verwaltet. Laut dem veröffentlichten technischen Kontext liegt der Fehler in Teilen des Linux-Netzwerk-Codes. Damit läuft der Angriff nicht an der Ebene vorbei, die typischerweise Kundenworkloads voneinander trennt, sondern er nutzt genau die Komponente aus, die der Host für die Netzwerkverarbeitung bereitstellt. Der entscheidende Punkt ist außerdem die Angriffsoberfläche: Der Einbruch setzt voraus, dass bereits Code im Guest ausgeführt wird – ein externer Angreifer kann also nicht einfach über das offene Internet gezielt Pakete senden und sich so Zugriff „von außen“ erarbeiten.
Die Demonstration beschreibt eine Kette aus drei Wirkungen, die aus derselben Kernel-Fehlerursache stammen: Auslesen von Host-Speicher, Crash des Hosts und das Ausführen von Code auf dem Host. In der Darstellung, wie sie für den Challenge-Kontext zusammengefasst wurde, reichte es, speziell konstruierte Netzwerkpakete aus einer VM heraus zu versenden, um pro Paket etwa 32 Bytes Host-Speicher zurückzubekommen. Solange der Guest weiter Pakete schickt, kann die Datenabgabe fortgesetzt werden. Zwei solcher Pakete genügten in den Laboraufbauten aus, um einen Host zum Absturz zu bringen und damit alle Sandboxes zu gefährden, die auf diesem Host liefen. Die möglichen Code-Ausführungen wurden dabei auf den eigenen Labor-Systemen beobachtet, die in der Einrichtung an die Zielumgebung angelehnt waren, was die Aussagekraft für typische Produktionsumgebungen erhöht, aber zugleich betont, dass es sich um reproduzierbare Versuche im kontrollierten Setup handelt – nicht um einen dokumentierten „Live“-Exploit in fremden Netzen.
Warum das Thema über einzelne Anbieter hinaus relevant bleibt, erklärt sich aus der Architektur moderner Cloud-Betriebsmodelle. Vercel beschreibt in diesem Zusammenhang seine Sandbox-Umgebung als Kombination aus Firecracker-MicroVMs und einer Linux-Kernelkopie auf dem Host, auf dessen Seite wiederum die eigentliche Netzwerkarbeit stattfindet. Die MicroVM ist damit nur die Barriere zwischen Customer-Code und Host-Ressourcen, während der Netzwerkpfad, der den Schwachstellenhebel auslöst, im Host-Kernel liegt. Wenn der gleiche Kernel-Mechanismus bei vielen großen Cloud-Umgebungen auf derselben Ebene arbeitet, entsteht ein Risiko für gemeinsam genutzte Infrastruktur – unabhängig davon, welcher konkrete Cloud-Stack im Vordergrund sichtbar ist. Zugleich heißt das nicht, dass „jeder Host“ sofort betroffen ist, sondern dass die Sicherheitsannahmen der Isolation reißen können, sobald ein Angreifer bereits im Guest Fuß gefasst hat und dann gezielt den Kernel-Netzwerkcode triggert.
Die Schwere wird im Datensatz mit 9,3 von 10 als „Critical“ eingeordnet; die Kennung lautet CVE-2026-99999. Der Eintrag nennt den Angriffstyp als „local“, was technisch zu der beschriebenen Voraussetzung passt: Wer keinen Code im Guest ausführen darf, kann die Schwachstelle nicht in derselben Weise auslösen. Im veröffentlichten Kontext wird zudem betont, dass keine Hinweise auf Missbrauch in realen Angriffen vorliegen und dass die Vulnerability nicht im aktiven Ausnutzungskatalog einer US-Behörde geführt wird. Für Betreiber bedeutet das jedoch keinen Grund zur Entwarnung, sondern vor allem eine klare Priorisierung: Die Kombination aus Guest-Compromise plus Host-Kernel-Parsing ist genau die Art von Kettenangriff, bei der sich ein vermeintlich isolierter Angriffspfad durch eine einzelne Kernel-Detailschwäche in eine „Breakout“-Situation verwandeln kann.
Der Fix ist relativ konkret: Er besteht aus einer einzigen Änderung im Linux-Kernel, dem Commit 6785011f8b16. Laut Beschreibung ergänzt der Patch eine Prüfsequenz, die verhindert, dass Prüfsummendaten auf einen Bereich in die IPv4-Header-Struktur zeigen können, bevor der Kernel überhaupt mit der Verarbeitung ansetzt. Diese Schutzlogik wird an fünf Stellen im Netzwerkcode angewendet. Gleichzeitig wird die Idee als „defence in depth“ eingeordnet: Der Autor beschreibt den Patch bewusst als partiell, weil eine vollständigere Absicherung entlang des gesamten Eingangswegs von Paketen noch weiterentwickelt werden müsse. Wichtig ist die Praxis: Der Fix wurde in die Stable-Kernelbranches zurückportiert. Für die ersten festen Versionen pro unterstütztem Branch werden unter anderem 5.10.272 (Stable), 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.57 sowie 7.2.11 genannt. Da Distributionen eigene Kernel-Forks pflegen, reicht es nicht, nur „die Versionszahl“ zu prüfen – entscheidend ist, ob der Patch in dem tatsächlich laufenden Kernel-Build enthalten ist, wofür die jeweiligen Distribution-Advisories herangezogen werden sollten.
Was betroffene Teams konkret tun sollen, ergibt sich daraus direkt: Ein Update des Host-Kernels auf die genannten fixierten Versionen oder eine Vendor-Implementierung, die den Patch enthält, sowie ein Neustart in die neue Kernelversion. Ein reines Update des Guest-Kernels schließt die Lücke nicht, weil der fehlerauslösende Pfad auf Host-Seite läuft. Für Übergangsphasen, wenn Patching kurzfristig warten muss, nennt der Kontext zudem Schutzmaßnahmen, die das potenzielle Schadensausmaß begrenzen, auch wenn sie den Bug nicht vollständig entfernen. Dazu gehören etwa das Deaktivieren von Nested Virtualization sowie ein Jail-ähnlicher Ansatz beim Betrieb der MicroVMs, bei dem dem MicroVM-Prozess nur die minimal benötigten Rechte gegeben werden. Parallel zeigt die Veröffentlichungsgeschichte auch, wie stark moderne Sicherheitsforschung geworden ist: Die Lücke wurde in einem zweiwöchigen Challenge-Programm mit bis zu 1 Million US-Dollar Preisgeld identifiziert; der konkrete Payout für diesen Fund wird mit 242.000 US-Dollar über 1.285 Berichte beziffert, wobei der „Critical“-Befund für den betreffenden Zeitraum der relevante Treffer war. Zusätzlich wird berichtet, dass ein AI-assistiertes Recherche-System die Codeanalyse in drei Tagen beschleunigt habe, während menschliche Forschende die Arbeit steuerten und Ergebnisse gegen das reale Kernelverhalten validierten.
Für Entscheider liegt die Kernbotschaft weniger in der einzelnen CVE, sondern in der Architekturprüfung: Welcher Teil der Isolation hängt von Kernelpfaden ab, die im Host laufen, und wie schnell können Security-Teams Host-Kernel über verschiedene Betriebssystem-Images hinweg patchen? Wer Virtualisierung und Container in Kombination nutzt, sollte besonders auf Netzwerkpfade achten, weil die Schwachstelle genau dort angreift. Ebenso lohnt sich ein Abgleich der technischen Sicherheitskontrollen, etwa ob die Umgebung tatsächlich kompromittierungsresistent ist, sobald ein Angreifer im Guest ist – denn diese Annahme ist im CVE-Kontext ausdrücklich der Dreh- und Angelpunkt. Mit PwnEscape wird deutlich, dass die nächste „Breakout“-Klasse oft nicht an der Sichtkante der VM-Beschränkungen ansetzt, sondern an tiefen Netzwerkdetails des Host-Kernels, die in der Betriebspraxis leicht unterschätzt werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "PwnEscape: Kritische Linux-Kernel-Lücke erlaubt VM-Guests Host-Speicherlese" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "PwnEscape: Kritische Linux-Kernel-Lücke erlaubt VM-Guests Host-Speicherlese" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »PwnEscape: Kritische Linux-Kernel-Lücke erlaubt VM-Guests Host-Speicherlese« bei Google Deutschland suchen, bei Bing oder Google News!