
LONDON (IT BOLTWISE) – Ein Entwickler hat einen Software-Exploit für die Switch 2 demonstriert, der ohne Hardwaremodifikation auskommt. Für die Tests nutzte er OpenAI Codex und ließ die KI dabei gezielte Eingaben vorbereiten, darunter einen fernsteuerbaren mechanischen Taster. Der Ansatz basiert laut Angaben auf Firmware 23.0.1 und umgeht Schutzmechanismen über mehrere Schwachstellen. Offiziell bleibt dabei jedoch: Nach einem Neustart muss der Exploit erneut ausgeführt werden.
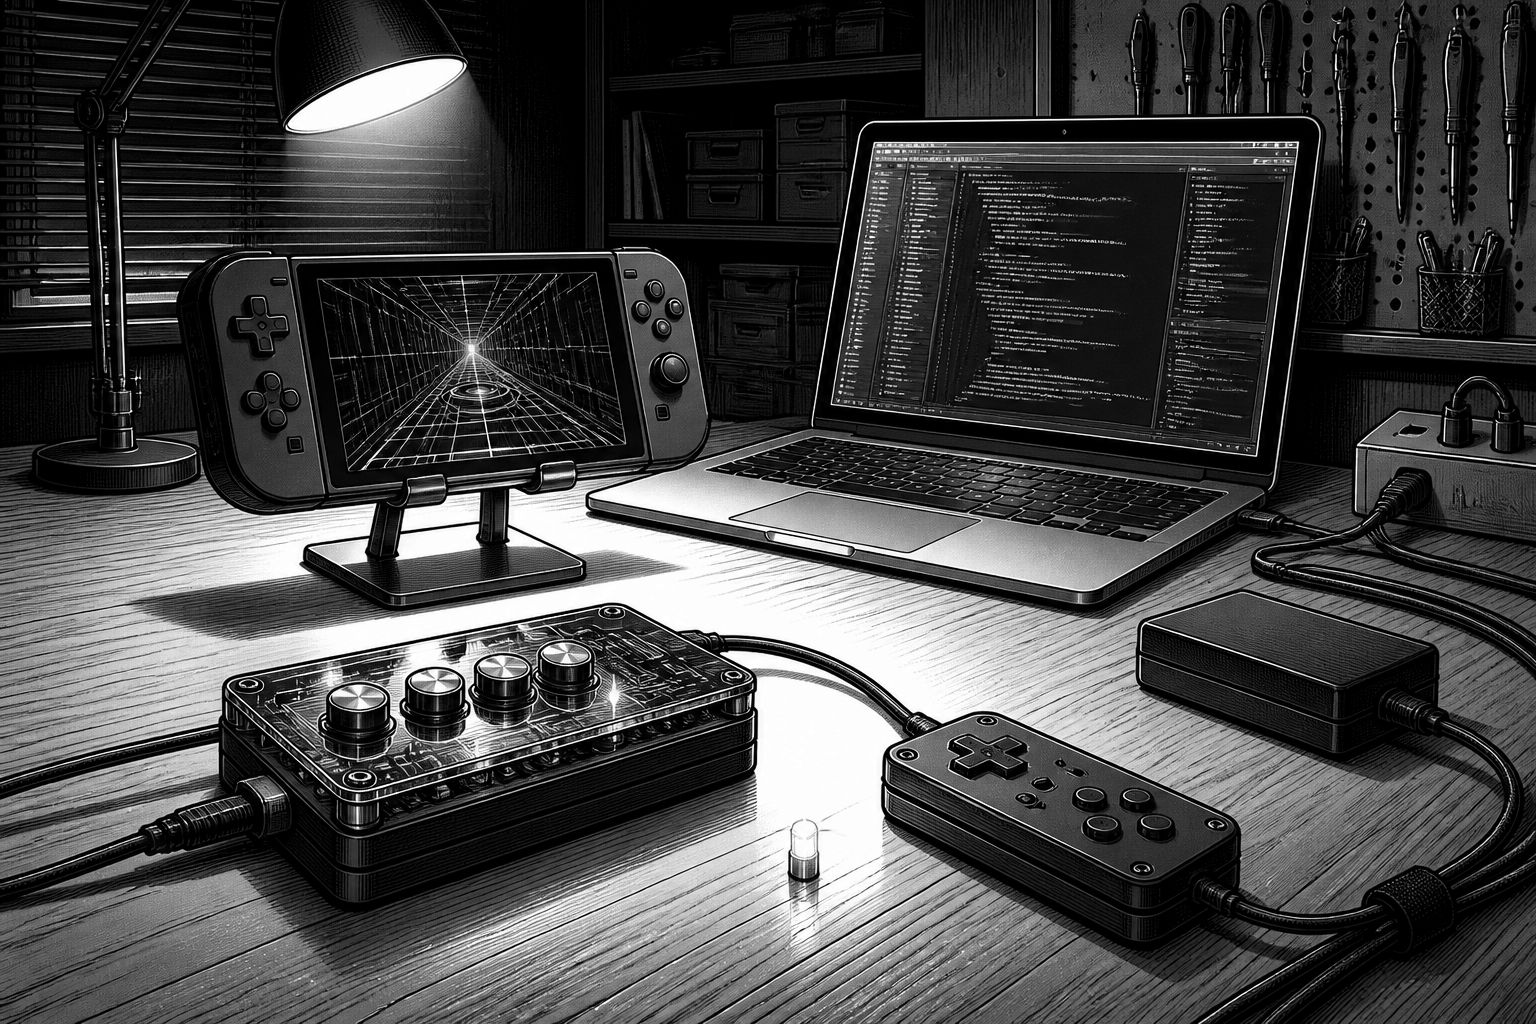
Ein untypischer Mix aus KI-gestützter Code-Entwicklung und klassischem Schwachstellen-Testing hat einen ersten Software-Jailbreak für die Switch 2 ermöglicht. Der Entwickler mit dem Pseudonym Pepsipu beschreibt, wie die KI nicht einfach nur „Code generierte“, sondern in einer selbst eingerichteten Testumgebung Programme ausprobierte, Ergebnisse bewertete und neue Versuchsansätze anstieß. Entscheidend ist dabei die Rollenverteilung: Der Mensch bereitete die Umgebung und die Inputs vor, Codex half aber dabei, die nächsten Schritte algorithmisch zu planen – und zwar so, dass der Exploit nicht bei jedem Lauf manuell neu angestoßen werden musste.
Im Kern setzte Pepsipu auf eine zweckentfremdete Fernsteuerung: Neben Konsolen kam ein per Bluetooth gesteuerter Lichtschalter-Betätiger von Amazon zum Einsatz. Die Vorrichtung konnte bei Bedarf den Einschaltknopf mechanisch betätigen, sodass Tests wiederholbar liefen, ohne dass der Entwickler jedes Mal selbst eingreifen musste. Als Ausgangspunkt diente die Anwendung Smilebasic 4, über die sich eigene Programme erstellen lassen. Über mehrere Schwachstellen gelang es Pepsipu dann, Sicherheitsbeschränkungen zu umgehen und nativen Code mit erweiterten Rechten auszuführen.
Für das konkrete Ausmaß der Machbarkeit nennt der Entwickler Firmware 23.0.1 als funktionierende Basis. Der Exploit komme demnach ohne Hardwaremodifikation aus und sei „nur“ softwarebasiert – ein Unterschied zu früheren Ansätzen, die entweder stärker eingeschränkt waren oder den Eingriff in die Hardware erforderten. Gleichzeitig schränkt Pepsipu die Erwartungen ein: Von einer voll derart „offen“ gemachten Konsole kann keine Rede sein, weil der Exploit weder das freie Starten illegaler Kopien noch das Installieren einer vollständigen Custom Firmware erlaubt. Nach einem Neustart muss der Exploit erneut ausgeführt werden, was den derzeitigen Stand eher als technische Durchdringung denn als sofort nutzbare Komplettlösung einordnet.
Besonders bemerkenswert ist, wie Codex in die Teststrategie eingebunden wurde. Pepsipu richtete eine Umgebung ein, in der die KI Programme iterativ testen und auswerten konnte – und damit auch neue Versuchsreihen vorbereitete. Laut Beschreibung scheiterte zwar der Versuch, Codex die gesamte Arbeit eigenständig erledigen zu lassen; erst die Kombination aus KI-Vorschlägen und menschlicher Steuerung führte zum Ergebnis. Damit zeigt sich ein Muster, das in anderen Bereichen der KI-gestützten Sicherheitsforschung häufig auftaucht: Die KI beschleunigt das Erkunden und Verketten von Ideen, während die finale Validierung und das „Dranbleiben“ bei inkonsistenten Treffern beim Menschen liegen.
Der Exploit öffnet laut Pepsipu unter anderem die Tür zu Homebrew-Anwendungen und erlaubt Modifikationen an Spielen. Als Demonstration veränderte er Inhalte von Mario Kart World. Gleichzeitig bleibt die technische Reichweite begrenzt: Der Zugriff zielt auf den beschriebenen Exploit-Flow und nicht auf eine dauerhafte Systemöffnung. Genau diese Kombination – nutzbare Zusatzfunktionen, aber keine vollständige Custom-Firmware – ist für Verteidiger und Hersteller häufig der relevante Ansatzpunkt, weil sie zeigt, welche Schutzmechanismen bereits „durchdrungen“ sind und welche absichernden Mechanismen weiterhin greifen.
Für Nintendo ergibt sich daraus vor allem eine klare „Patch“-Aufgabe: Da der neue Ansatz ausschließlich Software-Schwachstellen nutzt, sollte ein Firmware-Update die betroffenen Stellen schließen können. Der Entwickler geht zudem von einem Zusammenspiel aus fernsteuerbaren Eingaben und der mechanischen Vorrichtung für Neustarts aus, was die Wiederholbarkeit der Tests erklärt. Unterm Strich verschiebt das Ergebnis die Debatte um die Switch-2-Sicherheit von Hardware-Hacks hin zu Softwarehärtung: Wenn ein Jailbreak ohne externe Modifikationen auskommt, rückt die Qualität der Firmware-Schutzmaßnahmen in den Mittelpunkt. Für die Community bedeutet das ebenso, dass die nächsten Schritte weniger über „Umbauten“ laufen dürften – sondern über die Frage, wie zuverlässig sich die Schwachstellenketten nach einem Update erneut reproduzieren lassen.
Für Unternehmen und Entwicklerteams, die sich mit App-Ökosystemen, Sandboxen und Privileg-Übergängen beschäftigen, liefert der Fall einen greifbaren technischen Bezugspunkt. Die Verbindung aus Smilebasic 4 als Eingabe- und Programmierpfad, mehreren Schwachstellen und einem Exploit, der Rechte erweitert, erinnert daran, wie schnell sich Sicherheitsannahmen an konkreten Übergängen („from sandbox to native code“) brechen können. Gleichzeitig macht die Forderung nach wiederholter Ausführung nach dem Neustart deutlich, dass Schutzmechanismen nicht überall vollständig ausgehebelt sind. Wer ähnliche Systeme verantwortet, sollte deshalb besonders auf die Absicherung von Lade-/Ausführungswegen, auf konsistente Rechte-Modelle und auf die Validierung von Eingaben achten – denn genau dort entstehen in solchen Szenarien die Einfallstore.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI hilft beim Switch-2-Jailbreak: Software-Exploit ohne Hardwaremodifikation" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI hilft beim Switch-2-Jailbreak: Software-Exploit ohne Hardwaremodifikation" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI hilft beim Switch-2-Jailbreak: Software-Exploit ohne Hardwaremodifikation« bei Google Deutschland suchen, bei Bing oder Google News!