
LONDON (IT BOLTWISE) – Eine groß angelegte Angriffskampagne soll weltweit Enterprise-Firewalls und VPN-Zugänge ins Visier genommen haben. Laut einer gemeinsamen Analyse von Group-IB und NyxLab werden über 70.000 zugehörige Zugangsdaten und LDAP-Dumps mit dem Cluster in Verbindung gebracht. Als Angriffsweg nennt die Untersuchung sowohl Exploits mit CVE-Referenzen als auch Brute-Force-Angriffe über öffentlich erreichbare Edge-Geräte. Der Angreifer „k0t“ soll zudem über Persistenz- und Remote-Access-Tools dauerhaften Zugriff aufgebaut haben.
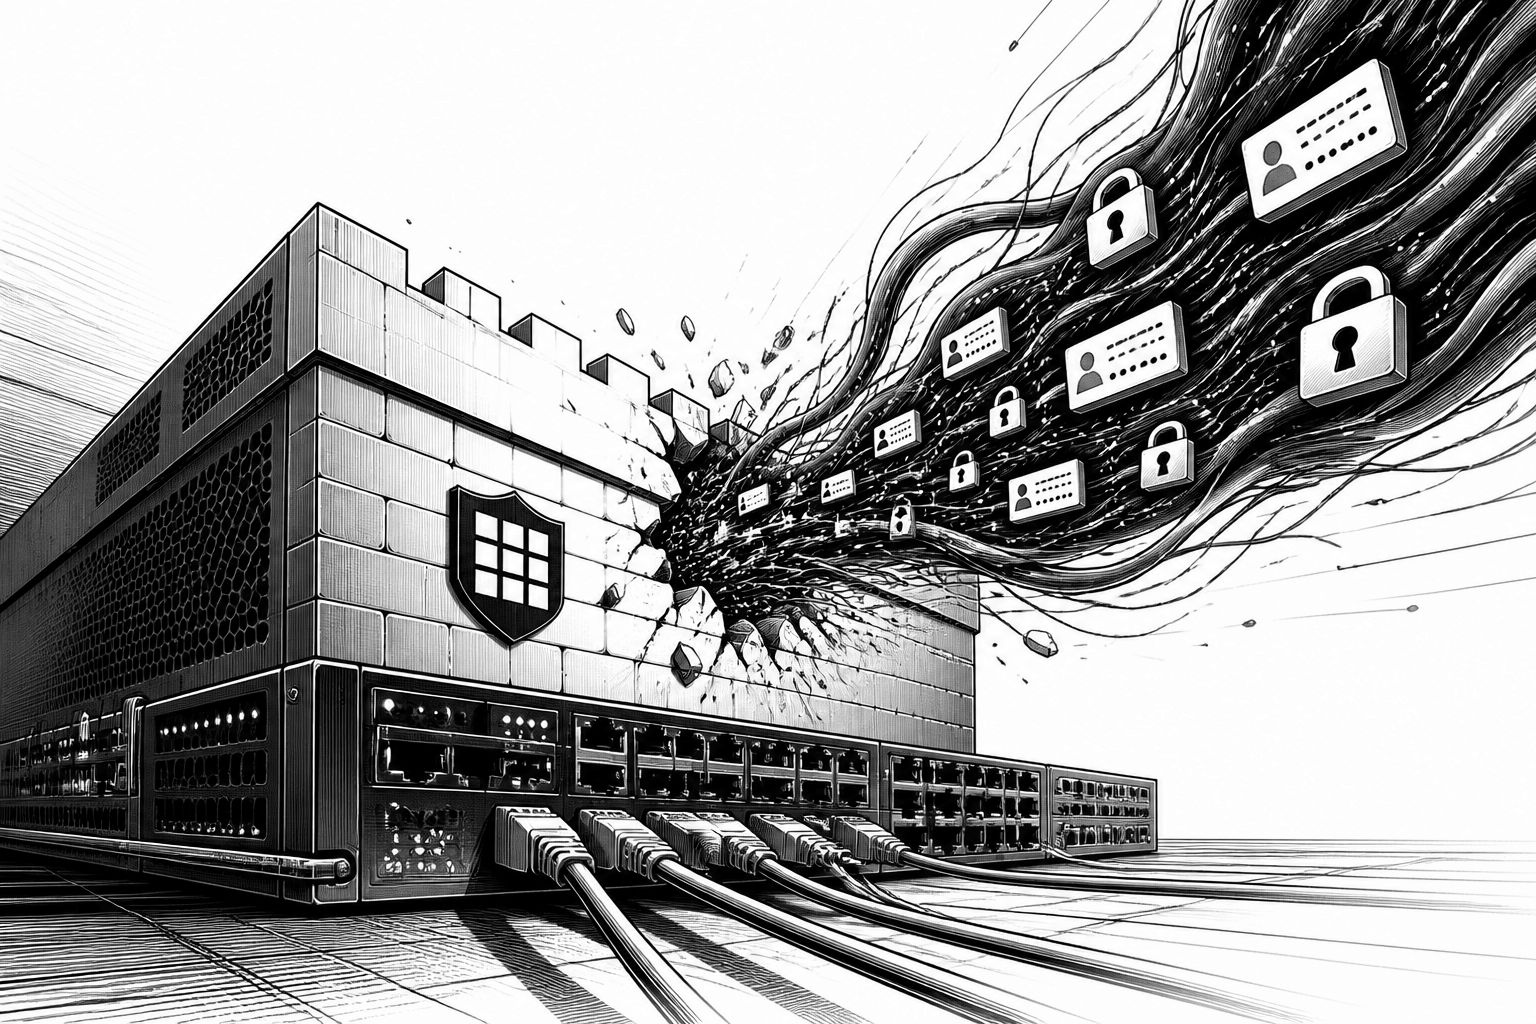
Die aktuelle Sicherheitslage wirkt auf den ersten Blick wie ein klassischer Fall von Credential Theft, hat aber einen entscheidenden Schwerpunkt: Der Angriffsstart passiert nicht im Netzwerkinneren, sondern an der exponierten Kante. Laut der gemeinsamen Untersuchung von Group-IB und NyxLab zielt eine Kampagne mit dem Akteur „k0t“ auf öffentlich erreichbare VPN- und Firewall-Installationen, insbesondere Fortinet FortiGate sowie Palo Alto Networks GlobalProtect. Besonders brisant ist dabei die Größenordnung: Im Zusammenhang mit der Aktivität werden über 70.000 „exposed credentials“ für Netzwerkgeräte und zusätzlich LDAP-Dumps identifiziert. Das Muster passt zu einem Vorgehen, das weniger auf das Studium einzelner Unternehmen setzt, sondern auf das systematische Scannen und Ausnutzen erreichbarer Schwachstellen.
Technisch folgt die Kette einem Ablauf, der sich in mehreren Stufen verdichtet. Zuerst werden laut Analyse Reconnaissance und Target Enumeration über öffentlich genutzte Such- und Scanning-Tools wie FOFA und ZoomEye durchgeführt. Dabei wird nicht nur gelistet, welche Appliances im Internet sichtbar sind, sondern anschließend nach Produkt und Verwundbarkeit gefiltert, um Ziellisten für „potenziell anfällige“ Edge-Geräte zusammenzustellen. Danach kommt der Zugriff: Zum Einsatz sollen bekannte Schwachstellen wie CVE-2025-64446 (Path Traversal in FortiWeb) sowie CVE-2026-0257 (Authentication Bypass in PAN-OS und Prisma Access) kommen. Ergänzend nennt die Untersuchung speziell beschriebene Python-Skripte („fortnew.py“ und „exploit_2026_0257.py“), und für den Fall fehlender Exploit-Möglichkeiten wird auch Brute Force beschrieben – mit typischen Username-and-Password-Kombinationen, die bei schlecht gepflegten Konfigurationen Trefferquoten erzielen können.
Den Übergang von „erstem Zugriff“ zu „handlungsfähigem Zugang“ beschreibt die Analyse dann über eine weitere technische Weichenstellung: Eine OpenConnect-VPN-Verbindung soll als Foothold dienen. In der Folge folgen Post-Exploitation-Schritte und weitere Credential-Theft, darunter die Enumeration von Active Directory sowie SMB-Ressourcen und selbst installierten Antivirus-Lösungen. Gerade diese Mischung ist für viele Organisationen gefährlich, weil sie die spätere Ausbreitung beschleunigt und die Angreifer ihre Werkzeuge an die tatsächliche Verteidigungslage anpassen können. Für Persistenz werden danach legitime Remote-Access-Komponenten genannt, etwa MeshCentral Agent, Atera, Teramind und AnyDes; zusätzlich taucht ein Open-Source-Adversary-Emulation-Framework namens AdaptixC2 auf, das in dieser Darstellung als Teil der dauerhaften Zugriffsfähigkeit eingeordnet wird.
Auch der Datenabfluss wirkt wie eine durchdachte „Pipeline“ statt wie ein einzelnes Exfiltration-Experiment. Die Untersuchung nennt Rclone als Transportwerkzeug, um erbeutete Daten in Wasabi S3-Buckets sowie auf MEGA-Cloud-Drive-Strukturen zu übertragen. Parallel dazu wird die Tiefenbewegung in Unternehmensumgebungen mit einer Reihe bekannter administrativer und pentesting-orientierter Utilities beschrieben, darunter NetExec, SoftPerfect, Impacket, noPac, Kerbrute, PetitPotam und Mimikatz. Damit wird ein Mechanismus sichtbar, der besonders in heterogenen Windows-Umgebungen funktioniert: Die Angreifer greifen auf ausgereifte Off-the-shelf-Komponenten zurück, um Rechte zu erweitern, Service- und Domäneninformationen auszulesen und Credentials systematisch weiterzugeben. Für Sicherheitsverantwortliche ist das vor allem deshalb relevant, weil die Tools auf den ersten Blick „legitim“ wirken können, während die Kombination und die Zugriffskette selbst ein klares Angriffsmuster ergibt.
Der Kontext zur Einordnung des Akteurs „k0t“ liefert weitere Hinweise, die für die Abwehrplanung nützlich sind. Laut der Analyse soll „k0t“ Verbindungen zu Ransomware-Gruppen wie Qilin und The Gentlemen aufweisen, möglicherweise als Initial-Access-Broker oder Affiliate; der genaue Charakter bleibt jedoch laut den Forschern unklar. Interessant ist außerdem, dass die Dark-Web-Aktivitäten des Akteurs auf eine Einkaufsstrategie für Exploit-Codes, Tools oder Premium-Accounts für Metadaten-Suchmaschinen schließen lassen. Zeitlich verortet die Untersuchung einen großen Teil der Kompromittierungen zwischen Februar und Juni 2026; zudem überschneidet sich das mit einem anderen Credential-Harvesting-Cluster namens „FortiBleed“. Geografisch konzentrieren sich die Opfer laut Aufschlüsselung zu rund 38% im Asia-Pazifik-Raum, gefolgt von 31,9% in Lateinamerika, 15,8% in Europa sowie 12,7% im Nahen Osten und Nordafrika. Dabei erscheint der Produkt- und Standort-Fokus der exponierten Geräte wichtiger als die Branche der betroffenen Organisationen.
Für die Praxis ergibt sich daraus ein klarer Schwerpunkt: Organisationen sollten nicht nur auf einzelne Indikatoren wie bösartige IPs reagieren, sondern die öffentlich erreichbare Angriffsfläche systematisch reduzieren und hart absichern. Die Forscher empfehlen, die in dem Bericht genannten Schwachstellen zeitnah zu beheben. Gleichzeitig lohnt sich ein Abgleich der eigenen Edge-Exponierung: Welche VPN- und Firewall-Instanzen sind ohne zusätzliche Schutzschicht erreichbar, welche Versionen laufen, und welche Administrationswege sind vorhanden? Wenn Persistenz über Remote-Access-Tools gelingt, wird außerdem eine saubere Inventarisierung dieser Agenten und eine Überprüfung ihrer Berechtigungen wichtig. Im Kern zeigt der Bericht, dass sich moderne Intrusionen immer öfter wie ein Skalierungsproblem verhalten – erst Scan, dann Filter, dann Exploit oder Brute Force, danach tiefe Systemarbeit. Genau diese Kette sollten Unternehmen mit Patch- und Härtungsprioritäten zuerst unterbrechen, bevor Credential-Sammlung und Datenabfluss überhaupt beginnen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Kampagne „k0t“ bricht Enterprise-Firewalls und VPNs auf und stiehlt über 70.000 Credentials" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Kampagne „k0t“ bricht Enterprise-Firewalls und VPNs auf und stiehlt über 70.000 Credentials" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Kampagne „k0t“ bricht Enterprise-Firewalls und VPNs auf und stiehlt über 70.000 Credentials« bei Google Deutschland suchen, bei Bing oder Google News!