
LONDON (IT BOLTWISE) – Forscher von Eye Security haben einen veralteten Updater einer Popcorn-Time-Abwandlung namens „Time4Popcorn“ auf vielen Geräten ausgemacht. Der Updater lief laut Analyse noch über unverschlüsselte HTTP-Verbindungen zu inzwischen aufgegebenen Webdomains weiter und nutzte dabei eine unsichere Chrome-Version. Damit bestand das Risiko, dass Angreifer über die Domain-Kontrolle oder Man-in-the-Middle-Angriffe eigene Software mit vollen Privilegien ausrollen könnten. Das Team hat deshalb die Update-Kette umgedreht und den Dienst gezielt deaktiviert, um den „Zombie“-Betrieb zu stoppen.
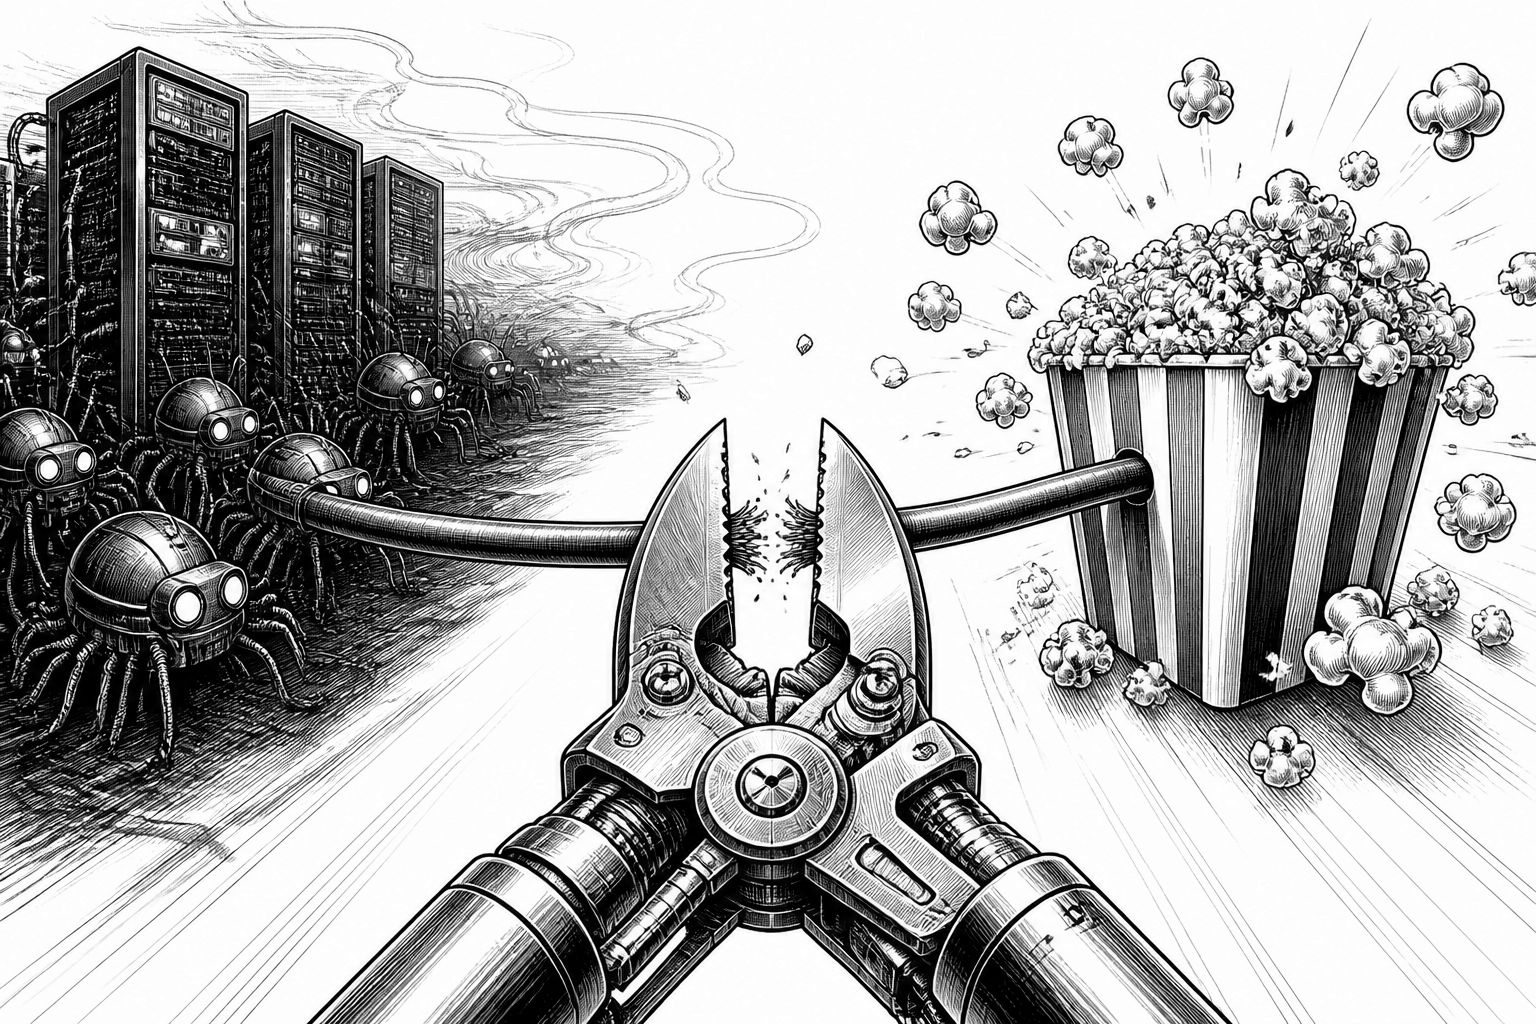
Auch wenn Popcorn Time als Projekt schon lange aufgegeben wirkt, zeigt der Fall „Time4Popcorn“ eindrücklich, wie hartnäckig alte Softwareumgebungen in der Praxis bleiben. Eye Security hat nach eigenen Angaben einen Updater dieser Popcorn-Time-Fork-Implementierung identifiziert, der weiterhin auf Windows-, macOS- und auch auf Android-Geräten aktiv war. Auffällig ist vor allem die Kombination aus „noch laufendem Update-Mechanismus“ und „veralteter, unsicherer Komponentenbasis“: Der Updater kontaktierte Webdomains über unverschlüsseltes HTTP und arbeitete dabei mit einer aus Sicherheitssicht problematischen Chrome-Version. Für Security-Teams ist das eine vertraute Mischung – nicht spektakulär wie ein frischer Exploit, aber genau deshalb gefährlich, weil sie sich über Zeit aufsummiert.
Der technische Kern des Problems liegt weniger im klassischen Torrent-Frontend, sondern im Updater selbst. Laut Eye Security konnte der Updateprozess auf betroffenen Systemen grundsätzlich dazu genutzt werden, beliebige Software mit vollen Systemrechten zu installieren und auszuführen. Das öffnet Angriffsflächen, die im Alltag schnell übersehen werden: Wenn Domains kontrollierbar sind oder ein Angreifer mittels Man-in-the-Middle-Angriff gezielt einzelne Geräte „uml append“ könnte, genügt theoretisch schon das Ersetzen des Updates durch eine bösartige Variante. Im Ergebnis wäre aus einer ruhenden App-Altlast sehr schnell ein Botnet-fähiger Einstiegspunkt geworden – nicht durch eine neue App-Version, sondern durch den Datenpfad, über den der Updater sein Verhalten aktualisiert.
Bemerkenswert ist dabei der Weg, den die Forscher für die Gegenmaßnahme gewählt haben. Statt den gesamten Verteiler der Updates „ins Leere“ laufen zu lassen, registrierten sie eine der noch verwendeten Domains und nutzten diese Kontrolle, um ihrem eigenen Update eine klare Anweisung zu geben: Der Updater sollte sich nach Erhalt deaktivieren. Eye Security beschreibt die Lösung als ethisch belastet, weil sie in die Updatekette eingriffen – gleichzeitig argumentieren sie, dass es faktisch kaum eine Alternative gab, weil das Update ohnehin keine funktionale Verbesserung lieferte, sondern lediglich ein laufendes Risiko fortschrieb. Genau diese Einordnung ist aus Sicht des Vulnerability-Managements relevant: Wenn ein Updateprozess nicht mehr für legitime Zwecke benötigt wird, kann „weiterlaufen lassen“ oft mehr Schaden stiften als ein kontrollierter Stopp.
Für die konkrete Umsetzung nennen die Forscher unterschiedliche Mechanismen je Betriebssystem, was die Wartbarkeit des Problems in der Praxis unterstreicht. Auf Windows-Geräten sollte das Update laut Eye Security lediglich den Dienst über den Service Control Manager stoppen und deaktivieren, ohne Dateien zu löschen oder sonstige Änderungen vorzunehmen. Auf macOS greift der Updater dagegen auf ein Shell-Skript zurück, das den Start des Updateprozesses blockiert. Dadurch bleibt der Eingriff relativ klein: Es wird nicht „rückwirkend“ die komplette Software entfernt, sondern der automatische Pfad gekappt, der potenziell jede spätere Kompromittierung auslösen könnte. Android bleibt als Sonderfall offen – Eye Security schreibt, dass dort das Installieren eines Updates weiterhin echte Nutzerinteraktion erfordert. In der Risikobetrachtung heißt das: Das Problem ist nicht vollständig verschwunden, aber das Ausrollen hängt stärker an Nutzerverhalten und UI-Interaktionen.
Dass solche Korrekturen trotzdem nicht trivial sind, zeigt der Bericht über die Reaktionen von Security-Services. Nach dem Upload ihrer Deaktivierungs-Updates bei VirusTotal mussten die Forscher ihr Update-Setup anpassen, weil Sicherheitsprogramme den Vorgang als Malware einstuften und blockierten. Entscheidend ist aber die Nebenwirkung: Durch die Blockierung der Deaktivierungslogik lief der veraltete Updater womöglich weiter, also genau das Szenario, das eigentlich verhindert werden sollte. Das ist ein typischer Konflikt zwischen „Defender-Operation“ und „Automatischer Erkennung“: Selbst ein gut gemeinter Patch kann wegen heuristischer Signale als bösartig klassifiziert werden, wenn er ähnliche Verhaltensmuster trägt wie echte Schadsoftware.
Eye Security hat die Reichweite der Maßnahme beziffert und beschreibt dabei ein sehr konkretes Timing: Das Team habe bis März über 2 Millionen Update-Downloads versendet, bevor es die Sendungen stoppte. Danach hätten sie die verwendeten Domains an die Shadowserver Foundation übergeben, eine webbasierte Organisation für Security-Aufklärung und -Mitigation. Für Betreiber von IT-Landschaften ist die Größenordnung gleich aus mehreren Gründen aussagekräftig. Erstens: „Aufgegeben“ bedeutet nicht „abgeschaltet“, wenn Updater noch aktiv sind. Zweitens: Selbst wenn nur ein Teil der Geräte wirklich den Updater ausführt, steigt die Wahrscheinlichkeit für spätere Missbrauchsszenarien mit jeder verbleibenden Update-Route. Drittens: Die Notwendigkeit koordinierter Abschaltung wird deutlich, weil einzelne Forscherteams nicht beliebig lange gegen die Skalierungsdynamik solcher Altlasten anarbeiten können.
Der Fall passt außerdem in einen größeren historischen Kontext: Updater und Paketverteilung sind über Jahre ein wiederkehrendes Einfallstor gewesen, weil sie für Komfort des Updates stehen, aber zugleich ein ideales Ziel für Hijacking sind. Popcorn Time selbst steht dabei als Symbol für ein verbreitetes Muster, während der eigentliche Risikotreiber der technische Updatepfad ist – inklusive Transportprotokoll, Domain-Trust und Integritätsprüfung. Für Unternehmen und größere Organisationen bedeutet das, dass Endpoint-Strategien nicht bei „App entfernen“ stehen bleiben dürfen. Entscheidend ist, ob Auto-Update-Mechanismen noch erreichbar sind, ob alte Domains weiterhin eingebunden werden und ob Komponenten wie Browser-Engines (in diesem Fall eine unsichere Chrome-Version) veraltet in einer App-Umgebung weiterverwendet werden. Praktisch lässt sich das Risiko reduzieren, indem Teams veraltete Softwareinventarisierung mit Netzwerk- und Prozessbeobachtung verbinden, insbesondere für Systeme, die Updater-Kommunikation über unverschlüsseltes HTTP zeigen.
Unterm Strich zeigt „Time4Popcorn“ einen realistischen Security-Trade-off: Sicherheitsteams wollen Risiken beseitigen, aber sie müssen dabei zugleich die Erkennungslogiken von Schutzprodukten umgehen und das Ganze in einer Landschaft aus Millionen möglicher Installationen ausrollen. Dass Eye Security am Ende nicht nur beobachtet, sondern den Updatermechanismus gezielt stillgelegt hat, ist eine konsequente Antwort auf ein konkretes Kompromittierungsrisiko. Gleichzeitig bleibt das zentrale Lernziel für die Verteidigerseite klar: Wer alte Piracy-Clients nur als „dynamisch tot“ betrachtet, übersieht die statischen Überreste wie Updater, die weiterhin mit Systemrechten arbeiten können. In einer Zeit, in der Angreifer immer häufiger über Supply-Chain-ähnliche Pfade vorgehen, ist die Deaktivierung veralteter Updatepfade ein ebenso pragmatischer wie wichtiger Bestandteil moderner Cyber-Hygiene.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Popcorn-Time-Forks: Forscher deaktivieren veralteten Updater als Botnet-Risiko" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Popcorn-Time-Forks: Forscher deaktivieren veralteten Updater als Botnet-Risiko" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Popcorn-Time-Forks: Forscher deaktivieren veralteten Updater als Botnet-Risiko« bei Google Deutschland suchen, bei Bing oder Google News!