
LONDON (IT BOLTWISE) – Eine laufende Kampagne infiziert 953 Online-Shops, überwiegend mit Magento, und verankert dort einen JavaScript-Loader in CMS-Blöcken. Der Code holt Folgelast typischerweise von Domains, die hinter Cloudflare reagieren und nur auf echte Besucher reagieren. Gleichzeitig enthält die zweite Loader-Variante Prüfungen per Browser-Fingerprint, damit Security-Scanner und Bots keine Payload erhalten. Betroffene sollen besonders CMS-Blöcke und unerwartete Administratorzugänge in Datenbanktabellen prüfen.
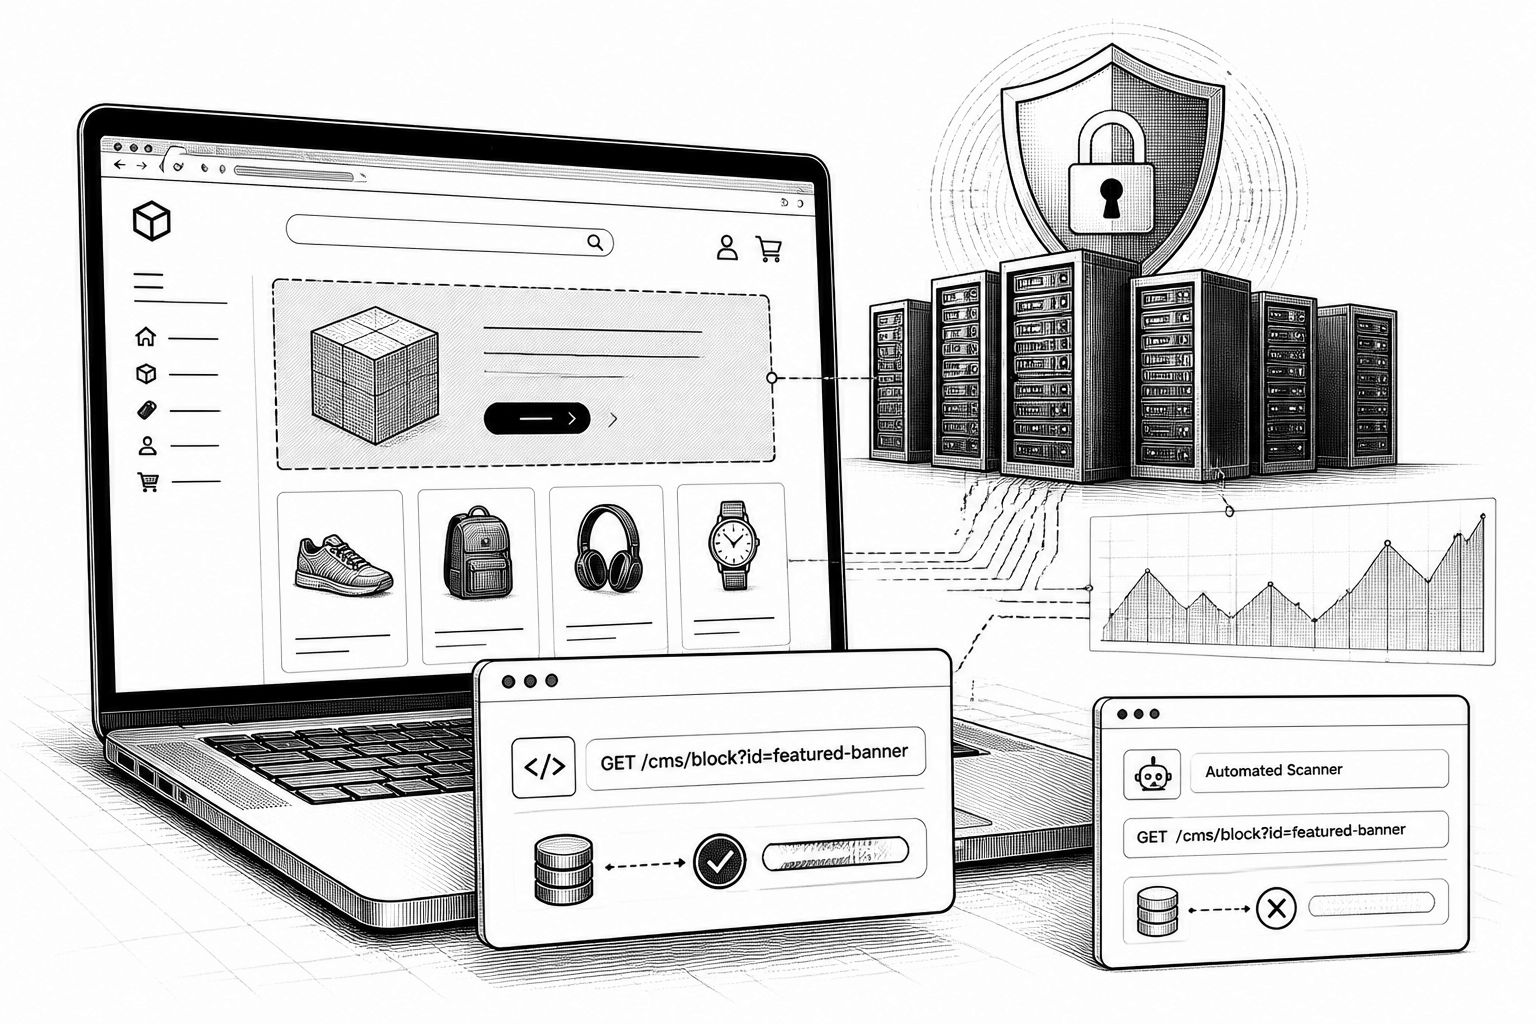
Bei Magento-Angriffen denken viele zuerst an klassische Web-Schwachstellen und schlecht konfigurierte Admin-Oberflächen. In diesem Fall geht die Gefahr jedoch stärker von der Art aus, wie der Schadcode im Shop-Betrieb “still” weiterläuft: Laut einer Auswertung eines niederländischen Sicherheitsanbieters wurden 953 Online-Stores kompromittiert, wobei der Großteil Magento einsetzte. Die Kampagne sei seit Juli 2025 aktiv, und ihr Kernmechanismus besteht darin, eine kleine Code-Komponente in Seiten aufzunehmen, die Magento über CMS-Blöcke rendert. Wer die betroffene Seite aufruft, triggert anschließend die nächste Stufe, während der eigentliche Loader bewusst so gestaltet ist, dass automatisierte Abtaster und Security-Scanner leer ausgehen.
Technisch wird der Ablauf über die Magento-CMS-Datenstrukturen beschrieben: Der Loader wird in der Magento-Datenbanktabelle cms_block platziert, die typischerweise statische Inhalte in der Storefront erzeugt. Der erste Schritt ist damit nicht “nur” ein Seiten-Skript, sondern ein persistenter Eingriff in den Content-Rendering-Mechanismus. Der Loader kontaktiert beim Seitenaufruf einen externen Host, der laut Bericht hinter Cloudflare liegt und ausschließlich Script-Anfragen von echten Besuchern beantwortet. Zusätzlich wird die “Echtheitsprüfung” im Traffic-Stream fortgesetzt, indem der Server zunächst entscheidet, ob der Besucher als echter Käufer oder als Sicherheits-Scanner klassifiziert wird. Eine zweite Loader-Variante geht noch weiter: Sie ergänzt Browser-Fingerprinting, um Bots herauszufiltern und die Schadlogik nur bei verwertbaren Client-Realitätsmerkmalen zu aktivieren.
Für die Incident-Response ist besonders relevant, wie sich der Angriff über mehrere Besuche verhält. In einer beobachteten Ausprägung speichert das externe JavaScript einen Teil der Payload im localStorage des Browsers. Dadurch kann die Stashed-Komponente auch dann erneut ausgeführt werden, wenn der ursprüngliche externe Domain-Host zwischenzeitlich nicht mehr erreichbar ist. In der erweiterten Version bleibt die Bot-Ausfilterung erhalten, während die Logik stärker darauf ausgerichtet ist, echten Nutzern die schädlichen Schritte zuzuspielen. Parallel dazu ist aus früheren Iterationen bekannt, dass Keitaro eingesetzt wurde – als Tracker- und Analyseplattform bzw. als Traffic-Distribution-System (TDS). Das Prinzip: Je nach Nutzermerkmal wird entweder eine Antwort mit Payload ausgeliefert, eine Weiterleitung erzeugt oder gar nichts zurückgegeben. In einem Beispiel wurde bei Abruf von additionalver[.]com aus Sicht eines Windows-Desktop-Visitors als Antwort “QWE=123;” beobachtet, wobei diese scheinbar harmlose Reaktion laut Bericht im Wesentlichen ein Cookie setzt, das den Besucher 24 Stunden markiert. In einer neueren Variante entfällt diese Kaskade: deepveindrilling[.]com soll dabei die Keitaro-Komponente ersetzen und die Bot-Filterlogik direkt im Loader bündeln.
Die Frage nach dem Einstiegspfad macht die Kampagne für Betreiber besonders kritisch, weil der Schaden nicht mit einem einzelnen Bug endet. Für den Eintrag der Loader-Komponente werden mehrere Wege genannt: Schätzungsweise 471 Magento-Shops seien über PolyShell (auch unter CVE-2026-48356 geführt) mit dem Loader infiziert worden. Weitere 102 Stores hätten den Code über Dateien erhalten, die im Kontext von PolyShell oder SessionReaper hochgeladen wurden (auch als CVE-2025-54236 beschrieben). In einem konkreten Fall bei Magento 2.4.7-p1 sollen PolyShell-Webshells als PNG-Dateien im Pfad pub/media/custom_options/quote/ getarnt gewesen sein; dort habe zusätzlich der Loader aus einem CMS-Block auf additionalver[.]com gezeigt. Später wurde der CMS-Block auf deepveindrilling[.]com umgestellt – ein Wechsel, der den Eindruck verstärkt, dass die Angreifer ihre Infrastruktur aktiv “nachsteuern”. Auch auffällig: Der betroffene Store habe laut Bericht ein für PolyShell adressierendes Patch (genannt wird APSB26-73) nicht umgesetzt. In einem anderen Szenario wurde ein Shop kompromittiert, um zunächst einen unautorisierten Administratorzugang anzulegen; anschließend konnten die Täter die Code-Einträge so anbringen, dass die Loader-Logik aus dem Content-Rendering heraus startet.
Damit entsteht eine klar umrissene Prüflogik: Betreiber sollten Shops nicht nur auf bekannte Web-Risiken scannen, sondern gezielt nach ungewöhnlichen Datenbankinhalten suchen. Empfohlen wird das Audit nach verdächtigen Konten sowie nach unerwarteten CMS-Blöcken und -Seiten in den Tabellen cms_block und cms_page. Ergänzend bleibt die klassische Härtung wichtig: Systeme aktuell halten und starke Passwörter durchsetzen. Dass das Thema gerade jetzt besonders zugespitzt wird, liegt auch am Umfeld neuer PHP-Schwachstellen. Der Bericht ordnet die Magento-Kampagne in den Kontext von PHP2Shell ein: Zwei kritische PHP-Schwachstellen (CVE-2026-109618 und CVE-2026-109619) sollen nach der Veröffentlichung bereits weitreichende Ausnutzungsversuche ausgelöst haben. Zudem wird berichtet, ein KI-/Sicherheitsforschender namens Adel Karimi habe scheinbar die erste erfolgreiche In-the-wild Ausnutzung dokumentiert, um Shell-Kommandos auf Honeypot-Servern auszuführen. Dabei seien Kommandos wie wget, curl oder PHP CLI beobachtet worden, um weitere Payloads von einer Remote-Quelle abzurufen; zweite Stufen seien bislang nicht nachgewiesen worden.
Für die Praxis bedeutet das: “Content Injection” in Magento darf nicht als Randfall behandelt werden, weil CMS-Blöcke im Alltag vielfach als vermeintlich statische, wenig sicherheitskritische Komponenten betrachtet werden. Der Angriff zeigt außerdem ein Muster, das in modernen Kampagnen wiederkehrt: Payload-Host-Instanzen werden so verschoben und abgesichert, dass automatisiertes Monitoring weniger Treffer erzeugt. Cloudflare als vorgeschalteter Schutz und serverseitige Entscheidungen über “echte Besucher versus Scanner” senken die Wahrscheinlichkeit, dass ein rein synthetischer Besuch die Payload sichtbar macht. Gleichzeitig sorgen Persistenzmechanismen wie localStorage dafür, dass selbst nach einer temporären Abschaltung der Loader-Domains noch Effekte in der Nutzerumgebung verbleiben können. Wer sich jetzt absichert, sollte daher nicht nur nach kompromittierten Dateien suchen, sondern auch nach Spuren im CMS-Content-Modell und nach Anzeichen für manipulierte Zugänge im Administrationsbereich.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Magento-Zeitschaltcode: Angriff infiziert 953 Shops und entgeht Scannern" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Magento-Zeitschaltcode: Angriff infiziert 953 Shops und entgeht Scannern" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Magento-Zeitschaltcode: Angriff infiziert 953 Shops und entgeht Scannern« bei Google Deutschland suchen, bei Bing oder Google News!