
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten, dass kriminelle Akteure KI-gestützte Agenten für automatisierte Einbrüche in Unternehmenswebsites einsetzen. In den beobachteten Fällen liefen die Attacken über offen ins Internet gesetzte Steuerpanels mit nur minimaler menschlicher Aufsicht. Die Agenten testeten über 1.200 Ziele und erreichten Websites von mehr als 100 Unternehmen, während dabei teils gültige Zugangsdaten und Schlüssel offengelegt wurden. Offen bleibt, welches Ausmaß der Datenerfassung konkret erreicht wurde.
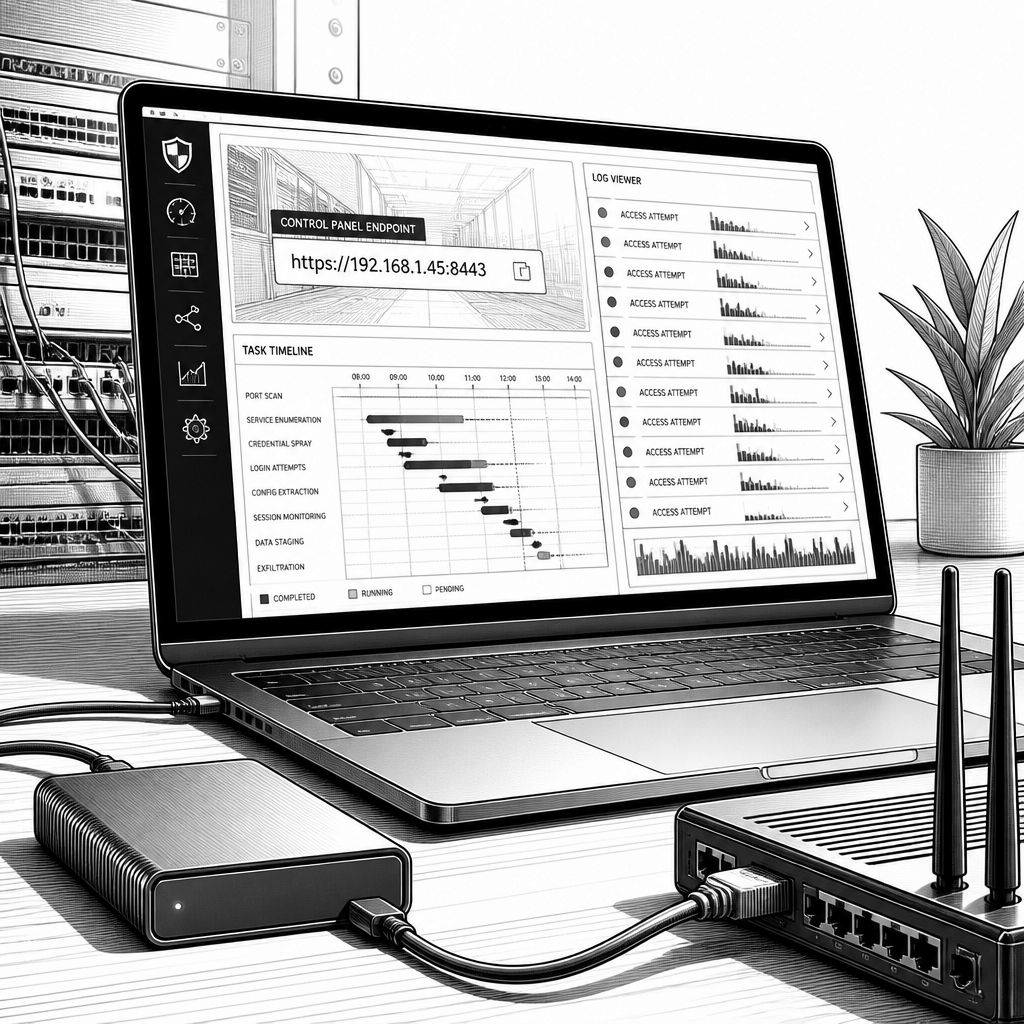
Dass KI-gestützte Agenten nicht nur Code schreiben, sondern auch digitale Angriffsketten „zu Ende bringen“ können, zeigt ein aktueller Fall besonders drastisch: Ein chinesischsprachiger Akteur soll mithilfe autonomer KI-Agenten Unternehmenswebsites angegriffen haben, wobei die entscheidende Voraussetzung offenbar fehlende Absicherung war. Laut den im Bericht beschriebenen Beobachtungen war die Kontrolle nicht an eine geschlossene Betreiberumgebung gekoppelt, sondern an öffentlich erreichbare Agenten-Instanzen. Ein Sicherheitsforscher konnte das Geschehen in Echtzeit verfolgen, weil die Bedienoberfläche des Angriffs offen im Internet lag und dadurch sowohl Ziele als auch Schritte nachvollziehbar wurden.
Im Zentrum steht ein Open-Source-Tool namens „Cairn“, das eigentlich für autorisierte Penetrationstests gedacht ist. Cairn gibt Agenten einen Startpunkt und ein Ziel vor und lässt sie dann schrittweise arbeiten: Die Agenten halten ihre Erkenntnisse in einem gemeinsamen Board fest, und Menschen können unterwegs zwar Hinweise nachschieben, aber der entscheidende Teil läuft nach dem Start weitgehend automatisch. In der beobachteten Kampagne sollen die Agenten gezielt nach einer Möglichkeit gesucht haben, Code in die Shop-Umgebung einzuschleusen und anschließend Upload-Mechanismen für spätere Erweiterungen zu platzieren. Dabei geht es nicht zwingend um die unmittelbare Ausführung von Kommandos, sondern häufig zunächst um das Installieren eines Webshell-Uploader-Formulars, das später gegen mächtigere Varianten austauschbar sein kann.
Der Sicherheitsforscher Snorre Fagerland von NorForge hat die aktiven Cairn-Instanzen über das Scannen nach exponierten Kopien identifiziert. Ab etwa dem 2. Oktober seien ungefähr zwei Dutzend Cairn-Instanzen missbräuchlich eingesetzt worden; in der Spitze konzentrierten sich die Aktivitäten laut den beschriebenen Clustern auf unterschiedliche Zielmuster. Besonders auffällig war ein als AIA0001 bezeichnetes Cluster, das chinesischsprachig agierte und 14 Panels mit mehr als 1.100 einzelnen Angriffsprojekten verknüpfte. Als Zielbild wird dabei eine anhaltende Zugriffsmöglichkeit auf Shop- und Zahlungssysteme für spätere Nutzung genannt; die beschriebenen Ziele lagen dabei in Ländern wie den USA, Japan und Australien.
Technisch zeichnet sich die Kampagne durch einen ungewöhnlich geringen „Betreuungsaufwand“ aus: Die Anweisungen seien sehr kurz gewesen und in weniger als 100 chinesischen Zeichen skizziert, aus denen die Agenten anschließend arbeiteten. Laut der Auswertung benötigten erfolgreiche Einbrüche im Schnitt knapp 23 Stunden, während die gemessene Erfolgsquote über die gesehenen Werkzeuge grob bei etwa 10% lag; gleichzeitig wird betont, dass die Cluster unterschiedliche Ziele verfolgen und deshalb nur eingeschränkt direkt vergleichbar sind. Auch bei den Kosten wird das Muster „billig und schnell“ sichtbar, wenngleich die Zahlen als grobe Schätzwerte gelten: NorForge nennt für einzelne Aufgaben im Mittel etwa 5 US-Dollar, zählt dabei auch fehlgeschlagene oder früh beendete Versuche, und berichtet außerdem von rund 5.000 US-Dollar an Tokenkosten für die gesamte Kampagne, also ungefähr 50 US-Dollar pro erfolgreichem Hack.
Die Einsicht in die Zielumgebung bringt jedoch eine zweite, fast noch problematischere Ebene: Das Offensein der Cairn-Panels ist nicht nur ein Angriffsvektor, sondern kann selbst sensible Daten preisgeben. Die Panels zeigten laut Bericht, wen die Agenten angriffen, welche Schwächen sie fanden und welche Zugangsdaten sowie Schlüssel entwendet wurden. NorForge setzte auf dem Panel-Datenbestand einen Secrets-Scanner (Trufflehog) ein und fand Hunderte potenzielle Secrets, von denen 11% als weiterhin gültig verifiziert werden konnten. Darüber hinaus schienen die Panels auch den vollständigen Funktionsumfang des Tools offenzulegen, etwa Start- und Stop-Funktionen für Projekte, das Nachspeisen neuer Daten und das Umstellen auf andere Zielsysteme. In einem weiteren, englischsprachigen Cluster wurden sogar SSH-Logins der Betreiber auf Staging-Servern sichtbar, auch wenn die Untersuchung laut Beschreibung keinen Login verwendete.
Für Unternehmen ist die praktische Relevanz zweigeteilt: Erstens müssen sie verhindern, dass Test- oder Agenten-Umgebungen unabsichtlich öffentlich werden. Zweitens lohnt ein gezielter Blick auf konkrete Einfallstore, die in solchen Agentenabläufen häufig als „Hebel“ dienen. Der Bericht nennt als Indikatoren exponierte Panels (oft erreichbar über Port 8000, falls ohne Login), unerwartete Upload-Formulare in versteckten Verzeichnissen sowie Patch-Bedarf in typischen Commerce-Setups. Konkret wird eine Magento-Schwachstelle (StyleSmuggler, CVE-2026-75650) erwähnt, einschließlich Hotfix-Empfehlungen für Adobe Commerce und Magento Open Source in den genannten Versionen; zugleich gibt es laut Quelle keinen direkten Nachweis, dass genau diese Schwäche in den beobachteten Einbrüchen genutzt wurde. Daneben wird als Kontext ein vorausgehender Hinweis genannt, wonach Cairn bereits in einer separaten Kampagne mit anderen KI-Tools im Zusammenhang mit Kreditkartendiebstahl beobachtet wurde.
Dass der Hersteller von Cairn den Missbrauch abgrenzt, passt in das Muster: „Cairn“ ist laut dem im Bericht zitierten Autor nicht für Hacking-Angriffe gedacht, sondern soll bei autorisierten Penetrationstests helfen. Entscheidend ist aber, dass die Betreiberseite in den beobachteten Fällen offenbar selbst die Sicherheitsbarrieren verwundbar gemacht hat: offene Steuerpanels, offengelegte Kontrollen und das Nachlassen bei der Geheimnisverwaltung. Für die Verteidigung heißt das, KI-Agenten nicht isoliert zu betrachten, sondern als Teil einer Angriffskette aus Infrastruktur, Automatisierung und Fehlerkonfiguration. Wer Testumgebungen betreibt oder Agenten-Workflows intern nutzt, sollte daher nicht nur den Zielsystem-Scan absichern, sondern vor allem die Bedienoberflächen, Staging-Zugänge und Geheimnisse konsequent abschirmen.
Unterm Strich wird damit ein Trend sichtbar, der in vielen Unternehmen bereits aus der Softwareentwicklung bekannt ist: Automatisierung senkt die Eintrittshürde für Angreifer, wenn die Umgebung die falschen Signale sendet. Die beobachteten Zahlen – über 1.200 getestete Sites, mehr als 100 betroffene Unternehmen und eine messbare Rate gültiger Secrets in offenen Panels – sind dabei weniger als exakte Statistik zu lesen, sondern als Warnsignal für die Größenordnung möglicher Ausnutzung. Sobald KI-gestützte Workflows mit öffentlich erreichbaren Kontrollflächen kombiniert werden, reicht oft „wenig Handarbeit“, um ernsthafte Schäden zumindest anzustoßen. Und genau dort liegt jetzt der Hebel für Security-Teams: Reduktion der Angriffsfläche auf Admin- und Agentenebene, harte Zugriffs- und Geheimnisverwaltung sowie schnelle Patch-Disziplin in gängigen Commerce-Stacks.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Agenten automatisieren Web-Hacks: 1.200 Ziele, Hunderte Firmen betroffen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Agenten automatisieren Web-Hacks: 1.200 Ziele, Hunderte Firmen betroffen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Agenten automatisieren Web-Hacks: 1.200 Ziele, Hunderte Firmen betroffen« bei Google Deutschland suchen, bei Bing oder Google News!