
NEW YORK / LONDON (IT BOLTWISE) – OffSec stellt in Proving Grounds Play ein kostenloses, interaktives Lab bereit, um PHP2Shell-Angriffe anhand der kritischen CVE-2026-109618 und CVE-2026-109619 praktisch zu untersuchen. Die Lücken hängen mit Speicherfehlern in PHP zusammen und erlauben ohne Login das Crashen oder Übernehmen betroffener Systeme. CISA empfiehlt ein sofortiges Patchen; parallel nimmt die Geschwindigkeit der Ausnutzung durch KI-gestützte Forschung weiter zu. Für Security-Teams bedeutet das: Risiko bewerten, Updates durchziehen und kurzfristige Schutzmaßnahmen sauber aktivieren.
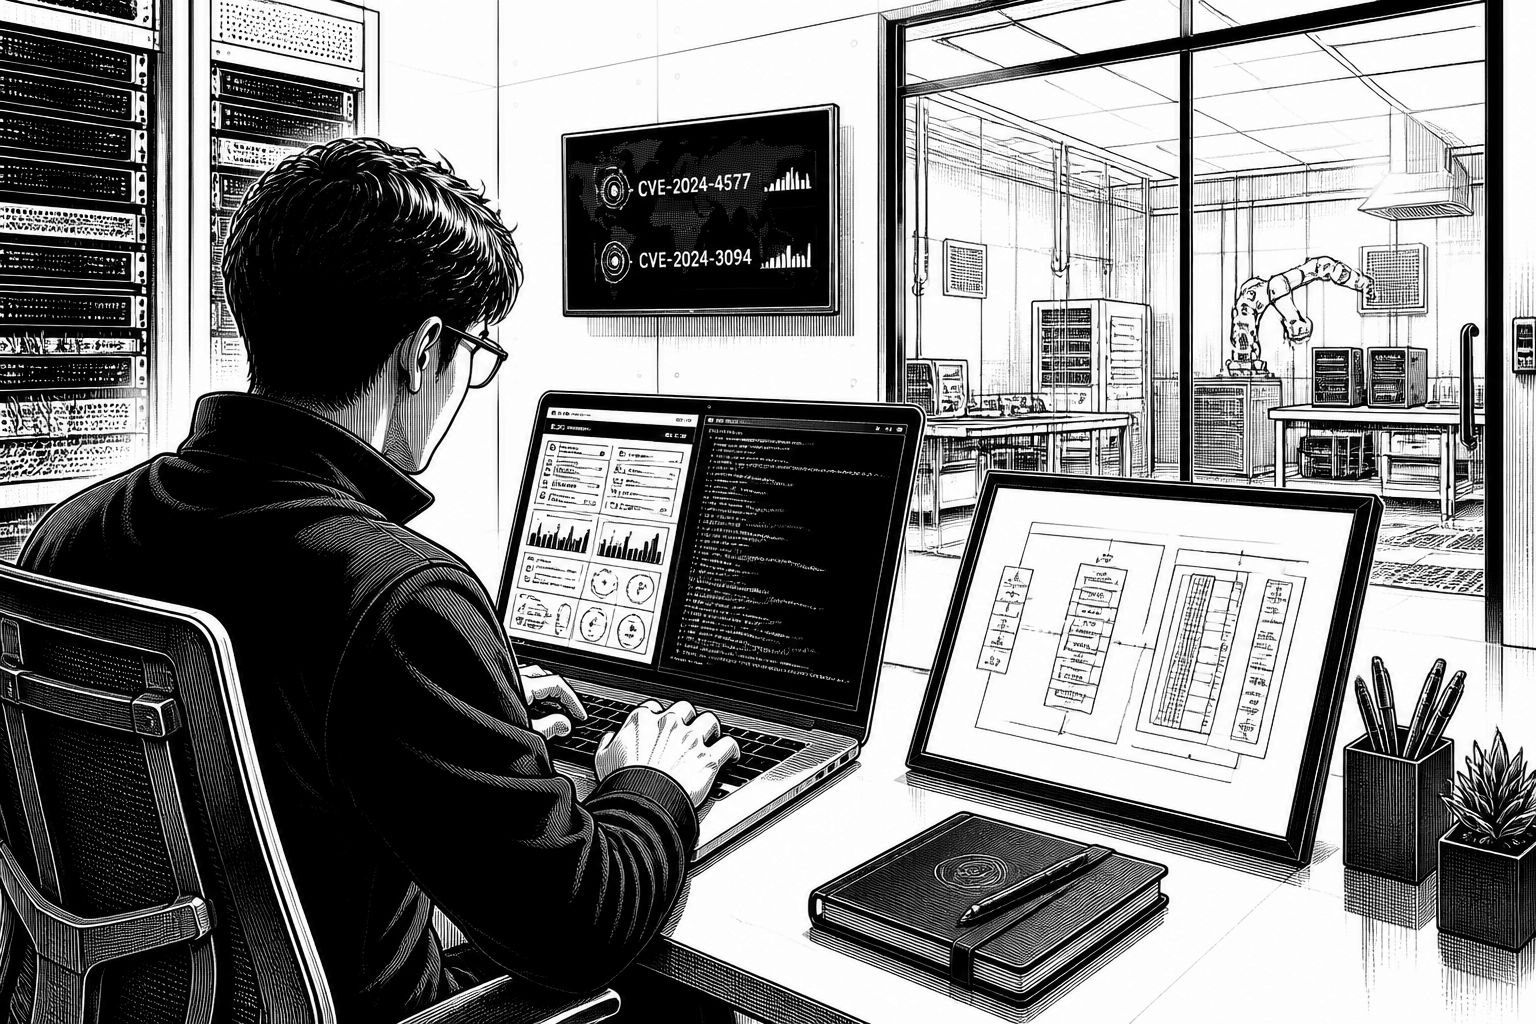
OffSec hat ein neues Übungs- und Analyseangebot gestartet: In Proving Grounds Play (PG Play) steht ein kostenloses PHP2Shell-Lab bereit, mit dem sich die kritischen Schwachstellen CVE-2026-109618 und CVE-2026-109619 in einer kontrollierten Umgebung praktisch nachvollziehen lassen. Der Fokus liegt dabei nicht auf Theorie, sondern auf dem Live-Verhalten der Angriffe gegen die relevanten PHP-Laufzeitpfade. Damit adressiert OffSec eine Realität, die sich in der letzten Zeit immer deutlicher zeigt: Wenn Exploits schneller verfügbar werden, müssen Verteidiger auch schneller lernen, wie sie Exposition erkennen und Gegenmaßnahmen im Betrieb anstoßen.
Technisch betrachtet beginnen beide Lücken in PHP an einer Schwachstelle im Umgang mit Fehler- und Speicherzuständen. Wenn eine Anfrage aus dem Speicher läuft oder auf einen fatalen Fehler trifft, entsteht ein Bereich, in dem PHP nicht in allen Szenarien sauber trennt oder aufräumt. OffSec ordnet das als Folge der wachsenden Komplexität der Speicherverwaltung in einem C-gestützten Codepfad ein. Für Angreifer ist genau dieser Moment wertvoll: Zustandsdaten können in einem ungeplanten Zwischenstatus verbleiben, und je nach Timing und Ressourcenlayout lässt sich daraus eine Gelegenheit für Missbrauch ableiten. Zudem ist die Fehlerklasse nicht nur für Codeausführung relevant; sie kann in bestimmten Fällen auch zu Informationsabflüssen führen, weil Speicherdaten aus dem PHP-Prozess persistieren können.
Der Markt- und Handlungsdruck kommt aber vor allem aus der beobachteten Ausnutzung. Laut Quelle haben Forschende die ersten Ergebnisse am 19. August zusammengeführt und kurze Zeit später eine Übernahme eines Drupal-Systems ohne Passwort belegt, im Anschluss folgte die Wirksamkeit auch gegen WordPress. PHP selbst veröffentlichte die Schwachstellen am 21. Oktober als CVE-2026-109618 und CVE-2026-109619. Für die Priorisierung ist die Bewertung besonders: Beide Lücken werden mit einer Schwere von 9,2 von 10 als kritisch eingestuft, wobei die Komplexität der Ausnutzung zwar hoch wirkt, aber bereits funktionierende Angriffe existierten. CISA stuft die Lage klar ein und empfiehlt das sofortige Patchen; außerdem wurden beide Lücken am 26. Oktober in das Catalog „Known Exploited Vulnerabilities“ aufgenommen. Das ist ein Signal, dass es nicht bei Forschungsberichten bleibt.
Neu ist dabei nicht nur die konkrete Verwundbarkeit, sondern das Tempo, das durch KI-gestützte Forschung zusätzlich anzieht. In der Darstellung der Quelle musste für einen funktionierenden Angriff ein Zusammenspiel mehrerer Fehlerketten gebaut und das Vorgehen auf das Speicherlayout einzelner Server angepasst werden. Wenn solche Schritte teilweise automatisiert werden, sinkt die Zeitspanne von „erstes Indiz“ zu „arbeitendes Proof-of-Concept“. OffSec verweist darauf, dass KI-Modelle den „Grind“ übernehmen können: Ein einzelner Forscher soll laut Quelle in einer Woche geschafft haben, wofür zuvor ein Top-Team einen Monat gebraucht habe. Matt Freitas-Stavola, Staff Software Engineer bei OffSec, beschreibt außerdem, dass Large Language Models nicht ermüden und Hinweise ausreichen können, um relativ schnell einen nutzbaren Ansatz zu entwickeln.
Für Organisationen heißt das: Die technische Aufklärung endet nicht mit dem Patchen der PHP-Versionen, sondern umfasst auch die Betriebsabstimmung rund um Container, Worker-Neustarts und kurzfristige Schutzregeln. OffSec nennt als konkrete Zielstände unter anderem Updates auf PHP 8.5.12, 8.4.27, 8.3.36 oder 8.2.35, betont aber zugleich, dass man sich nicht allein auf Versionsnummern verlassen sollte, sondern Vendor-Advise und die tatsächliche Bereitstellung prüfen muss. Wichtig ist auch der zweite Schritt: Wird nur die Anwendungsschicht aktualisiert (z. B. WordPress oder Drupal), bleibt die Angriffsfläche in der PHP-Engine weiterhin bestehen. Daher sollen betroffene Containerbilder neu gebaut und PHP-Prozesse neu gestartet werden, damit der aktualisierte Code wirklich greift.
Parallel empfiehlt OffSec temporäre Schutzmaßnahmen, bis der vollständige Patch-Zyklus durch ist. Dazu zählt unter anderem das Deaktivieren von „session.upload_progress.enabled“ mit dem Hinweis, dass dies auch eine weitere Schwachstelle CVE-2026-115560 in bestimmten Konfigurationen abmildern kann. Ebenfalls genannt wird, auf PHP 8.5 Fatal-Error-Backtraces abzuschalten und betroffene Worker nach Konfigurationsänderungen neu zu starten. Für die Incident-Response rät OffSec zu einer aktiven Suche nach Indikatoren wie verdächtigen multipart-Anfragen, Speicherlimit-Fehlern, wiederholten HTTP 500-Antworten, ungewöhnlichen Session-Cookies sowie unerwarteten Worker-Restarts. Da die Ausnutzungsversuche nach Angaben der Quelle bereits ab dem 17. Oktober berichtet wurden, sollte die Suche in Logs sinnvollerweise entsprechend weit zurückgehen. Wo ein Kompromiss möglich erscheint, sind zudem das Rotieren betroffener Tokens, API-Keys und Zugangsdaten sowie eine erneute Bewertung der Berechtigungslandschaft Bestandteil der Maßnahme.
Für die Security-Praxis liegt der strategische Kern schließlich in der Kompetenzentwicklung. OffSec formuliert das Lab explizit als Werkzeug, um Exposition nicht nur zu „lesen“, sondern in einem reproduzierbaren Setting zu verstehen und daraus klare Reaktionsschritte abzuleiten. Das passt zur aktuellen Branchenlage: Der Pfad vom CVE zur Ausnutzung verkürzt sich, während gleichzeitig die Angriffsmechanik anspruchsvoller wird, weil Speicherlayouts, Fehlerketten und Umgehungen wie ASLR-Abwehrsysteme eine Rolle spielen können. Wenn zusätzlich weitere Lücken rund um das PHP-Fehlermanagement auftauchen, wird die Teamfähigkeit zum Engpass. Mit dem PG-Play-Lab versucht OffSec genau diesen Engpass zu adressieren: schnelleres Lernen im Alltag der Verteidigung, bevor der nächste Disclosure das Zeitfenster erneut schrumpfen lässt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "OffSec startet kostenloses PHP2Shell-Lab in PG Play nach kritischen CVEs" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "OffSec startet kostenloses PHP2Shell-Lab in PG Play nach kritischen CVEs" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »OffSec startet kostenloses PHP2Shell-Lab in PG Play nach kritischen CVEs« bei Google Deutschland suchen, bei Bing oder Google News!