
LONDON (IT BOLTWISE) – PHP hat für Windows die offiziellen Builds von PHP 8.2 bis 8.5 neu gepackt, um eine Brotli-Sicherheitslücke zu schließen, die zu Speicherfehlern und potenzieller Code-Ausführung führen kann. Ausgeliefert werden die Versionen 8.5.12-1, 8.4.27-1, 8.3.36-1 und 8.2.35-1 mit Brotli 1.2.1 anstelle der betroffenen Brotli-Version 1.2.0. Besonders kritisch ist die automatische Dekompression von Brotli über die cURL-Erweiterung, etwa wenn HTTP-Clients wie Guzzle entsprechende Header und Optionen so setzen, dass br-Inhalte automatisch entpackt werden. Ein konkreter Workaround für nicht aktualisierbare Systeme nennt PHP nicht; stattdessen raten Sicherheitsanalysten zur Deaktivierung der automatischen Brotli-Dekompression bis zum Update.
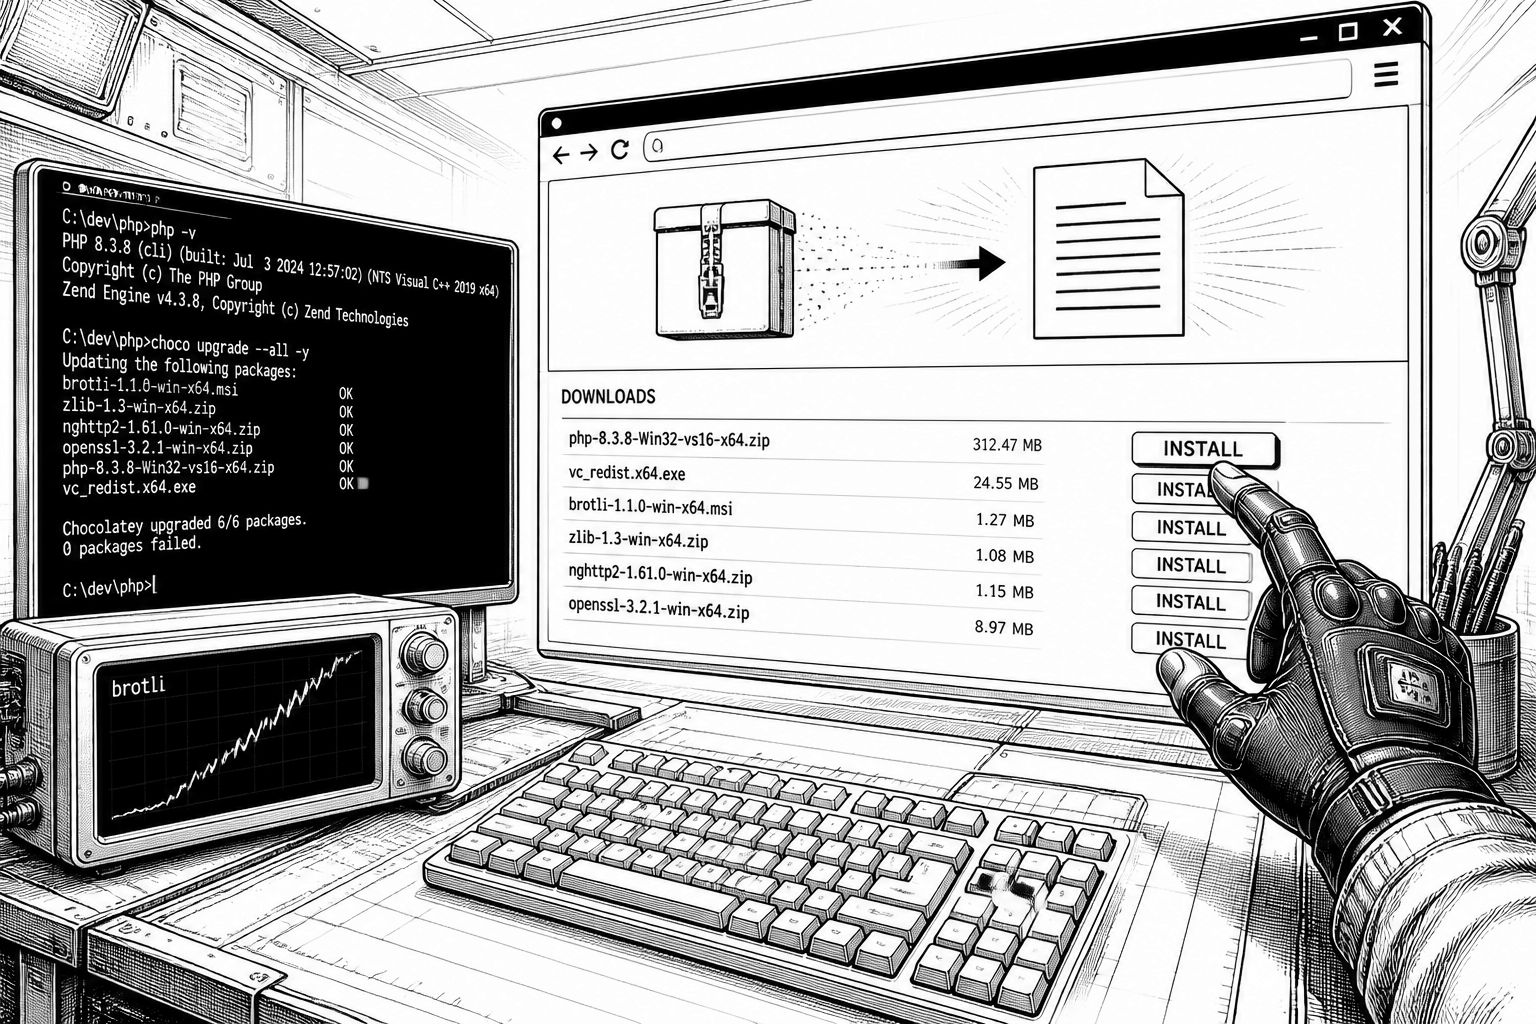
PHP hat gleich wenige Tage nach den letzten Windows-Sicherheitsupdates nachgelegt: Für die Reihen PHP 8.2 bis 8.5 wurden die offiziellen Windows-Pakete neu erstellt, um eine Schwachstelle in der Brotli-Kompressionsbibliothek (CVE-2026-111497) zu beheben. Die Besonderheit an dieser Meldung: Die Pakete enthalten den fehlerbereinigten Brotli-Code direkt mit. Damit bleibt die eigentliche PHP-Version unverändert; wer später „php -v“ ausführt, sieht dieselbe Major- und Minor-Zahl wie vor dem Update, aber die Build-Nummer ändert sich. Konkret wurden die Builds 8.5.12-1, 8.4.27-1, 8.3.36-1 und 8.2.35-1 veröffentlicht, jeweils mit aktualisierter Brotli-Unterkomponente.
Technisch betrachtet zielt die Lücke nicht auf eine PHP-eigene Parserlogik, sondern auf die Brotli-Dekompression: Ein Angreifer könnte einen speziell präparierten komprimierten Antwortkörper liefern, der beim Entpacken Speicher beschädigt und im schlimmsten Fall Code-Ausführung ermöglicht. PHP beschreibt, dass der Pfad insbesondere über die cURL-Erweiterung erreichbar ist, wenn HTTP-Antworten automatisch dekomprimiert werden. Zwar lässt cURL die automatische Dekompression standardmäßig aus, doch diese Voreinstellung kann in Anwendungen oder durch HTTP-Client-Libraries überschrieben werden. Entscheidend ist also weniger „ob cURL genutzt wird“, sondern „ob automatische Dekompression für Brotli tatsächlich aktiviert wurde“.
Damit wird auch die Praxisfrage greifbar, weshalb die Sicherheitswirkung je nach Setup deutlich variieren kann. In PHP-Code steuert die Option CURLOPT_ENCODING, ob cURL Kompression akzeptiert und Antworten entsprechend entpackt; ein leeres Encoding-Feld steht dabei für „akzeptiere alle Formate, die cURL unterstützt“. Genau in diesen Bereich fällt die Standardkonfiguration eines verbreiteten PHP-HTTP-Clients: Guzzle setzt in seiner 7.16.1-Version sowie in 8.3.1 laut bereitgestelltem Code den Wert so, dass eine leere CURLOPT_ENCODING-Entsprechung aktiv wird. Wer Guzzle ohne eigene Anpassungen in einem Windows-System nutzt, das noch die alten Builds enthält, erfüllt damit die Bedingung, unter der die Brotli-Schwachstelle erreicht werden kann.
Für Administratoren und Sicherheitsverantwortliche ist deshalb vor allem die Update-Kette wichtig. PHP fordert Windows-Nutzer auf, die neuen Builds über die Download-Seite zu installieren; die Zuordnung zu den neuen Paketen erfolgt über die Build-Nummer im Dateinamen sowie über die angegebenen SHA-256-Hashes. Beispielhaft nennt PHP Dateinamen wie php-8.5.12-1-nts-Win32-vs17-x64.zip, bei denen das „-1“ den Unterschied zum zuvor veröffentlichten Paket markiert. Zusätzlich veröffentlichen die Verantwortlichen eine Software-Bill-of-Materials, also eine Materialliste der eingebundenen Komponenten innerhalb jedes Pakets. Für die x64 Non Thread Safe Builds der Vorwoche weisen diese Listen Brotli 1.2.0 als enthaltene Version aus; die neuen Builds enthalten dagegen Brotli 1.2.1 und schließen damit die Sicherheitslücke.
Die Risikoeinschätzung fällt in der Breite hoch aus. Für CVE-2026-111497 liegt die Bewertung bei Google bei 9,2 von 10 (Critical) auf Basis von CVSS 4.0; Red Hat stuft sie mit 8,1 (Important) auf Basis von CVSS 3.1 ein. Laut Quelle haben Imperva-Forscher den Fehler auf einem offiziellen Node.js-Build mit mehreren Versuchen zum Laufen gebracht. OpenAI wird als Entdecker der Schwachstelle genannt; Google habe sie bereits beim ursprünglichen Disclosure am 21. Oktober in Brotli 1.2.1, 1.1.1 und 1.0.10 geschlossen. Auch Node.js, Bun und weitere Software, die die Bibliothek selbst bündeln, haben demnach entsprechende Fixes nachgezogen.
Wichtig ist außerdem, was die Meldung zur Ausnutzung sagt: In der PHP-Notiz werden keine konkreten Angriffe erwähnt, und die Einschätzung von CISA vom 23. Oktober hält fest, dass keine Ausnutzung beobachtet wurde; zudem war die Lücke in den „Known Exploited Vulnerabilities“ zum damaligen Stand nicht gelistet. Das ersetzt jedoch keine Update-Entscheidung, weil der relevante Angriffsmechanismus eng an die automatische Dekompression gekoppelt ist: Ein brauchbarer Exploit setzt einen präparierten komprimierten HTTP-Antwortkörper voraus, der genau dann entpackt wird, wenn die Client-Seite Brotli zulässt. Praktisch heißt das: Wer HTTP-Clients betreibt, die br über Accept-Encoding anbieten oder eine automatische Brotli-Dekompression aktivieren, sollte die Gefahr entlang der eigenen Konfiguration bewerten.
Da PHP keinen speziellen Workaround für Systeme ohne Update nennt, bleibt die kurzfristige Absicherung über Client-Einstellungen besonders relevant. OpenAI rät dazu, die automatische Brotli-Dekompression in HTTP-Clients bis zur Installation der aktualisierten Pakete auszuschalten. Der Hinweis ist dabei wichtig: Das bloße Entfernen von „br“ aus dem Accept-Encoding reicht nicht zwingend, weil ein Server auch ohne diese Angabe weiterhin Brotli ausliefern kann. Für PHP/cURL bedeutet das, CURLOPT_ENCODING nicht zu setzen; ohne diese Option dekomprimiert cURL keine Antworten automatisch. In Guzzle entspricht dem das Setzen von decode_content auf false, wodurch automatische Decodierung insgesamt unterbunden wird und damit auch gzip weiterhin als komprimierter Inhalt ankommt, statt automatisch entpackt zu werden.
Für die operative IT-Praxis folgt daraus ein klarer Handlungsrahmen. Erstens sollten Windows-Installationen der betroffenen PHP-Varianten zeitnah auf die „-1“-Builds umgestellt werden, weil diese Brotli 1.2.1 enthalten und die bekannten Fixes aus den vorangegangenen Updates beibehalten. Zweitens lohnt sich ein technischer Abgleich der HTTP-Client-Konfiguration: Besonders bei Anwendungen, die Guzzle nutzen, ist es sinnvoll, zu prüfen, ob decode_content aktiv ist oder ob CURLOPT_ENCODING indirekt in einem „alle Formate“-Modus landet. Je näher man an der typischen „pass-through“-Clientkonfiguration ist, desto stärker ist die Wahrscheinlichkeit, dass die Lücke im realen Betrieb erreichbar war – auch wenn noch keine öffentlichen Ausnutzungsnachweise vorliegen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "PHP behebt Brotli-RCE in Windows-Paketen: neue Builds für 8.2–8.5" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "PHP behebt Brotli-RCE in Windows-Paketen: neue Builds für 8.2–8.5" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »PHP behebt Brotli-RCE in Windows-Paketen: neue Builds für 8.2–8.5« bei Google Deutschland suchen, bei Bing oder Google News!