
LONDON (IT BOLTWISE) – Chainalysis berichtet von einem Cyberangriff auf interne Tools. Dabei sei ein externer Akteur in nicht-sensiblen Kundendaten zugreifbar gewesen, darunter User-IDs, vollständige Namen und E-Mail-Adressen. Das Unternehmen betont, dass keine unbefugte Zugriffe auf Untersuchungsergebnisse, Authentifizierungsdaten oder Session-Tokens erfolgten. Chainalysis arbeitet derzeit an Patches und zusätzlicher Härtung der Systeme.
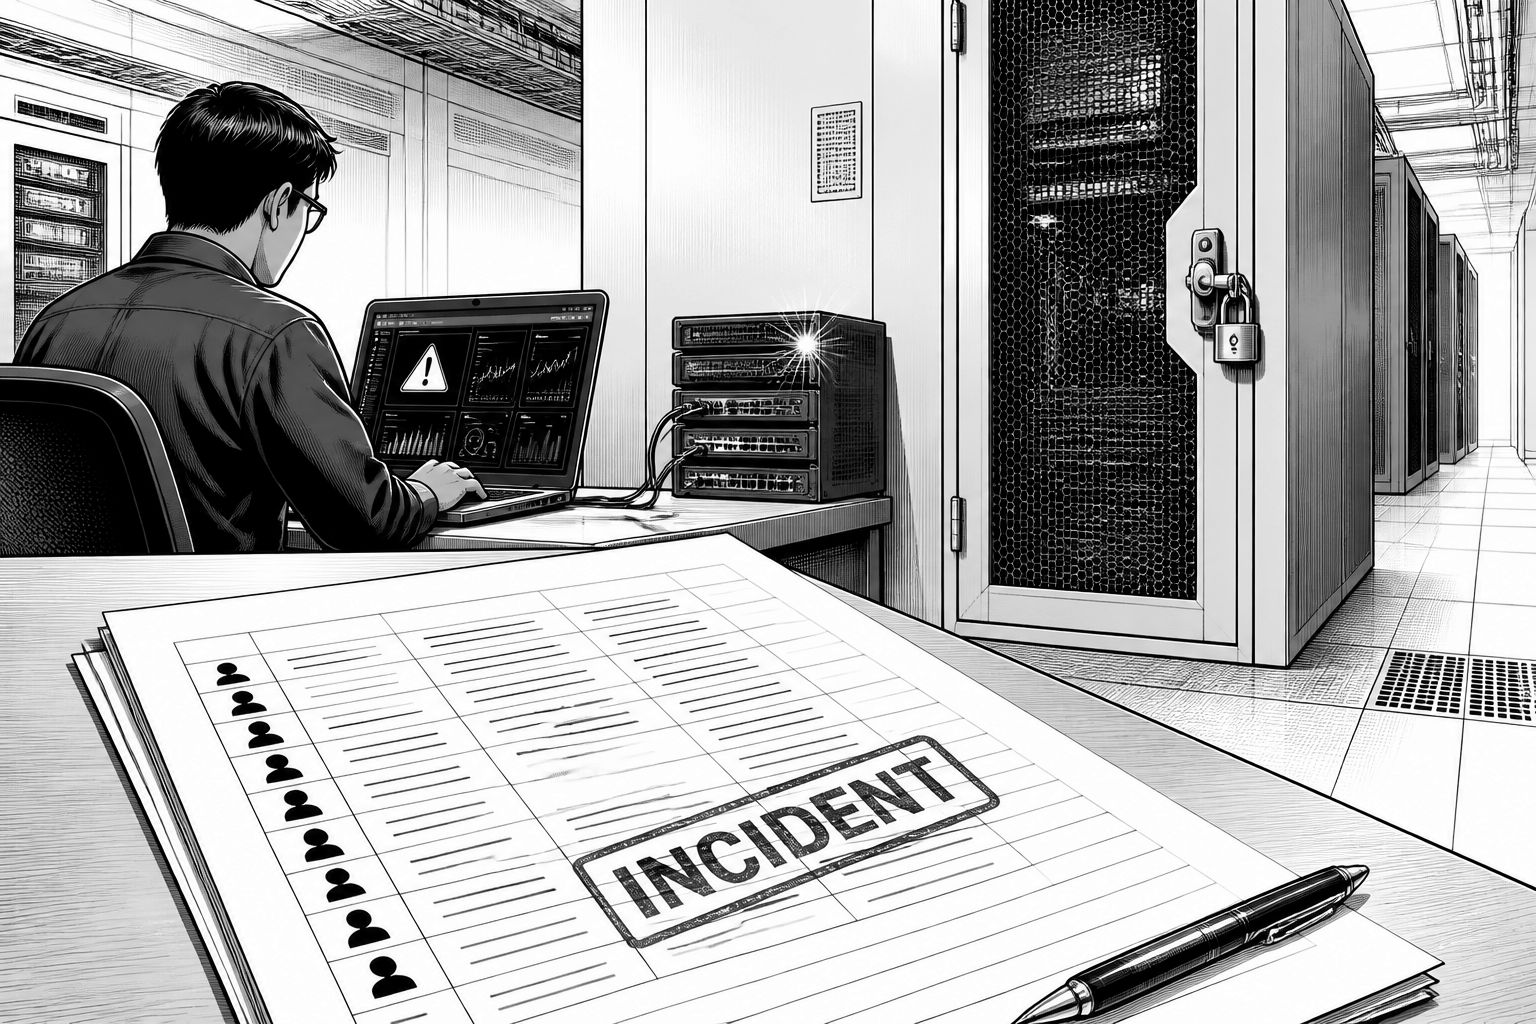
Chainalysis sieht sich nach eigenen Angaben einem Cybervorfall gegenüber, bei dem ein externer Akteur in interne Systeme und Tools eingedrungen ist. Auffällig ist dabei nicht nur das Ziel „interne Tools“, sondern die Art der beschriebenen Vorgehensweise: In der Meldung fällt der Begriff „offensive agentic techniques“. Damit deutet das Unternehmen zumindest in der Tendenz darauf hin, dass ein KI-gestütztes Werkzeug eingesetzt wurde, um Schritte der Attacke eigenständig zu orchestrieren – ohne dass Chainalysis im Detail erklärt hätte, welche Modelle oder Agenten konkret verwendet wurden.
Technisch lässt sich der Vorfall damit in eine aktuelle Angriffsklasse einordnen, die weniger wie klassische Malware wirkt, sondern eher wie automatisierte Intrusionsketten. Wenn Angreifer „agentic“ arbeiten, wird die Interaktion zwischen Aufklärung, Zugriffserlangung und dem Ausweiten der Kompromittierung häufig stärker verschaltet als in früheren, stärker handcodierten Abläufen. Das passt auch zu der zeitlichen Einordnung im Text: Die Meldung erfolgt vor dem Hintergrund, dass der adversarische Einsatz von KI seit Monaten stärker sichtbar wird. Bedrohungsakteure nutzen KI, um Text- und Social-Engineering-Schritte zu beschleunigen, aber auch um technische Workflows zu variieren – von der Zielanpassung bis zur Skalierung über viele Organisationen.
Was die tatsächlich betroffenen Daten angeht, macht Chainalysis relativ klare Abgrenzungen. Der Zugriff habe sich auf nicht-sensible Kundendaten beschränkt, darunter User-IDs, vollständige Namen, E-Mail-Adressen sowie Rollenbezeichnungen von Organisationen für Nutzer, die auf der Plattform bereitgestellt waren. Gleichzeitig stellt das Unternehmen ausdrücklich klar, dass der Vorfall keine unbefugten Zugriffe auf das Untersuchungs-Content-Ökosystem, auf Authentifizierungs-Credentials oder Session-Tokens nach sich gezogen habe. Für die Sicherheitsbewertung ist diese Trennlinie wichtig: Identitätsdaten können zwar Datenschutzrisiken erhöhen, aber sie sind ein anderer Risikotyp als Session-Kapazitäten oder Zugangstokens, die direkt zur weiteren Navigation im System führen.
Die Reaktion beschreibt Chainalysis als laufenden technischen Umbau: Das Unternehmen arbeitet an Patches und „hardening“, also an der Härtung der Systeme. In der Praxis bedeutet das typischerweise, dass bekannte Schwachstellen geschlossen, Angriffsflächen reduziert und die Umgebung so konfiguriert wird, dass ein teilweiser Eindringversuch nicht schnell in eine vollständige Kompromittierung übergeht. Gerade bei agentischen Intrusionsketten ist diese Schichtstrategie entscheidend, weil Angriffe nicht nur auf Einmalzugriffe setzen, sondern auf die Fähigkeit, nach einem ersten Erfolg weitere Aktionen abzuleiten. Entsprechend ist die Aussage „whole-of-company approach“ weniger Marketing als Sicherheitsarchitektur: Sicherheits- und IT-Teams müssen Prozesse, Logging, Berechtigungsmodelle und Incident-Response so verzahnen, dass auch dann schnell erkannt wird, wenn der Angriff nicht dem bekannten Muster einer einzelnen Exploit-Runde folgt.
Branchenübergreifend werden solche Entwicklungen auch durch die Beschreibung einer konkreten Taktik untermauert: Im Umfeld agentischer Frameworks taucht neben „offensive agentic techniques“ auch der Begriff Prompt Injection auf. Prompt Injection ist dabei weniger ein einzelnes Tool als ein Angriffskonzept, das darauf abzielt, KI-Systeme so zu beeinflussen, dass sie in einer gegebenen Umgebung unerwünschte Aktionen ausführen oder Regeln umgehen. Wenn Unternehmen KI nicht nur als Chat-Interface, sondern in automatisierten Abläufen einsetzten, kann das Risiko steigen, sobald Eingaben als Steuerparameter für weitere Aktionen dienen. Genau das macht agentische Angriffsketten für Verteidiger anspruchsvoller: Die Manipulation kann nicht nur die Ausgabe der KI betreffen, sondern den nächsten Schritt im technischen Ablauf.
Im weiteren Kontext nennt der Text zudem einen chinesisch assoziierten Bedrohungsakteur namens Vapor Panda, der angeblich das agentische Penetration-Testing-Framework ARTEX nutzt. Laut der Beschreibung habe dieser Akteur in kurzer Zeit eine größere Zahl von Zielen kompromittiert und damit gezeigt, wie schnell skalierbare Operationen auch im „hands-off“-Stil ablaufen können. Wichtig ist hier weniger die genaue Zahl für sich, sondern das Muster: Agentische Werkzeuge senken die Hürde, neue Ziele zu erreichen, und verschieben den Fokus der Angreifer vom einzelnen Exploit hin zur Prozessautomatisierung über viele Systeme hinweg. Damit steigt auch für Security-Teams der Druck, nicht nur Schwachstellen zu schließen, sondern die gesamte „Kill Chain“ messbar zu verkürzen – also die Zeit zwischen Erstzugriff, Ausweitung und Entdeckung.
Für Unternehmen, die selbst KI-gestützt entwickeln oder KI-gestützte Operationen einführen, ergibt sich daraus eine doppelte Lehre. Erstens: Die Bedrohung richtet sich nicht nur gegen KI-Systeme, sondern gegen jede Infrastrukturkomponente, die Agenten als Werkzeuge verwenden könnten – inklusive interner Tools, Authentifizierungsumgebungen und Prozesspipelines. Zweitens: Incident-Response muss mit Datenklassen umgehen können: Während Chainalysis „nicht-sensible“ Kundendaten nennt, ist die praktische Folge für Datenschutz, Benachrichtigungsprozesse und Kundenkommunikation dennoch relevant. Entscheidend wird daher, ob ein Unternehmen schnell zwischen „Datenexfiltration ohne Session-Kompetenz“ und „Komplette technische Übernahme“ unterscheiden kann und ob die Hardening-Maßnahmen bereits so greifen, dass weitere Schritte nicht automatisch möglich sind.
Damit steht die Meldung exemplarisch für einen Markttrend: KI erweitert zwar die Produktivität in der Verteidigung, aber sie erhöht auch die Skalierbarkeit in der Angriffsseite. Security-Teams müssen daher Test- und Härtungsstrategien stärker in Richtung adversarial Taktiken ausrichten, etwa durch gezielte Red-Team-Übungen gegen agentische Workflows und durch konsequente Kontrolle von Eingaben, die KI-gestützte Entscheidungen beeinflussen. Chainalysis bleibt in seiner Darstellung bewusst auf der Ebene des „was wir wissen“ und „was wir patchen“, liefert jedoch genug Kontext, um die Richtung zu erkennen: Angriffe werden zunehmend orchestriert, nicht nur ausgeführt, und genau deshalb muss auch die Abwehr als System betrachtet werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Chainalysis meldet KI-gestützten Angriff auf interne Tools und Kundendaten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Chainalysis meldet KI-gestützten Angriff auf interne Tools und Kundendaten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Chainalysis meldet KI-gestützten Angriff auf interne Tools und Kundendaten« bei Google Deutschland suchen, bei Bing oder Google News!