
LONDON (IT BOLTWISE) – Sicherheitsforscher haben einen funktionierenden Exploit für eine Bonding-Lücke im Linux-Kernel veröffentlicht: CVE-2026-31419. Die Schwachstelle nutzt eine Race Condition mit Use-after-free, um lokale Rechte bis auf Root auszuweiten. Betroffen sind Kernel von 5.17-rc1 bis einschließlich 7.0-rc6, sofern Bonding-Unterstützung aktiv ist. Administratoren sollten die aktuellen Patches zeitnah einspielen und bei Verzögerungen Namespaces sowie das Bonding-Modul prüfen.
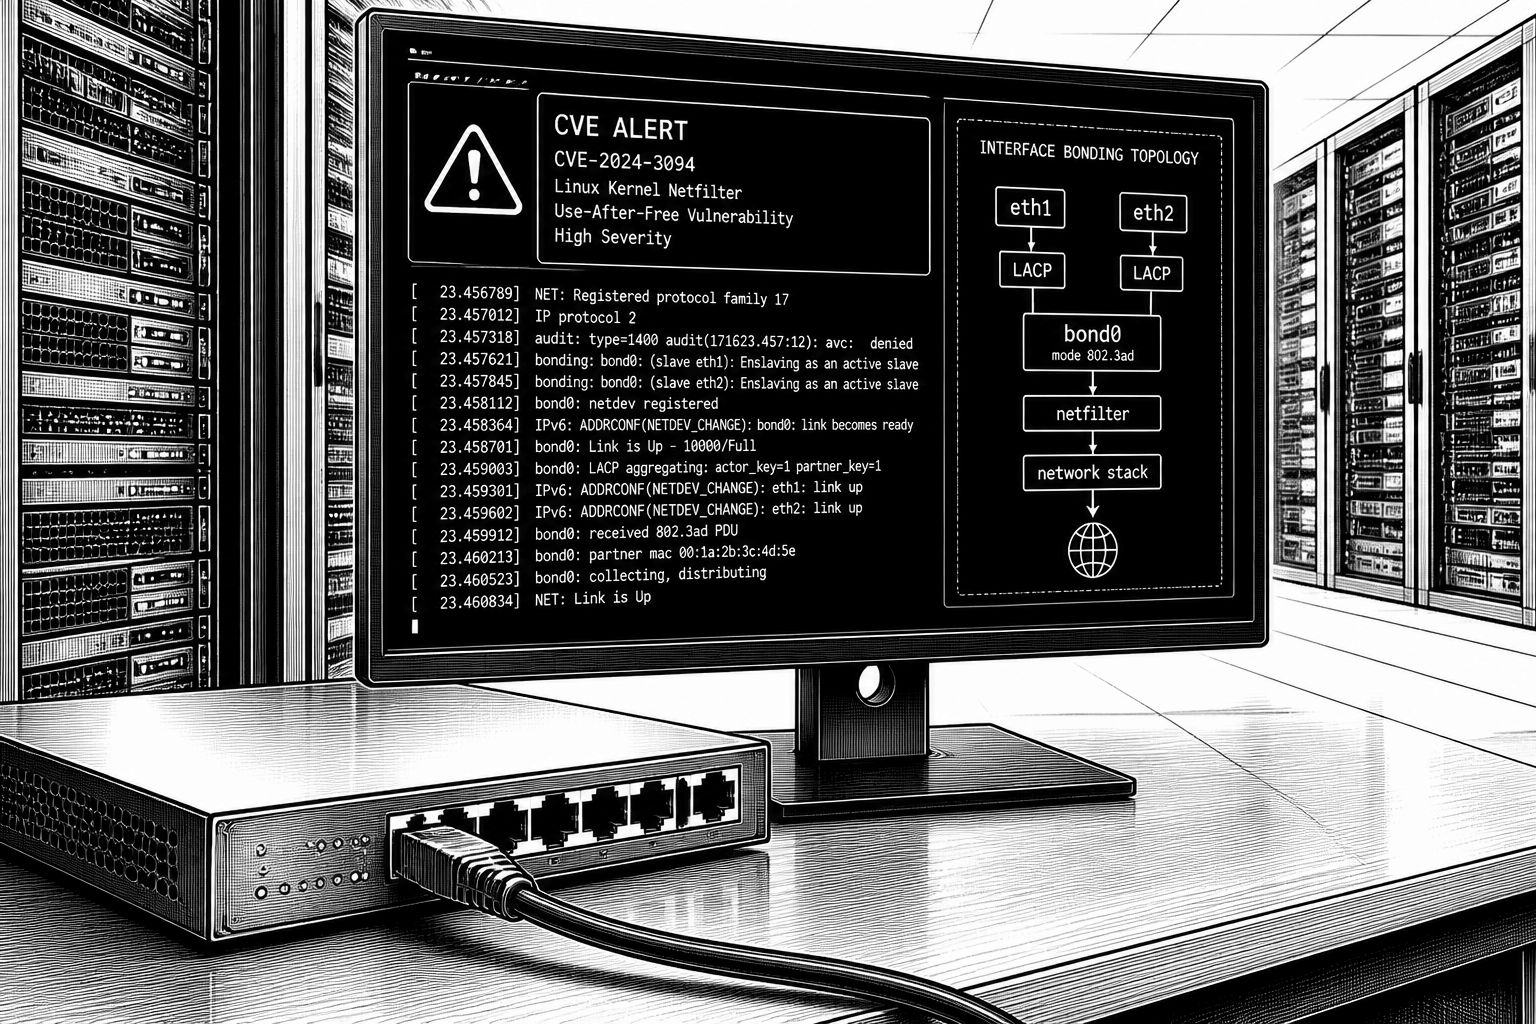
Für Betreiber von Linux-Servern und Cloud-Workloads wird eine neue Kernel-Lücke besonders brisant, weil ein verifizierbarer Exploit-Code öffentlich verfügbar ist. Es geht um CVE-2026-31419, eine Schwachstelle im Bonding-Treiber, die lokale Angreifer dafür nutzen können, ihre Rechte bis auf Root zu erhöhen. In den veröffentlichten technischen Details wird der Auslöser als Race Condition beschrieben, gekoppelt mit einem Use-after-free im Pfad bond_xmit_broadcast(); damit steht nicht nur ein theoretisches Risiko im Raum, sondern ein konkret nachstellbarer Angriffspfad.
Die Sicherheitsbewertung ordnet die Lücke als „hoch“ ein: CVSS v3.1 liegt bei 7,8. Zusätzlich nennt die Veröffentlichung für einen Zeitraum von 30 Tagen einen EPSS-Wert von 0,1 %, wobei im Text zugleich festgehalten wird, dass bislang keine bestätigte Ausnutzung in der Praxis vorliegt. Für die Priorisierung im Betrieb ist diese Kombination typisch für Exploits, die technisch gut angreifbar sind, aber (noch) nicht breit im Wild beobachtet wurden: Das Zeitfenster, in dem ein Patch schnell verfügbar ist, wird damit zum zentralen Faktor für das Risiko.
Technisch verankert ist das Problem in der Logik rund um die Broadcast-Verarbeitung gebündelter Schnittstellen. Im Broadcast-Modus sendet der Kernel Pakete an jedes aktive Slave-Gerät; zur Leistungsoptimierung klont er dabei Socket-Puffer für frühere Slaves, während der ursprüngliche Puffer beim letzten Slave weiterverwendet wird. Genau an dieser Stelle setzt die Schwachstelle an: Der Treiber bestimmt, welcher Slave als letzter gilt, dynamisch innerhalb einer RCU-geschützten Schleife über bond_is_last_slave. Allerdings hält die Schleife dabei keine Routing-Netlink-Sperre, sodass sich die Reihenfolge der Slave-Liste durch parallele Änderungen während der Iteration verschieben kann.
Der veröffentlichte Ansatz beschreibt, wie ein Angreifer die falsche Annahme „letzter Slave“ erzwingen kann: Fügt er während der Übertragung rasch eine Slave-Schnittstelle hinzu und entfernt sie wieder, werden potenziell mehrere Slaves als „letzter“ eingeordnet. Die Folge ist kritisch, weil der ursprüngliche Socket-Puffer dadurch zweimal freigegeben wird; im Kontext des Kern-Slab-Allokators entsteht daraus ein Use-after-free. Danach wird das Zeitfenster der Race Condition mit Netzwerkemulation gezielt vergrößert, während Paketverzögerungen den Ereignisablauf stabiler machen sollen.
Um die doppelte Freigabe nicht nur zum Fehler, sondern zur Kontrolle über den Ablauf zu machen, nutzt der Exploit zusätzliche Arbeitsschritte. Er belegt den freigegebenen Speicher anschließend über Socket-Buffer-Spraying mit kontrollierten Speicherstrukturen neu, sodass das spätere Verhalten des Kernpfads besser vorhersehbar wird. Danach folgt eine Stack-Pivot-Technik, in der die Veröffentlichung den Einsatz einer „Xen“-Methode beschreibt, die moderne Schutzmechanismen des Kernels umgeht. Die Idee dahinter: Der Stack-Zeiger wird über eine Guard-Seite hinaus verschoben und die Ausführung auf Speicherseiten gelenkt, die mit ROP-Ketten (Return-Oriented Programming) gefüllt sind, ohne dass Register direkt im gewünschten Sinne manipuliert werden müssen.
Für die Betroffenheit nennt die Veröffentlichung Kernel-Versionen von 5.17-rc1 bis einschließlich 7.0-rc6, allerdings mit der Bedingung, dass Bonding-Unterstützung kompiliert ist. In der Praxis trifft das häufig nicht nur spezialisierte Netzwerkgeräte, sondern auch Serverrollen in Shared-Hosting-Umgebungen und Multi-Tenant-Plattformen. Der Grund liegt weniger im einzelnen Patchlevel als in der Betriebssituation: Linux läuft nach gängigen Branchenabschätzungen in einem Großteil öffentlicher Cloud-Workloads und auf sehr vielen Unternehmensservern, und viele Container-Engines bieten standardmäßig Namespaces für nicht privilegierte Benutzer. Damit können lokale Nutzer isolierte Namespaces erzeugen und anschließend Netzwerkadministrationsrechte erreichen – genau dort wird ein lokaler Exploit pfadangreifbar.
Die Abhilfe wird von den Kernel-Betreuern über Patches bereitgestellt, die die dynamische Slave-Prüfung durch einen Indexvergleich mit einer festen Snapshot-Anzahl ersetzen. Ziel ist, dass die „letzter Slave“-Berechnung während der Iteration nicht mehr von parallel laufenden Listenänderungen beeinflusst wird, wodurch die doppelte Freigabe unterbunden wird. Für Betreiber empfiehlt sich daher als erster Schritt, den Kernel ihrer Distribution zeitnah auf die aktuell gepatchte Version zu aktualisieren. Wenn ein Update kurzfristig nicht möglich ist, nennt die Veröffentlichung als pragmatische Zwischenmaßnahmen, Namespaces für nicht privilegierte Benutzer stärker einzuschränken, das Bonding-Modul auf Systemen ohne Bedarf an Link-Aggregation zu entfernen und so die Angriffsfläche zu verkleinern. Für Teams mit CI/CD-orientierten Betriebsmethoden bedeutet das konkret: Patch-Tracking und Rollout-Fenster sollten für genau diese Kernel-Komponenten eng aneinandergekoppelt sein, weil die technische Komplexität des Exploits zeigt, dass reine „Hardening“-Maßnahmen ohne Patch allein nicht ausreichen.
Interessant ist auch die Entstehungsgeschichte des Exploits: Der Code soll im Rahmen des kernelCTF-Wettbewerbs entstanden sein, bei dem Flags auf einem Google Container-Optimized OS erbeutet werden sollten; Bericht und Code liegen im kernelCTF-Repository der dort genannten Security-Forschung. Dass die Technik so detailliert beschrieben wird, verschiebt den Fokus in Richtung „wie schnell reagieren wir“ statt „ob wir betroffen sind“. Für Sicherheitsteams ist die Veröffentlichung damit ein Signal, ihre lokalen Angriffsflächen in Container- und Virtualisierungsumgebungen systematisch zu prüfen und sicherzustellen, dass Patchstände nicht nur für den Basis-Kernel, sondern auch für aktiv genutzte Netzwerk-Treiberkomponenten aktuell sind.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Linux-Kernel: Exploit zur Bonding-Schwachstelle CVE-2026-31419" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Linux-Kernel: Exploit zur Bonding-Schwachstelle CVE-2026-31419" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Linux-Kernel: Exploit zur Bonding-Schwachstelle CVE-2026-31419« bei Google Deutschland suchen, bei Bing oder Google News!