
LONDON (IT BOLTWISE) – Eine Android-Sicherheitslücke erlaubt es, Smartphones mit einer präparierten SMS aus der Ferne zum Absturz zu bringen oder die Mobilfunkverbindung zu unterbrechen. Der Angriff soll ohne Interaktion funktionieren, also weder Link-Öffnen noch Nachricht-Lesen erfordern. Verantwortlich wird eine fehlerhafte Längenprüfung in einer Android-Funktion namens WapPushOverSms.decodeWapPdu gemacht. Betroffen sind den Angaben zufolge besonders ältere Geräte mit Android 12 oder Android 13, weil die Korrektur dort nicht eingespielt wurde.
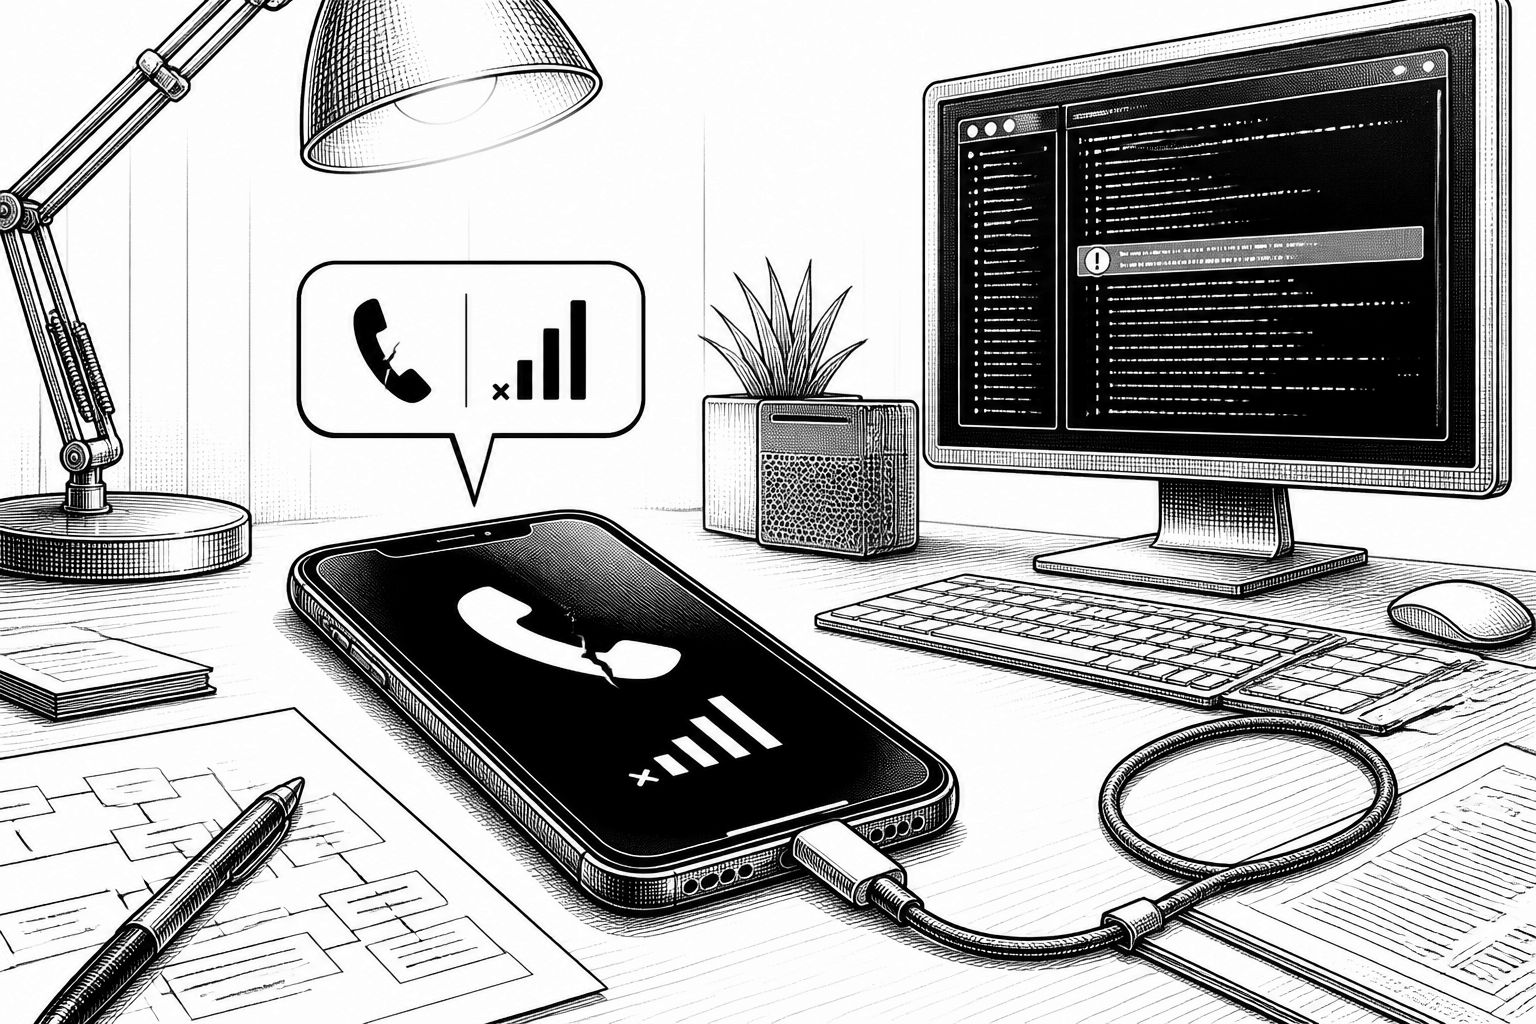
Die neue Android-Sicherheitslücke wird in der Praxis schnell zur Alarmmeldung: Ein „SMS of Death“ getaufter Angriffsweg kann laut veröffentlichtem Proof-of-Concept-Gerüsten Smartphones aus der Ferne in einen Neustart treiben oder die Mobilfunkverbindung kappen. Im Kern geht es nicht um einen klassischen Surf- oder App-Ablauf, sondern um eine Nachricht, die vom Android-System verarbeitet wird, bevor sie überhaupt im Posteingang sichtbar wird. Damit verschiebt sich das Risiko vom typischen „Nutzer hat einen Fehler gemacht“ hin zu einem Szenario, in dem das Gerät allein durch den Empfang einer präparierten SMS destabilisiert wird.
Technisch basiert die Schwachstelle auf der CVE-2026-58882 und adressiert eine Sonderbehandlung von WAP-Push-Nachrichten innerhalb des Systems. In der Analyse wird ein Fehler in der Funktion „WapPushOverSms.decodeWapPdu“ beschrieben: Eine fehlerhafte Überprüfung eines Längenwerts soll dazu führen, dass Android einen bestimmten Wert als negative Zahl interpretiert. Versucht das System anschließend, dafür Speicher zu reservieren, kommt es zur sogenannten „NegativeArraySizeException“ – und genau dieser unkontrollierte Ausnahmefall sorgt dafür, dass der zuständige Systemprozess „com.android.phone“ abstürzt. Für Nutzer bedeutet das in der Folge nicht nur einen App-Crash, sondern das Abreißen von Mobilfunkfunktionen sowie das Unterbrechen bereits bestehender Telefonate.
Besonders brisant ist dabei die fehlende Interaktion. Die Angriffslogik soll laut Beschreibung ohne jegliche Aktivität des Nutzers auskommen: Weder müssen Links geöffnet noch Nachrichten gelesen werden. Dadurch kann ein Betroffener unter Umständen gar nicht erkennen, dass sein Gerät gerade wegen einer speziell präparierten SMS instabilisiert wurde. Selbst Telefonate bei Rettungsdiensten gelten der Darstellung zufolge als potenziell abbruchgefährdet. Das ist sicherheitsstrategisch relevant, weil die klassische Schutzannahme „Wenn ich nichts anklicke, passiert mir nichts“ hier nicht trägt.
Die veröffentlichten Tests zeigen zudem, wie schnell ein Gerät kippen kann: Bereits 20 manipulierte Nachrichten sollen ausgereicht haben, um Smartphones in eine Neustartschleife zu versetzen. In einem beschriebenen Fall mit Android 12 wurde das Gerät etwa alle 90 Sekunden erneut im Wiederherstellungsmodus gestartet. Um das Smartphone wieder regulär nutzen zu können, war schließlich ein Zurücksetzen auf die Werkseinstellungen nötig – und damit ein kompletter Verlust lokal gespeicherter Daten. Genau an diesem Punkt zeigt sich ein weiterer Angriffshebel: Wenn Mobilfunkanbieter versuchen, problematische Nachrichten erneut zuzustellen, oder wenn Android bereits empfangene Inhalte nachträglich erneut verarbeitet, kann sich der Effekt wiederholen und damit auch ein einmal eingeleitetes „Zurücksetzen“ entwerten.
Beim Patch-Status gibt es eine zweite Ebene der Unsicherheit: In den Angaben heißt es, dass Google das Problem mit Android-Sicherheitsupdates vom Oktober 2026 für Android 14 bis Android 17 behoben habe. Gleichzeitig taucht die Schwachstelle nicht ausdrücklich im offiziellen Sicherheitsbulletin von Google auf, wie es in der Quelle heißt. Für die Praxis heißt das: Wer ein neueres Gerät hat, sollte dennoch prüfen, ob tatsächlich die betreffenden Updates installiert sind; wer jedoch auf Android 12 oder Android 13 festhängt, bleibt laut Darstellung anfällig, weil die Fehlerkorrektur dort nicht eingespielt wurde. Genau diese Lücke zwischen „theoretisch gefixt“ und „real vom Hersteller geliefert“ ist es, die in der Incident-Realität oft überlebenswichtig wird.
Mit der Veröffentlichung des funktionsfähigen Angriffscodes steigt parallel die Wahrscheinlichkeit, dass die Schwachstelle nicht nur als Laborbeispiel existiert, sondern gezielt nachgenutzt wird. Für die Verteidigung rückt damit der klassische Maßnahmenkatalog in den Vordergrund: Nutzer sollten zeitnah prüfen, ob für ihr Smartphone aktuelle Sicherheitsupdates verfügbar sind, und danach – je nach Modell – einen Neustart einplanen. Da Updates je nach Hersteller und teilweise auch nach Netzbetreiber-Zeitplan variieren, ist „automatisch kam nichts“ kein belastbarer Beleg gegen eine betroffene Konfiguration. Wer zusätzlich Risiko reduzieren will, kann Daten online sichern, um bei einem Worst Case wie einer Werkseinstellung nicht bei Null zu starten.
Für technisch versiertere Nutzer kommt noch ein weiterer Punkt hinzu: Ein GitHub-Nutzer namens Sakis soll eine Möglichkeit gefunden haben, die präparierten Nachrichten per Android Debug Bridge (ADB) vom Gerät zu entfernen. Der Haken: Dafür ist ein Computer sowie fortgeschrittenes technisches Know-how erforderlich. Gleichzeitig adressiert das Szenario ein praktisches Problem, nämlich dass ein Datenverlust durch einen späteren Reset möglicherweise vermeidbar wäre, wenn zuvor (Cloud-)Backups existieren. Insgesamt zeigt die Meldung damit zweierlei: Künftige Angriffe könnten stärker in Empfangs- und Protokollpfade rutschen, und Schutz entsteht weniger durch App-Regeln, sondern durch schnelle Geräteaktualisierung und belastbare Backup-Strategien.
Für Unternehmen und IT-Verantwortliche bedeutet das, dass das Update-Management für mobile Endgeräte wieder konkreter werden muss. Besonders in Organisationen, in denen Support- und Notfallkommunikation auf Smartphones basiert, sollte man davon ausgehen, dass „kein Klicken“ nicht automatisch Sicherheit bedeutet. Eine kurze Bestandsaufnahme der Android-Versionen, die derzeit im Feld sind, und die Bewertung, welche Geräte tatsächlich zeitnah Patches bekommen, ist deshalb ebenso wichtig wie die Frage, ob Unternehmensdaten bereits in einem sicheren Sync- oder Backup-Workflow landen. Mit Blick auf die CVE-Nummer und die beschriebene Mechanik lohnt außerdem ein technisches Nachhalten bei den eigenen Policies: Wer nur auf App-Sandboxing setzt, verkennt, dass auch „unterhalb der Benutzeroberfläche“ ein einzelner Eingangsprozess genügen kann, um kritische Systemkomponenten zu Fall zu bringen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "„SMS of Death“: Neue Android-Schwachstelle stürzt Geräte ohne Nutzerinteraktion ab" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "„SMS of Death“: Neue Android-Schwachstelle stürzt Geräte ohne Nutzerinteraktion ab" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »„SMS of Death“: Neue Android-Schwachstelle stürzt Geräte ohne Nutzerinteraktion ab« bei Google Deutschland suchen, bei Bing oder Google News!