
LONDON (IT BOLTWISE) – Die israelische Cyber-Behörde warnt Handelsketten vor Angriffen, die in Europa offenbar Kühl- und Gefriereinstellungen manipulieren. Dabei übersteuern Angreifer über Fernzugriff die Parameter von Dutzenden Märkten, wodurch Temperaturen steigen und Ware verdorben wird. Betroffen sind unter anderem Filialen in mehreren europäischen Ländern; die Behörde fordert nun gezielte Prüfungen der Systeme und stärkere Schutzmaßnahmen. Im Fokus stehen vor allem die Abschottung vom direkten Internet, geänderte Zugangsdaten und mehrstufige Authentifizierung.
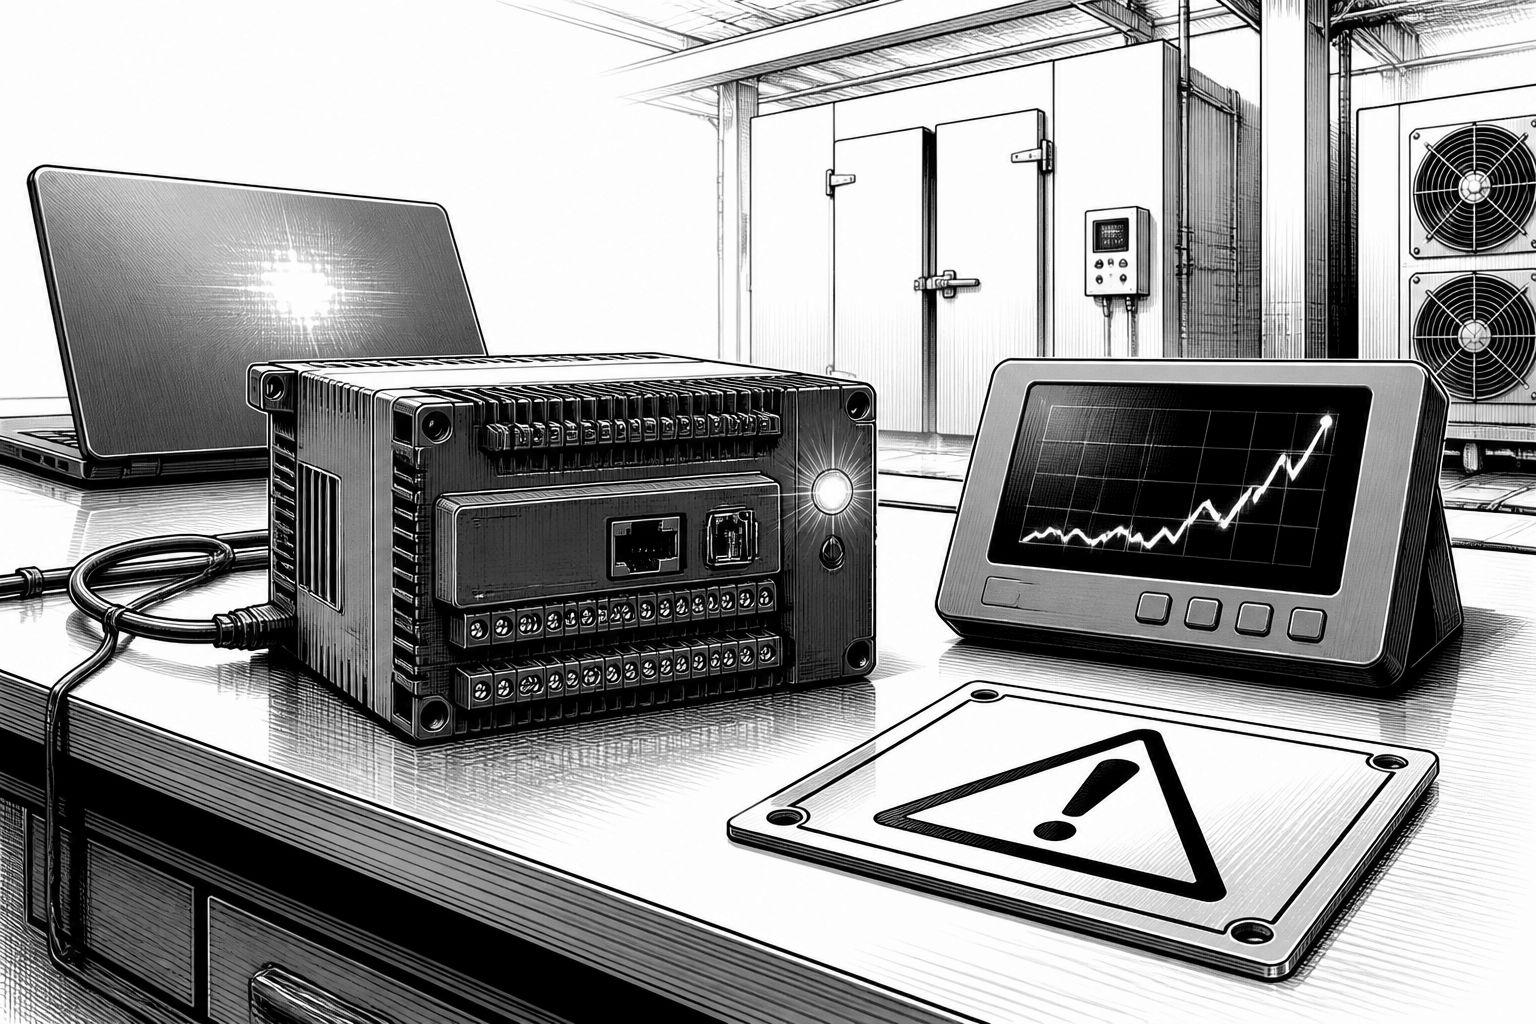
Die Israel National Cyber Directorate (INCD) hat ein Warnsignal an Einzelhandelsketten, Lebensmittelunternehmen und Logistikstandorte gesendet, nachdem sich in Europa eine Reihe von Cyberangriffen auf Kühl- und Gefriereinstellungen gehäuft hat. Laut der Meldung verschafften sich Angreifer dabei die Kontrolle über die Konfigurationen in „dozens of stores“; Folge waren steigende Temperaturen in Kühlschränken und Gefrieranlagen, wodurch große Mengen an Lebensmitteln verdarben. In einzelnen Fällen soll es zusätzlich zu Schäden an der Technik und sogar zu Bränden gekommen sein. Damit rückt ein Bereich in den Fokus, der im Tagesgeschäft oft nur am Rande betrachtet wird: die Kombination aus industriellen Steuerungen, Wartungszugängen und dem Datenaustausch zwischen Filiale und Dienstleister.
Technisch betrachtet ist der Hebel in solchen Angriffen häufig derselbe: Systeme für Kälteanlagen sind nicht nur „Hardware“, sondern gekoppelte Regel- und Steuerkomponenten, die Einstellungen für Temperatur, Laufzeiten und Alarmgrenzen verwalten. Wenn diese Komponenten Fernzugriff ermöglichen – etwa damit Techniker aus der Ferne prüfen oder Parameter anpassen können – entsteht ein Angriffsweg, der sich mit klassischen IT-Bedrohungen überschneiden kann. Die INCD nennt explizit den Fokus auf jene Systeme, „die den Zugriff aus der Ferne“ für Techniker und Serviceanbieter erlauben. Genau hier setzt auch die zweite Stoßrichtung der Behörde an: Neben dem Prüfen der Konfiguration soll der Betreiber dokumentieren, welche Schutzmaßnahmen bereits implementiert sind, damit INCD und Unternehmen das Risiko besser einschätzen können.
Als betroffene Beispiele nennt die Meldung mehrere europäische Akteure: Ahold Delhaize sowie Colruyt in Belgien und Luxemburg, schwedische Großer wie ICA und Coop – und außerdem mindestens ein IKEA-Liefer- beziehungsweise Einzelhandelsformat, das in der Berichterstattung als „furniture-to-meatballs“-Händler eingeordnet wird. Die Liste zeigt vor allem eines: Es geht nicht um einen einzelnen Marktstandard oder eine einzelne Länderstrategie, sondern um ein Muster, das über unterschiedliche Betreiber hinweg auftreten kann. Für die Praxis ist das relevant, weil Wartungsprozesse häufig ähnlich organisiert sind: Dienstleister erhalten Zugang zu vielen Standorten, Updates oder Parameteränderungen laufen mit gleichen Protokollen, und ein kleiner Schwachpunkt kann sich dann „horizontal“ durch eine Flotte ausrollen.
Für Betreiber ist die wirtschaftliche Dimension besonders schmerzhaft. Die Angriffe führten laut INCD zu erheblichen finanziellen Verlusten durch verdorbene Ware; die Meldung verweist außerdem auf mögliche Folgeschäden, die von Ausfällen der Ausrüstung bis zu Bränden reichen. In dem Kontext beschreibt Engla Ingwall, Verkaufsmanagerin einer ICA-Filiale als Franchise in Stockholm, wie die Situation vor Ort wahrgenommen wurde: „Everything is destroyed“ sagte sie und ergänzte, dass der Angriff um 2 a.m. passiert sei, aber erst Stunden später bemerkt wurde. Solche Verzögerungen sind aus Incident-Response-Sicht ein Kernproblem: Selbst wenn die Manipulation nur kurzzeitig stattfindet, entscheidet die Zeit bis zur Erkennung darüber, wie viel Temperaturverlauf in der Praxis „durchrutscht“ und welche Mengen dadurch irreversibel geschädigt werden.
Die empfohlenen Schutzmaßnahmen der INCD zielen konsequent auf die Reduktion von Angriffsfläche, Identitätsmissbrauch und Erkennungsdefiziten. Erstens sollen Kühl- und Kontrollsysteme nicht direkt dem Internet ausgesetzt sein – ein Punkt, der in der Praxis oft bedeutet, dass sichere Gateways, Segmentierung und restriktive Firewall-Regeln konsequent umgesetzt werden müssen. Zweitens wird zum Ändern von Standardkennwörtern aufgerufen: Default- oder wiederverwendete Passwörter bleiben in vielen Umgebungen ein häufiger Einstieg. Drittens geht es um Aktualität, weil veraltete Systeme verwundbar sein können; die Behörde fordert daher das Aktualisieren „outdated systems“. Viertens steht Fernzugriff unter besonderer Beobachtung: Die Absicherung soll über Multi-Faktor-Authentifizierung erfolgen. Schließlich adressiert die INCD das Erkennungsproblem mit unabhängigen Alarmen, die ungewöhnliche Temperaturänderungen sichtbar machen sollen – also nicht nur eine App oder ein einziges Dashboard, das im Ernstfall ebenfalls betroffen sein könnte.
Für den Markt bedeutet das: Kühlketten, die ohnehin auf Prozessstabilität angewiesen sind, bekommen damit ein neues IT-Risiko-„Schwergewicht“. Handels- und Logistikunternehmen stehen oft vor der Herausforderung, dass Technik im Filialbetrieb historisch gewachsen ist und nicht immer „cloud-first“ aufgebaut wurde. Dazu kommt, dass Serviceprovider häufig parallel zu internen IT-Teams agieren und Zugänge über Zeiträume hinweg bestehen bleiben. Die Warnung der INCD legt damit auch eine neue Priorisierung nahe: IT-Security darf nicht erst bei der klassischen Netzwerkebene anfangen, sondern muss die Steuerungsebene der Betriebsanlagen einschließen – inklusive der Frage, wer von wo aus welchen Parameter verändern kann und wie schnell sich Manipulationen im Temperaturprofil nachweisen lassen.
Auch für die Zukunft bleibt der operative Anspruch hoch: Unternehmen sollten ihre Prüfungen nicht als einmalige Bestandsaufnahme verstehen, sondern als wiederkehrenden Sicherheitsprozess. Die INCD verlangt ausdrücklich Rückmeldungen zu Inspektionsergebnissen und zur Dokumentation vorhandener Schutzmaßnahmen. Das lässt sich in der Praxis nur erreichen, wenn Betreiber Verantwortlichkeiten für Wartungszugänge sauber definieren, Fernzugriff technisch begrenzen und Alarmketten so auslegen, dass eine Entdeckung „innerhalb von Stunden“ nicht zur Ausnahme wird. Gerade im Temperaturumfeld gilt: Je früher ein ungewöhnlicher Verlauf erkannt und eskaliert wird, desto geringer fällt der Schaden an Ware und Technik aus – und desto besser lassen sich Folgeschritte wie Abschaltung, Quarantäne von Zugängen und die Wiederherstellung der korrekten Parameter kontrollieren.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Israel warnt Handel vor Cyberangriffen auf Kühlanlagen in Europa" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Israel warnt Handel vor Cyberangriffen auf Kühlanlagen in Europa" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Israel warnt Handel vor Cyberangriffen auf Kühlanlagen in Europa« bei Google Deutschland suchen, bei Bing oder Google News!