
ALBANIEN / LONDON (IT BOLTWISE) – Die albanische Staatspolizei warnt vor einer neuen Smishing-Welle im Namen von Kreditinstituten. Betrüger setzen Empfänger mit einer kurzen Frist von meist 24 oder 31 Stunden unter Druck, um Bestätigungen und Zugangsdaten zu erlangen. Verlinkungen führen auf nachgebaute Bankseiten, auf denen u. a. Kartennummern, Online-Banking-Passwörter und Verifizierungscodes abgefragt werden. Betroffene sollen solche Nachrichten ignorieren und bei Eingaben sofort Karten sowie Online-Banking-Zugänge sperren lassen.
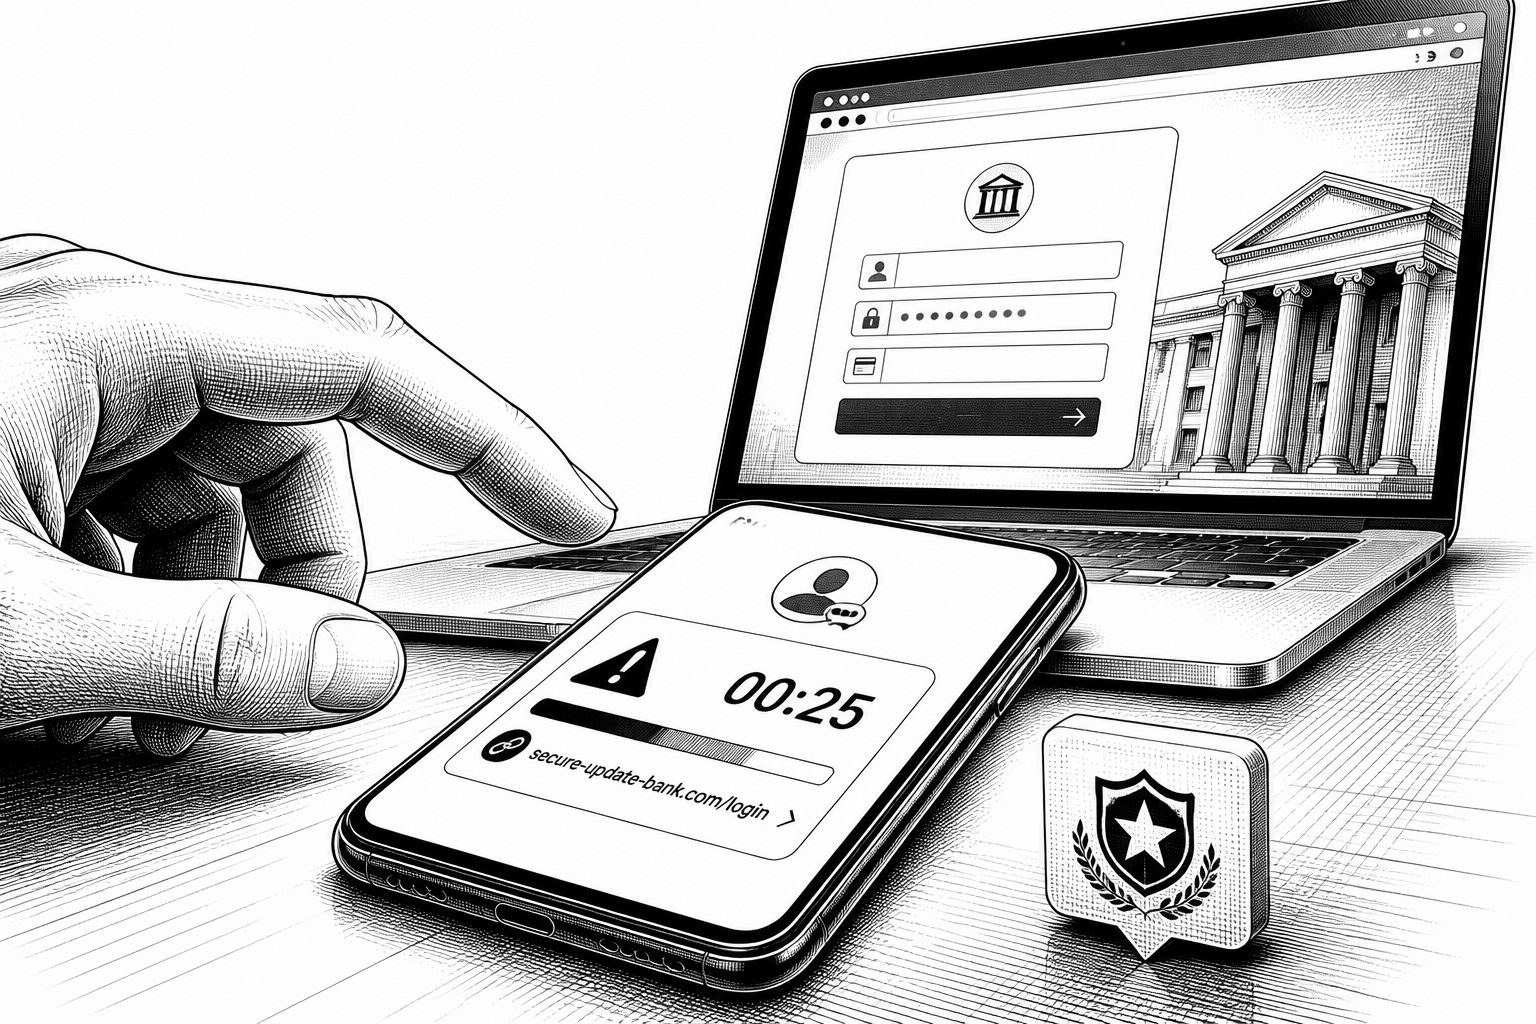
Die Masche startet auffällig unkompliziert: Statt eines klassischen Phishing-E-Mails treffen Bankkunden kurze SMS-Nachrichten, die vermeintlich von einem Kreditinstitut stammen. Genau dieser Eindruck soll die Hürde senken, denn bei Smishing wird nicht die Mail-Kommunikation ausgenutzt, sondern direkt das Smartphone als Vertrauens- und Interaktionskanal. Die albanische Staatspolizei beschreibt, dass Kriminelle die Absenderkennung über verschiedene Telefonnummern variieren, um die Rückverfolgbarkeit zu erschweren und Filter in der Praxis zu umgehen.
Im Zentrum der Warnung steht der Zeitdruck. In den Texten fordern die Täter die Empfänger auf, ihre Identität innerhalb einer sehr kurzen Frist zu bestätigen – typischerweise mit 24 oder 31 Stunden. Solche konkreten Deadlines sind mehr als nur ein dramaturgisches Detail: Sie sollen die kognitive Prüfung verdrängen, damit Nutzer schneller handeln und weniger kritisch auf Rechtschreibung, Absenderlogik oder die Seriosität der Aufforderung achten. Die Polizei betont dabei zugleich einen wichtigen technischen und organisatorischen Punkt: Der in der Nachricht angezeigte Name eines Kreditinstituts garantiert keine Echtheit des Absenders.
Der nächste Schritt verlagert das Risiko vom Text auf den Browser. Die in der SMS genannten Verweise führen auf nachgebaute Internetseiten, die das Layout und den Prozess eines Online-Banking-Portals nachahmen. Dort werden umfangreiche Finanz- und Zugangsdaten abgefragt, darunter Kartennummern, Passwörter fürs Online-Banking, persönliche Identifikationsnummern sowie Verifizierungscodes. Für die Angreifer ist entscheidend, dass sie die gestohlenen Informationen unmittelbar nutzen können, um Konten der Opfer zu übernehmen und Transaktionen auszulösen – der Zeitfaktor aus der SMS wirkt damit wie ein Trigger für den späteren Missbrauch.
Gleichzeitig laufen die Ermittlungen nicht nur auf den Inhalt der Nachrichten hinaus, sondern auf die Infrastruktur dahinter. Cybercrime-Ermittlungseinheiten der albanischen Behörde prüfen derzeit gemeldete Fälle, um die Urheber der Kampagne zu identifizieren und die Netzwerke hinter den betrügerischen Servern aufzuspüren. Für Betroffene und Sicherheitsverantwortliche ist das ein Hinweis darauf, dass es sich vermutlich nicht um Einzelversuche handelt, sondern um eine wiederholbare Kampagnen-Logik mit mehreren technischen Stationen: SMS-Absendewege, Redirect-Mechanismen zu Fake-Websites und der eigentliche Datenerfassungs-Flow.
Die albanische Warnung reiht sich zudem in eine breitere Entwicklung ein, die auch in anderen Teilen Europas beobachtet wird. Berichten aus der Polizeiarbeit zufolge setzen professionell organisierte Cybercrime-Netzwerke wiederholt betrügerische Kurznachrichten und gefälschte Online-Banking-Oberflächen ein, um vertrauliche Kundendaten abzugreifen. Dabei arbeiten die Täter international mit ähnlichen Mustern: gefälschte Absenderangaben, eine inszenierte Dringlichkeit und ein Prozessdesign, das Nutzer in wenigen Klicks zum Datenabgriff führt. Technisch betrachtet entsteht dadurch eine Angriffsfläche, die nicht primär aus dem Banksystem selbst resultiert, sondern aus der Vertrauenskette zwischen Nutzer, Smartphone-Benachrichtigung und externer Webseite.
Was sollten Nutzer konkret tun, wenn eine solche SMS eingeht? Laut den Ermittlern ist der wichtigste Reflex, nicht auf Verlinkungen zu klicken und niemals vertrauliche Zugangsdaten oder Sicherheits-PINs auf den verlinkten Websites einzugeben. Die von den Kriminellen erzeugte Zeitnot soll demnach ignoriert werden; im Zweifel raten die Behörden dazu, eigenständig über offizielle und bekannte Kontaktkanäle beim Geldinstitut nachzufragen. Wer bereits Daten auf einer Phishing-Seite eingegeben hat, soll sofort handeln: Zahlungskarten und Zugänge zum Online-Banking sperren lassen und den Vorfall zeitnah bei den Strafverfolgungsbehörden anzeigen. Damit die Spurensicherung gelingt, empfiehlt die Polizei außerdem, die betroffenen SMS sowie die Telefonnummern der Absender nicht zu löschen, sondern sorgfältig aufzubewahren.
Für Unternehmen und Sicherheitsverantwortliche außerhalb der direkten Privatkunde-Perspektive ist das Thema dennoch relevant, weil die Angriffe häufig in den Alltag übergreifen – etwa über Banking-Apps oder Messenger-Nutzung. Besonders bei Geräten, die sowohl für Finanzanwendungen als auch für Kommunikation genutzt werden, erhöht sich die Wahrscheinlichkeit, dass eine Opferhandlung schnell skaliert. Ein wirksamer Ansatz besteht deshalb aus zwei Ebenen: Nutzertraining gegen Zeitdruck und Verlinkungsreflexe sowie technische Härtung, etwa indem Zugriffswege auf verdächtige Inhalte reduziert, Warnsignale in Apps ernst genommen und Sperrprozesse im Incident-Plan klar adressiert werden. KI-gestützte Auswertung kann hierbei unterstützen, wenn sie Anomalien bei Login-Versuchen, ungewöhnlichen Redirect-Zielen oder wiederkehrenden Absendermustern erkennt – sie ersetzt aber nicht den grundlegenden Sicherheitsreflex, nicht „in einem Atemzug“ zu bestätigen, sondern die Bankwege aktiv selbst zu verifizieren.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Smishing-Welle mit 24 oder 31 Stunden Frist: So schützen sich Bankkunden" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Smishing-Welle mit 24 oder 31 Stunden Frist: So schützen sich Bankkunden" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Smishing-Welle mit 24 oder 31 Stunden Frist: So schützen sich Bankkunden« bei Google Deutschland suchen, bei Bing oder Google News!