
LONDON (IT BOLTWISE) – Eine Android-App im offiziellen Google Play Store gab sich als „PDF Reader“ aus, lädt später jedoch den Banking-Trojaner Anatsa nach. Der Schadcode kann SMS mitlesen und gefälschte Login- oder Bestätigungsseiten über echten Banking-Apps einblenden. Mehr als 10.000 Installationen wurden registriert, bevor Google die Anwendung entfernte. Parallel zeigt eine zweite Malware namens Hirudo, wie Angreifer mit manipulierten Bank-Apps und gegebenen Berechtigungen Sicherheitsprüfungen aushebeln.
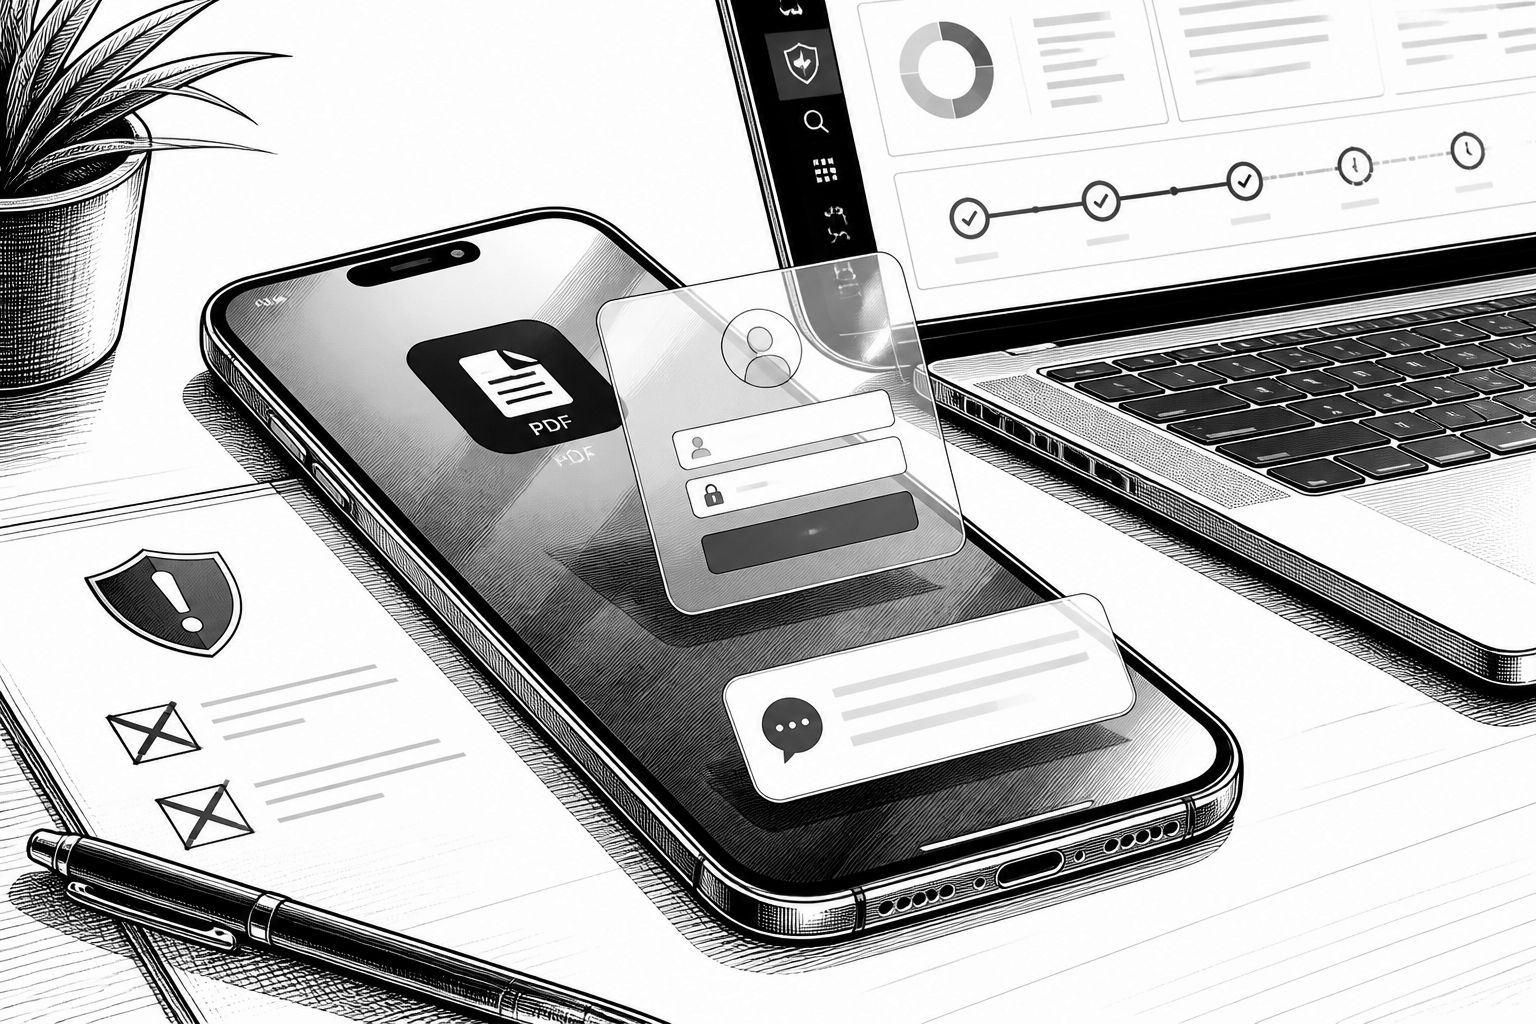
Auf den ersten Blick wirkt die betroffene Android-App wie ein harmloser Dateimanager: Sie präsentiert sich als „PDF Reader“ und erfüllt zunächst genau die versprochene Funktion, nämlich PDFs öffnen und Dateien verwalten. Genau diese Erwartungshaltung ist das Einfallstor. Erst nachdem die App „einige Zeit“ auf dem Gerät gelaufen ist, wird der eigentliche Schaden nachgeladen: Dann lädt sie den Banking-Trojaner Anatsa nach, und der Vorgang wird dabei als reguläres Update getarnt. Dass die App in einer Analyseumgebung später nicht sofort aktiv wird, erhöht die Trefferquote, weil viele Sicherheitschecks nur kurz und kontrolliert ablaufen.
Technisch interessant ist vor allem die Kombination aus Timing und Tarnung. Laut den Sicherheitsbeobachtungen erkennt die App zunächst, ob sie in einer Testumgebung läuft – etwa dort, wo Sicherheitsexperten die Anwendung prüfen. In diesem Fall aktiviert sie die Schadfunktion zunächst nicht. Im Normalbetrieb „wartet“ sie dagegen und schaltet dann um. So entkommen schädliche Signaturen eher klassischen statischen Prüfungen, während dynamische Heuristiken zu früh oder zu kurz greifen könnten. Für Unternehmen und IT-Teams ist das ein praktisches Beispiel dafür, warum ein reines App-Review nach dem Motto „installiert, also sicher“ nicht reicht.
Der eigentliche Zugriff erfolgt anschließend über Android-Berechtigungen, insbesondere über Zugriffswege, die für Bedienhilfen gedacht sind. Anatsa fordert offenbar den Zugriff auf die Android-Funktionen für Menschen mit Seh-, Hör-, motorischen oder kognitiven Einschränkungen. In der Praxis wird diese Berechtigung missbraucht, um den Blick auf das Systemverhalten auszuwerten und zusätzliche Aktionen anzustoßen. Dadurch kann der Trojaner nicht nur SMS lesen, sondern auch Fenster über andere Apps einblenden. Für Banking-Zwecke ist das der entscheidende Hebel: Gefälschte Login-Masken lassen sich über echte Banking-Oberflächen legen, sodass Nutzer ihre Zugangsdaten und Passwörter dort eingeben, wo sie es nicht erwarten würden. Auch SMS-Bestätigungscodes sind für Angreifer besonders wertvoll, weil sie häufig als zweiter Faktor dienen.
Die Reichweite macht das Risiko greifbar: Mehr als 10.000 Installationen wurden registriert, bevor die betroffene „PDF Reader“-App entfernt wurde. Wie viele Geräte tatsächlich infiziert waren, bleibt laut der Darstellung unklar – ein typisches Problem bei Malware-Kampagnen, in denen der Schadteil zeitverzögert nachgeladen wird. Interessant ist auch die Verflechtung der Identitäten: Anatsa soll zusätzlich unter dem Namen TeaBot bekannt sein und wird seit mindestens 2020 mit wechselnden Tarn-Apps und Entwicklerkonten über den Play Store verbreitet. Frühere Wellen richteten sich offenbar gegen über 650 Finanzinstitute; inzwischen werden es laut den Angaben mehr als 830, darunter Ziele in Deutschland sowie in Südkorea und auch Krypto-Plattformen. Diese Größenordnung zeigt, dass es sich nicht um einen isolierten Ausreißer handelt, sondern um eine wiederkehrende Angriffsstrategie.
Nicht weniger aufschlussreich ist der parallele Hinweis auf eine zweite Android-Malware namens Hirudo. Auch sie tarnt sich als harmlose Anwendung – etwa als Shopping-, Unterhaltungs- oder Kurzvideo-App. Der Angriff beginnt dabei wieder mit Berechtigungen: Hirudo fordert den Nutzer auf, bestimmte Zugriffsrechte zu erteilen, unter anderem den Zugriff auf Bedienhilfen. Sobald diese Berechtigungen vorhanden sind, kann die Malware die echte Banking-App vom Gerät entfernen, eine manipulierte Version herunterladen und anschließend installieren. Damit wird der Sicherheitsstatus gleich doppelt unterlaufen: Die Nutzeroberfläche wirkt vertraut, und zugleich können die Manipulationen Sicherheitsprüfungen umgehen, sofern diese auf typische Installationspfade und erwartete Signaturen setzen.
Welche Daten und Eingaben Angreifer so abgreifen können, beschreibt die Beobachtung ebenfalls. Die manipulierte Banking-App sieht dem Original weitgehend ähnlich und soll unter anderem Bankpasswörter, Zahlungs- und Geräte-PINs, SMS sowie Bildschirminhalte erfassen. Zusätzlich werden Kamera und Mikrofon als zusätzliche Sensoren missbraucht. Für den Nutzer zeigt sich das häufig in einem Wechsel von „eigentlich fertig“ zu „plötzlich erfolgreich“: Gefälschte Zahlungsseiten sollen nach Eingabe der Daten einen erfolgreichen Abschluss suggerieren, obwohl die eigentlichen Werte abgeflossen sein könnten. Das ist weniger ein einzelner Bug als eine gezielt orchestrierte Abfolge aus Social Engineering, Berechtigungsmissbrauch und UI-Manipulation.
Für Android-Nutzer und IT-Verantwortliche folgt daraus ein klarer Maßnahmenmix. Google hat die als schädlich erkannten Apps aus dem Play Store entfernt. Wer den „PDF Reader“ bereits installiert hat, sollte ihn selbst deinstallieren und anschließend das Gerät mit einem aktuellen Antivirenprogramm prüfen. Auch Play Protect bietet einen gewissen Schutz, kann Schadsoftware jedoch nicht in jedem Fall zuverlässig erkennen – gerade dann, wenn die Aktivierung zeitversetzt oder in kontrollierten Umgebungen ausbleibt. Wenn sich eine verdächtige App nicht regulär entfernen lässt, empfiehlt das BSI, einen Neustart im abgesicherten Modus durchzuführen, weil Android dort nur native Systemfunktionen lädt und sich die Anwendung meist über die Einstellungen entfernen lässt. Sollte auch das scheitern, bleibt als letzter Ausweg das Zurücksetzen auf Werkseinstellungen – allerdings gehen dabei persönliche Daten und Einstellungen verloren, weshalb regelmäßige Datensicherungen entscheidend sind. Nach der Entfernung sollten betroffene Zugangsdaten geändert werden, und wer auf einem möglicherweise infizierten Gerät Banking-Apps genutzt hat, sollte zusätzlich die eigene Bank kontaktieren. Präventiv gilt: Apps nur aus offiziellen Quellen installieren, keine APK-Dateien aus unbekannten Stores öffnen, das Gerät aktuell halten und Play Protect regelmäßig ausführen; insbesondere USB-Debugging über Entwickleroptionen sollte nur technisch versierten Nutzern vorbehalten bleiben, weil die Aktivierung das Sicherheitsrisiko zusätzlich erhöhen kann.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gefährliche Banking-Trojaner über „PDF Reader“ und „Hirudo“ in Android-Apps" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gefährliche Banking-Trojaner über „PDF Reader“ und „Hirudo“ in Android-Apps" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gefährliche Banking-Trojaner über „PDF Reader“ und „Hirudo“ in Android-Apps« bei Google Deutschland suchen, bei Bing oder Google News!