
INDONESIEN / LONDON (IT BOLTWISE) – Eine neue Android-Malware namens Hirudo greift Bankkonten an und täuscht Nutzer über gefälschte Apps aus Shopping-, Unterhaltungs- oder Kurzvideo-Kategorien. Statt nur Daten abzugreifen, ersetzt sie bereits installierte Banking-Apps durch manipulierte Versionen. Dabei kann Hirudo über einen Hooking-Ansatz Schutzprüfungen wie Signatur-Checks und Play-Integrity-Abfragen umgehen. Sicherheitsforscher ordnen die ersten Aktivitäten vor allem in Asien ein, während die Zahl der Betroffenen bislang unklar bleibt.
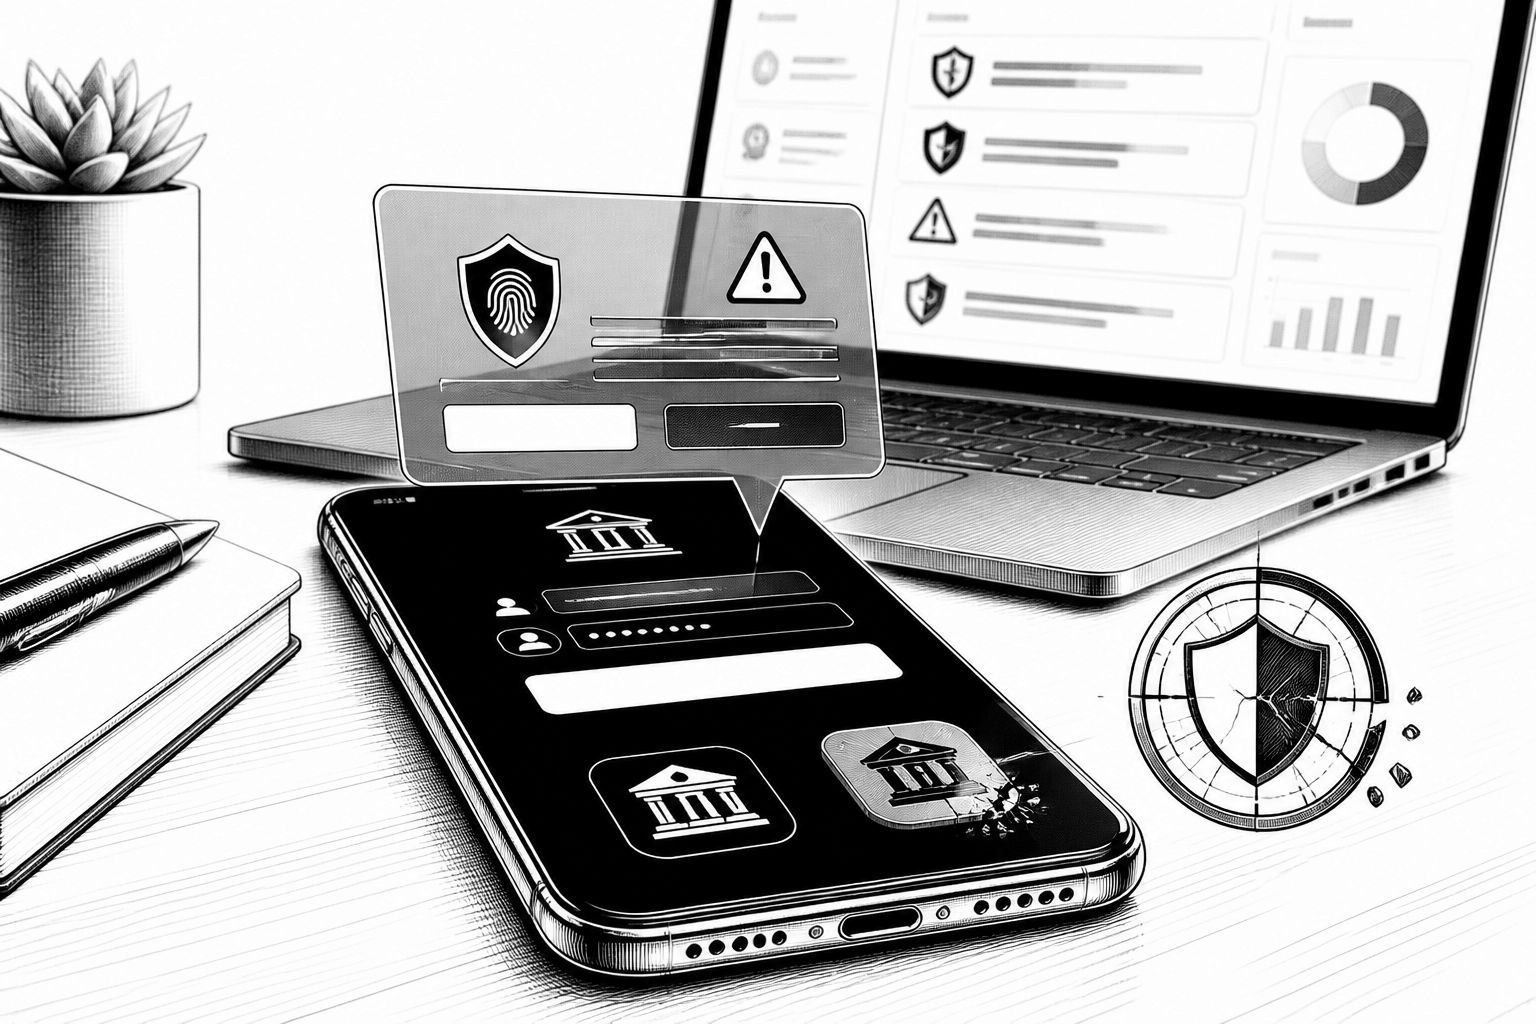
Hirudo zeigt ein Muster, das in der mobilen Sicherheitspraxis besonders unangenehm ist: Die Schadsoftware arbeitet nicht nur als „Infostealer“, sondern greift in den App-Lifecycle ein und übernimmt damit das Vertrauen, das Nutzer normalerweise einer Banking-App entgegenbringen. Die Malware tarnt sich als vermeintliche Shopping-, Unterhaltungs- oder Kurzvideo-Anwendung. Erst nach der Installation fordert sie gezielt Berechtigungen ein und macht sich dann daran, bereits vorhandene Banking-Apps zu ersetzen. Damit wird aus einem einmaligen Download ein dauerhafter Zugriffspfad, der im Alltag oft erst spät auffällt.
Technisch entscheidend ist der „App-Replace“-Ansatz. Sicherheitsforscher beschreiben, dass Hirudo unter einem Vorwand zusätzliche Rechte einfordert, darunter solche im Umfeld der Bedienungshilfen (Accessibility). Anschließend entfernt die Schadsoftware die originale Banking-App, lädt eine veränderte Version nach und installiert diese. Für Unternehmen und Sicherheitsteams ist das eine andere Risikoklasse als klassische Man-in-the-Browser- oder reine Overlay-Angriffe: Wenn die Banking-App selbst ausgetauscht wird, verschiebt sich der Fokus von „Sehen Nutzer den Betrug?“ zu „Hat die App-Authentizität im Gerät überhaupt noch Bestand?“
Darüber hinaus enthält Hirudo einen Hooking-Mechanismus, der mehrere Schutzschichten im Zusammenspiel attackieren kann. In der Analyse wird genannt, dass Signaturprüfungen, Accessibility-Kontrollen und Play-Integrity-Abfragen umgangen werden können. Genau an dieser Stelle wird klar, warum sich die Bedrohung nicht mit einem einzelnen „Cleanup-Schritt“ abfangen lässt: Signatur- und Integritätsmechanismen sind dafür gedacht, manipulierte App-Zustände zu erkennen. Wenn ein kompromittiertes System diese Checks nicht nur aushebelt, sondern gleichzeitig eine App-Optik beibehält, sinkt die Aussagekraft rein clientseitiger Signale drastisch.
Die funktionale Auswirkung folgt unmittelbar: Die manipulierte Banking-App sieht nach Angaben der Sicherheitsanalyse weitgehend wie das Original aus, kann aber in der Praxis sensible Informationen abgreifen. Dazu zählen Bankpasswörter, Zahlungs- und Geräte-PINs, SMS sowie Bildschirminhalte. Ebenso lassen sich Kamera und Mikrofon für missbräuchliche Zwecke nutzen, was für Opfer nicht nur das Risiko für Kontozugriffe, sondern auch ein ernstes Datenschutzproblem bedeutet. Zusätzlich werden gefälschte Zahlungsseiten beschrieben, die nach der Eingabe von Daten einen erfolgreichen Abschluss vortäuschen und damit den Betrugsprozess nahtlos an den Nutzerfluss koppeln.
Bei der geografischen Verteilung ergibt sich zunächst ein Hinweis auf eine regionale Fokussierung. Die Sicherheitsforscher haben Hirudo zunächst bei Banking-Apps aus Indonesien beobachtet. Daneben finden sich Hinweise auf Angriffe gegen Finanzorganisationen in China, Indien, Mexiko, Marokko und Thailand. Die Zahl der Betroffenen wird als bislang unbekannt eingeordnet, soll aber in den Tausenden liegen. Für Security-Teams ist das vor allem ein Signal für die Relevanz von Bedrohungsmodellierung: Selbst wenn die Kampagne zuerst bestimmte Märkte adressiert, können gleiche Zielarchitekturen schnell in andere Regionen „weitergezogen“ werden.
Für Nutzer bleibt die wichtigste Bremse pragmatisch: Apps nur aus offiziellen Quellen installieren, keine APK-Dateien aus unbekannten Stores öffnen und das Gerät aktuell halten. Zusätzlich wird empfohlen, regelmäßig Play Protect auszuführen. Für Banken und Zahlungsanbieter reicht dieses Gegenmaßnahmenpaket auf Kundenseite jedoch nicht aus. In der Analyse wird daher explizit nahegelegt, Sicherheitsprüfungen serverseitig umzusetzen und an konkrete Transaktionen zu binden. Genau hier liegt die strategische Konsequenz: Je stärker sich Sicherheitsentscheidungen an das „Was wird gerade ausgeführt?“ koppeln und je weniger sie allein vom „Wie sieht das Gerät gerade aus?“ abhängen, desto schwerer wird es für Hooking-Mechanismen, Integritätsannahmen im Ergebnis zu unterlaufen.
Auch unabhängig von der konkreten Hirudo-Kampagne wird im Kontext von Verdachtsfällen ein abgestuftes Vorgehen genannt, das sich an mobilem Risiko-Containment orientiert. Dazu gehört, kürzlich installierte Apps zu prüfen und zu deinstallieren; gelingt das nicht, empfiehlt sich ein Scan mit einem aktuellen Antivirus-Programm. Bleibt eine Entfernung aus, wird meist ein Neustart im abgesicherten Modus als nächster Schritt genannt, weil in diesem Modus nur native Systemfunktionen geladen werden. Wenn auch das scheitert, bleibt als letzter Ausweg das Zurücksetzen auf Werkseinstellungen; dabei gehen allerdings persönliche Daten und Einstellungen verloren, weshalb Datensicherungen in der Praxis als Pflichtbestandteil eines Sicherheitskonzepts gelten.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Android-Banking-Malware Hirudo manipuliert Apps und umgeht Schutzmechanismen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Android-Banking-Malware Hirudo manipuliert Apps und umgeht Schutzmechanismen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Android-Banking-Malware Hirudo manipuliert Apps und umgeht Schutzmechanismen« bei Google Deutschland suchen, bei Bing oder Google News!