
SHENZHEN / LONDON (IT BOLTWISE) – Google berichtet, dass ein Android-Partner den Rückkanal für Malware in Millionen Geräten eingebaut haben soll. Betroffen seien 1,3 Millionen Set-Top-Boxen, die ohne Wissen der Nutzer für Ad-Fraud, Datenabfluss und unautorisierte Netzwerkweiterleitung missbraucht worden sein sollen. Google sagt, es habe die Backdoor entfernt und die C2-Bereiche der kriminellen Affiliates gestört. Den Angaben zufolge steckt die Aktivität in Geräten, die über Jahre in verschiedenen Modellen und Marken ausgeliefert wurden.
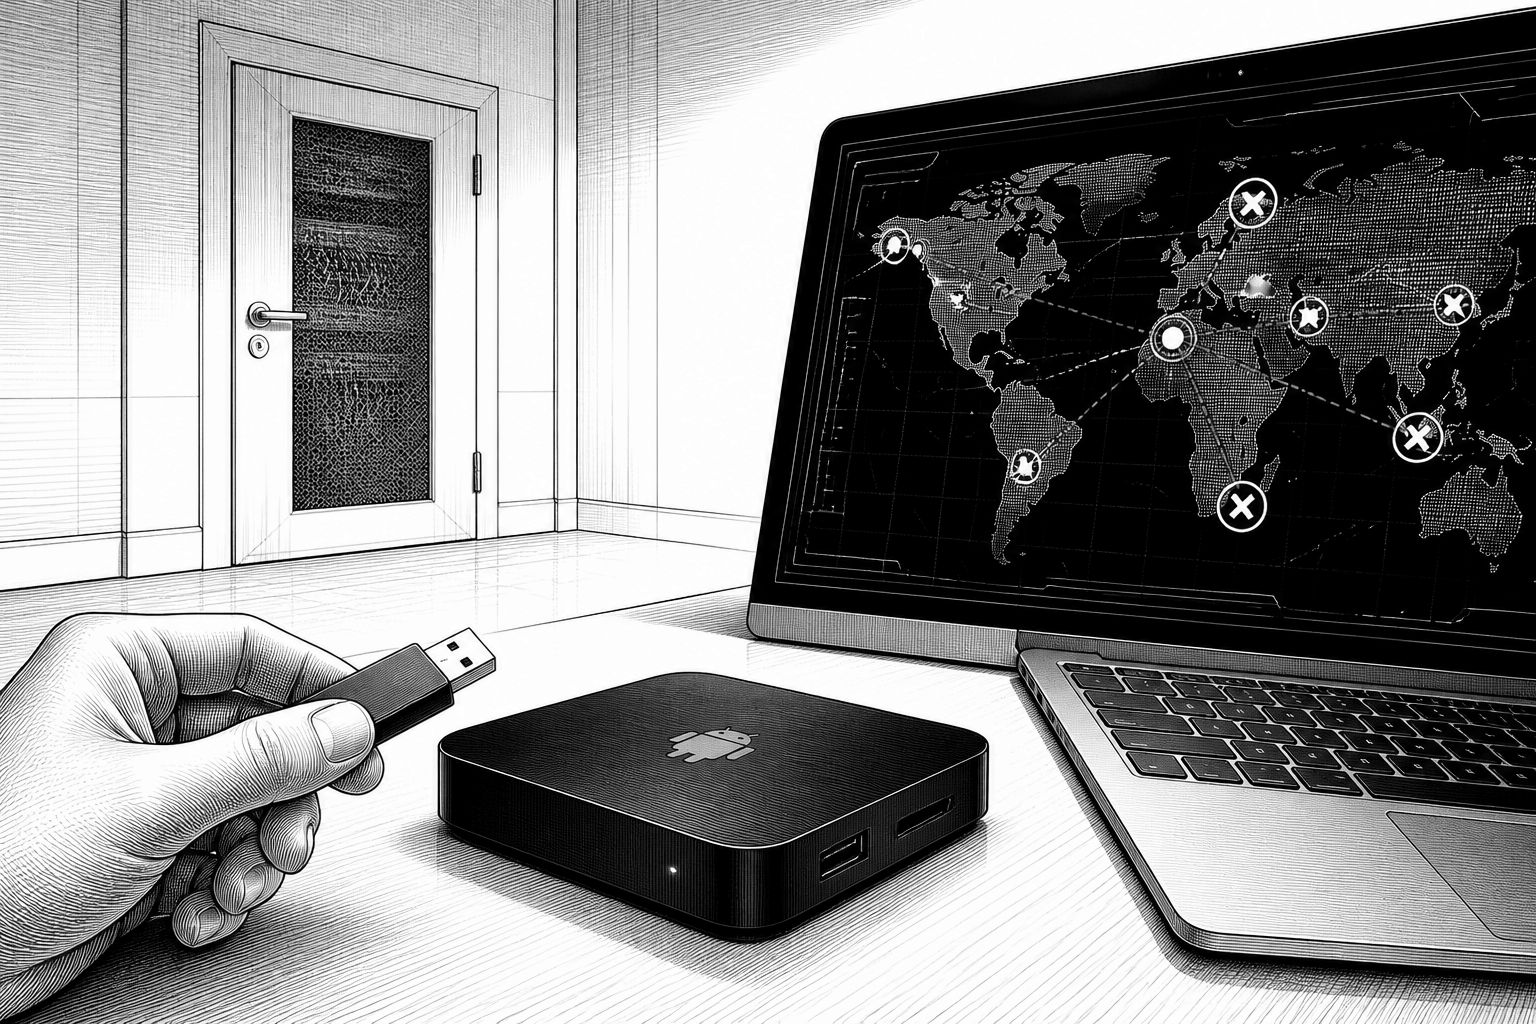
Google hat eine Sicherheitswarnung veröffentlicht, die weniger nach “klassischem” Hacking klingt, sondern nach einem Supply-Chain-Versagen in der Gerätefertigung: Laut Unternehmensangaben soll ein Android-Manufacturing-Partner eine Hintertür in Geräte eingebaut haben, die anschließend zu einem Botnet wurden. Im Zentrum stehen dabei 1,3 Millionen betroffene Set-Top-Boxen. Besonders brisant ist, dass Google nicht nur eine Kompromittierung beschreibt, sondern von einer gezielt entwickelten und betriebenen Backdoor ausgeht und das Verhalten mit finanziellen Motiven verknüpft.
Wie genau das technisch abgelaufen sein soll, beschreibt Google mit mehreren Bausteinen. Den Angaben zufolge wurde die Malware beim Booten nach der ersten Inbetriebnahme mit Hilfe von “Obfuscation-Techniken” auf den Geräten nachgeladen. Das ist ein typisches Muster, um frühe Erkennung zu erschweren, weil statische Analysen beim Auslieferungszustand weniger offenbaren als ein späteres, dynamisches Nachladen. Außerdem soll die Schadsoftware nicht als ein einzelnes Stück implementiert gewesen sein, sondern als Plattform: Videostrong habe die Hintertür monetarisierbar gemacht, indem Zugriffe für kriminelle Affiliates verkauft und deren zusätzliche Module nachgerüstet worden seien.
Für den praktischen Schaden nennt Google mehrere Einsatzfelder, die für Betreiber digitaler Infrastrukturen direkt spürbar sind: Ad-Fraud, Daten-Exfiltration und das Weiterleiten von Netzwerkverkehr ohne Autorisierung. In der Darstellung wird damit ein Mix aus Werbebetrug und “Traffic-Handling” greifbar, der sowohl zu messbaren Verlusten im Werbeökosystem als auch zu Risiken für Datensicherheit führen kann. Zudem habe Google nach eigenen Angaben die Command-and-Control-(C2)-Domänen der Affiliate-Module gestört. Diese Maßnahme wirkt wie ein “Schlüssel aus dem Schloss”: Selbst wenn Geräte kompromittiert bleiben, verlieren sie ohne erreichbare Steuerdomänen den direkten Zugriff auf die nachgelagerten Funktionen.
Auch die Größenordnung der Folgewirkung fällt in Googles Bericht deutlich aus: Die Störung der C2-Infrastruktur soll nach Einschätzung aus dem Unternehmen heraus den Zugang zu mindestens 10 Millionen weiteren kompromittierten Geräten unterbrechen. Der Mechanismus dahinter ist offenbar nicht nur die direkte Kompromittierung der 1,3 Millionen Set-Top-Boxen, sondern ein breiteres Botnet-Ökosystem aus Modulen, die über unterschiedliche Vertriebswege ausgerollt werden. Google argumentiert, dass Affiliates für ihre Module verschiedene Distributionskanäle außerhalb der XCPE-kompromittierten Geräte nutzen; gerade diese Diversität erklärt, warum die reine Zählung der initial betroffenen Geräte nicht die ganze Botnet-Landschaft abbildet.
Für die Hersteller- und Betreiberlandschaft ist zudem entscheidend, wie “breit” die Malware in der Fertigungsrealität verteilt gewesen sein soll. Google schreibt, die Schadsoftware sei “direkt in viele unterschiedliche Gerätemodelle und Marken über mehrere Jahre” integriert worden. Der größte Anteil entfalle auf Android- beziehungsweise Android-TV-Set-Top-Boxen, aber das Botnet habe sich auch auf weitere Android-basierte IoT-Geräte erstreckt, darunter Telemedizin- bzw. Telehealth-Geräte, Karaoke-Maschinen und digitale Beschilderungssysteme. Damit rückt das Thema von der reinen Consumer-Unterhaltung in Richtung Betriebstechnik: Wer digitale Beschilderung oder vernetzte Medizin-/Gesundheits-Hardware betreibt, muss die Firmware- und Updatekette als Teil des Sicherheitskonzepts betrachten.
Den weiteren Schritt bewertet Google nicht nur als technische Bereinigung, sondern auch als organisatorische Abwicklung: Laut den Unternehmensangaben habe es die Backdoor-Funktionalität dismantelt und die Geschäftsbeziehung zu Videostrong beendet (“cut ties”). Für die Frage, warum so etwas passieren kann, liefert Google außerdem einen Hinweis auf die Prozessebene: Nach dem Vorfall habe man den Review-Workflow für Gerätehersteller angepasst. Gerade hier liegt die praktische Lehre für die KI- und Cloud-Welt der Gegenwart: Während viele Teams auf KI-basierte Erkennung setzen, beginnt Resilienz bei der Gerätebasis – also bei Build-, Signier- und Prüfkaskaden, die verhindern sollen, dass bösartiger Code in freigegebene Images gelangt.
Für Unternehmen und Betreiber bedeutet die Meldung vor allem eins: Der Patch-Status einzelner Apps reicht oft nicht, wenn die Kompromittierung in Firmware-/Modulpipelines verankert ist. In der Praxis sollten Teams Logik und Datenpfade auf Anomalien prüfen – etwa nach ungewöhnlichen C2-Kontakten, nachwartende Proxy-Verbindungen oder Indikatoren für Werbefraud. Gleichzeitig lohnt sich ein Blick in die Lieferkette: Wer Android-Geräte als Plattform nutzt, braucht klare Nachweise, welche Komponenten im Herstellprozess eingebracht werden, und welche Sicherheitschecks jede Modellvariante durchläuft. Die aktuelle Google-Mitteilung zeigt dabei weniger ein “einmaliges” Android-Problem als vielmehr, wie stark moderne Botnetze von Systemintegration, Hersteller-Workflows und Steuerinfrastruktur abhängig sind.
Schließlich verändert der Vorfall auch die Erwartungshaltung an Herstellerreviews und an die Reaktionsfähigkeit von Plattformanbietern. Wenn Google bereits C2-Domänen disrupten kann, ist das zwar ein wichtiger Hebel, aber es ersetzt keine Prävention: Selbst ein erfolgreiches Abschalten von Domains kann kompromittierte Geräte langfristig zu einem Risiko machen, falls weitere Module nachladen oder andere Kanäle zur Steuerung existieren. Insofern ist die Meldung auch eine Erinnerung daran, dass Künstliche Intelligenz im Security-Bereich vor allem dann hilft, wenn sie auf saubere Telemetrie und verlässliche Integritätsprüfungen aufsetzt – und dass die sicherste KI-Erkennung nichts nützt, wenn die Gerätebasis bereits als “Transportmittel” für kriminelle Module konzipiert wurde.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Google warnt: Videostrong schuf Botnet aus 1,3 Mio. Android-Set-Top-Boxen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Google warnt: Videostrong schuf Botnet aus 1,3 Mio. Android-Set-Top-Boxen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Google warnt: Videostrong schuf Botnet aus 1,3 Mio. Android-Set-Top-Boxen« bei Google Deutschland suchen, bei Bing oder Google News!