
KARLSRUHE / LONDON (IT BOLTWISE) – Nach Cyberangriffen auf Kühlanlagen in europäischen und deutschen Supermärkten sieht der Karlsruher IT-Sicherheitsexperte Christoph Fischer vor allem die Hersteller vernetzter Geräte in der Verantwortung. Er kritisiert, dass Steuerungsanlagen oft mit unveränderten Werkseinstellungen und Standardpasswörtern ausgeliefert und betrieben werden. Betroffene Betreiber müssten zwar Updates bekommen, entscheidender sei aber eine IT-Sicherheitskonfiguration ab der ersten Inbetriebnahme. Fischer fordert außerdem die Abschottung gegen unnötige Internetzugänge und höhere Prüfmaßstäbe durch unabhängige Tests.
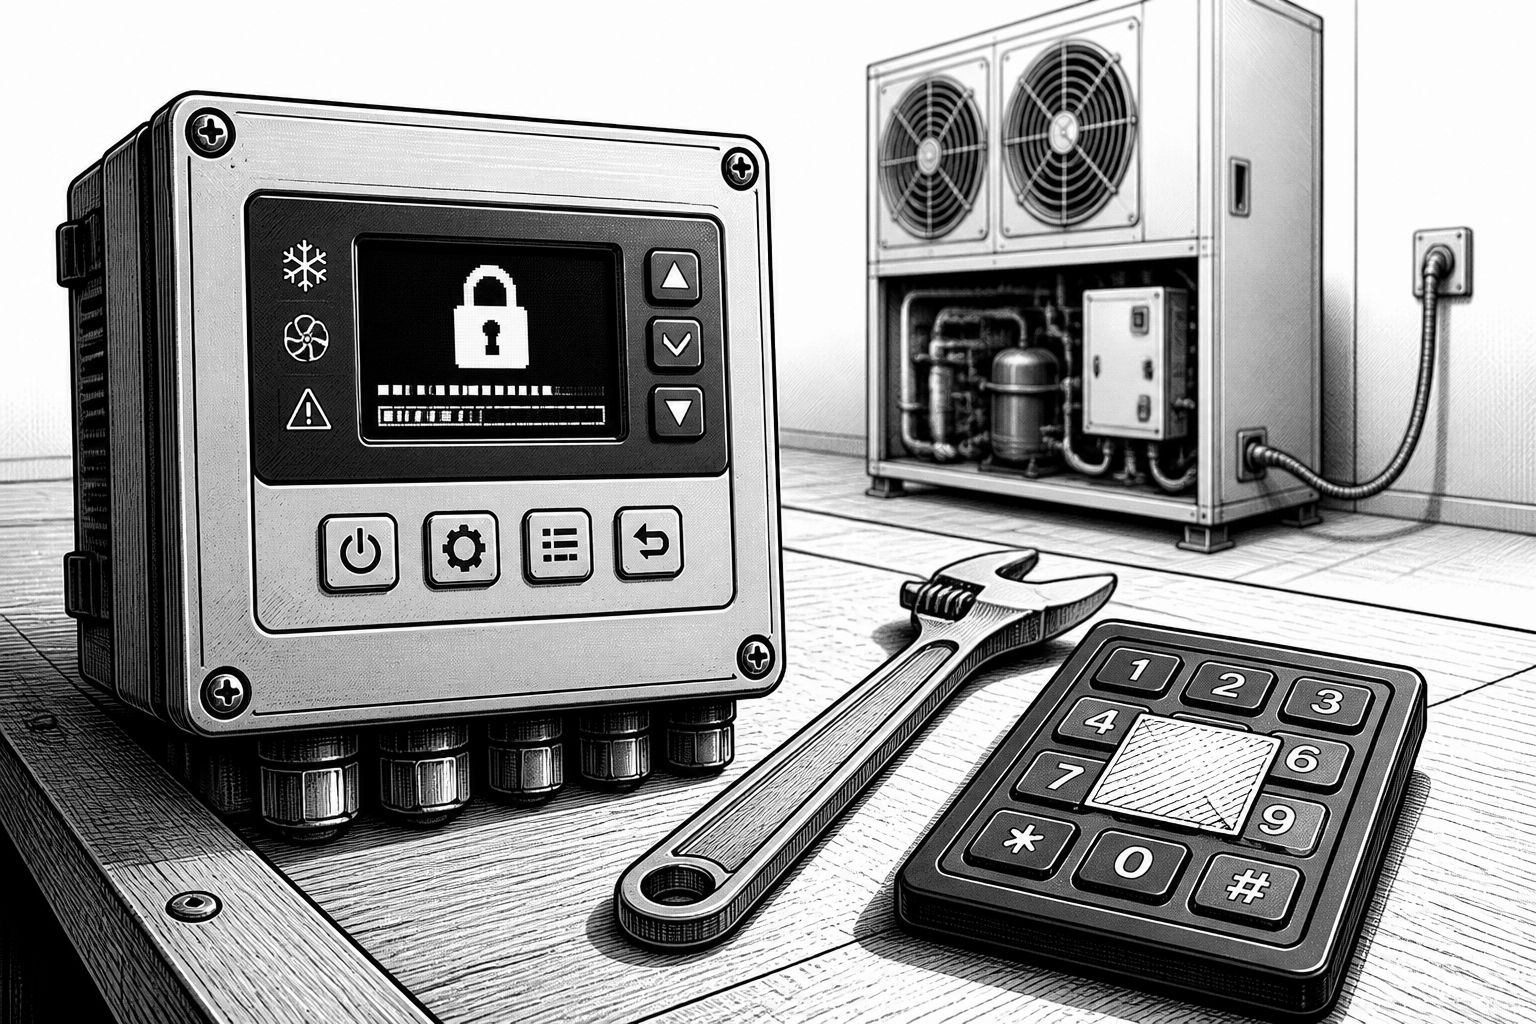
Die Angriffe auf Kühlanlagen in europäischen und deutschen Supermärkten zeigen weniger ein einzelnes „Targeting“ als ein strukturelles Muster: Wo vernetzte Steuerungen mit Basisstandards und Standardzugängen in den Betrieb gehen, entsteht eine angreifbare Angriffsfläche. Der Karlsruher IT-Sicherheitsexperte Christoph Fischer richtet den Blick dabei nicht primär auf die Betreiber, sondern auf die Hersteller solcher Systeme. Sein Kernpunkt: Wenn Steuerungsanlagen mit unveränderten Werkseinstellungen und Standardpasswörtern ausgeliefert und anschließend in vielen Umgebungen unverändert verwendet werden, handelt es sich für ihn um ein gravierendes Versäumnis. Damit verschiebt sich die Sicherheitsdiskussion von „Incident Response“ zu einer Frage der grundlegenden Produktverantwortung – also zu dem Moment, in dem Geräte erstmals konfiguriert werden.
Technisch betrachtet sind Standardpasswörter und defaultige Konfigurationen besonders problematisch, weil sie die Hürde für unbefugte Zugriffe senken und damit automatisierte Scans fördern. Fischer argumentiert, dass Hersteller ihre Systeme so auslegen sollten, dass bereits bei der ersten Inbetriebnahme individuelle Passwörter vergeben werden müssen. Der Unterschied ist dabei nicht nur organisatorisch, sondern wirkt direkt auf die Angriffslogik: Individuelle Credentials reduzieren die Wirkung von „Credential-Stuffing“ und senken die Wahrscheinlichkeit, dass ein einmal kompromittierter Zugang branchenweit nachgenutzt werden kann. Zudem geht es bei der Fernwartung um eine klassische Spannung aus Effizienz und Kontrolle. Zwar sei ein automatisierter Fernzugriff für Wartungszwecke grundsätzlich sinnvoll, technisch seien jedoch heute Möglichkeiten vorhanden, um Zugriffe abzusichern – etwa über Zertifikate und asymmetrische Verschlüsselung.
Dass diese Mechanismen in der Praxis verfügbar sind, liegt an den Reifegraden moderner Steuerungsprozessoren und an etablierten Sicherheitsbausteinen aus der IT. Fischer verweist darauf, dass die dafür nötige Rechenleistung auf modernen Steuerungsprozessoren längst vorhanden ist. Genau hier treffen sich OT-Realität und IT-Design: In vielen Produktions- und Handelsumgebungen laufen Steuerungen zwar unter speziellen Betriebsbedingungen, gleichzeitig besitzen moderne Plattformen ausreichend Kapazität für kryptografische Operationen, Zertifikatsvalidierung und abgesicherte Kommunikationskanäle. Über Zertifikatsketten und asymmetrische Verfahren lässt sich zudem die Identität der Gegenstelle absichern, sodass „Remote Maintenance“ nicht automatisch zur „Remote Exposure“ wird. Praktisch bedeutet das: Nicht der einfachste Netzwerkpfad entscheidet, sondern die Frage, wie Zugriffe authentifiziert, autorisiert und protokolliert werden.
Auch die Forderung „Es muss nicht alles ins Internet“ ist mehr als ein Slogan. Fischer warnt davor, das Problem auf den Lebensmitteleinzelhandel zu begrenzen, weil vernetzte Technik inzwischen in vielen Bereichen vorkommt – von Photovoltaikanlagen bis hin zu Wärmepumpen. Für die IT-Sicherheit heißt das: Die Angriffsflächen verteilen sich. Wenn Sicherheitsannahmen wie „Kühlanlagen sind isoliert“ oder „Zugriffe erfolgen nur über kontrollierte Wartungsfenster“ entfallen, steigt die Relevanz von grundlegenden Schutzmechanismen. Dazu gehört nicht nur die Absicherung von Fernzugriffen, sondern auch die konsequente Minimierung unnötiger Konnektivität. Je weniger ein System dauerhaft erreichbar ist, desto kleiner ist die Wahrscheinlichkeit für erfolgreiche Angriffsversuche durch externe Akteure oder kompromittierte Zugangsdaten. Gerade in privaten Haushalten werden vernetzte Geräte zudem häufig ohne professionelle Sicherheitsbetreuung betrieben, was die Bedeutung von sicheren Default-Einstellungen und benutzerfreundlicher Härtung noch verstärkt.
Markt- und Lieferkettenaspekte spielen in diesem Kontext eine konkrete Rolle. Fischer kritisiert ausdrücklich, dass betroffene Betreiber von Herstellern längst Updates erhalten müssten, die eine zwingende Änderung von Standardzugängen vorschreiben. In der Praxis heißt das: Sicherheitsfunktionen dürfen nicht als „Option“ im Handbuch existieren, sondern müssen Bestandteil des Produktlebenszyklus sein – inklusive Firmware-/Software-Updates, die auch nach Jahren Betrieb zuverlässig ausgerollt werden können. Historisch betrachtet ist die Branche bei IoT und vernetzten Steuerungen immer wieder in ähnliche Muster geraten: In frühen Wellen war Time-to-Deploy oft entscheidend, während Security-by-Design hinter funktionalen Anforderungen zurückstand. Inzwischen gilt zwar breiter Konsens, dass Sicherheitsmaßnahmen wie Härtung, Patch-Mechanismen und Zugriffsschutz zum Betrieb gehören, aber die Umsetzung ist im Markt ungleich. Genau diese Lücke versucht Fischer mit seiner Kritik zu adressieren.
Darüber hinaus bringt der Sicherheitsexperte eine zweite Ebene ins Spiel: höhere Prüf- und Bewertungsmaßstäbe durch unabhängige Stellen. Er nennt Verbraucherschutzorganisationen wie die Stiftung Warentest und fordert, verbindliche Mindestanforderungen an die IT-Sicherheit als festes Kriterium in Bewertungen aufzunehmen. Das zielt auf einen Effekt, den Unternehmen bei freiwilligen Sicherheitsstandards oft unterschätzen: Wenn Sicherheit nur intern optimiert oder in individuellen Verträgen geregelt wird, bleibt sie für Kunden und Betreiber schwer vergleichbar. Eine unabhängige Bewertung kann den Markt stärker an Sicherheit koppeln, ähnlich wie es bei Energieeffizienz oder anderen nicht-funktionalen Eigenschaften bereits gängig ist. Für Hersteller würde das bedeuten, dass Security-Fähigkeiten wie sichere Inbetriebnahme, robuste Authentifizierung und nachvollziehbare Update-Strategien stärker messbar werden.
Für Betreiber wiederum folgt daraus eine pragmatische Priorisierung, die über das reine Schließen eines laufenden Incident hinausgeht. Selbst wenn Hersteller in der Verantwortung stehen, müssen Betreiber ihre Geräteflotten überprüfen: Wie sind Zugangsdaten umgesetzt, existieren noch Standardpasswörter, und ist die Fernwartung tatsächlich abgesichert? Ebenso wichtig ist, ob Updates für die verwendeten Modelle zeitnah bereitgestellt werden und ob Sicherheitsfunktionen im laufenden Betrieb aktiviert werden können. In einem Szenario, in dem Kühlketten betroffen sind, zählt zudem jede Minute. Der sicherheitstechnische Hebel liegt daher früh in der Lieferkette und in der Produktkonfiguration, während die Betriebsseite gleichzeitig sicherstellen muss, dass Sicherheitsmechanismen auch wirklich ausgerollt werden. In Summe zeigt der Fall: Künstliche Intelligenz spielt in den Debatten oft die Hauptrolle, doch bei solchen Angriffen entscheidet vor allem „klassische“ IT-Sicherheit – Identitäten, Kryptografie, Konfigurationsdisziplin und Patch-Fähigkeit.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriffe auf Kühlanlagen: Warum Christoph Fischer Hersteller in die Pflicht nimmt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriffe auf Kühlanlagen: Warum Christoph Fischer Hersteller in die Pflicht nimmt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriffe auf Kühlanlagen: Warum Christoph Fischer Hersteller in die Pflicht nimmt« bei Google Deutschland suchen, bei Bing oder Google News!