
LONDON (IT BOLTWISE) – Französische Behörden melden, dass Kühlräume für Blutspenden durch Cyberangriffe auf Software für Gefrierschränke beeinflusst wurden. Die Temperaturen sollten dabei steigen, das Personal griff jedoch ein, um die Versorgung zu schützen. Bisher sieht die zuständige Einrichtung keine Gesundheitsauswirkungen und keinen Verlust an Blutprodukten. Parallel diskutieren Sicherheitsforscher anhand von Honeypots, Timing und Scans, ob hinter den Wellen Hacktivisten, staatlich gesteuerte Gruppen oder auch Einzeltäter stehen könnten.
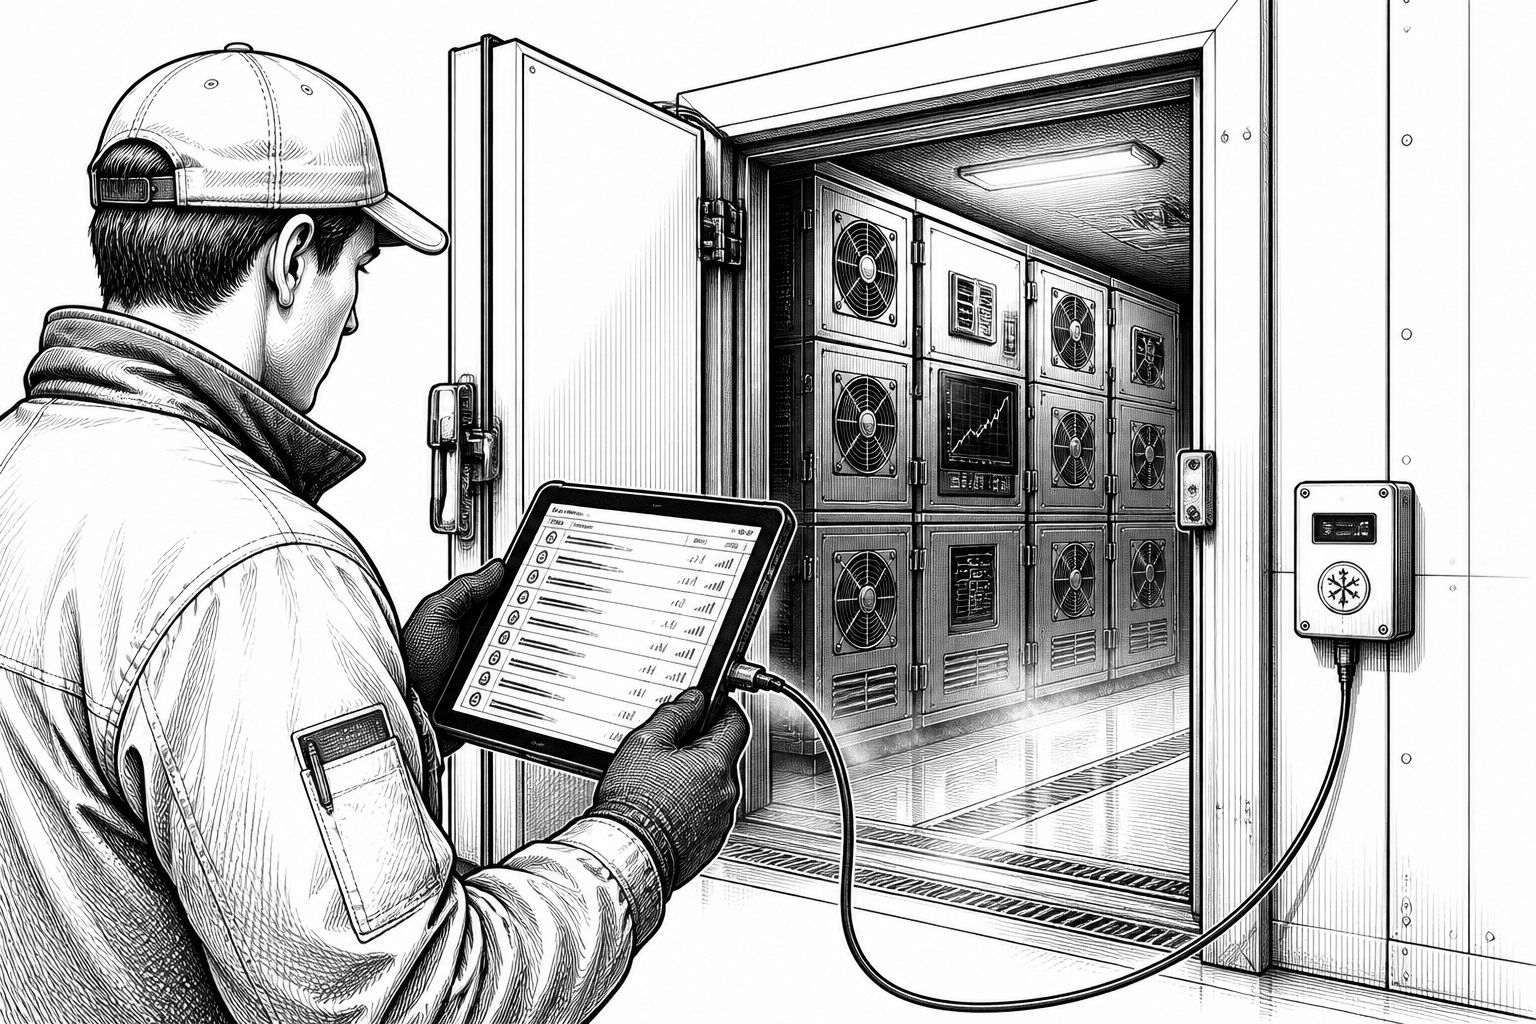
In Frankreich ist ausgerechnet die Infrastruktur hinter der Blutspende ins Visier geraten: Nach Angaben der Behörden wurden Kühlschränke beziehungsweise Kaltlager, die in medizinischen Einrichtungen Blutkonserven lagern, durch Cyberangriffe beeinträchtigt. Die Meldung der für Blutprodukte zuständigen Organisation nennt dabei einen konkreten Mechanismus: In den betroffenen Kälteräumen sollten die Temperaturen erhöht werden, was das Haltbarkeitsfenster der gelagerten Präparate unmittelbar gefährden kann. Entscheidend ist jedoch, dass das Personal offenbar rechtzeitig gegensteuerte, sodass die Einrichtung keine Gesundheitsauswirkungen identifiziert und keinen Verlust von Blutprodukten melden muss. Damit verschiebt sich der Fokus der Debatte weg von reinen „Schaufensterangriffen“ auf Einzelhandelsketten hin zu einem potenziell sensiblen Bereich der Gesundheitsversorgung.
Technisch ordnet sich das Geschehen in ein Muster ein, das aus früheren IT-Sicherheitsvorfällen bekannt ist: Die Angriffe zielten offenbar auf Software beziehungsweise Controller-Umgebungen für Gefrier- und Kühlgeräte. Laut Sicherheitsberichten war die Einstiegshürde dabei nicht extrem hoch, weil die betroffenen Produkte vergleichsweise schlecht geschützt waren und bekannte Angriffsmethoden bereits öffentlich kursierten. Gleichzeitig reicht „bekannte Exploits“ als Erklärung allein nicht aus. Sicherheitsanalysten wie Ryan Dewhurst von der spanischen Firma Previdian führen als plausiblen Aufwand an, dass Angreifer Informationen über öffentliche IP-Adressen sammeln mussten, um daraus eine Zielliste zu bauen, bevor sie die Angriffswege selektiv auswählten und zeitlich koordiniert ausrollten. Genau dieses Zusammenspiel aus Recherche, Vorbereitung und zeitlicher Abstimmung wirkt in der Zusammenschau wie eine geplante Operation statt wie ein reiner Zufallsbefall.
Ein weiteres Indiz liefert das Timing. Aktivitätsdaten rund um die zweite Welle sollen zeigen, dass die gezielte Erhöhung der Temperaturen nach Berichten besonders dann erfolgte, wenn mit maximaler Wirkung zu rechnen war – etwa nachts über mehrere Zeitzonen hinweg. Auch die Beobachtung, dass Geräte „simultan“ in einem engen Zeitfenster erreicht wurden, stützt die Lesart von Koordination. Zur Aufklärung nutzen mehrere Sicherheitsfirmen sogenannte „Honeypots“: Dabei handelt es sich um digitale Köder, die wie verwundbare Zielsysteme wirken, etwa durch gefälschte Netzwerke oder scheinbar realistische Softwarefallen. Ziel ist, Angriffssequenzen zu beobachten, ohne echte Produktionssysteme einem zusätzlichen Risiko auszusetzen. Drei Firmen setzen hierzu nach eigenen Angaben gefälschte „Kühlgeräte-Softwarefallen“ ein und analysieren anschließend, wie und mit welchen Methoden Angreifer versuchen, diese Köder zu missbrauchen. Diese forensische Vorgehensweise hilft dabei, Muster zu vergleichen – etwa ob dieselben Tools, dieselben Scan-Strategien oder ähnliche Parameter wiederkehren.
Gleichzeitig wird die Täterfrage durch widersprüchliche Hinweise zusätzlich verkompliziert. Online kursieren Behauptungen über Gruppen, die sich als Verursacher darstellen, darunter auch mit Verweis auf Systeme wie Danfoss, was wiederum Spekulationen über die „eigentlichen“ Schuldigen befeuert. Sicherheitsforscher weisen jedoch darauf hin, dass daraus nicht automatisch folgt, dass dieselbe Gruppe auch die Angriffe auf europäische Supermarkt-Umgebungen durchgeführt haben muss. In der Debatte tauchen verschiedene mögliche Akteure auf: nicht nur russischsprachige Gruppen, sondern auch iranisch ausgerichtete Hacktivisten oder staatlich gesteuerte Akteure; daneben bleibt nach Ansicht einiger Teams grundsätzlich auch die Möglichkeit bestehen, dass einzelne Personen oder kleine Gruppen mit „Prank“-Motiven handeln. Für den abgewogenen Blick ist dabei zentral, dass eine gewisse Koordinations- und Planungsleistung nötig wirkt. Gleichzeitig lässt sich laut Sekoia auch nicht ausschließen, dass die drei Wellen von unterschiedlichen, voneinander getrennten Gruppen oder Copycats umgesetzt wurden – ein Szenario, das klassische Attribution zusätzlich erschwert, weil sich Taktiken über Zeit angleichen.
Genau hier setzt die Analyse von Scans und geografischen Treffermustern an. Ein Beispiel liefert Lupovis, ein Unternehmen aus Schottland, das Honeypots weltweit positioniert haben will. Deren Team beobachtete demnach Aktivitäten, die vor der zweiten Welle in Europa einsetzten, während andere Regionen – etwa Teile von Afrika oder Südamerika – offenbar nicht in gleicher Intensität angegriffen wurden. Auch Dr. Xavier Bellekens wird in den Berichten mit dieser Beobachtung zitiert: In den Ködern hätten sich keine nennenswerten Aktivitäten außerhalb Europas gezeigt, sogar in Ukraine-Umgebungen seien die Köder weitgehend unbehelligt geblieben. Solche Muster können auf Zielkriterien, Zugriffswege oder vorgelagerte Zielselektion hinweisen. Ein weiteres Bild liefert Sekoia: Das Unternehmen ordnet das Verhalten in seinem Bericht als vereinbar mit Aktivitäten russischer Hacktivisten oder staatlicher Stellen ein, während zugleich auch iranisch ausgerichtete Akteure als möglich genannt werden. In jedem Fall handelt es sich dabei um Hypothesen, keine abschließende Zuschreibung.
Unabhängig von der Herkunft bleibt die operative Konsequenz klar: Behörden in mehreren Ländern untersuchen die Vorfälle und warnen Betreiber von Kühl- und Gefriersystemen vor möglichen Folgeangriffen, ohne dass bisher eine formale Zuordnung öffentlich als gesichert gilt. Sekoia betont dabei nach den vorliegenden Angaben, dass keine technische Evidenz eine Beteiligung russischsprachiger Gruppen belege, und stellt zudem die Zuverlässigkeit bestimmter Online-Claims infrage. Gleichzeitig nennen die Berichte, dass auch ein automatisiertes Scannen ohne zwingend böswillige Absicht eine Rolle gespielt haben könnte – etwa bei einem Teil der beobachteten Aktivitäten vor der eigentlichen Angriffswelle. Für Unternehmen und Betreiber bedeutet das: Nicht die Schlagzeilen über „Täter“ sind allein entscheidend, sondern die konkrete Abwehrarbeit gegen typische Stufen wie IP-Enumeration, Schwachstellen-Exploitation, Geräte-Targeting und die Absicherung gegen Manipulation von Temperatur- und Prozessparametern. Gerade weil die Einstiegsmethoden offenbar bereits bekannt waren, gewinnt die Frage an Gewicht, wie schnell Security-Teams Patches einspielen, Segmentierungen umsetzen und Geräte-Management so konfigurieren, dass manipulierte Einstellungen nicht unbemerkt in den Betrieb durchschlagen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Blutkonserven betroffen: Hackerangriffe auf Kühlsoftware und Spekulationen über Täter" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Blutkonserven betroffen: Hackerangriffe auf Kühlsoftware und Spekulationen über Täter" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Blutkonserven betroffen: Hackerangriffe auf Kühlsoftware und Spekulationen über Täter« bei Google Deutschland suchen, bei Bing oder Google News!