
LONDON (IT BOLTWISE) – In Frankreich soll es zu einer Manipulation von Temperatureinstellungen an Kühlanlagen für Blutplasma gekommen sein. Betroffen sein sollen Gefrier- und Kühlsysteme, die der französischen Blutversorgung (EFS) über einen Dienstleister bereitgestellt werden. Das zuständige Gesundheitsministerium erklärte, dass Mitarbeitende die Abweichungen rechtzeitig erkannt hätten und keine Betriebsfolgen gemeldet wurden. Unklar bleibt bislang, welches Ausmaß die Temperaturabweichungen in den gelagerten Produkten wirklich erreichten.
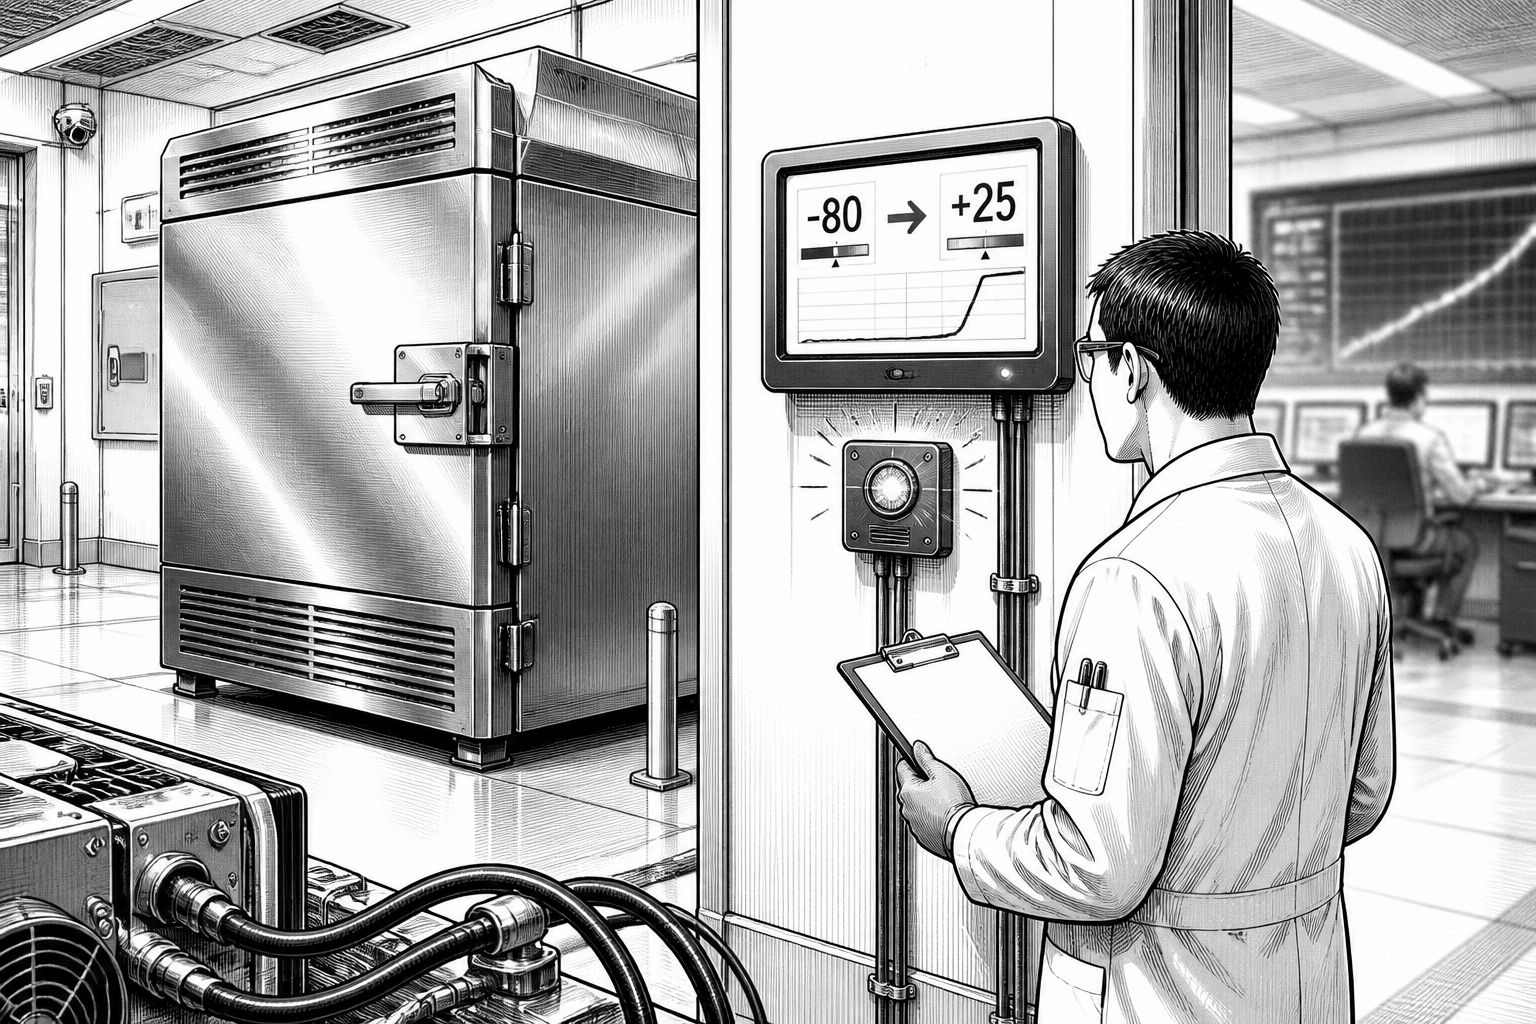
Die Meldung über manipulierte Temperatureinstellungen an Kühl- und Gefrieranlagen in der französischen Blutversorgung zeigt, wie verletzlich medizinische Kühlketten gegenüber IT-Angriffen werden. Laut den vorliegenden Berichten haben Unbekannte die Sollwerte von Anlagen, die bei der EFS eingesetzt werden, von etwa −30 °C auf 110 °C umgestellt. Entscheidend ist dabei: Ein geänderter Setpoint ist nicht automatisch gleichbedeutend mit einer entsprechenden Erwärmung im Inneren der Gefrierkammern oder im Mikroklima der einzelnen Plasmabeutel. Gerade dieser Unterschied bestimmt, ob ein realer Schaden an den konservierten Produkten eintreten konnte und wie groß das Risiko für die Weiterverwendung in Transfusionen tatsächlich ist.
Technisch betrachtet trennt die Sicherheitsanalyse hier mehrere Mess- und Steuergrößen. Der Setpoint beschreibt die Zieltemperatur, die ein Regler im Kühlsystem über das Bedien- und Kontrollinterface anfordert. Davon zu unterscheiden sind die tatsächlich gemessenen Lufttemperaturen am Sensor sowie die Temperaturen innerhalb der gelagerten Produkte; Letztere hängen unter anderem von Beladungszustand, Isolation, Durchmischung, Abtauzyklen und der Zeitdauer der Abweichung ab. In den Berichten wird zudem betont, dass frisches gefrorenes Plasma bei −25 °C oder darunter gelagert werden muss. Wenn die Temperatur dauerhaft außerhalb dieses Grenzbereichs liegt, können Produkte für Transfusionen ungeeignet werden – aber ob es in diesem Fall zu solchen Grenzwertverletzungen kam, ist bislang nicht öffentlich belegt.
Im Zentrum steht außerdem der Weg, über den Angreifer vermutlich in die Betriebswelt eines Lieferanten gelangten. Betroffen sei ein Kühlungs- und Wartungsdienstleister gewesen, der unter anderem temperaturkontrollierte Behälter und Serviceleistungen für medizinische Anwendungen bereitstellt. Nach dem beschriebenen Ablauf soll ein Bereitschaftstechniker die steigenden Temperaturen während der Nacht bemerkt haben und das Team konnte reagieren, bevor sich die Lage in der Breite auf den Betrieb auswirkte. Damit rückt eine klassische Sicherheitsannahme in den Vordergrund: Auch wenn die Angriffsfläche über den IT-Zugang eines Dienstleisters läuft, entscheidet die operative Überwachung darüber, ob aus einer Manipulation schnell ein Produktproblem wird. Gleichzeitig bleibt offen, wie lange die Abweichungen tatsächlich bestanden haben, wie viele Einheiten betroffen waren und welche Werte im Inneren der gelagerten Produkte gemessen wurden.
Für die Einordnung ist die Verbindung zu bestimmten Regel- und Steuerungssystemen relevant. CERT-FR, die französische Koordinationsstelle für IT-Sicherheit, hatte zuvor eine Warnung veröffentlicht, in der zahlreiche Kompromittierungen im Zusammenhang mit Danfoss-Reglern der Serien AK-SM und AK-SC sowie weiteren Systemen genannt wurden, darunter Copeland- und Dixell XWEB-Komponenten. In dieser Einordnung wird besonders problematisiert, dass Management-Schnittstellen nicht direkt im Internet erreichbar sein sollten. Genau dieser Kontext passt zu einem typischen Angriffsmodell: Exponierte Regler-Interfaces lassen sich oft leichter ansteuern als isolierte Anlagen im lokalen Netzwerk, wodurch Manipulationen von Sollwerten oder Abtauprozessen wahrscheinlicher werden. Allerdings lassen die bislang verfügbaren Informationen keine belastbare Aussage zu, dass die hier genannte Danfoss-Fehlkonfiguration tatsächlich die Ursache für den konkreten EFS-bezogenen Vorfall war.
Auch ein Vergleich mit früheren Angriffen auf Kühlanlagen aus anderen Branchen liefert ein Muster, aber keine 1:1-Übertragung. In der Vergangenheit wurde berichtet, dass Angreifer bei Supermarkt-Kühlsystemen Einstellungen so veränderten, dass ein permanentes Abtauen erzwungen wurde. Das zeigt, wie stark sich Betrieb und Temperaturprofile durch Reglerparameter beeinflussen lassen. Gleichzeitig beweist ähnliches Verhalten nicht automatisch gleiche Angreifer, gleiche Ausnutzungen oder denselben Einstiegspunkt im Lieferanten-Ökosystem. Für Sicherheitsverantwortliche heißt das: Man sollte Indikatoren und typische Schwachstellenklassen (z. B. exponierte Managementzugänge, fehlende Härtung, unaktualisierte Controller-Firmware, schwache Standardpasswörter) systematisch prüfen, ohne den konkreten Angriffspfad bereits als geklärt anzunehmen.
Was folgt daraus konkret für SOCs und Betreiber? CERT-FR nennt als Leitlinie unter anderem die Entfernung öffentlicher Internetzugänge für Gerätemanagement, die Überprüfung vollständiger Gerätekonfigurationen, die Kontrolle von Abtauplänen sowie die Wiederherstellung von Fernzugriff nur über gesicherte VPNs oder geschützte Netzwerke. Zusätzlich werden Firmware-Updates empfohlen und der Wechsel von Default-Passwörtern gefordert, während sicherheitsrelevante Einstellungen konsequent aktiviert werden sollen. Für Gesundheitseinrichtungen geht es dabei nicht nur um Datendiebstahl: Der Vorfall illustriert, dass ein kompromittierter Lieferant die Systeme betrifft, die essenzielle medizinische Produkte konservieren. Unabhängige Temperaturüberwachung und schnelle Reaktionswege bleiben daher zentrale Schutzschichten – und sie sollten in der Gefahrenanalyse ausdrücklich als Sicherheitskontrollen mit nachvollziehbarer Wirksamkeit berücksichtigt werden.
Für die weitere Aufarbeitung ist entscheidend, ob die Ermittlungen technische Artefakte liefern, die den tatsächlichen Pfad vom Einstieg bis zur Regleränderung erklären. Öffentlich verfügbar sind bislang keine Angaben zu einem konkreten Regler-Modell, zu einer ausgenutzten Schwachstelle oder zu gestohlenen Wartungszugängen. Ebenso fehlt eine bestätigte Aussage darüber, ob gelagerte Plasmaprodukte dauerhaft unzulässigen Temperaturen ausgesetzt waren oder ob es zu Qualitätsverlusten kam. Bis belastbare technische Resultate vorliegen, sollten Betreiber ihren Fokus auf schnelle Schadensbegrenzung legen: betroffene Controllerkonfigurationen sichern, Protokolle auswerten, Abweichungen in Soll- und Istwerten nachvollziehen und die Angriffsoberfläche bei Dienstleistern, die Anlagen betreiben, warten oder remote verwalten, in den gleichen Verifizierungsprozess aufnehmen.
Auch wenn die Berichte aktuell keine bestätigten Patientenschäden nennen, verschiebt der Fall die Prioritäten in der Risikoabwägung spürbar. Kälteerzeugung und -logistik sind physische Prozesse mit engen Qualitätsfenstern; manipulative Eingriffe können daher direkt die Verwendbarkeit medizinischer Produkte beeinflussen. Wer die Kühlkette als reines Operational-Technology-Problem versteht, übersieht schnell die IT-Lücke: Regler, Gateways, Fernwartung und Servicezugänge bilden eine zusammenhängende Angriffsfläche. In einer zunehmend vernetzten Liefer- und Dienstleisterwelt wird deshalb die Sicherheitsarchitektur entlang der gesamten Kette entscheidend – vom Controller bis zum Remote-Zugriff.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Angriff auf Kühlkette: Unbekannte Manipulation von Blutplasma-Kühlern in Frankreich" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Angriff auf Kühlkette: Unbekannte Manipulation von Blutplasma-Kühlern in Frankreich" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Angriff auf Kühlkette: Unbekannte Manipulation von Blutplasma-Kühlern in Frankreich« bei Google Deutschland suchen, bei Bing oder Google News!