
US / LONDON (IT BOLTWISE) – Im Oktober 2026 näherten sich mehrere laufende Angriffe besonders stark US-Unternehmen über Device-Code-Mechanismen und scheinbar legitime Authentifizierungen. Das betrifft nicht nur klassische Phishing-Mails, sondern auch gefälschte KI-Angebote, PDF-Umleitungen und Angriffe auf Microsoft-365-Sitzungen. Gleichzeitig zeigen Kampagnen, wie Angreifer Sicherheitsfunktionen wie Microsoft Defender gezielt aushebeln, um Persistenz und längeren Zugriff zu ermöglichen. Für CISO-Teams wird damit klar: Der Engpass liegt weniger in der Anzahl der Alerts, sondern in der Geschwindigkeit von Beweisaufnahme, Triaging und Containment.
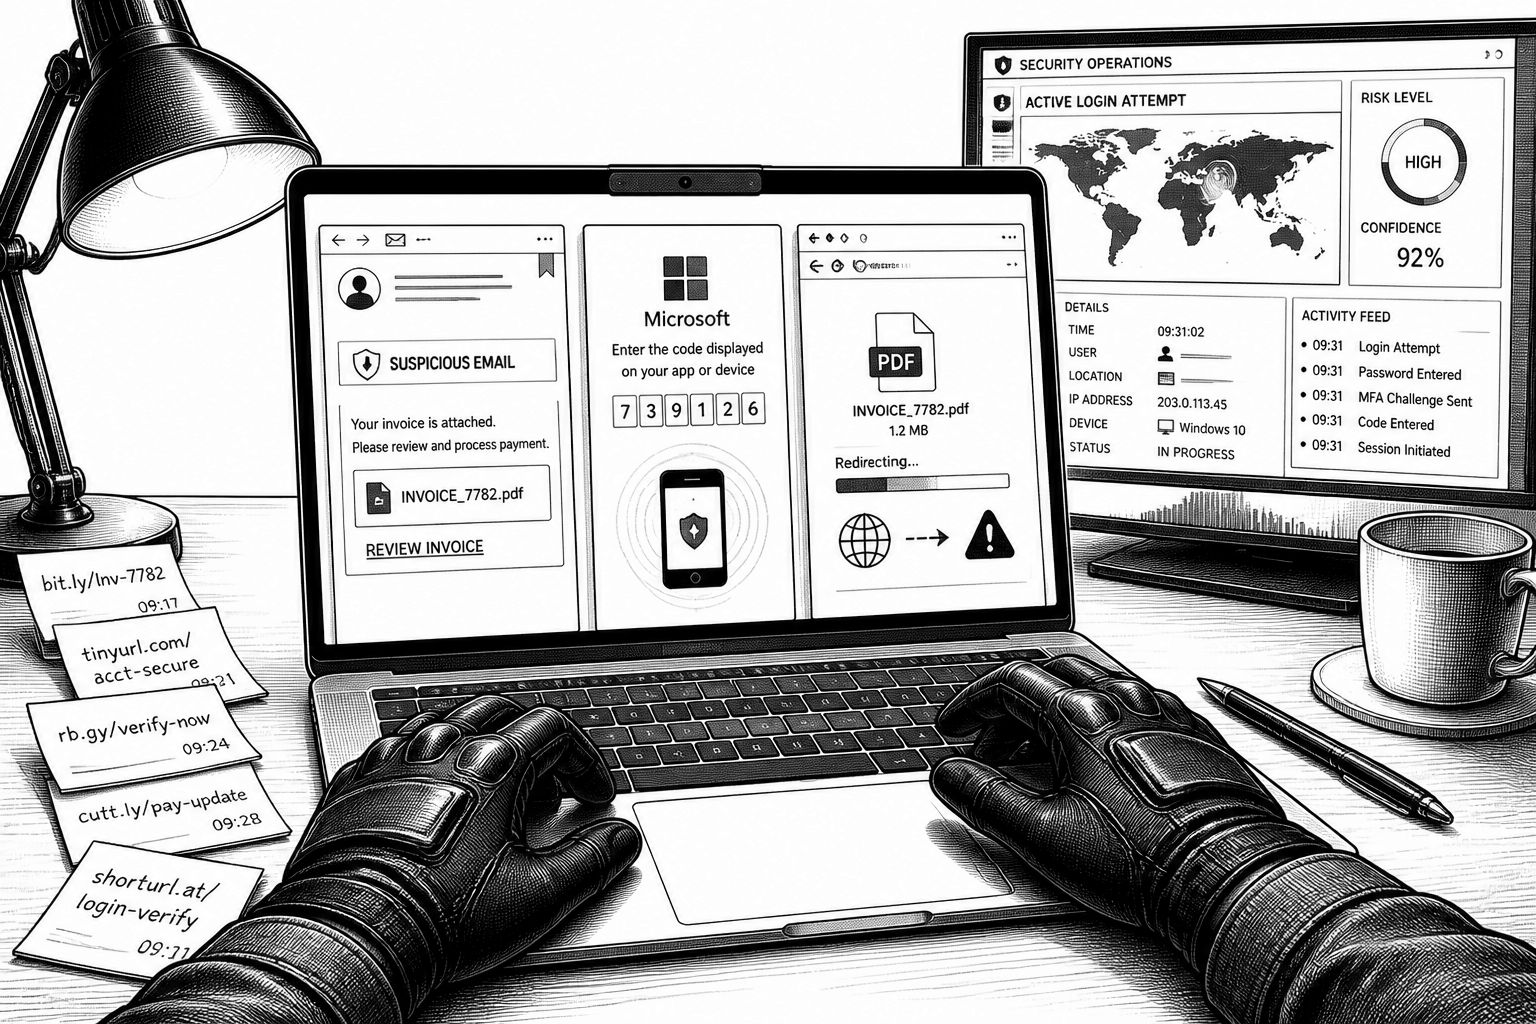
Der Oktober 2026 hat die Sicherheitslage in den USA spürbar verschoben: Statt einzelner isolierter Vorfälle zeigen mehrere aktive Kampagnen ein Muster, bei dem Angreifer „trusted“ Abläufe missbrauchen. In Sandbox-Auswertungen wird dabei wiederholt sichtbar, dass es weniger um das reine Stehlen von Passwörtern geht, sondern um den Zugriff auf Identitäten und Sitzungen über legitime Authentifizierungswege. Genau diese Entwicklung erhöht den operativen Druck auf SOC-Teams, weil sich bösartiges Verhalten in den ersten Minuten häufig noch wie normale Nutzeraktionen tarnt. Neben dem finanziellen Risiko und der Gefahr für Datenabflüsse steht auch eine konkrete Betriebsdimension im Fokus: Wenn Konten übernommen werden oder Endpunkte länger kompromittiert bleiben, entstehen teure Ausfallfenster, aufwendige Incident-Recoverys und wiederholte Eskalationen.
Eine besonders anschauliche Spielart ist das Device-Code-Phishing, das im Oktober gleich in mehreren Varianten auftaucht. Unter dem Namen SkyW4lker wird ein Phishing-Kit beschrieben, das Microsoft-365-Zugänge ohne das klassische Passwort- oder MFA-„Durchbrechen“ angreift. Stattdessen nutzen die Angreifer ein legitimes device-code Authentifizierungsverfahren: Der Nutzer interagiert zunächst mit einer scheinbar harmlosen Nachricht, typischerweise als Rechnung, Vertrag oder Business-Proposal getarnt, durchläuft dabei CAPTCHA-Checks und wird dann auf eine offizielle Authentifizierungsseite gelenkt. Entscheidend ist, dass die Eingabe eines Device Codes die Grundlage für den unautorisierten Kontozugriff liefert. Laut Sandbox-Auswertungen wurden zwischen Juni und Oktober 2026 618 zugehörige Analysen gezählt, davon 46% mit Ursprung aus den USA. Für die Praxis heißt das: Conditional Access und die Reduktion unnötiger Device-Code-Autorisierungen können zwar den Hebel begrenzen, ersetzen aber nicht die Detektion verdächtiger Token- oder Redirect-Folgen in den nachgelagerten HTTP-Requests.
Parallel dazu adressieren „Fake-KI“-Kampagnen eine andere Schwachstelle: den organisatorischen Wunsch, neue KI-Funktionen schnell einzuführen. In den beschriebenen Fällen verbreiten Angreifer gefälschte Apps und Event-Einladungen, die bekannte KI-Dienste imitieren und in vielen Fällen über betrügerische Downloads oder manipulierte Registrierungsflüsse in Schadsoftware münden. Für die Entra- und Google-Ökosysteme wird dabei nicht nur nach Anmeldeinformationen gegriffen, sondern auch nach Zugriffsmöglichkeiten auf Microsoft-365- und Google-Konten. Besonders riskant ist ein Beispiel, in dem ein „echter“ Installer gestartet, aber versteckte Prozesse anschließend Browser-Session-Cookies auslesen, wodurch Angreifer möglicherweise auf Geschäftskonten zugreifen, ohne erneut einen MFA-Schritt auslösen zu müssen. Die Auswertung ordnet diesem Muster 1.258 Sandbox-Analysen zu, wobei die USA weltweit als zweithöchste Quelle erscheinen und zudem in zwei großen Kampagnenclustern jeweils die Spitzenposition einnehmen. Für Security-Teams wird das vor allem zu einem Workflow-Problem: Unerwartete Event-Einladungen und unerlaubte Installationspfade müssen ebenso konsequent geprüft werden wie der eigentliche Payload-Start.
Dass Angreifer dabei auch „Document Sharing“ als Vertrauensanker verwenden, zeigen die nächsten Beispiele. GeorgeGinx wird als Phishing-as-a-Service-Operation beschrieben, die unter anderem US-Regierungs-, Bank-, Healthcare- und IT-Organisationen adressiert. Der Trick: Legitime Adobe Shared Links werden missbraucht, um Opfer auf Microsoft-Device-Code-Phishing-Seiten umzuleiten. Damit reicht es nicht, sich auf den Domain-Namen zu verlassen; die Kampagne versteckt Ziele über Redirects, HTML-DOM-Änderungen und Skripte, die erst innerhalb des Browser-Kontexts sichtbar werden. Die beschriebenen Untersuchungen nutzen dafür In-Browser-Data-Inspection, um versteckte Redirects, Seitenskripte und HTTP-Requests zu analysieren, inklusive Einblicken in ein Administrationspanel auf dem Angriffsserver. Auch hier bleibt die Kernlogik gleich: Security darf nicht nur „äußere Vertrauenssignale“ (z. B. Link-Domains) bewerten, sondern muss die tatsächlich aufgerufenen Sequenzen verifizieren. Genau diese Lücke macht es für SOCs schwer, bösartige Flows früh von legitimen Dokumentstrecken zu unterscheiden.
Besonders teuer wird es, wenn sich Phishing und Endpunktkompromittierung verzahnen. Bei WKLP handelt es sich um einen Python-basierten Infostealer und Remote Access Trojan (RAT), der laut Bericht gezielt auf US-Organisationen in einem Regierungsumfeld sowie auch auf Ziele in Frankreich ausgerichtet gewesen sein soll. Ziel sind dabei nicht nur Zugangsdaten, sondern ebenso Browserdaten und sensible Dateien, während Angreifer Persistenz auf kompromittierten Systemen aufbauen. Technisch greift die Kampagne in den Verteidigungs-Stack hinein: Sie nutzt PowerShell in Kombination mit einem legitimen Python Runtime-Umfeld, fügt Microsoft-Defender-Ausschlüsse hinzu, beendet Sicherheitsprozesse und erzeugt getarnte Firewall-Regeln. In der Sandbox wird zudem eine betrügerisch verkleidete Aktivität rund um einen Prozessname wie MoUsoCoreWorker.exe beschrieben, um Endpunkterkennung zu erschweren. Für Unternehmen bedeutet das: Defender Tamper Protection ist nicht „nice to have“, sondern eine zentrale Schutzschicht gegen Manipulation. Gleichzeitig müssen SIEM/SOC-Workflows auch auf Änderungen an Security-Exclusions und auf auffällige PowerShell-Sequenzen reagieren, statt sich nur auf bekannte Malware-Signaturen zu stützen.
Schließlich illustriert Mir0Auth, wie stark sich der Fokus auf Microsoft-365-Token verschiebt. Der Phishing-Kit richtet sich gegen Microsoft-365-Nutzer und nutzt wieder Device-Code-Authentication, um Zugriffstoken zu stehlen und Konten zu übernehmen, ohne dass zwingend Passwörter im Spiel sein müssen. Der Einstieg erfolgt über Phishing-Mails mit schädlichen PDF-Anhängen, die auf gefälschte DocuSign-Seiten umleiten. In Sandboxanalysen werden obfuskierten Skripte und versteckte Authentifizierungsanfragen beschrieben, die auf das Token-Einfangen hinauslaufen. Für das Containment ist deshalb nicht nur das Sperren einzelner Nutzerkonten relevant, sondern auch das systematische Revoken kompromittierter Microsoft-365-Sitzungen. Auf der organisatorischen Ebene wird zudem klar, warum viele SOC-Teams trotz zusätzlicher Alert-Quellen an Grenzen stoßen: Wenn Triage zu lange dauert, eskalieren Fälle unnötig von Tier 1 in Tier 2. Genau an dieser Stelle werden in den beschriebenen Verbesserungen Kennzahlen genannt, die auf einen anderen Betriebshebel zielen: 94% schnellere Threat-Triage, 21 Minuten weniger MTTR pro Incident, 30% weniger Eskalationen von Tier 1 zu Tier 2 sowie 30% einzigartige IOCs, die aus realen Sandbox-Untersuchungen in bestehende Erkennungssysteme eingespeist werden. Für CISOs ist die Botschaft damit weniger „mehr Tools“, sondern „bessere Beweissicherheit“: Wie schnell lässt sich aus einem Link- oder Datei-Einstieg die wahre Angriffslogik ableiten und in konkrete, überprüfbare Gegenmaßnahmen übersetzen?
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Fünf aktive Cyber-Bedrohungen: Device-Code-Phishing, Fake-KI und Defender-Umgehung" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Fünf aktive Cyber-Bedrohungen: Device-Code-Phishing, Fake-KI und Defender-Umgehung" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Fünf aktive Cyber-Bedrohungen: Device-Code-Phishing, Fake-KI und Defender-Umgehung« bei Google Deutschland suchen, bei Bing oder Google News!