
LONDON (IT BOLTWISE) – Die britischen Streitkräfte schicken „Hunt Forces“ ins Ausland, um Cyberangriffe gegen Verteidigungssysteme schon vor dem eigentlichen Ziel zu stören. Laut dem Cyber-Kommandeur müssen Teams inzwischen auf Schwachstellen teils innerhalb von Minuten reagieren, weil KI-Angriffe schneller skalieren. Der Ansatz kombiniert dabei laut Angaben auch Aktivitäten zur Abwehr im digitalen Raum mit elektromagnetischer Kampfführung. Zusätzlich mahnt die Regierung zur privaten Vorratshaltung, falls Cyberangriffe kritische Infrastruktur und Zahlungen treffen.
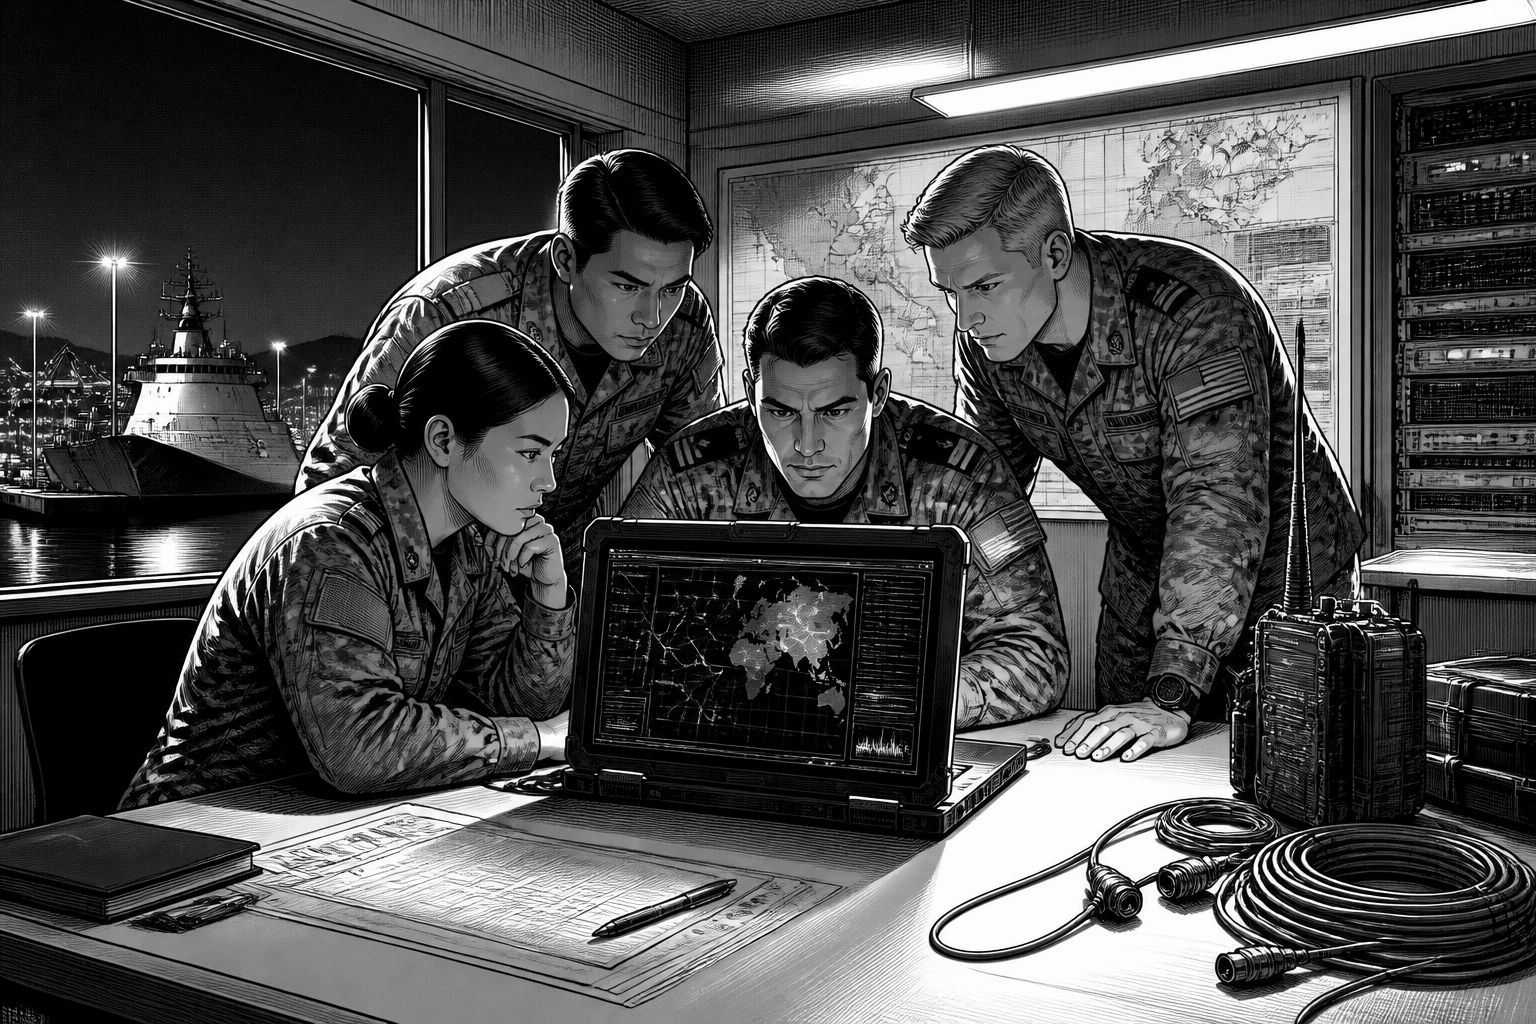
Die britische Verteidigungsstrategie verschiebt sich spürbar in Richtung früher Erkennung und schneller Reaktion: Statt klassische Cyberabwehr allein auf dem eigenen Territorium zu organisieren, sollen „Hunt Forces“ künftig auch im Ausland aktiv werden, um feindliche Angriffe gegen Verteidigungssysteme im Vorfeld zu unterbrechen. In Berichten aus der Tech- und Verteidigungsumfeld-Analyse wird das als Versuch beschrieben, nicht nur Reaktionen auf bereits gestartete Kampagnen zu leisten, sondern potenzielle Angriffsplanung dort zu stören, wo sie vorbereitet wird.
Im Zentrum steht dabei die Geschwindigkeit, mit der Schwachstellen ausgenutzt werden. Major General Mike Fayers, Kommandeur der Defence Cyber and Electromagnetic Force (DCEMF), hebt laut den vorliegenden Angaben hervor, dass sich die Zeitfenster für Abhilfe drastisch verkürzen. Wo man historisch noch über mehrere Tage verfügt habe, um Sicherheitslücken zu schließen, reichen inzwischen offenbar „im zweistelligen Minutenbereich“ für die Reaktion. Der Grund: Angreifer könnten Künstliche Intelligenz nutzen, um Schwachstellen schneller zu finden, zu priorisieren und Angriffsvorbereitungen zu automatisieren. Für Verteidigungs-IT bedeutet das, dass Patch- und Härtungsprozesse weniger als geplante Wartungszyklen funktionieren dürfen, sondern näher an Live-Betrieb und kontinuierliche Schadensabwehr rücken.
Der Begriff „Hunt Force“ beschreibt in diesem Kontext kein rein digitales Vorgehen. Laut den Angaben soll ein Team von Menschen physisch vor Ort gehen, um dort „virtuell“ nach Aktivitäten zu suchen, die auf Angriffe auf britische militärische Systeme hindeuten. Soldatinnen und Soldaten, aber auch Seeleute und Aviatiker, würden demnach je nach Lage landgestützt, über See oder mit Luftmitteln in Regionen in Europa und Asien entsandt. Technisch betrachtet ist das eine bemerkenswerte Kombination aus operativer Präsenz und Cyber-Ermittlung: Wer physisch näher an Kommunikations- und Infrastrukturkontexte gelangt, kann Hinweise schneller abgleichen, Zugriffspfade besser verstehen und Maßnahmen gegen bestimmte Taktiken zeitnah einleiten.
Auch die Ausrichtung der DCEMF auf mehr als nur klassisches Cyber-„Defending“ ist für viele IT-Entscheider relevant: In den Berichten wird beschrieben, dass defensives Cyber-Agieren mit elektromagnetischer Kriegsführung verknüpft werden soll. Die Idee dahinter ist, dass Angriffsversuche nicht nur über Software und Remote-Zugriffe laufen, sondern auch über Signale, Erkennung und mögliche Störversuche. Wenn elektromagnetische Maßnahmen dazu beitragen, Truppen vor feindlicher Detektion und Jamming zu schützen, kann das im Umkehrschluss die Effektivität der Cyber-Hunting-Phase erhöhen, weil Ortung und Kommunikationsfähigkeit des eigenen Teams stabiler bleiben. Für Unternehmen, die ähnliche Fähigkeiten im Security-Betrieb aufbauen, ist die Kernaussage ähnlich: Sicherheitsteams müssen heute häufiger „mehrschichtig“ denken – aus Cyber-Sicht, aus Netzwerk- und Telemetrie-Sicht und aus Sicht der realweltlichen Operationsfähigkeit.
Der Hintergrund für diese Verschiebung liegt in einer über Europa verteilten Welle von Cyberangriffen der jüngsten Wochen, bei denen in Berichten auch vernetzte Haushaltsgeräte genannt wurden. Dabei wird unter anderem beschrieben, dass Angreifer die Temperatur offenbar per Remote-Zugriff verändert haben sollen – ein Hinweis darauf, dass selbst scheinbar einfache IoT-Umgebungen zu Eintrittspunkten werden können. Einige UK-Geräte seien demnach ebenfalls betroffen gewesen. Auch wenn Verteidigungssysteme nicht mit Kühlschränken gleichzusetzen sind, zeigt das Muster: KI-getriebene Ausnutzung kann skalieren, und die Angriffsoberfläche wächst, sobald Geräte, Software-Komponenten und Betriebsumgebungen vielfältig miteinander verbunden sind.
Parallel zur operativen Komponente hat die Regierung in den vorliegenden Angaben zu Vorsorge aufgerufen. Britische Bürgerinnen und Bürger sollen demnach Nahrung, Wasser, Medizin sowie aufziehbare Radios auf Vorrat legen, nachdem Wes Streeting vor möglichen Cyberangriffen auf wichtige Infrastruktur gewarnt hat. Der Bericht verbindet diese Risiken mit möglichen Folgen für Lieferketten und Zahlungsprozesse von Unternehmen sowie mit Naturgefahren wie Überschwemmungen und Waldbränden. Aus Enterprise-Sicht ist das weniger ein reines „Cyber“-Thema, sondern ein Resilienzauftrag: Wer Zahlungs- und Prozessketten betreibt, muss Annahmen über Verfügbarkeit, Offline-Fähigkeiten und Notfallkommunikation regelmäßig testen – insbesondere, wenn Angriffe mit vergleichsweise kurzen Vorwarnzeiten zu rechnen sind.
Für die nächsten Monate dürfte entscheidend sein, wie die „Hunt“-Logik praktisch in Prozesse übersetzt wird: Welche Datenquellen liefern die Hinweise vor Ort, wie schnell werden Erkenntnisse in den Defence-Cyber-Betrieb zurückgespielt und wie wird die Abstimmung mit elektromagnetischen Maßnahmen organisatorisch abgesichert? Der Hinweis, dass die DCEMF im Rahmen der strategischen Verteidigungsüberprüfung vorgestellt wurde, deutet darauf hin, dass der Ansatz aus einem größeren Transformationsplan stammt und schrittweise ausgebaut werden soll. Wenn tatsächlich die Reaktionszeiten in Richtung „Minuten“ rücken, werden nicht nur Spezialteams, sondern auch die Breite der Sicherheitsarchitektur unter Druck kommen: von Monitoring und Incident Response bis zur kontinuierlichen Schwachstellenbewertung und der Fähigkeit, im laufenden Betrieb effektiv zu patchen oder zu mitigieren.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Britische Streitkräfte setzen „Hunt“-Missionen gegen KI-getriebene Hacker ein" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Britische Streitkräfte setzen „Hunt“-Missionen gegen KI-getriebene Hacker ein" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Britische Streitkräfte setzen „Hunt“-Missionen gegen KI-getriebene Hacker ein« bei Google Deutschland suchen, bei Bing oder Google News!