
LONDON (IT BOLTWISE) – Autonome KI-Agenten können Datenbankzugriffe, E-Mail-Versand und Aufgaben in Sekunden ausführen. In der Praxis wird daraus schnell ein Skalierungsproblem: Ein einzelner Fehler kann binnen Augenblicken Prozesse stören. Die Diskussion macht klar, dass Unternehmen zuerst Datenqualität, Kontext und Governance aufsetzen müssen, bevor Agenten überhaupt breit starten.
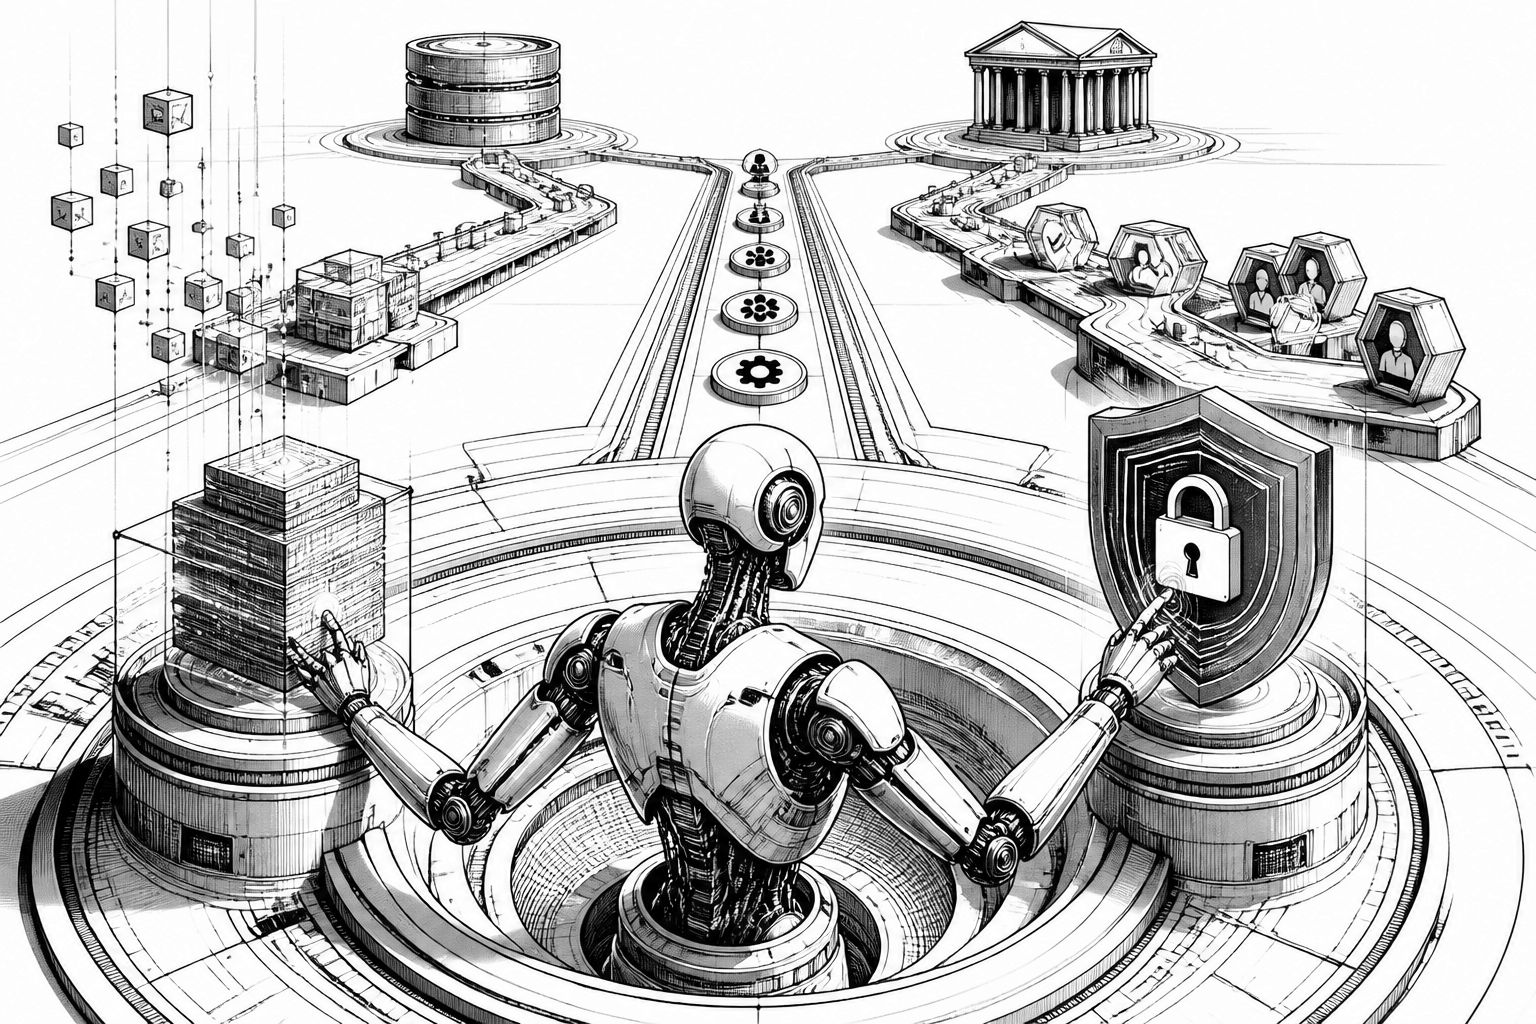
Autonome KI-Agenten wirken im Alltag oft wie „nur“ eine nächste Ausbaustufe nach KI-Copilots. Doch die Betreiber unterscheiden sich grundlegend darin, wie Kontrolle organisiert wird: Während Copilots typischerweise auf menschliche Eingaben warten, treffen Agenten Entscheidungen selbsttätig und führen Handlungen direkt aus. Genau diese Kombination aus Tempo und Autonomie ist der Kern der Risiken, die in einer aktuellen Branchen-Diskussion anhand realer Unternehmensprozesse diskutiert wurden. Schnell wird dabei klar, warum Skalierung nicht primär ein Modell- oder Integrationsproblem ist, sondern ein Betriebsproblem: Wenn ein Agent mit hoher Geschwindigkeit arbeitet, kann eine Fehlentscheidung nicht erst am nächsten Review-Termin auffallen, sondern den Geschäftsbetrieb innerhalb von Sekunden beeinträchtigen.
Technisch betrachtet verlagert sich damit die Aufgabe vom „Prompting“ hin zur sicheren Handlungsfähigkeit. Mick McNeil, Gründer und CEO des agentic-AI-Entwicklers Deliverance AI, beschreibt den passenden Vergleich: So wie man einem neuen Mitarbeiter zunächst Rahmenbedingungen gibt und dann über Zeit beobachtet, müssen auch Agenten Vertrauen schrittweise aufbauen. In seiner Formulierung fällt der entscheidende Punkt besonders klar: „Think about day one when you bring in a new salesperson. You give them the scope of the role. You give them access to different systems, and then a manager continues to watch that salesperson do tasks over time, “ sagte McNeil. Und weiter: „At no point on day one with AI agents should you give full autonomy across business management systems.“ Seine Argumentation zielt auf einen Governance-Mechanismus ab, der verhindert, dass Agenten in frühen Rollout-Phasen zu breit agieren oder unautorisierten Zugriff nutzen.
Gerade diese frühe Breite ist riskant, weil Daten und Kontext oft nicht die Qualität haben, die man aus Sicht des „Idealmodells“ erwartet. Eléonore Hèbrard, Solutions Engineer bei Box, bringt es auf den Punkt: „You don’t have an AI problem, you have a content problem.“ Ihre Begründung ist mehr als ein Schlagwort. Agenten können demnach halluzinieren, wenn ihnen unordentliche oder widersprüchliche Daten vorliegen, und sie können Fehler auch in der Realität erzeugen, etwa wenn doppelte Dokumente auftauchen oder veraltete Dateien in den Arbeitsraum eines Agents gelangen. Das Problem verschiebt sich damit: Statt nur die richtige Eingabe zu finden, müssen Unternehmen kontrollieren, welche Inhalte ein Agent überhaupt als „Wahrheit“ nutzen darf – inklusive Versionierung, eindeutiger Zuordnung und Restriktionen auf Dateiberechtigungen.
Doch selbst „saubere“ Daten reichen nicht, wenn der Agent keine klaren Grenzen und keine kontinuierliche Aufsicht erhält. McNeil formuliert dazu eine Analogie zwischen Rollenbeschreibung für Menschen und Handlungslogik für Systeme: „When you give an agent knowledge, you also have to give it context, “ sagte er. „Just as we define the scope of a role for a human, we must instruct the agent on how to think and act when it looks at that data.“ In der Umsetzung bedeutet das: Zugriff allein ist keine Security-Strategie. Unternehmen brauchen eine Art Policy-Layer, der festlegt, welche Schritte der Agent ausführen darf, wie lange eine Ausführung gültig ist und wie der Agent den Kontext prüft, bevor er Aktionen anstößt. Ergänzend kommt eine weitere Ebene hinzu, wenn mit Drittanbieter-Modellen gearbeitet wird. Leo Rosales, Cofounder und CTO der Fintech- und AI-Zahlungsfirma Ralio, ordnet das unter Zero-Trust-Prinzipien ein: „We [at Ralio] follow zero trust principles. We assume the model is compromised and we build around it.“ Damit wird das Sicherheitsmodell um eine Annahme erweitert: Nicht nur Daten, auch die Zuverlässigkeit des Modells wird als potenziell kompromittiert betrachtet, sodass mandatswidrige Versuche konsequent blockiert werden.
Damit ein Audit nicht zur Blindleistung wird, muss außerdem die Verantwortlichkeit frühzeitig feststehen – schon bevor ein Agent auf eine Datenbank zugreifen kann. McNeil nennt Governance, Compliance und Risk (GCR) als früh involvierte Funktion: „That function is either going to be the enabler or the disabler of agents being scaled with success, “ betonte er. Hèbrard ergänzt das operativ mit der Forderung nach engen Zugriffen und task-spezifischen Rechten: „Agents should never have broad access and permissions must be task-specific, time-bounded, and context-aware.“ Entscheidend ist hier auch die Idee von dynamischer Kontrolle auf Content-Ebene. Sonst können Agenten Inhalte zwar „richtig“ auswählen, aber an die falschen Nutzer liefern oder in Workflows sichtbar machen, die datenschutz- oder rollenbasiert eigentlich gesperrt sind. Genau davor warnt sie ausdrücklich: „Agents should not bypass privacy or unauthorised access.“ Dazu kommt ein weiterer Sicherheitsaspekt, der in der Praxis häufig unterschätzt wird: „We’ve heard some stories where people were being exposed to content [by agents] they should not have been exposed to, “ sagt Hèbrard. Solche Vorfälle sind keine reine Modellfrage, sondern ein Zusammenspiel aus Berechtigungen, Kontext und Content-Regeln.
Ein weiteres Detail betrifft den Begriff „Human-in-the-loop“, der in der Branche oft als Pauschallösung verkauft wird. Hanah-Marie Darley, Cofounder und Chief AI Officer der KI-Cybersecurity-Firma Geordie AI, hält dagegen: „‘Human-in-the-loop’ has become an overused term in the industry because it means allowing a person to make a decision in an execution chain.“ Das Problem sei laut Darley nicht die Beteiligung von Menschen, sondern die fehlende Spezifikation, wer genau welche Information im entscheidenden Moment benötigt: „The challenge with a lot of teams is that you don’t specify who that person is or what information or context they need to have in order to make those decisions, “ erklärte sie. Genau deshalb kann schlecht implementierte Oversight sogar neue Risiken schaffen, statt sie zu reduzieren. Daneben steht ein subtileres Bedrohungsbild: „silent failure“ von Agenten, also Fälle, in denen ein System zwar operiert, aber Organisationen kein echtes Echtzeit-Verständnis über sein Verhalten haben. Darley warnt: „Something could happen without raising any alarm bells.“ Aus Sicht der Skalierung heißt das: Unternehmen müssen die Beobachtbarkeit und Erklärbarkeit von Agenten operational verankern, etwa indem sie Prompts und Entscheidungswege vollständig protokollieren und in Audits nachvollziehbar machen, warum eine bestimmte Aktion ausgelöst wurde.
Für Unternehmen ergibt sich daraus eine klare Management-Priorität. Wer Agenten als Produktivitätstool einführt, sollte nicht zuerst in die „schönste“ technische Demonstration investieren, sondern in einen Deployment-Ansatz, der Geschäftsprozesse, Sicherheitsgrenzen und Verantwortlichkeiten verbindet. McNeil beschreibt die Versuchung, sich zu stark auf Technologie zu fokussieren, und argumentiert zugleich pragmatisch: Wenn Mitarbeitern kein funktionierendes Werkzeug bereitgestellt wird, finden sie Wege, es sich selbst zu bauen. Hèbrard formuliert daraus eine Gegenstrategie: „The best way to mitigate that risk is to give your employees a security tool to give them the space to run with AI, “ sagte sie. Der Kern der Botschaft bleibt: Bei autonomen Agenten ist die Toleranz für Fehler klein. Wer skaliert, muss dynamische Sicherheitskontrollen und Content-Level-Policies so gestalten, dass Agenten zwar produktiv handeln, aber nie außerhalb ihres Mandats agieren. Gleichzeitig sollten Organisationen darauf vorbereitet sein, dass „Erfolg“ nicht nur daran gemessen wird, ob Agenten Aufgaben erledigen, sondern ob sie sich zuverlässig begründen, überwachen und im Ernstfall sauber stoppen lassen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Autonome KI-Agenten skalieren: Warum Daten, Governance und Content-Controls entscheidend sind" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Autonome KI-Agenten skalieren: Warum Daten, Governance und Content-Controls entscheidend sind" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Autonome KI-Agenten skalieren: Warum Daten, Governance und Content-Controls entscheidend sind« bei Google Deutschland suchen, bei Bing oder Google News!