
LONDON (IT BOLTWISE) – Wiz berichtet von einem Angriff, bei dem ein Angreifer über einen von Kunden eingerichteten IAM-Trust die Qubole-Verbindung zu AWS missbraucht haben soll. Zwischen dem 14. und 26. Oktober sollen dabei gespeicherte Secrets und Daten aus mehreren Kundenumgebungen abgezogen worden sein. Der Zugriff lief über AssumeRole-Anfragen von einem vertrauenswürdigen Vendor-Konto, die zwar einen passenden External ID-Code enthielten, aber außerhalb von AWS-Quellen stammten. Entscheidend für die Abwehr ist jetzt die forensische Prüfung von CloudTrail, gefolgt von Secret-Rotation und dem gezielten Entfernen nicht mehr benötigter Rollen.
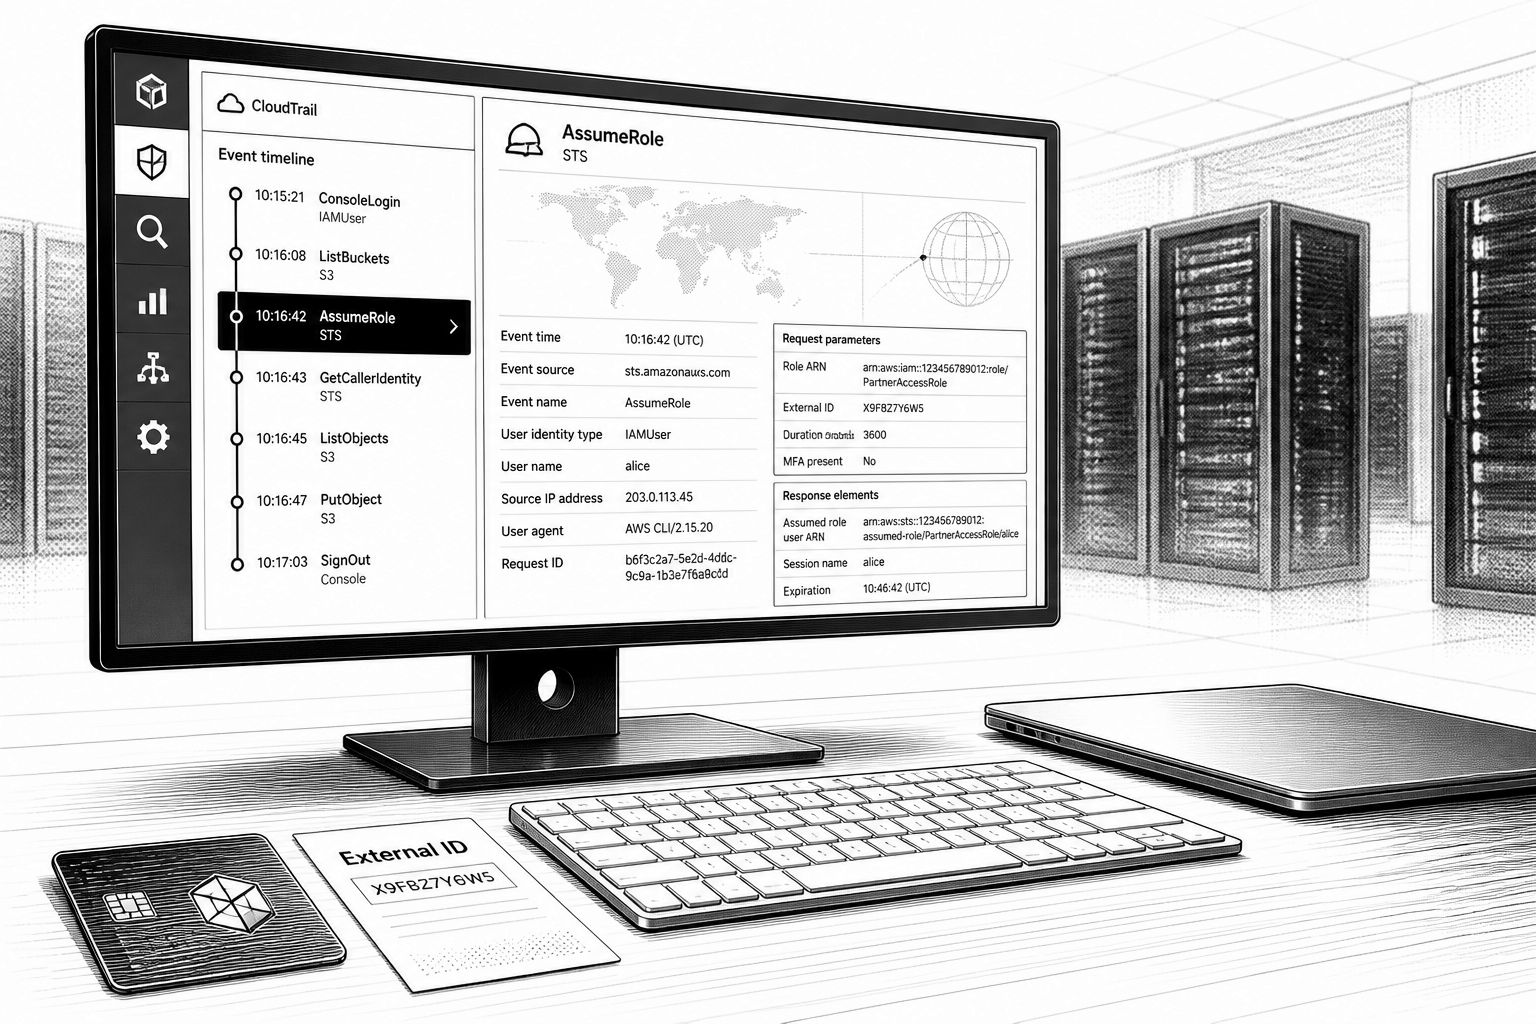
Ein Cloud-Zugriff, der eigentlich für die Ausführung von Daten-Workflows gedacht ist, kann im falschen Kontext zum Einfallstor werden: Wiz beschreibt einen Angriff, bei dem ein Angreifer zwischen dem 14. und 26. Oktober in AWS-Konten mehrerer Qubole-Kunden eingedrungen sein soll. Dabei habe der Angreifer gespeicherte Secrets und weitere Daten aus den Umgebungen entwendet, berichtet Wiz. Der entscheidende Hebel war ein Mechanismus, den Qubole-Installationen typischerweise nutzen: Kunden erlauben Qubole über eine IAM-Rolle den Zugriff auf ihre eigenen AWS-Ressourcen, wobei die Rollen-Trust-Policy das „AssumeRole“ durch ein Qubole-internes AWS-Konto zulässt.
Damit wird verständlich, warum der Missbrauch technisch funktionieren konnte. Qubole läuft in den AWS-Accounts der Kunden; dafür erstellt der Kunde eine IAM-Rolle mit genau definierten Berechtigungen. Die Trust Policy dieser Rolle erlaubt es dem Qubole-AWS-Konto, die Rolle zu übernehmen. Jede solche AssumeRole-Anfrage muss zusätzlich einen passenden External ID-Code enthalten, der Qubole zugeordnet ist. Laut Wiz haben die Assumptions des Angreifers jeweils den korrekten External ID-Wert mitgebracht, sodass AWS die Anforderung akzeptierte. Besonders brisant: Die Rollen, die der Angreifer in mehreren Fällen übernommen hat, seien überwiegend ungenutzt gewesen. Trotzdem galt der Trust weiterhin, und damit blieb der Weg in die hinterlegten Berechtigungen offen.
In der Detailanalyse wird deutlich, wie breit der Angreifer anschließend nach verwertbaren Zugangsdaten gesucht hat. In den betroffenen Umgebungen habe er unter anderem gespeicherte Anmeldeinformationen gezielt ausgelesen: In Lambda-Funktionen seien Umgebungsvariablen geprüft worden, Secrets seien aus dem Secrets Manager gezogen und Werte aus dem SSM Parameter Store ausgelesen worden. Danach habe der Angreifer die gefundenen Credentials offenbar automatisiert mit Werkzeugen wie TruffleHog getestet, um ihre Gültigkeit zu prüfen. Wiz nennt als Beispiele die eigenen AWS Access Keys der Opfer sowie Entra ID Client Secrets und Okta-Client-Zugänge, die dann als Einstieg in weitere Systeme oder zur lateralen Ausnutzung dienen konnten.
Der Zugriff ging nicht nur über „Secrets“ hinaus, sondern betraf auch Datenabflüsse aus dem Object-Storage: Wiz beschreibt, dass der Angreifer Daten aus S3 kopiert habe. Statt nur nach spezifischen Zielobjekten zu suchen, habe er offenbar Listen von Buckets genutzt, auf die eine Rolle zugreifen durfte, und in Einzelfällen sogar ganze Buckets in einer Sitzung heruntergeladen. Ergänzend ordnet Wiz die Kampagne ein: Eine Verknüpfung zu zuvor öffentlich bekannten Aktivitäten liege nicht vor, und das Zielbild passe nach Angaben der Forscher nicht zu typischen Vorgehensweisen staatlich unterstützter Gruppen. Zusätzlich erwähnt Wiz, dass Qubole auch eine Variante unterstützt, bei der Kunden stattdessen direkt AWS Access Keys einbinden: Für einen Zeitraum vom 8. bis 11. Oktober sei es in diesem Kontext zu einem separaten Vorgehen gekommen, bei dem der Angreifer Kunden-eigene Access Keys genutzt haben soll, eine direkte Kopplung an die AssumeRole-Abuse sei jedoch nicht belegt.
Für die praktische Incident Response liefert Wiz sehr konkrete Prüfpfade. Unternehmen sollen CloudTrail-Logs ab dem 1. Oktober in allen AWS-Accounts durchsuchen, in denen Qubole-Rollen existieren. Im Fokus stehen AssumeRole-Anfragen, bei denen die userIdentity.accountId dem Qubole-Plattformkonto entspricht (805246085872) und der sourceIPAddress nicht aus einem AWS-Endpunkt stammt. Wiz nennt außerdem spezifische IAM principal IDs, aus denen potenziell auffällige Aktivitäten kommen können, sowie IP-Adressen, darunter auch OVH-gehostete Adressen und VPN-bezogene Quellen. Ein weiteres Signal sind „role session names“, die mit „quiam-“ beginnen, sowie ein User Agent, der zu TruffleHog-Aufrufen passt, die über GetCallerIdentity laufen. Für jede verdächtige Session sei danach wichtig, den kompletten Folgeschaden zu untersuchen – insbesondere in Secrets Manager, SSM Parameter Store, Lambda und S3. Dabei warnt Wiz auch vor einer typischen Lücke: CloudTrail Management Events protokollieren AssumeRole und Bucket-Listen, aber nicht, welche S3-Objekte konkret gelesen wurden; dafür braucht es S3 data events oder S3-Server-Access-Logs. Wenn entsprechende Logs fehlen, lässt sich im Nachhinein häufig nicht sauber rekonstruieren, welche Inhalte abgezogen wurden.
Um die „Route“ zu schließen, empfiehlt Wiz mehrere Maßnahmen in gestaffelter Priorität. Falls der Angreifer eine Qubole-Rolle übernommen habe, sollten alle Secrets, Parameter und Lambda-Umgebungsvariablen, auf die diese Rolle Zugriff hatte, rotiert werden; parallel sollten aktive Sessions der Rolle widerrufen werden. Wichtig ist die Reihenfolge: Eine Secret-Rotation beendet nicht automatisch bereits ausgestellte Sessions. Zusätzlich empfiehlt Wiz, nicht mehr benötigte Qubole-Rollen zu entfernen oder den Trust der Qubole-Account-ID in der Rolle zu reduzieren. Wo möglich, sollte im Trust Policy statt eines „account-wide: root principal“ der spezifische IAM principal verwendet werden, den Qubole tatsächlich nutzt. Auch Netzwerkbedingungen können helfen, etwa über aws: SourceIp oder aws: SourceVpce, um AssumeRole-Anfragen auf die dokumentierten Vendor-Netzbereiche zu begrenzen. Wiz betont dabei, dass eine allein auf die Source-IP fokussierte Bedingung im beschriebenen Angriff nicht ausgereicht hätte, weil der External ID-Code offenbar bereits den eigentlichen Mechanismus „authentisch“ machte. Der externe Code wird zudem laut AWS nicht als Geheimnis behandelt, da er für jede Person sichtbar ist, die Zugriff auf die Rolle hat; zudem wird er in CloudTrail protokolliert und landet häufig in Infrastruktur-as-Code-Dateien, weshalb er nicht als alleiniger Kontrollmechanismus gelten sollte. Nach einem Vorfall empfiehlt Wiz außerdem, die tatsächlichen Reachability-Grenzen je Vendor-Rolle zu prüfen: In der Praxis erhalten Rollen oft bequeme, aber weitreichende Rechte, etwa breiten S3-Lesezugriff oder Zugriff auf Lambda-Konfigurationen sowie Secrets und Parameter. Abschließend nennt Wiz Monitoring-Ansätze wie Alarme für AssumeRole-Anfragen durch VPN- oder Hosting-Quellen, die der Vendor im Normalbetrieb nicht nutzt, sowie ein organisationsweites Logging über alle Konten und Regionen.
Für Entscheider und Plattformteams ist der Kern der Meldung weniger ein einzelner Angriffsvektor, sondern die Systematik dahinter: Sobald ein externer Zugriff über IAM-Trust, Rollenberechtigungen und „AssumeRole“ automatisiert ist, wird jede Abweichung in den Quellbedingungen sofort zur Sicherheitsfrage. Der Angriff zeigt damit, dass scheinbar „korrekte“ Legitimationen (External ID und Trust) in Kombination mit ungewöhnlichen Quellquellen zu schädlichen Ergebnissen führen können. Wer Qubole oder ähnliche Integrationen betreibt, sollte die Annahmen im IAM-Design nicht nur auf „wer darf“ auslegen, sondern ebenso auf „von wo darf es kommen“ – und die Kontrollierbarkeit über Logging und schnell umsetzbare Rotation sicherstellen. Genau hier entscheiden sich in vielen Umgebungen Reaktionszeiten: Wenn S3-Data-Events und Server-Access-Logs fehlen, bleibt der Schaden im Nachgang oft nur teilweise rekonstruierbar, selbst wenn AssumeRole sauber erkannt wurde.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Wiz warnt: Missbrauch von Quboles „Trusted AWS Access“ gefährdet Kundendaten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Wiz warnt: Missbrauch von Quboles „Trusted AWS Access“ gefährdet Kundendaten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Wiz warnt: Missbrauch von Quboles „Trusted AWS Access“ gefährdet Kundendaten« bei Google Deutschland suchen, bei Bing oder Google News!