
LONDON (IT BOLTWISE) – Angreifer haben über die Release-Automatisierung von Ethersphere zwei Swarm-Tools kompromittiert: bee-js 13.3.0 und Swarm Desktop 0.56.2. Die präparierten Versionen führen beim Installieren beziehungsweise beim Start Code aus, der Wallet-Schlüssel sowie ein Klartext-Passwort aus der Node-Umgebung ausliest. Zusätzlich wird ein mehrstufiger Backdoor-Mechanismus installiert, der auf Windows, macOS und Linux heimlich mit Angreifer-Infrastruktur kommuniziert. Zwar wurden beide Releases entfernt und ein sauberer Update-Schritt veröffentlicht, aber bereits installierte Systeme müssen als vollständig kompromittiert betrachtet werden.
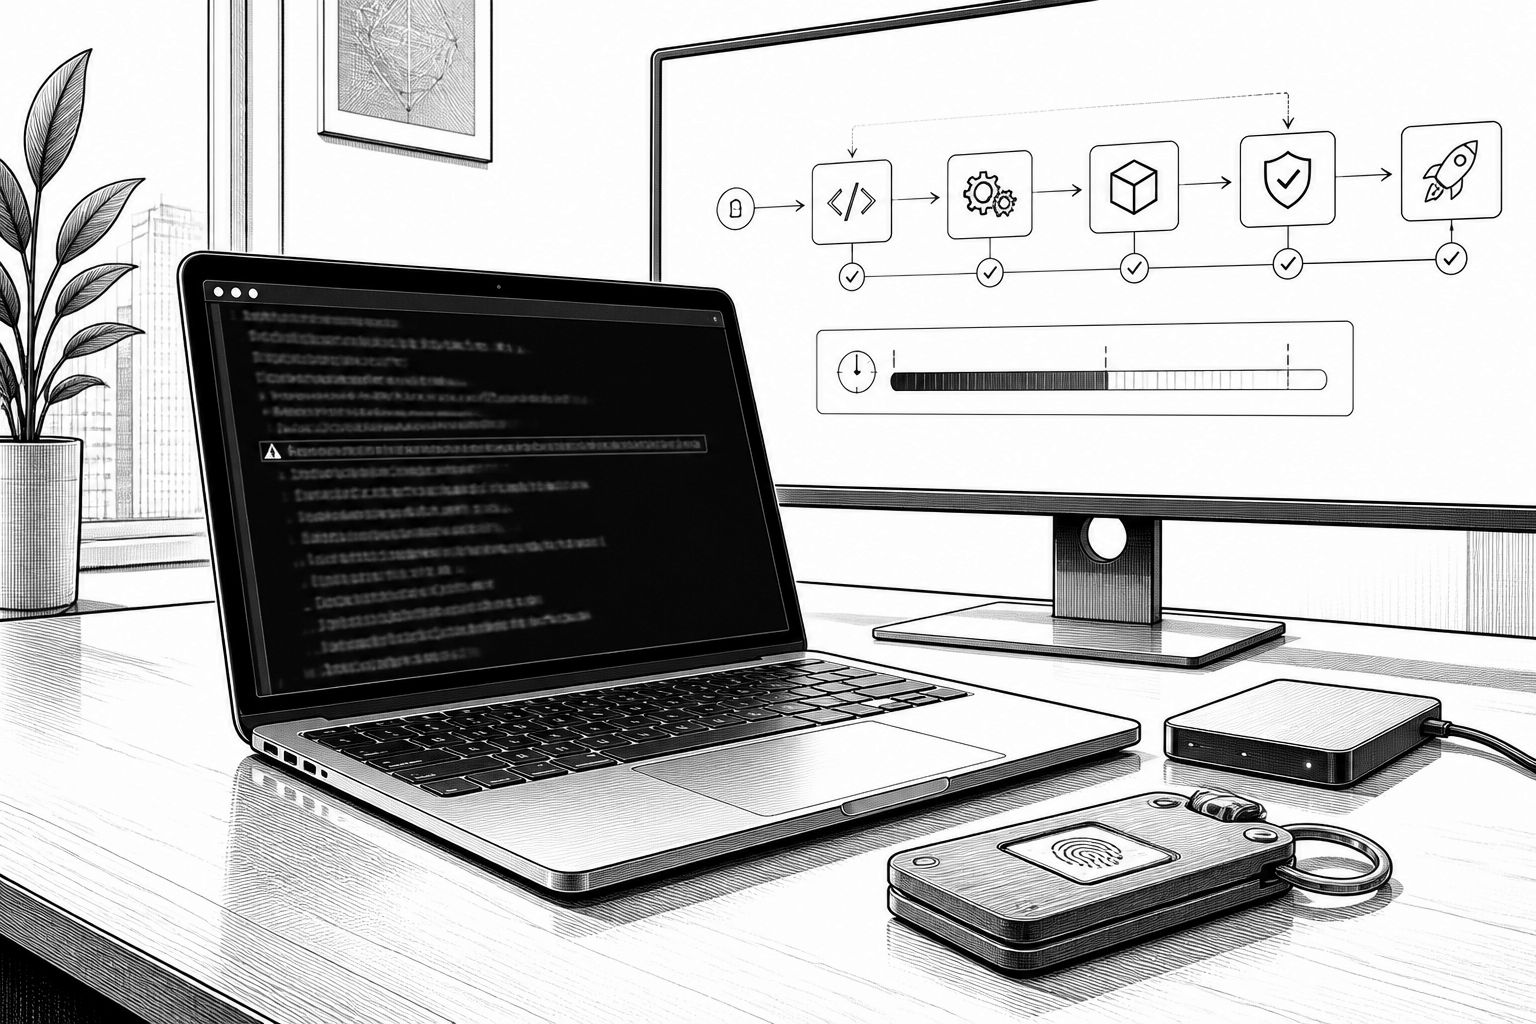
Der Vorfall wirkt auf den ersten Blick wie ein klassisches Paket-Hijacking in einer Open-Source-Toolchain – tatsächlich ist er jedoch deutlich systematischer. Angreifer nutzten die eigene Release-Automatisierung eines Projekts, um zwei eng gekoppelte Komponenten für das dezentrale Swarm-Netzwerk auszuliefern: bee-js 13.3.0 und Swarm Desktop 0.56.2. Beide Releases waren so präpariert, dass sie Wallet- und Zugangsdaten aus der Umgebung eines Nutzers abgreifen und anschließend weiteren Code nachladen. Die Besonderheit liegt im Zeitpunkt und im Prozess: Die Updates kamen nicht über einen „normalen“ Code-Pull-Request, sondern über kompromittierte Build- und Signaturpfade, wodurch die Pakete dabei auch scheinbar „legitim“ wirkende Integritätsspuren hinterließen.
Technisch greift der Angriff an zwei Stellen an, die in Software-Ökosystemen typischerweise besonders vertrauenswürdig sind: Installations-Skripte und App-Start. Bei bee-js läuft der schädliche Code als postinstall-Script, das npm bei einer Installation typischerweise automatisch ausführt, sofern Install Scripts nicht explizit deaktiviert sind. Der Projektkontext ist dafür entscheidend: Swarm Desktop basiert auf bee-js als JavaScript-Library, und neben der Desktop-App existieren weitere Pakete wie swarm-cli sowie bee-dashboard, die Versionen akzeptierten, welche 13.3.0 einschlossen. Damit reichte eine frische Installation innerhalb des relevanten Versionfensters aus, um den kompromittierten Stand zu beziehen – auch dann, wenn ein Projekt die Library nicht direkt importierte, sondern nur transitiv durch andere Abhängigkeiten „mitgezogen“ wurde.
Für Swarm Desktop ist die Angriffslogik noch stärker im Nutzeralltag verankert. Die Version 0.56.2 führte beim Start Code aus, der in den lokalen Datenordnern nach genau zwei Artefakten sucht: config.yaml sowie data-dir/keys/swarm.key. Aus Sicht der Angreifer ist das ein sehr wirksames Bündel: Die Datei keys/swarm.key ist ein verschlüsselter Ethereum-Keystore, doch das zugehörige Entschlüsselungs-Passwort liegt in config.yaml unverschlüsselt vor. Mit beiden Informationen kann die Malware die relevanten Schlüsselmaterialien entschlüsseln und laut Analyse die Token- und Kassenbestände einer Node-Instanz sowie Stakes in einem abgreifbaren Kontext adressieren. Zusätzlich installiert der Payload einen Backdoor-Mechanismus, der pro Betriebssystem unterschiedlich ausgeprägt ist: Auf Linux und macOS wird eine Go-basierte Remote-Shell in einem versteckten ~/.solidity-Verzeichnis hinterlegt und als User-Service oder LaunchAgent ausgeführt; auf Windows wird ein Remote-Access-Client installiert, der als systemweiter Dienst läuft und Angreifer-Verbindungen nutzt.
Im Markt- und Betriebszusammenhang ist die Geschwindigkeit des Ereignisses besonders auffällig. Swarm Desktop 0.56.2 tauchte auf GitHub etwa um 00:36 UTC auf und wurde nach rund 8,5 Stunden wieder zurückgezogen. Bei bee-js 13.3.0 war die Sichtbarkeit auf npm noch kürzer: Von 00:09 UTC bis 01:25 UTC galt es als neueste verfügbare Version, danach war es aus dem Registry-Zugriff entfernt. Die später veröffentlichten Updates zeigen aber, warum „Entfernen“ allein nicht genügt: Weder löscht ein Rückzug bereits installierte Backdoors, noch schützt ein neuer Release davor, dass zuvor ausgerollte Systeme ihre Schlüssel bereits ausgehändigt haben. Eine grobe Schätzung aus der Sicherheitsanalyse geht davon aus, dass bee-js 13.3.0 nur wenige Dutzend Male sichtbar heruntergeladen wurde – bei Swarm Desktop nennt die Analyse dagegen deutlich höhere Downloadzahlen bis zum Zeitpunkt der Zurückziehung. Für Sicherheitsverantwortliche ist dabei der entscheidende Punkt nicht die Exaktheit der Infektionszählung, sondern die Annahme einer vollständigen Kompromittierung für alle betroffenen Installations- und CI-Runner-Umgebungen.
Der Kern der Resilienz-Lektion steckt im Build-Chain-Design. In dem veröffentlichten Incident-Hinweis wird beschrieben, dass 0.56.2 „mutmaßlich“ über gestohlene CI-Zugangsdaten publiziert und anschließend zurückgezogen wurde; die Herkunft dieser Behauptung wird dabei auf die Maintainer-Notiz gestützt. Für bee-js verlief der Publikationsweg über eine GitHub-Release-Trigger-Kette, die keine zusätzliche Freigabe benötigte; dadurch startete die npm-Publishing-Workflow automatisiert und platzierte den neuen Stand innerhalb von rund 73 Sekunden. Beim Desktop-Update ist der signaturkritische Teil besonders relevant: Der Build-Workflow wurde manuell angestoßen und konnte dabei Apple- und Windows-Zertifikate nutzen, ohne dass eine Pull-Request- oder Branch-Review-Pflicht griff. In der Folge änderte das Projekt die Pipeline-Checks: Die Signaturjobs sollen nun eine Freigabe durch das DevOps-Team abwarten und nur noch aus dem main-Branch laufen.
Für die Verteidigung ergeben sich daraus sehr konkrete Handlungsanweisungen. Wer bee-js in Projekten oder in CI-Workflows einsetzt, sollte Lockfiles, Paket-Caches, interne Registries und CI-Install-Logs systematisch auf @ethersphere/[email protected] prüfen und betroffene Caches konsequent löschen; zudem wird empfohlen, wieder auf 13.2.0 zu pinnen, statt auf die kurzzeitig verfügbare 13.3.0-Variante zu setzen. Wenn Install Scripts aktiv waren, sollte der entsprechende Rechner oder Runner als kompromittiert gelten – auch wenn Logs keine offensichtlichen Fehler zeigen, denn die Malware kann Netzwerkfehler „verstecken“. Für Swarm Desktop lautet die operative Linie: 0.56.2 durch 0.56.3 ersetzen, wobei Linux-Pakete weiterhin manuell ersetzt werden müssen; zugleich sollte man auf betroffenen Maschinen den Node-Zustand als abgeflossen betrachten und deshalb nach Bereinigung nicht einfach „weiterlaufen lassen“, sondern Wallet- und Node-Schlüsselrotationsprozesse auf einer sauberen Basis anstoßen.
Darüber hinaus zeigt die Analyse, wie stark moderne Angriffe auf Authentizität und Systemvertrauen zielen. Die Backdoor-Komponenten kommunizieren über fest definierte Kontrollserver und nutzen dabei auch Ethereum-Smart-Contract-Mechanismen, sodass sich Zielparameter nachträglich ändern lassen. Die Windows-Variante bindet dabei auf einen Remote-Access-Client, der durch seine Signatur und seinen Systemdienst-Charakter im Betrieb zunächst unauffällig wirken kann. Genau deshalb ist „Update installieren“ zwar richtig, aber sicherheitstechnisch nur ein Teil der Kette: Entscheidend ist das Neuberechnen der Vertrauensannahmen (Secrets als exfiltriert), das Entfernen persistenter Artefakte und – wenn möglich – der Wiederaufbau aus einem vertrauenswürdigen Image. So wird aus einem Toolchain-Vorfall ein belastbarer Prozess für schnelle Detektion, kontrollierte Remediation und die Verhinderung ähnlicher CI-/Release-Chain-Ausnutzung in weiteren Projekten.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ethersphere-Supply-Chain-Angriff: bee-js und Swarm Desktop verteilen Wallet-Stealer" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ethersphere-Supply-Chain-Angriff: bee-js und Swarm Desktop verteilen Wallet-Stealer" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ethersphere-Supply-Chain-Angriff: bee-js und Swarm Desktop verteilen Wallet-Stealer« bei Google Deutschland suchen, bei Bing oder Google News!