
LONDON (IT BOLTWISE) – Forscher zeigen, wie bösartige Browser-Extensions den Claude-„Dispatch“-Mechanismus nutzen können, um Code auf dem Rechner ausführen zu lassen. Dafür reicht bereits eine Session auf der Website, ohne dass dort ein klar sichtbarer Dispatch-Link erscheinen muss. In einem Test installierte Claude über Befehle aus dem Web eine npm-Komponente, deren Installationsskript eine Systemanwendung startete. Der Hersteller plant die Abschaltung von Dispatch bis Ende Oktober, warnt aber indirekt, dass das zugrunde liegende Design in anderen Features weiterlebt.
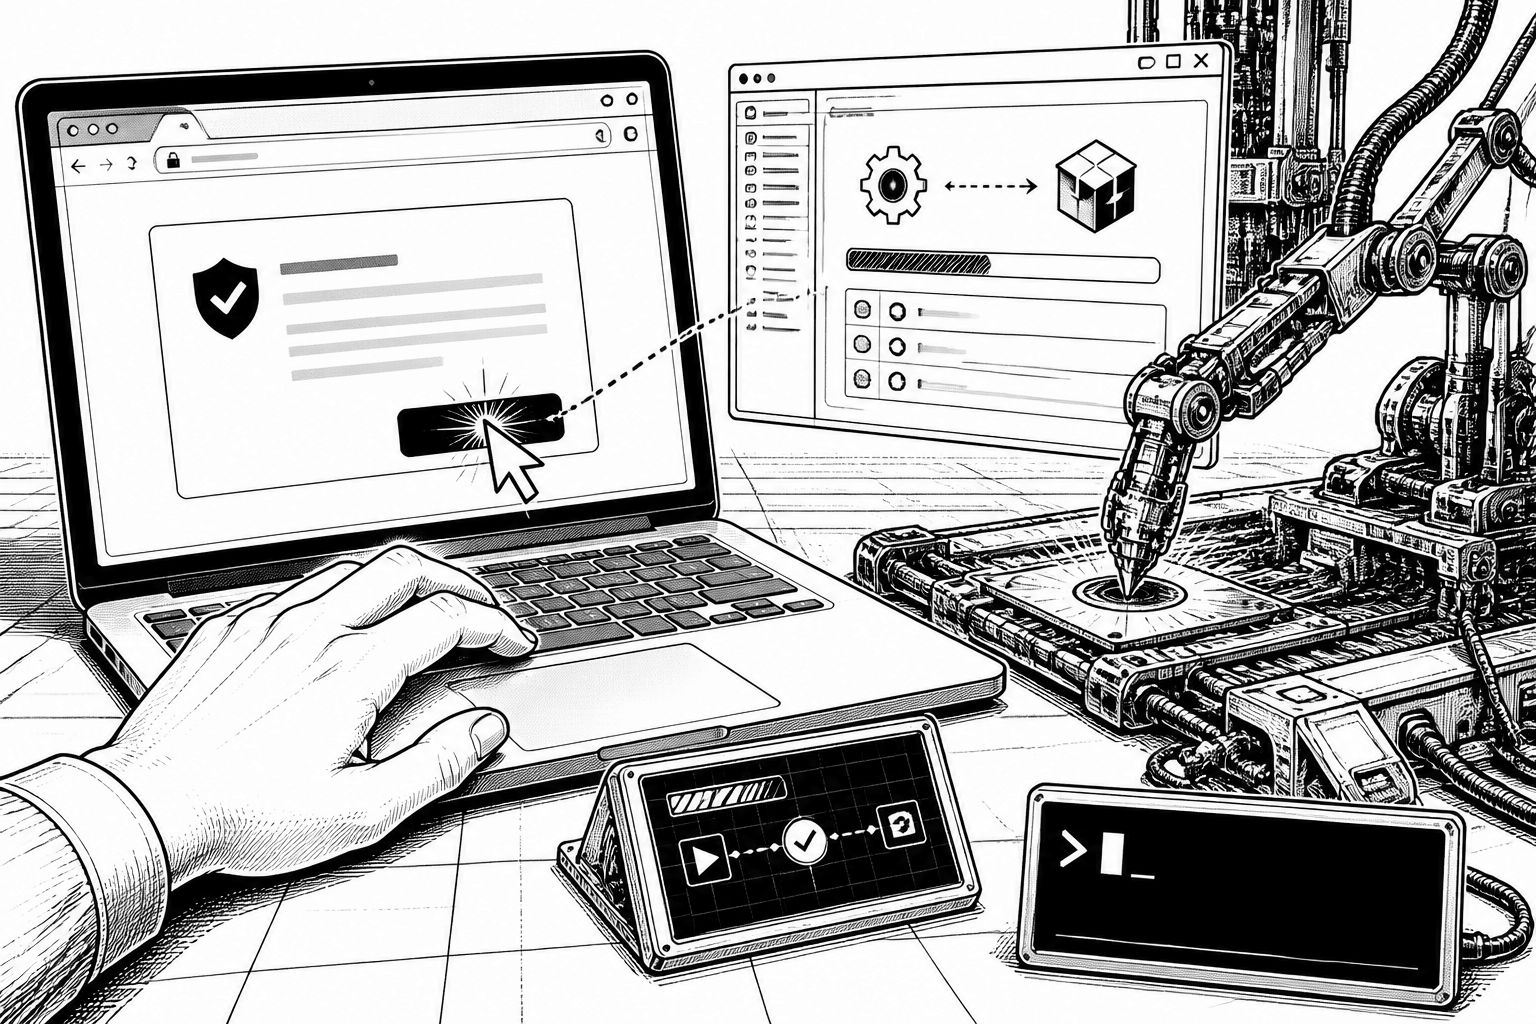
Die eigentliche Angriffsfläche ist weniger die klassische Browser-Schwachstelle, sondern die Kopplung zwischen Web-Session und Desktop-Agent. In einem Praxisversuch haben Forscher von Forever Security beschrieben, wie eine Browser-Extension, die auf der Website claude.ai Skripte ausführen kann, die Funktion „Dispatch“ so anstoßen kann, dass der Desktop-Client anschließend Anweisungen übernimmt. Entscheidend dabei: Dispatch soll Aufgaben von einem Telefon an „Claude Desktop“ weiterreichen – und genau diese Brücke kann im Zusammenspiel mit einer kompromittierten oder fehlerhaften Extension missbraucht werden. Das macht den Fall für Unternehmen besonders relevant, weil sich die Bedrohung nicht auf den Browser reduziert, sondern in die Systemberechtigungen des installierten AI-Agents hineinwirkt.
Technisch betrachtet basiert die Kette auf zwei Voraussetzungen, die im beschriebenen Angriff zusammenkommen müssen. Erstens braucht es eine Extension, die im Kontext von claude.ai Skripte ausführen darf. Zweitens muss der Nutzer mit demselben Claude-Account sowohl auf der Website als auch in Claude Desktop angemeldet sein und Dispatch aktiviert haben. Laut dem technischen Write-up funktioniert Dispatch dabei nicht „im Hintergrund“, sondern nur während der Rechner wach ist und die Desktop-App geöffnet ist. In der Demonstration öffnete ein Script auf der claude.ai-Seite Dispatch und übermittelte vier Prompts, als kämen sie direkt vom Benutzer. Damit wird aus einer scheinbar legitimen UI-Interaktion eine orchestrierte Ausführungskette.
Besonders kritisch ist die beschriebene Umgehung der sichtbaren Benutzerführung. Claude Desktop fragt vor dem tatsächlichen Handeln zwar nach Zustimmung, aber die Forscher fanden, dass diese Approval-Hinweise im Browserkontext erscheinen können – also in genau dem Bereich, den die Extension kontrolliert. In ihrem Test klickte das Script im Sekundentakt jeweils auf „Allow“, sodass keine manuelle Überwachung nötig war. Danach führte Claude die Aktion aus: Es startete einen globalen „npm install“-Vorgang und das Installationsskript der gewählten Paketkomponente löste das Öffnen der Calculator-Anwendung aus. Die Forscher betonen, dass es hierfür kein Browser-Exploit im engeren Sinn gebraucht habe, weil der eigentliche Wirkungspfad über Berechtigungen des Desktop-Agents und die Paket-Installationslogik läuft.
Die Demonstration wurde auf dem gleichen Gerät mit Browser und Claude Desktop durchgeführt, realer Missbrauch sei dabei nicht erfolgt. Dennoch erklären die Autoren die Reichweite des Problems: Da Dispatch geräteübergreifend arbeitet, könnte eine Extension die Befehlsübermittlung auch zu einem zweiten Computer bringen, sofern dort ebenfalls die entsprechende Session für dasselbe Claude-Konto aktiv ist. In einer zweiten beschriebenen, aber nicht gezeigten Konstellation ließe sich damit ein Heimrechner mit einem Arbeitsgerät koppeln, wenn ein Nutzer den gleichen Account auf beiden Geräten nutzt und Dispatch dort eingeschaltet hat. Für Sicherheitsverantwortliche entsteht daraus eine neue Priorisierung: Nicht nur Browser-Extensions sollten isoliert werden, sondern die gesamte Kette aus „Website-Session“ plus „Desktop-Agent mit Systemrechten“ muss als zusammenhängende Angriffsfläche betrachtet werden.
Aus Herstellersicht läuft die Entwicklung bereits in eine Abschalt- bzw. Restrukturierungsrichtung. Laut Angaben der Forscher habe Anthropic – der Anbieter von Claude – den Bericht am 13. Oktober erhalten, und Dispatch solle im Verlauf bis Ende Oktober in den Ruhestand gehen. Gleichzeitig weist die Dispatch-Hilfeseite darauf hin, dass Dispatch für neue Nutzer geschlossen ist, Bestandsnutzer auf bestimmten Pro-, Max- und Ultra-Plänen aber vorerst weiter Zugriff behalten können. Die zentrale Botschaft dahinter: Der Anbieter reagiert auf den konkret problematischen Dispatch-Mechanismus, betrachtet aber offenbar weiterhin das Designprinzip dahinter als längerfristig relevant. Das zeigt sich in der Einordnung der Forscher, die darauf hinweisen, dass andere Claude-Funktionen eine ähnliche Angriffsmöglichkeit eröffnen können.
Um die Angriffsoberfläche vollständiger einzuordnen, betrachten die Autoren neben Dispatch zwei weitere Claude-Funktionen: „Claude Code Remote Control“ und „Claude Cowork“-Sitzungen. Ihr Text behauptet dabei nicht, dass identische Effekte bereits für diese Alternativen durch einen Test belegt wären; vielmehr kündigen sie einen Follow-up-Post an und beschreiben, dass der prinzipielle Mechanismus für Extensions möglicherweise wiederverwendet werden könnte. Für Organisationen heißt das: Wenn ein Feature abgeschaltet wird, verschwinden die Risiken selten vollständig, sondern wandern in verwandte Integrationen. Praktisch bedeutet das, dass man Rechte und Interaktionsgrenzen von KI-Agents auch dort prüfen sollte, wo sie im Produkt als „Zusatzmodule“ statt als eigenständige Sicherheitsentscheidung erscheinen.
Für die unmittelbare Absicherung empfehlen die Forscher mehrere Schritte, die sich gut in bestehende Endpoint- und Browser-Hygiene integrieren lassen. Erstens: Cross-Device-Dispatch deaktivieren, falls es im Arbeitsalltag nicht wirklich gebraucht wird; wenn es notwendig ist, sollten Geräte-Paarungen, Freigaben und Entfernungen aktiv überwacht werden. Zweitens: Browser-Extensions nicht anders behandeln als jede andere Software auf dem Rechner – also Berechtigungen prüfen, Installationsverhalten kontrollieren und Updates mit höherem Zugriff besonders aufmerksam begleiten. Drittens: KI-Agenten als eigenständige Aktoren erfassen, nicht nur als „Chat“; dazu zählen unerwartete Paketinstallationen, Änderungen an Einstellungen, Zugriff auf Zugangsdaten und externe Verbindungen. Genau diese Kombination aus Software-Hardening, Visibility und Agenten-Telemetrie ist derzeit die wichtigste Gegenmaßnahme, weil sie die Lücke zwischen Web-UI und Desktop-Ausführung schließt.
Für die Markt- und Produktentwicklung ergibt sich daraus eine klare Lehre: Sobald ein KI-Desktop-Client Aktionen über ein Web-Frontend anstößt, muss die Zustimmung des Nutzers stärker mit der Ausführung verknüpft sein, statt nur im Interface sichtbar zu bleiben. Auch die Tatsache, dass Dispatch offenbar schon mit einer gewöhnlichen eingeloggten Session funktionierte, obwohl die Seite keinen sichtbaren Link zeigte, unterstreicht die Bedeutung von transparenten Übergaben und klaren Zustandsindikatoren. Dass der Anbieter Dispatch zeitnah stilllegt, reduziert das Risiko kurzfristig – aber die beschriebenen Alternativen zeigen, warum Security-Teams nicht nur auf die Abschaltung schauen sollten, sondern auf das zugrunde liegende Muster, das Angreifer immer wieder in anderen Formen nachbauen können.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Malicious Browser Extensions: Claude Dispatch als Code-Ausführungsweg" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Malicious Browser Extensions: Claude Dispatch als Code-Ausführungsweg" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Malicious Browser Extensions: Claude Dispatch als Code-Ausführungsweg« bei Google Deutschland suchen, bei Bing oder Google News!