
LONDON (IT BOLTWISE) – Forscher berichten von zwei Wegen, wie sich über Telegram-Widgets auf Android Code außerhalb der neuen QuickJS-Sandbox ausführen lässt. Telegram hatte dafür nach eigenen Angaben eine eigene Engine-Prozessisolierung und einen seccomp-Filter eingeführt. Laut der Analyse werden dabei sowohl ein Widget-Fehler, der den Filter umgeht, als auch eine Verkettung aus Widget- und Kernel-Schwachstelle genannt. Unklar bleibt vorerst, wie weit der Zugriff über das reine Beispiel hinausgehen kann, etwa zu Chats oder weiteren Telefonfunktionen.
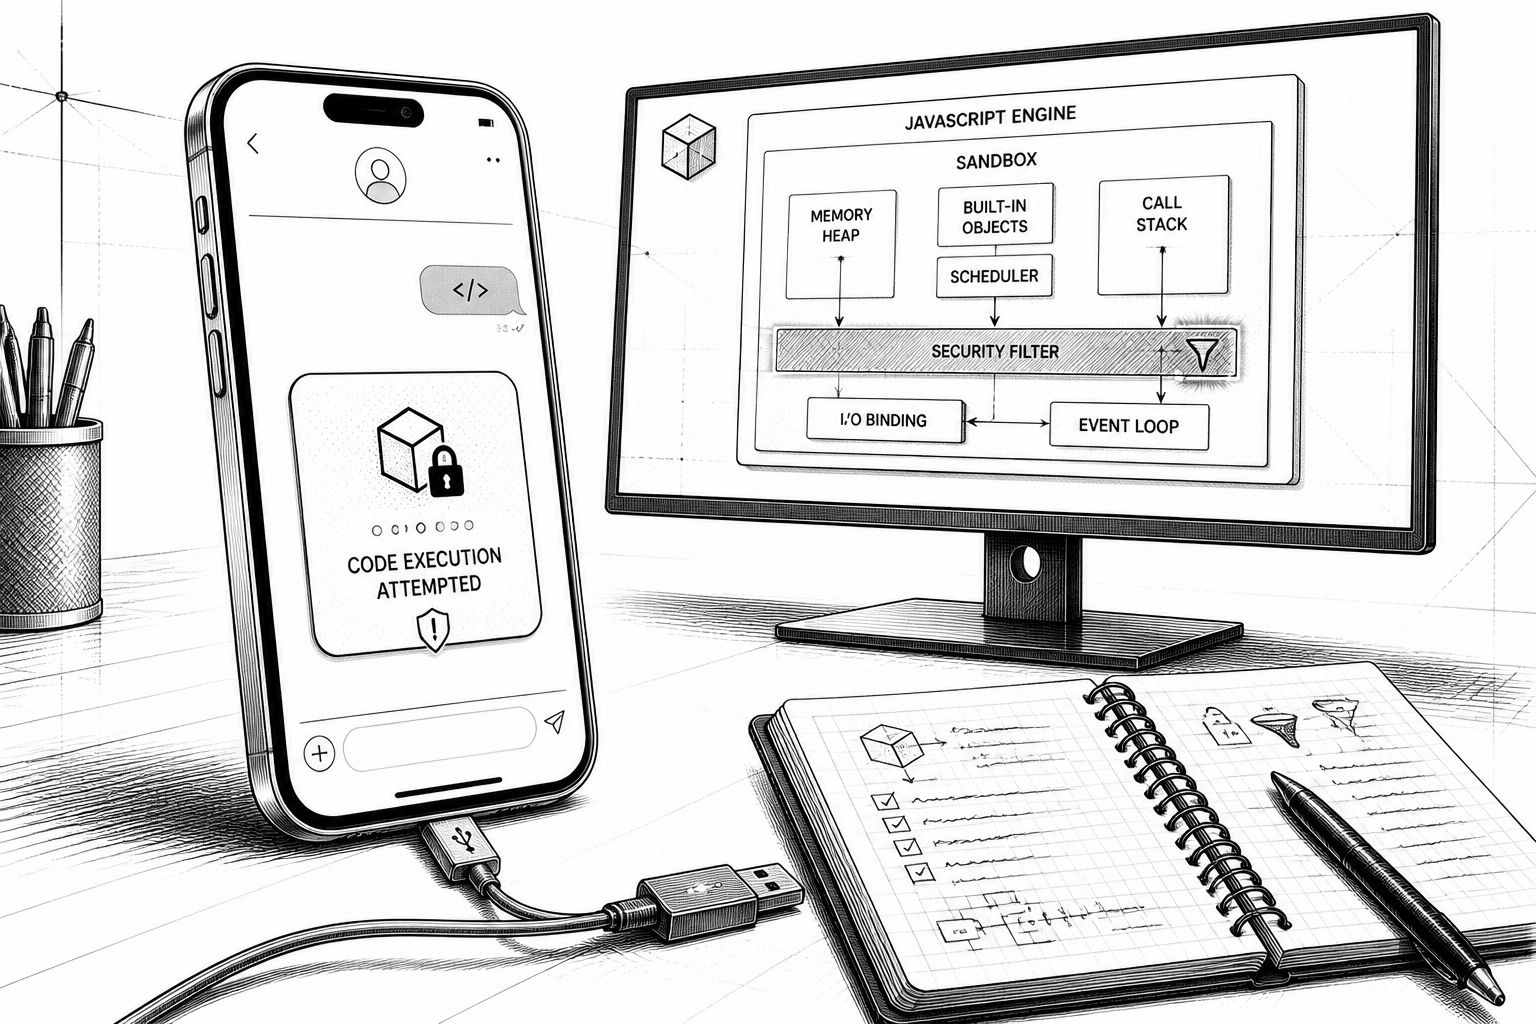
Telegram hat seine Android-App offenbar zuletzt gezielt gehärtet: In der Version Telegram for Android 13.2.2 (7303) sollen die Ausführungsumgebungen für Widget-JavaScript strenger kontrolliert sein. Widgets sind dabei kleine Interaktionsbausteine, die Bots innerhalb von Chatnachrichten senden; ihr Code läuft auf dem Gerät des Nutzers. Genau an dieser Stelle setzt jetzt eine Sicherheitsanalyse an: NebuSec behauptet, dass sich zwei unterschiedliche Exploit-Ketten bauen lassen, die die neu eingeführten Schutzmechanismen so umgehen, dass Code außerhalb des eigentlich isolierten Bereichs läuft. Besonders brisant ist dabei, dass die Forscher die Demonstration auf einer Testumgebung durchgeführt haben, in der nur freigegebene Bots Widgets senden dürfen.
Technisch beginnt die Debatte bei QuickJS, der kleinen JavaScript-Engine, die für die Widget-Ausführung zuständig ist. Telegram hat den Engine-Code nicht nur in einen separaten Prozess ausgelagert, sondern zusätzlich einen seccomp-Filter ergänzt, der Systemaufrufe entweder blockieren oder protokollieren soll. Der seccomp-Filter in der veröffentlichten Android-Quelle enthält laut Darstellung nur eine begrenzte Liste „einiger Dutzend“ System Calls, unter anderem ptrace, bpf und mount; alle übrigen Aufrufe sollen durchgehen. Der Filter lässt außerdem ioctl unfiltriert, was für Angriffsplaner eine offene Fläche sein kann, falls ein Bug innerhalb der Engine oder deren Interaktion mit dem Betriebssystem genutzt werden kann.
Die eigentliche Schwachstellenlogik verläuft nach NebuSec-Angaben in zwei Varianten. In einem Weg reiche ein Widget-spezifischer Bug aus, um den Schutzbereich zu verlassen, ohne dass der seccomp-Filter in dem Moment vollständig greift. Im zweiten Szenario koppeln die Forscher einen Bug in einem Bereich, den der Filter abdecken soll, mit einem Kernel-Fehler, der die Kette dann aufbricht. In der öffentlichen Demonstration soll der kompromittierte Widget-Code auf Telegram 13.2.2 (7303) die Rechner-App des Telefons öffnen. Allerdings bleiben sowohl der Umfang als auch die Voraussetzungen der Aktion in den veröffentlichten Materialien zunächst bewusst unklar: NebuSec sagt nicht, ob der Code darüber hinaus Zugriff auf App-Daten oder weitere Systembereiche erlangt, und es wird auch nicht spezifiziert, ob der Nutzer den Bot aktiv starten oder das Widget zuerst antippen musste.
Aus Sicht der Plattformhärtung ist neben dem seccomp-Filter vor allem die Sandbox-Annäherung um QuickJS herum entscheidend. Die Widget-Dokumentation beschreibt Regeln wie „kein Netzwerkzugriff“; laut NebuSec kommen diese Regeln aber vor allem aus dem Engine-Code selbst. Wenn eine einzelne Speicherfehlerklasse in QuickJS – beispielsweise ein use-after-free oder ein out-of-bounds write – es einem Angreifer erlaubt, den Speicherzustand des Engine-Prozesses zu manipulieren, dann kippt diese Annahme: Der Code kann anschließend auf die Speicherdaten des Prozesses zugreifen und die Schutzlogik der Regeln wird zumindest nicht mehr zuverlässig durchgesetzt. Zusätzlich ist laut Darstellung problematisch, dass ein einziger Engine-Prozess offenbar für Widgets aus mehreren Bots wiederverwendet wird; dadurch soll ein erfolgreich „entführtes“ Widget zwischen Bots Speicher teilen können, statt strikt getrennt zu bleiben.
Telegram reagierte in der öffentlichen Diskussion bereits auf frühere Berichte. Pavel Durov schrieb zuletzt in einem Kanalbeitrag: „No one could be hacked just by receiving a message.“ Darin adressierte er Meldungen zu möglicher Codeausführung über Widgets in Android- und Windows-Apps und verwies darauf, dass Nutzer zunächst einen Drittanbieter-Dienst starten müssten; zudem habe Telegram Server-seitig bereits eine vollständig gepatchte Phase umgesetzt. Für die aktuelle Debatte ist wichtig: Die NebuSec-Analyse nennt keinen festen CVE-Bezug und beschreibt auch nicht, ob die gefundenen Bugs vorab an die App-Entwickler gemeldet wurden. Ebenso bleibt offen, ob die seccomp-Einstellung bei Endgeräten exakt der veröffentlichten Quelle entspricht oder ob installierte Builds in der Praxis noch abweichen.
Ein weiteres Detail verschiebt die Sicherheitswirkung in der Zwischenzeit: In der veröffentlichten Android-Quelle ist dem Bericht zufolge der seccomp-Filter auf audit mode gesetzt. In diesem Modus blockiert der Filter Versuche, neue Programme oder Prozesse zu starten, zeichnet aber die übrigen gelisteten Systemaufrufe nur auf und lässt sie weiterlaufen. Ein Kommentar zur Konfiguration soll die Laufzeit an das Logging koppeln: sinngemäß „Audit bis die Logs der Geräte sagen, dass die Engine diese Aufrufe nicht mehr macht“. Auch dieser Punkt lässt sich nicht trivialisieren, denn „audit“ kann Angreifer zwar nicht unbegrenzt nach Belieben handeln lassen, aber er kann ihnen im Zusammenspiel mit einem Speicherfehler dennoch die entscheidenden Informationen oder Übergänge liefern.
Neben den Forschungsarbeiten gibt es zusätzlich Hinweise aus dem Feld: Kaspersky erklärte zuletzt, es habe mutmaßliche Ausnutzungsaktivitäten einer Widget-Schwachstelle beobachtet, ausgelöst offenbar durch das Besuchen bestimmter Telegram-Kanäle. Dabei sei ein PowerShell-Skript ausgeführt worden, ohne dass der Nutzer es bemerkt, das dann WebRAT – auch als Salat Stealer bekannt – heruntergeladen und gestartet habe. Die Warnung benennt jedoch weder die genaue Schwachstelle noch die Telegram-Version und nennt keine Opferzahlen; zudem wird die Aktivität nicht eindeutig mit den NebuSec-Demonstrationen verknüpft. Für Unternehmen und Sicherheitsverantwortliche bedeutet das: Selbst wenn einzelne Details noch unbestätigt sind, ist die Kombination aus möglicher Sandbox-Umgehung, Engine-Level-Speicherfehlern und real beobachteter Folge-Infektion ein Signal, Widgets als potenzielle Angriffsfläche bis zur vollständigen Klarstellung besonders vorsichtig zu behandeln.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Telegram-Widgets: Zwei RCE-Angriffe trotz Android-Sandbox im QuickJS" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Telegram-Widgets: Zwei RCE-Angriffe trotz Android-Sandbox im QuickJS" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Telegram-Widgets: Zwei RCE-Angriffe trotz Android-Sandbox im QuickJS« bei Google Deutschland suchen, bei Bing oder Google News!