
LONDON (IT BOLTWISE) – Microsoft führt auf der Ignite-Konferenz eine neue Windows-Baseline-Sicherheitsprüfung ein. „Windows Baseline Protection“ bündelt acht bestehende Schutzmechanismen und macht daraus einen überprüfbaren Sicherheitsstatus. Künftig können Anwendungen erkennen, ob ein PC TPM, Secure Boot und Treiberschutz korrekt konfiguriert hat. Erste Partner wie Adobe, Battle.net und 1Password sollen diese Abhängigkeit bereits unterstützen.
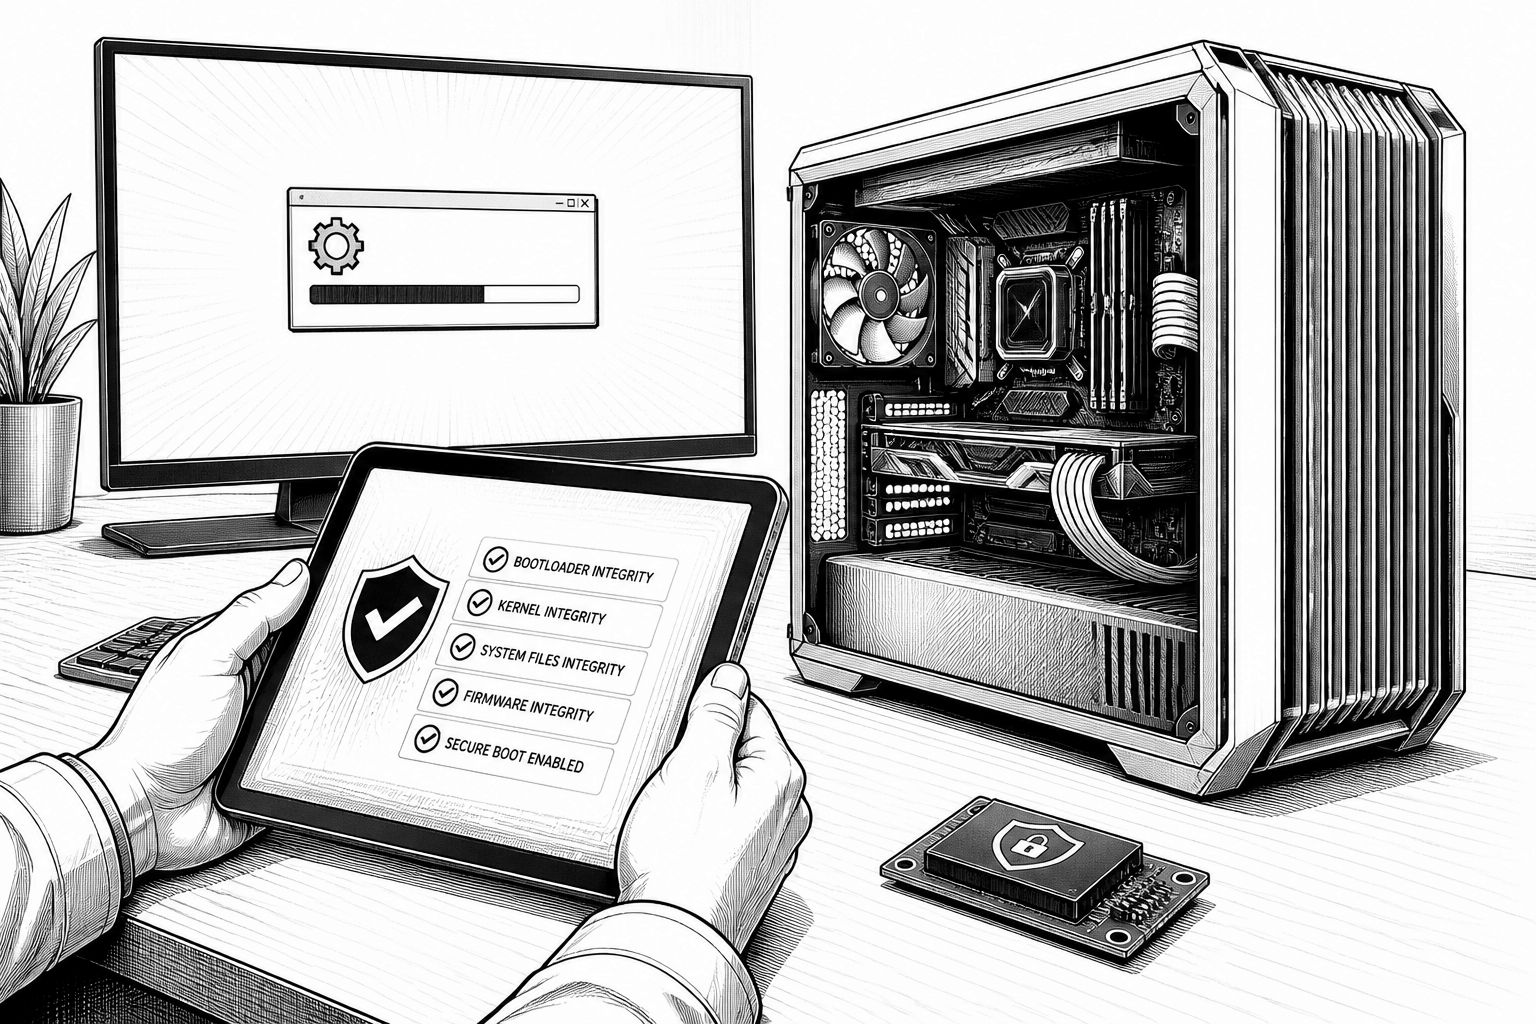
Microsoft arbeitet weiter daran, Sicherheitsversprechen im Windows-Ökosystem messbar zu machen: Statt dass Schutzfunktionen nur im Hintergrund laufen, sollen Anwendungen künftig einen verlässlichen Sicherheitsstatus vom System abfragen können. Der Impuls dahinter ist aus der Windows-11-Debatte um TPM 2.0 und Secure Boot gut bekannt, die ursprünglich vor allem über Mindestanforderungen am Systemrand geführt wurde. Mit „Windows Baseline Protection“ geht Microsoft nun einen Schritt weiter und transformiert mehrere Einzelmechanismen in ein zusammenhängendes Prüf- und Statusmodell. Das Ziel ist weniger eine neue Schutzschicht als vielmehr eine sauber definierte Schnittstelle zwischen Systemkonfiguration und Anwendungslogik.
Aus Anwendersicht klingt das zunächst nach mehr „Regelwerk“ im Hintergrund. Technisch betrachtet fasst Microsoft acht bereits vorhandene Sicherheitsmechanismen zu einem überprüfbaren Sicherheitsstatus zusammen. Die Meldung nennt dabei insbesondere TPM 2.0, Secure Boot und einen Treiberschutz als zentrale Bestandteile des Katalogs. Damit wird ein Zustand definiert, der nicht nur aus der Firmware- oder OS-Perspektive sinnvoll ist, sondern den auch Anwendungen direkt erkennen können, bevor sie bestimmte Features freischalten. Gerade für Szenarien, in denen sensible Daten verarbeitet werden oder die Integrität der Laufzeitumgebung entscheidend ist, kann das den Unterschied machen, ob ein Programm „unter günstigen Bedingungen“ läuft oder ob die Sicherheitskonfiguration Lücken lässt.
Der entscheidende Wandel liegt in der Richtung der Abhängigkeiten: Bisher konnten Unternehmen und Nutzer zwar wissen, welche Sicherheitskomponenten aktiv sind, aber Programme selbst mussten daraus nicht zwingend eine Konsequenz ableiten. Mit Baseline Protection sollen Anwendungen feststellen können, ob der Computer die Vorgaben erfüllt, also ob die in den Status eingewobenen Prüfpunkte erreichbar und konsistent sind. Das verschiebt die Kontrolle vom reinen Admin-Setup hin zu einer Laufzeitentscheidung, die näher an der tatsächlichen Nutzerfunktion liegt. Für IT-Abteilungen bedeutet das auch: Fehlkonfigurationen werden nicht erst beim Audit sichtbar, sondern können schon beim Start oder bei der Nutzung bestimmter Funktionen sichtbar werden.
Auf der Ignite-Konferenz hat Microsoft Baseline Protection erstmals als Teil der „Windows Baseline Protection“-Initiative vorgestellt, datiert auf den 17. November 2026. Dass Microsoft dabei auf mehrere Mechanismen gleichzeitig setzt, ist historisch betrachtet konsequent, weil einzelne Sicherheitsfeatures in der Praxis selten allein stehen. TPM und Secure Boot adressieren zum Beispiel Vertrauen in den Startpfad, während Treiberschutz darauf zielt, dass die systemnahe Angriffsfläche durch manipulierte Treiber kleiner bleibt. Zusammengenommen lassen sie sich als Kette begreifen: Bricht ein Glied, kann ein Angreifer einen sonst vertrauenswürdigen Pfad dennoch umgehen. Das neue Statuskonzept soll genau diese „Kettenlogik“ für Anwendungen in eine kompakte, abfragbare Form übersetzen.
Für den Markt ist besonders relevant, wie schnell Anwendungen ihre Sicherheitsentscheidungen daran ausrichten. Als erste Partner werden Adobe, Blizzard Entertainment (über Battle.net) sowie der Passwortmanager 1Password genannt. Diese Beispiele sind nicht zufällig, weil sie unterschiedliche Risikoprofile abdecken: Kreativ- und Produktivsoftware, ein Gaming-Ökosystem mit Online-Services sowie ein Tool zur Verwaltung von Zugangsdaten. Wenn solche Anwendungen tatsächlich stärker von der Sicherheitskonfiguration des PCs abhängig werden, dann steigt der Druck auf Endnutzer und Unternehmen, Security-Settings nicht nur einzuschalten, sondern auch konsistent zu betreiben. Gleichzeitig entsteht eine neue Erwartungshaltung: Sicherheitsmechanismen werden eher als „Kompatibilitätskriterium“ verstanden, nicht als reine Empfehlung.
Für die praktische Umsetzung in Unternehmen ergibt sich daraus ein messbarer Betriebsschwerpunkt. Windows-Umgebungen sind häufig heterogen, etwa bei Rollenprofilen, Gerätegenerationen oder Images in VDI- und Rollout-Prozessen. Baseline Protection macht aus diesen Unterschieden potenziell beobachtbares Verhalten: Wenn ein Feature an den Sicherheitsstatus gekoppelt ist, kann es bei nicht konformer Hardware oder nicht durchgehend durchgesetzten Policies zu Einschränkungen kommen. Der Vorteil: IT bekommt eine klare Grundlage für Troubleshooting, weil der Sicherheitsstatus eine definierte Quelle für die Entscheidung der Anwendung wird. Der Nachteil: Wer Sicherheitsmechanismen bislang „teilweise“ umgesetzt hat, muss mit einer höheren Wahrscheinlichkeit rechnen, dass Programme Funktionen zurückfahren.
Aus Entwickler- und Architektursicht lohnt sich zudem der Blick auf die zukünftige Kopplung: Eine Anwendung, die den Sicherheitsstatus prüfen kann, muss ihrerseits sauber entscheiden, wie sie damit umgeht. Das reicht von rein informativen Hinweisen bis hin zu der Frage, ob Authentifizierung, Synchronisation oder bestimmte Verarbeitungspfade nur dann freigegeben werden. Damit wird Sicherheit stärker in den Produktfluss integriert und weniger als externer Betriebsposten behandelt. Für die nächsten Monate wird daher weniger die Frage sein, ob TPM, Secure Boot und Treiberschutz existieren – sondern wie konsequent Anwendungen den neuen überprüfbaren Status auswerten und welche UX-Entscheidungen Microsoft und Partner dafür treffen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«



Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Windows 11: Microsoft bündelt Sicherheitschecks zu „Windows Baseline Protection“" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Windows 11: Microsoft bündelt Sicherheitschecks zu „Windows Baseline Protection“" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Windows 11: Microsoft bündelt Sicherheitschecks zu „Windows Baseline Protection“« bei Google Deutschland suchen, bei Bing oder Google News!