
LONDON (IT BOLTWISE) – Forschende zeigen, wie sich TPM-Lockouts für Windows Hello und BitLocker-PINs auf ausgewählten PCs nach einem Gehäusezugriff zurücksetzen lassen. Auf einem AMD-System fanden sie einen 4-stelligen Hello-PIN in 236 Versuchen innerhalb von 40 Stunden (Worst Case) statt 69 Tagen. Beim BitLocker-Test auf einem Intel-System reduzierte sich die Suche für einen 6-stelligen PIN von 19 Jahren auf 20 Tage. AMD hat derweil eine Firmware-Schwäche bestätigt und plant Fixes für viele betroffene Chips zwischen November und Februar 2027.
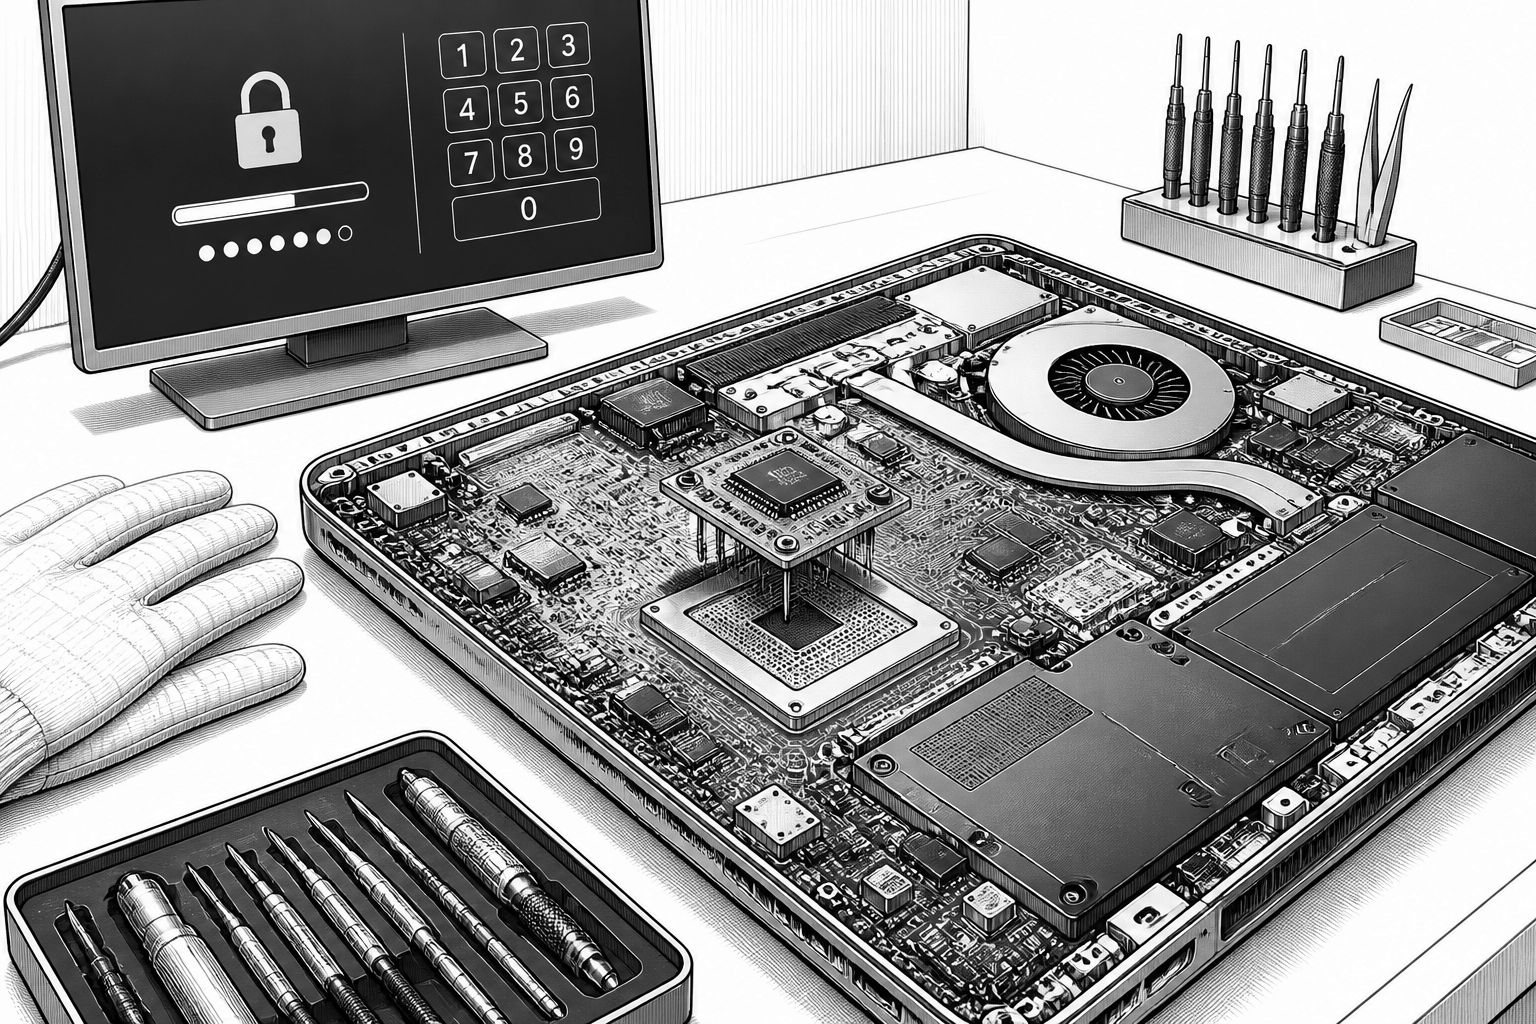
Die Meldung klingt zunächst nach einem klassischen Angriff auf schwache Passwörter – ist aber in Wahrheit ein spezieller Ketteneffekt aus TPM-Implementierung und Hardware-Fehlannahmen. Forschende der Technischen Universität Berlin beschreiben, dass sich der TPM-Lockout für Windows Hello und BitLocker-PINs auf bestimmten AMD- und Intel-PCs zurücksetzen lässt, wenn ein Angreifer das Gehäuse öffnet. Der Kern ist dabei nicht das Umgehen des TPM als solches, sondern die Manipulation des gespeicherten Zustands: Bei den betroffenen Systemen handelt es sich um ein Firmware-TPM, dessen Zählerstände verschlüsselt im Flash-Speicher auf dem Mainboard abgelegt sind. Wenn dieser Zustand kopiert und später wiederhergestellt wird, “läuft” der Fehlerzähler erneut an – solange das System den Rollback nicht zuverlässig erkennt.
In der Praxis wird die Schwachstelle je nach Kombination aus Prozessor, TPM-Variante und Flash-Chip unterschiedlich ausgenutzt. Moderne PCs verwenden laut Arbeit so genannte RPMC-Zähler (Rollback-Protection durch “monoton steigende” Werte) in der Flash-Hardware: Die Counter sollen nur nach oben gehen können, um Zurückschreiben und damit Rollbacks zu verhindern. Auf AMD-Systemen mit entsprechenden RPMC-Flash-Chips berichten die Forschenden jedoch, dass die Prozessor-Firmware nicht überprüft, ob der Counter-Wert tatsächlich gestiegen ist. Dadurch kann eine kleine Zusatzplatine zwischen Prozessor und Flash-Chip den Counter-Update blockieren und trotzdem Erfolg signalisieren, worauf der alte, gespeicherte TPM-Zustand wieder akzeptiert wird.
Noch direkter wird es bei einem zweiten Problem: Bei bestimmten Winbond-RPMC-Implementierungen reicht laut Bericht ein kurzer Spannungseinbruch (Voltage Glitch), um die Signatur-Schlüssel offenzulegen, mit denen die Chipwerte verifiziert werden. Mit dem geleakten Schlüssel lässt sich dann die Signatur für beliebige Counter-Werte fälschen – so wird der monoton steigende Mechanismus faktisch zu einer Formsache. In den laborgestützten Tests benötigte das Extrahieren des Schlüssels den Angaben zufolge nur etwa eine Sekunde unter den von den Forschenden verwendeten Bedingungen; für den eigentlichen Angriff auf den Nutzerzugang spielt dann vor allem die Frage eine Rolle, wie zuverlässig das System die Counterprüfung im TPM-Flow durchsetzt und ob die Firmware die RPMC-Änderung plausibilisiert.
Die quantitativen Effekte lassen sich am besten an den beiden demonstrierten Endpunkten festmachen. Für Windows Hello griffen die Forschenden in einem Aufbau ein gesperrtes HP OmniBook 3 mit AMD Ryzen AI 5 330 ein: Das Testsystem tippte PINs sequenziell ab 1000 aufwärts und fand den korrekten PIN 1235 nach 236 Versuchen. Trotz einer Windows-Restart-Logik nach jeweils fünf fehlerhaften Versuchen wurde kein zusätzlicher Lockout-Delay angewandt; aus den gemessenen Geschwindigkeiten leiten sie für einen 4-stelligen Hello-PIN einen Worst Case von 40 Stunden ab, während bei funktionierendem Lockout wie dokumentiert etwa 69 Tage zu erwarten wären. Beim BitLocker-Test auf einem Framework Laptop 13 mit Intel Core Ultra 5 125H und Winbond-Flash reduzierte sich die Worst-Case-Zeit für einen standardmäßigen 6-stelligen Startup-PIN von 19 Jahren auf 20 Tage; der korrekte PIN 123457 lag nach 236 Versuchen nach 6 Minuten und 55 Sekunden vor, weil BitLocker im Startdialog keine eigene harte Obergrenze pro Versuchszahl setzt und jeder Reset neue 32 Versuche startet.
Für die Systemlandschaft ist entscheidend, dass die Angriffsfähigkeit nicht “pro Betriebssystem” gilt, sondern pro Hardware-Stack. Die Arbeit trennt explizit nach vier Pfaden: AMD-CPUs mit RPMC-Flash seien offen für die Board-gestützte Counter-Blockade; AMD-CPUs ohne RPMC-Flash könnten teils durch simples Zurückschreiben des alten Zustands anfällig sein (die Forschenden nennen dafür zwei AMD-Desktops in ihren Tests). Bei Systemen, die auf Winbond-RPMC-Flash setzen, soll der geleakte-Key-Ansatz unabhängig vom Prozessor funktionieren, während Intel-PCs ohne RPMC-ähnliche Konfigurationen im beschriebenen Szenario keine vergleichbare Counterprüfung durchlaufen, jedoch den Angriff über die Winbond-Schwäche benötigen. Als praktische Orientierung schlagen die Forschenden bei AMD zudem eine Prüfung unter Linux vor, indem nach RPMC-Treibern gesucht wird; bei Intel gibt es laut Bericht keinen gleichwertigen Check, sodass Betroffene eher beim Blick ins Gerät nach dem konkreten Chip (beispielsweise anhand von Markierungen) ansetzen müssen.
Was sich daraus für Admins ableitet, ist zugleich relativ konkret und lang genug, um keine “Hotfix-Panik” auszulösen. Die Forschenden raten unmittelbar dazu, Windows Hello und BitLocker-PINs um mindestens zwei Ziffern zu erhöhen. In ihren Worst-Case-Berechnungen verändert schon eine PIN-Länge von 6 statt 4 Stellen die Größenordnung massiv: Für Hello liegt der Worst Case bei 6 Ziffern deutlich niedriger (sie nennen 168 Tage im Szenario mit dem dokumentierten Lockout und abgeleitet 20 Tage beim Lockout-Bypass), und bei BitLocker sinkt die Zeitspanne von 19 Jahren auf 20 Tage. Microsofts eigene Richtung passt dazu: In einer Warnung im Mai empfahl das Unternehmen, BitLocker von “TPM-only” auf “TPM + PIN” umzustellen, um einen YellowKey-Bypass zu erschweren, und ein Windows-11-Testbuild macht laut Bericht 6-stellige PINs für persönliche Hello-Konten zum Mindeststandard (bei optionaler 4-stelliger Ausnahme). AMD bestätigt parallel, dass eine Prozessor-Firmware-Schwäche die Board-gestützte Counter-Manipulation auf bestimmten Systemen ermöglicht, und plant Fixes für viele betroffene Chips zwischen November und Februar 2027; für die Zeit bis dahin bleibt als Schutzschicht vor allem die physische Zugriffskontrolle sowie das Prüfen auf Anzeichen für Manipulation.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Physische TPM-Umgehung: RPMC-Fehler knackt Windows-Hello- und BitLocker-PINs" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Physische TPM-Umgehung: RPMC-Fehler knackt Windows-Hello- und BitLocker-PINs" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Physische TPM-Umgehung: RPMC-Fehler knackt Windows-Hello- und BitLocker-PINs« bei Google Deutschland suchen, bei Bing oder Google News!