


LONDON (IT BOLTWISE) – In vielen Security-Operations-Centern ist die Datenlage längst reichlich, aber die Entscheidungszeit bleibt der Engpass. Die Idee von Agentic KI verschiebt den Fokus von reiner Sichtbarkeit hin zu schnellerem Kontext, besserer Korrelation und kontrolliertem Handeln. Gleichzeitig betont der Ansatz, dass Autonomie nur innerhalb klarer Vertrauens- und Autoritätsgrenzen funktionieren darf. Für ASEAN wird damit ein Entwicklungsdruck sichtbar: schneller reagieren, ohne die Kontrolle über riskante Eingriffe zu verlieren.
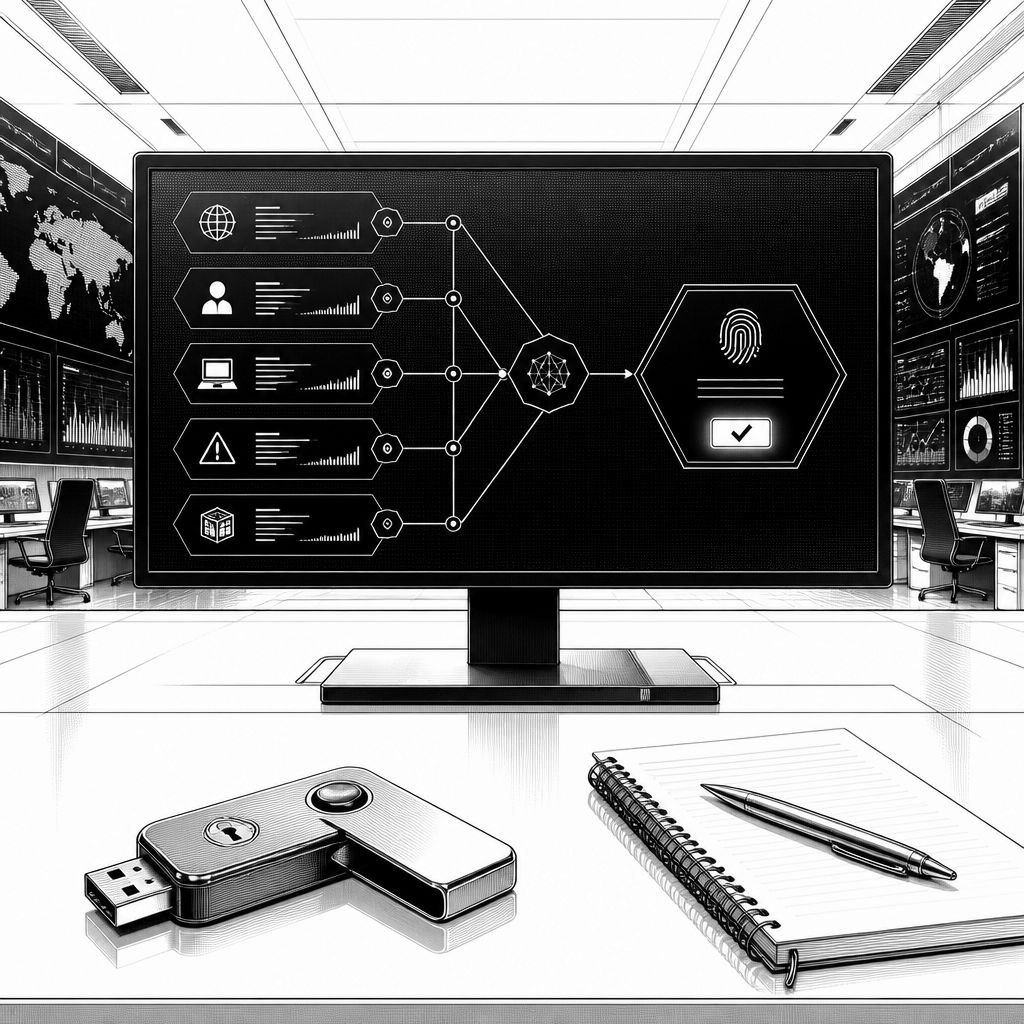
Für eine ganze Dekade hat sich Cybersecurity stark auf Sichtbarkeit konzentriert: mehr Logs, mehr Telemetrie, mehr Quellen für Threat Intelligence, dazu Detektionsregeln, Dashboards und zunehmend auch Attack-Surface-Management. Das Ergebnis ist, dass viele SOC-Teams heute ein Mosaik aus SIEM-, EDR-, NDR- und Security-Exposure-Daten sowie aus Identitäts- und Schwachstellen-Workflows betreiben. Der entscheidende Haken zeigt sich aber in der Praxis: Auch dann, wenn nach einem Vorfall die Frage „Hatten wir die Indicators?“ scheinbar meist mit „Ja“ beantwortet werden kann, entstehen Lücken nicht beim Erfassen, sondern beim Bewerten und Handeln. Genau hier setzt die im Text beschriebene Verschiebung an: Nicht Sichtbarkeit ist das nächste große Problem, sondern Decision Latency – die Zeitspanne zwischen „Wir sehen etwas“ und „Wir treffen die richtige Entscheidung, bevor sich die Lage ändert“.
Technisch und organisatorisch ist dieser Unterschied zentral, weil viele Systeme zwar Teilaufgaben leisten, aber selten von sich aus den Gesamtzusammenhang liefern. Ein konkretes Szenario wirkt deshalb besonders plausibel: Verdächtige Anmeldeaktivität wird von einer Identitätsplattform erkannt, ein anderes Signal kommt vom Endpoint, die Threat Intelligence ordnet eine IP-Adresse in einen bekannten Kontext ein, Attack Surface zeigt eine exponierte Dienstleistung, Vulnerability Management deutet eine Schwachstelle an, und zusätzlich kann Digital Risk Monitoring Hinweise auf kompromittierte Credentials außerhalb des Unternehmens liefern. Die Systeme erfüllen ihre Rollen – dennoch muss ein Mensch (oder ein sehr gut orchestrierter Mechanismus) „die Punkte verbinden“: Ist es wirklich bösartig? Ist das Konto privilegiert? Ist der betroffene Host internet-facing? Lässt sich die Schwachstelle real ausnutzen? Sind die Credentials authentisch? Führt die Infrastruktur zu einem bekannten Threat Actor? Und schließlich: Welche Maßnahme ist sinnvoll, ohne einen Geschäftsbetrieb oder kritische Prozesse unnötig zu stören?
Die Kernaussage des Textes verknüpft das mit Agentic AI, weil diese Technologien den Zeitfaktor verändern können. Der Beitrag stellt ausdrücklich klar, dass KI nicht automatisch jede traditionelle Angriffstechnik obsolet macht und auch nicht bedeutet, dass morgen „rein autonome Angreifer“ Realität sind. Viel relevanter ist eine nüchterne Beschleunigung: KI kann Reconnaissance schneller machen, Target Discovery beschleunigen, Vulnerability Analysis effizienter gestalten und sogar Social Engineering stärker personalisieren. Außerdem kann KI helfen zu bestimmen, „was als Nächstes zu tun ist“ – und Agentic Systeme gehen noch einen Schritt weiter, weil sie als geschlossene Schleife gedacht sind: Observe → Reason → Decide → Execute → Reassess. Daraus ergibt sich ein anspruchsvoller Vergleich, der die SOC-Perspektive verschiebt: Wenn der Angreifer Entscheidungen schneller treffen kann als der Verteidiger, reicht es nicht mehr, nur Daten rechtzeitig zu sehen. Dann zählt, wie schnell aus Signalen belastbarer Kontext wird und wie schnell daraus eine kontrollierte Handlung entsteht.
Genau deshalb rückt der Text Threat Intelligence näher an die Aktion: Intelligenz soll nicht nur „gesammelt und verteilt“ werden, sondern Entscheidungen verändern. Traditionelle Rollenmodelle folgen oft Collect → Analyse → Report → Distribute und bleiben wichtig für strategische Auswertung. Für operatives Vorgehen fordert der Ansatz hingegen eine Prozesskette, die Detect → Enrich → Correlate → Understand → Decide → Act abbildet. Am Beispiel geleakter Credentials wird der Unterschied greifbar: Ein gestohlener Nutzername und ein Passwort sind zunächst nur „Intelligence“ mit begrenztem Aussagewert. Erst wenn sich die Information sofort mit Identität, Privilegien, externen Anwendungen, exponierter Infrastruktur, Endpoint-Aktivität, bekannten Schwachstellen und dem Verhalten aktueller Adversaries korrelieren lässt, wird daraus ein konkreter Sicherheitsimpuls. Die Frage lautet dann nicht mehr „Haben wir den Leak gefunden?“, sondern „Eröffnet dieser Leak einen glaubwürdigen Einstieg in etwas Relevantes – und müssen wir jetzt handeln?“ Damit ändert sich der Outcome: von Berichtswert zu Handlungswert.
Die Diskussion gewinnt zusätzlich an Schärfe, wenn man sie auf den ASEAN-Raum überträgt. Der Text betont, dass es nicht „die“ ASEAN-Reife des SOC gibt: Länder wie Singapur, Malaysia, Indonesien, Thailand oder die Philippinen unterscheiden sich, und selbst innerhalb einzelner Staaten können Bank, Behörde, Telekom und mittelständisches Unternehmen völlig unterschiedliche Sicherheitsstände haben. Manche Organisationen verfügen bereits über robuste SOC-Operationen mit spürbarer Automatisierung, andere arbeiten noch daran, grundlegende Identitätssicherung, Vulnerability Management, Endpoint-Transparenz und Incident Response zu stabilisieren. Wenn dann jedoch dieselben KI-unterstützten Adversaries angreifen, entsteht ein unkomfortables Gefälle: Angreifer können im Tempo „machine-speed“ operieren, während Verteidigerprozesse häufig noch „human-speed“ sind. Der Text plädiert deshalb für KI als Kraftmultiplikator, der insbesondere repetitive Aufgaben wie Enrichment, Korrelation, Evidenzsammlung und erste Untersuchungen übernimmt – aber ohne die Verantwortung für riskante Entscheidungen zu „delegieren“.
Gerade bei kritischer Infrastruktur wird die Grenze zwischen sinnvoller Automatisierung und gefährlichem Autonomieüberschwang deutlich. Der Beitrag unterscheidet bewusst zwischen der automatischen Isolation eines kompromittierten Mitarbeitenden-Laptops und Eingriffen in Produktionsumgebungen, Operational-Technology-Systeme oder kritische Dienste. Der Kernpunkt ist nicht, dass eine technische Entscheidung falsch wäre, sondern dass eine technisch korrekte Aktion operativ katastrophal wirken kann. Deshalb soll Agentic AI nicht einfach „alles ausführen dürfen“, sobald ein Agent Zugriff auf Security-Tools erhält. Stattdessen fordert der Text eine Trust Architecture auf mehreren Ebenen: Observe, bei der das System Informationen sammelt, Ereignisse korreliert und Kontext aufbaut; Assist, bei der es Aktionen vorschlägt, Workflows vorbereitet und Evidenz bereitstellt, die Menschen freigeben; und Act, bei der es vordefinierte Maßnahmen automatisiert, aber nur innerhalb klarer Policy- und Autoritätsgrenzen sowie mit Confidence-Thresholds. Dazu gehören Governance-Fragen wie: Welcher Agent handelt? Welche Befugnisse hat er? Welche Evidenz stützt die Entscheidung? Was ist untersagt? Wann muss der Prozess stoppen und wann muss eine Person übernehmen? Ohne diese Accountability sieht der Text Autonomie nicht als Resilienz, sondern als neues Risiko.
Ein weiterer Punkt zielt auf das verbreitete Schlagwort „Human in the Loop“: Der Text argumentiert, dass diese Formulierung trügerisch sein kann, wenn ein System während eines Angriffs viele Empfehlungen ausspielt, die jeweils durch Klicks bestätigt werden müssen. Dann entsteht das gleiche organisatorische Bottleneck erneut – nur unter anderer Oberfläche. Besser sei ein Modell, in dem Menschen nicht bei jeder Einzelentscheidung „in jeder Schleife“ klicken, sondern Regeln definieren, Autoritäten festlegen, Schwellenwerte und Eskalationsbedingungen setzen sowie verbotene Aktionen und Risikobereitschaft bestimmen. Maschinen operieren dann innerhalb dieser Rahmen, und nur wenn Unsicherheit, Kontext oder Konsequenz die Grenzen überschreiten, erfolgt Eskalation an eine Person. Daraus folgt ein neues Bild für den SOC: statt Alert → Queue → Analyst → Investigation → Response entsteht ein Ablauf, der stärker auf Signal → Intelligence → Kontext → KI-Reasoning → Decision → Controlled action setzt. Der Analyst bleibt wichtig, aber KI übernimmt die Arbeit rund um das Verständnis, sodass sich Fachkräfte stärker auf Adversary-Verhalten, komplexe Incidents, Business-Impact-Einschätzung und die Ausgestaltung autonomer Regeln konzentrieren können.
Am Ende formuliert der Beitrag das Ziel als kontrollierte Geschwindigkeit. Er weist darauf hin, dass der Vorteil für beide Seiten nicht nur „KI-Angreifer gegen KI-Verteidiger“ ist, sondern wer schneller versteht, entscheidet und handelt – und zwar ohne die Kontrolle über die Entscheidung selbst zu verlieren. Für Organisationen bedeutet das: Machine-Speed-Intelligence liefert Kontext und Skalierung, KI-gestützte Entscheidungsunterstützung verkürzt Wege, aber Trust entscheidet, was als Nächstes passiert. Genau diese Idee lässt sich als Gleichung zusammenfassen: Intelligence + Context + KI + Governance → Trusted action. In der Konsequenz werden Sicherheitsarchitekturen näher an die Grenzen zwischen IT- und Unternehmensrisiko rücken müssen, etwa wenn Entscheidungen reale Prozesse unterbrechen oder Personen betreffen. Für ASEAN ergibt sich daraus auch ein praktischer Impuls: Resilienz entsteht nicht allein durch neue Tools, sondern durch Informationsaustausch, Public-Private-Kooperation, bessere Incident-Koordination über Grenzen hinweg und eine governancefähige Einführung von KI, die Geschwindigkeit mit Verantwortung verbindet.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Agentic KI im SOC: Warum nicht Alerts, sondern Entscheidungen zählen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Agentic KI im SOC: Warum nicht Alerts, sondern Entscheidungen zählen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Agentic KI im SOC: Warum nicht Alerts, sondern Entscheidungen zählen« bei Google Deutschland suchen, bei Bing oder Google News!