
LONDON (IT BOLTWISE) – Ein Banking-Trojaner namens Anatsa wird Berichten zufolge über einen scheinbar harmlosen PDF Reader im Google Play Store verteilt. Die App lädt später die eigentliche Schadsoftware nach und umgeht so Prüfroutinen. Danach sucht der Trojaner gezielt nach Banking-Apps, blendet gefälschte Login-Seiten ein und kann über SMS Bestätigungscodes abgreifen. Betroffene sollten den konkreten Berechtigungszugriff prüfen, verdächtige Apps deinstallieren und bei Verdacht Passwörter sowie Bankzugänge umgehend neu setzen.
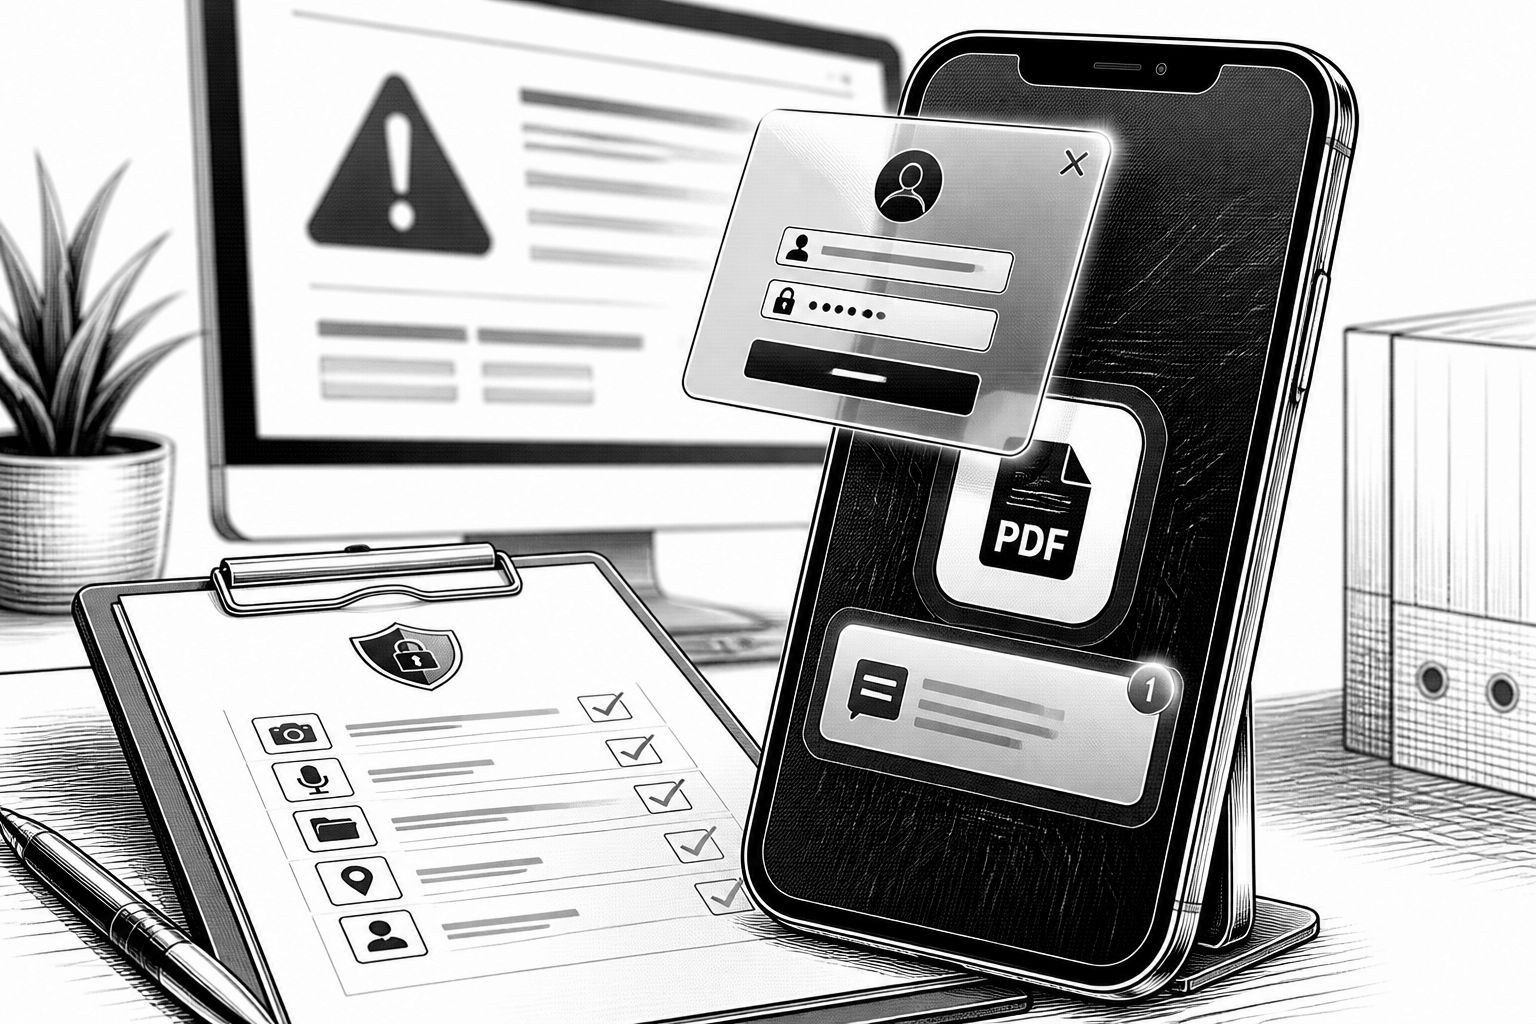
Der aktuelle Sicherheitshinweis zu Anatsa zeigt, wie schwer sich Android-Benutzer inzwischen machen müssen, um klassische „Store-Betrügereien“ früh genug zu stoppen. Im Kern geht es um einen Android-Paketnamen, der sich als PDF Reader tarstellt, im offiziellen Google Play Store auftaucht und auf mehr als 10.000 Installationen kommt. Entscheidend ist aber weniger die Zahl der Downloads als das spätere Verhalten: Die App wirkt bei der Installation zunächst unauffällig, lädt dann jedoch die eigentliche Schadsoftware nach und tarnt diese wiederum als Update. Genau diese Stufenarchitektur ist für Angreifer attraktiv, weil sie die Aufmerksamkeit von der späteren Payload ablenkt und technische Prüfungen im Store teilweise aushebelt.
Technisch betrachtet nutzt der Setup-Teil von Anatsa einen typischen „Köder“-Mechanismus. In der Analyse wird beschrieben, dass die Lockvogel-App zunächst das Gerät prüft und auf bestimmte Umgebungen reagiert, etwa auf einen Emulator oder ein unerwartetes Geratemodell. In solchen Fällen stellt sie lediglich einen Dateimanager bereit und bleibt ruhig. Für die Angreifer ist das ein pragmatischer Schutz: Sicherheitsforschung und automatisierte Analysen werden dadurch erschwert, weil viele Laborumgebungen nicht identisch sind mit realen Nutzergeräten. Für betroffene Anwender bedeutet das zugleich: Auch wenn eine App im Alltag „normal“ wirkt, kann sie später aktiv werden und Rechte nachziehen.
Nachdem der Trojaner aktiv ist, folgt eine zweite Phase mit klarem Zielbild: Konten im Online-Banking. Laut den geschilderten Erkenntnissen verlangt Anatsa Rechte der Bedienungshilfen (Accessibility). Sobald Nutzer diese Berechtigungen erteilen, schaltet die Schadsoftware weitere Funktionen frei, darunter das Lesen von SMS sowie das Einblenden von Fenstern über anderen Apps. Danach sucht der Trojaner auf dem Gerät gezielt nach Banking-Apps. Stellt er eine passende Ziel-App fest, liefert ein Server der Täter eine gefälschte Login-Seite, die sich über der legitimen Banking-Software platziert. Wenn Nutzer in diesem Dialog ihre Zugangsdaten eingeben, laufen die Credentials nicht zur Bank, sondern zu den Angreifern.
Der Missbrauch geht dabei über „nur“ gestohlene Passwörter hinaus. Über das Lesen von SMS können Angreifer zudem Bestätigungscodes aus dem Nachrichtentext abgreifen, die Banken oft für die zusätzliche Authentifizierung nutzen. In der Warnung werden außerdem zwei Payload-Server erwähnt, die bereits in früheren Beobachtungen zur Anatsa-Variante auftauchten. Diese Wiederverwendung der Infrastruktur spricht dafür, dass das Täterteam seine Betriebsabläufe konsolidiert hat und nicht bei jeder neuen Kampagne bei null startet. In einer früheren Analyse wird zudem genannt, dass die damalige Version mehr als 831 Finanzinstitute weltweit ins Visier genommen hatte, darunter auch deutsche Ziele; in der aktuellen Warnung bleibt jedoch offen, ob exakt dieselbe Zielliste verwendet wird.
Damit erklärt sich auch, warum der Umweg über den Play Store überhaupt funktioniert. Anatsa ist kein isoliertes Ereignis, sondern steht in einer Reihe von Android-Bedrohungen, die seit Jahren immer wieder in regulär wirkenden App-Formfaktoren auftauchen. Typische Tarnungen sind dem Bericht nach unter anderem PDF Reader, QR-Scanner und Office-Apps. Gleichzeitig wird betont, dass Android App-Installationen aus bestimmten Quellen stärker einschränkt: Seit Android 13 soll das System Apps, die als APK über Browser oder Messenger installiert werden, beim Zugriff auf Bedienungshilfen eher bremsen. Apps aus einem App-Store sind davon jedoch ausgenommen. Damit wird ein scheinbar „legitimer“ Store-Eintrag für Täter zu einem besonders wertvollen Einstiegspunkt, weil das Schutzmodell im Hintergrund offenbar nicht in identischer Tiefe greift.
Für Betroffene ergibt sich daraus eine konkrete Prioritätenliste, die weniger auf den „richtigen“ PDF-Reader hinausläuft, sondern auf die Kontrolle der installierten Berechtigungen. Der Store-Eintrag der genannten App war zum Zeitpunkt der Berichterstattung am 9. Oktober nicht mehr abrufbar; ob die Entfernung durch den Storebetreiber erfolgte, bleibt dabei unbestätigt. Wichtig ist aber der zweite Teil: Eine installierte App verschwindet nicht zwangsläufig automatisch vom Gerät. Wer einen PDF Reader nutzt, den er nicht bewusst ausgewählt hat, sollte die App-Liste prüfen und verdächtige Einträge deinstallieren. Danach lohnt der Blick in die Einstellungen zu Bedienungshilfen: Steht dort eine App, die mit dem eigenen Nutzungsprofil nicht zusammenpasst, sollten Nutzer den Zugriff entziehen und die App entfernen. Ein PDF Reader benötigt für diese Kernfunktionen weder Zugriff auf Bedienungshilfen noch auf SMS.
Bei bereits erteilten Accessibility-Rechten wird außerdem empfohlen, den Bankzugang aktiv abzusichern. Dazu gehört laut dem beschriebenen Vorgehen, die Bank zu kontaktieren und die Passwörter für das Online-Banking von einem sauberen Gerät aus zu ändern. Auch Konto- und Transaktionsübersichten sollten auf unbekannte Überweisungen oder Abbuchungen kontrolliert werden. Kommt es zu einer bestätigten Kompromittierung, sollte außerdem Anzeige bei der Polizei erstattet werden. Als „sicherster Weg“ wird in dem Hinweis bei bestätigter Infektion das Zurücksetzen auf Werkseinstellungen genannt, weil dabei auch persistente Manipulationen entfernt werden können. Ergänzend wird auf die Rolle von Play Protect verwiesen: Die Play-Hilfe beschreibt, dass Play Protect Apps beim Installieren und danach regelmäßig prüft, problematische Apps meldet, deaktiviert oder entfernt; ob der konkrete PDF Reader von dieser Schutzschicht erkannt wird, ist jedoch nicht belegt.
Unterm Strich verschiebt die Anatsa-Folge die Aufmerksamkeit wieder auf einen Bereich, den viele im Alltag übersehen: Berechtigungen, die „für den Zweck eigentlich nicht nötig“ sind. In der Breite der Android-Ökosysteme entsteht dadurch eine neue Sicherheitsroutine, die weniger mit dem App-Namen als mit dem tatsächlichen Zugriff arbeitet. Gerade weil der Trojaner bei Emulatoren und bestimmten Geräten in eine Art Schonmodus wechseln kann, ist das reine Testen auf dem eigenen Setup kein ausreichender Gegencheck. Unternehmen und IT-Verantwortliche können aus der Techniklogik trotzdem ableiten, worauf Richtlinien und Monitoring achten sollten: Accessibility-Zugriffe und SMS-Lesezugriffe sind selten „harmlos“, wenn sie nicht mit dem konkreten App-Use-Case erklärbar sind.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Anatsa im Google Play Store: Banking-Trojaner tarnt sich als PDF Reader" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Anatsa im Google Play Store: Banking-Trojaner tarnt sich als PDF Reader" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Anatsa im Google Play Store: Banking-Trojaner tarnt sich als PDF Reader« bei Google Deutschland suchen, bei Bing oder Google News!