
LONDON (IT BOLTWISE) – Angreifer nutzen laut SANS Internet Storm Center den OpenSSH-Fehler „SSHole“, um bei bestimmten Servern Passwortkonten zu umgehen. Der Trick basiert auf extrem langen Passwörtern, die ohne gültige Credentials akzeptiert werden können. In Cowrie-Honeypots wurden am 5. November 232 auffällige Long-Password-Anfragen und am 6. November 713 weitere gezählt. Welche Systeme bereits vollständig kompromittiert wurden, bleibt dabei offen, aber die Ausnutzung läuft offenbar aktiv.
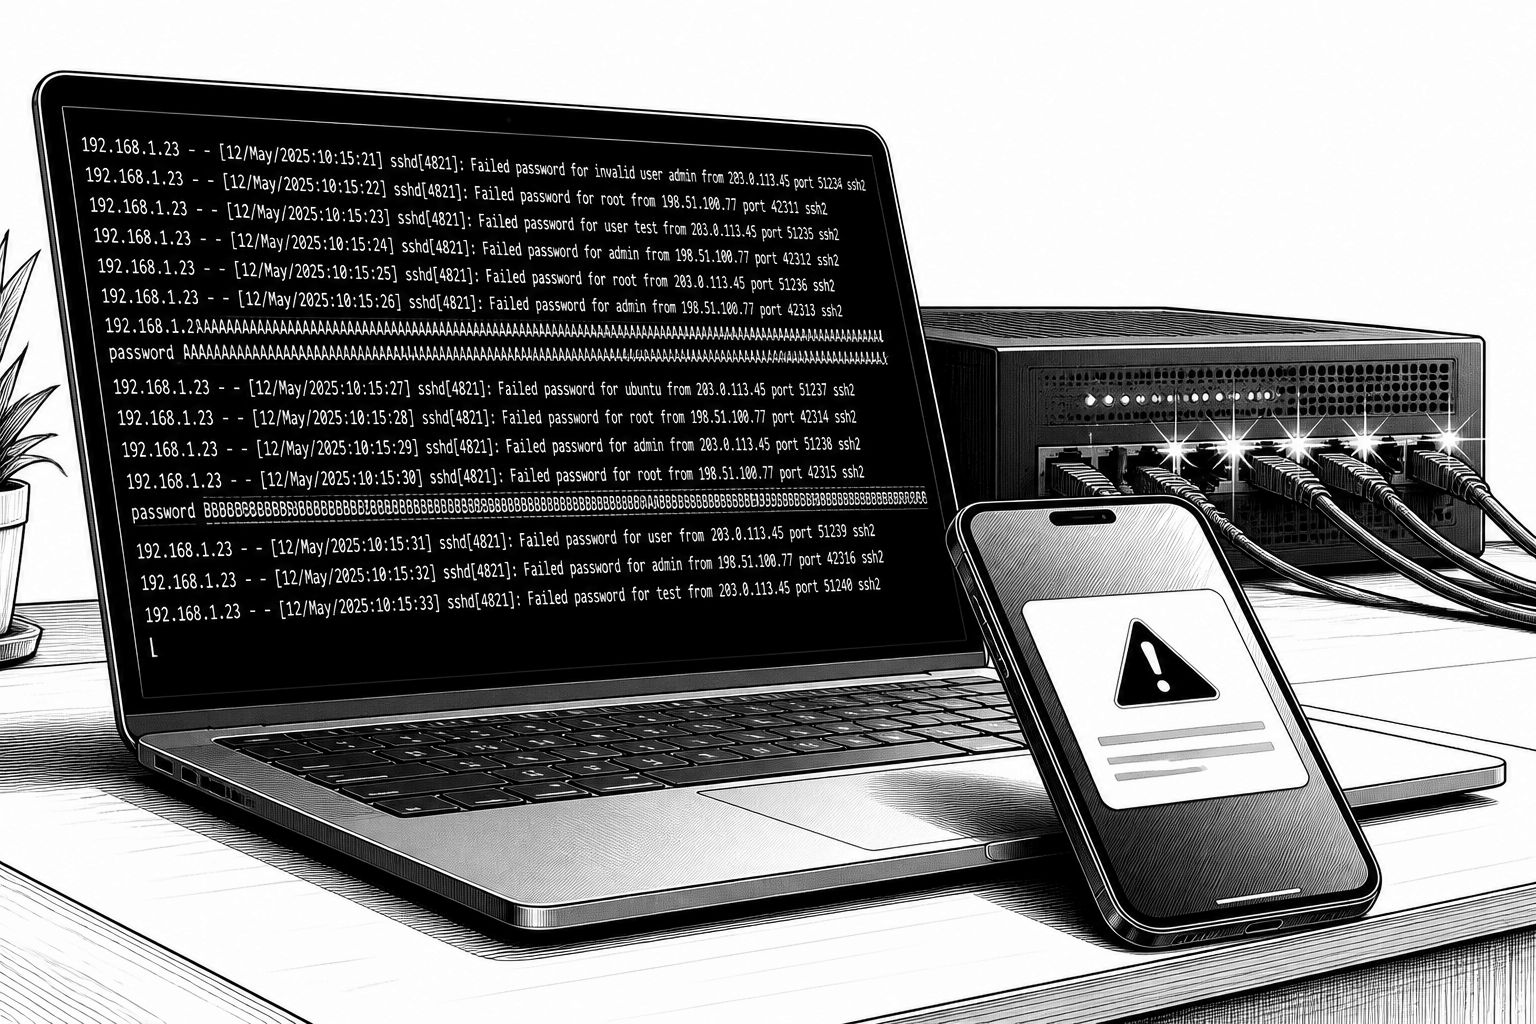
Dass das Thema „SSHole“ jetzt nicht mehr nur als technische Schwachstelle existiert, sondern aktiv ausgenutzt wird, zeigt sich in den jüngsten Telemetrie-Daten des SANS Internet Storm Center. Konkret geht es um einen Authentifizierungsbypass bei bestimmten OpenSSH-Setups: Angreifer können remote einige Konten nutzen, obwohl in den Zielumgebungen eigentlich keine SSH-Key-Authentifizierung vorgesehen ist und Kennwort-Checks als Hürde gelten sollen. Das Muster ist dabei ungewöhnlich, weil nicht „das richtige Passwort“ gesucht wird, sondern sehr lange Passworteingaben dazu führen können, dass das System eine Fehlerbedingung nicht korrekt behandelt.
Im Fokus steht eine Besonderheit der Linux-Login- und Passwortprüfungskette: Wenn OpenSSH unter bestimmten Bedingungen Passwortprüfungen durchführt, kann der zugrundeliegende kryptografische Primitive im Zusammenspiel mit musl libc falsch reagieren. Der von SANS und der meldenden Sicherheitsforschung beschriebene Mechanismus knüpft an eine Länge oberhalb eines Schwellenwerts an. Bei einem Passwort, das länger als 256 Byte ist, kann musl’s crypt()-Funktion mit einem Platzhalterzeichen (im Bericht als „*“ beschrieben) statt eines gültigen Hash-Resultats antworten. OpenSSH kann diesen Rückgabewert dann so interpretieren, als entspreche er dem in der Zielkonto-Konfiguration gespeicherten „*“, und akzeptiert die Anmeldung damit offenbar, ohne ein korrektes Passwort zu kennen.
Die Verlagerung von Theorie in Beobachtung spiegelt sich in den Honeypot-Zahlen: Cowrie, ein verbreiteter SSH-Honeypot, registrierte am 5. November 232 Anfragen mit extrem langen Passwörtern. Am 6. November stieg die Zahl auf 713 Long-Password-Requests. Diese Werte sind als Indikator für verdächtige Login-Versuche zu verstehen, nicht als Beleg für getrennte Angreifer oder für endgültig erfolgreiche Kompromittierungen. Zusätzlich tauchten Long-Password-Aktivitäten bereits am 1. November auf; der Sicherheitsforscher Johannes Ullrich ordnet die frühen Einträge jedoch eher halbgaren oder kaputten Brute-Force-ähnlichen Skripten zu, unter anderem mit Fällen, in denen Download-Kommandos in Passwörter „hinein“ geraten sein sollen.
Aus Sicht der Incident-Response ist vor allem entscheidend, wie gut sich solche Versuche technisch analysieren lassen. Cowrie protokolliert in der genannten Konfiguration nur die ersten 255 Zeichen eines Passwortfelds; dadurch können Forschende nicht jeden Test exakt rekonstruieren, wenn die Eingaben noch länger sind. Der Bericht nennt zusätzlich führende Scanner-IP-Adressen, darunter 213.86.169.133, 152.233.50.185 und 92.255.57.7, mit 48, 44 beziehungsweise 43 dokumentierten Versuchen. Damit ist das Bild konsistent mit automatisierter Ausnutzung: Es geht nicht um „einmaliges Ausprobieren“, sondern um wiederholte, algorithmisch gesteuerte Versuche innerhalb eines kurzen Fensters.
Die technische Wirksamkeit hängt dabei an klaren Voraussetzungen. SSHole betrifft OpenSSH, das mit musl libc läuft, und vor allem dann, wenn Passwortprüfungen ohne PAM (Pluggable Authentication Modules) erfolgen. Ebenso wird für den beschriebenen Bypass eine aktivierte Passwortauthentifizierung benötigt, außerdem ein Zielkonto, dessen gespeichertes Passwortfeld genau als „*“ markiert ist, sowie ein lokales Konto, das einen gültigen SHA-crypt-Hash enthält. Das ist ein wichtiger Punkt, weil es den Angriffskorridor begrenzt: Konten mit gültigen Passwort-Hashes sollen laut Offenlegung nicht auf diese Weise umgangen werden. Zudem nennt die Einordnung, dass Schutzmechanismen greifen können, wenn die Passwortprüfung über PAM läuft.
Als konkrete Abhilfe wird OpenSSH 10.6p2 als Fix genannt, zudem seien für Alpine bereits gepatchte Pakete veröffentlicht worden. Praktisch bedeutet das: Administrierende sollten die Updates ihrer Distribution installieren und danach sshd neu starten, damit die geänderte Authentifizierungslogik greift. Wenn das Patch-Fenster kurzfristig nicht eingehalten werden kann, nennt der Bericht als Zwischenmaßnahme PasswordAuthentication no, wodurch der beschriebene Angriffspfad abgebrochen wird. Alternativ prüfen Teams besonders sorgfältig, ob in ihrer Umgebung PAM-basiert geprüft wird, denn in den Tests wurde der Schutz bei Passwortchecks über PAM als wirksam bestätigt.
Für den SOC (Security Operations Center) lässt sich daraus eine belastbare Such- und Bewertungsstrategie ableiten, ohne vorschnell eine vollständige Kompromittierung anzunehmen. Der Bericht empfiehlt, erfolgreiche Passwort-Logins genau zu Key-only-Konten zu überprüfen, insbesondere wenn zuvor fehlerhafte Versuche sichtbar waren und danach innerhalb derselben Session eine akzeptierte Anmeldung erfolgte. Das passt zur generellen Beobachtung aus Honeypot-Forschung: Es reicht oft nicht, nur den Abschluss der Session zu sehen, denn die Qualität der Vorläuferereignisse entscheidet darüber, ob es sich um legitime Logins oder um definierte Angriffsschritte handelt. Gleichzeitig wird im Bericht ausdrücklich darauf hingewiesen, dass die angeführte Evidenz keinen Leak von Passwörtern oder API-Keys in Richtung GitHub belegt; diese Behauptung ist nicht Teil der SSHole-Ausnutzung und sollte daher nicht in die Headline oder die Alarmlogik einfließen. Unabhängig davon gilt: Sobald Updates verfügbar sind, sollten Verantwortliche die betroffenen OpenSSH-Installationen verifizieren und die Versionsbanner nicht nur „irgendwie“ scannen, sondern auch Paketrevisionen berücksichtigen, weil Backports ältere Banner enthalten können.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Angriffe nutzen OpenSSH „SSHole“: Long-Password-Bypass gegen Passwortkonten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Angriffe nutzen OpenSSH „SSHole“: Long-Password-Bypass gegen Passwortkonten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Angriffe nutzen OpenSSH „SSHole“: Long-Password-Bypass gegen Passwortkonten« bei Google Deutschland suchen, bei Bing oder Google News!