
LONDON (IT BOLTWISE) – Apple kündigt an, ab iOS 27.3, iPadOS 27.3, macOS 27.3 und visionOS 27.3 öffentliche iCloud-Links auf schädliche Inhalte zu prüfen. Die Funktion betrifft geteilte Fotos und Dateien, wenn Nutzer „Jeder mit dem Link“ aktivieren. Apple stellt klar, dass dabei die Ende-zu-Ende-Verschlüsselung deaktiviert wird, selbst wenn „Advanced Data Protection“ eingeschaltet ist. Gleichzeitig warnt das Unternehmen vor dem Löschen problematischer Inhalte und möglichen Maßnahmen bis hin zu Einschränkungen von Apple-Konten.
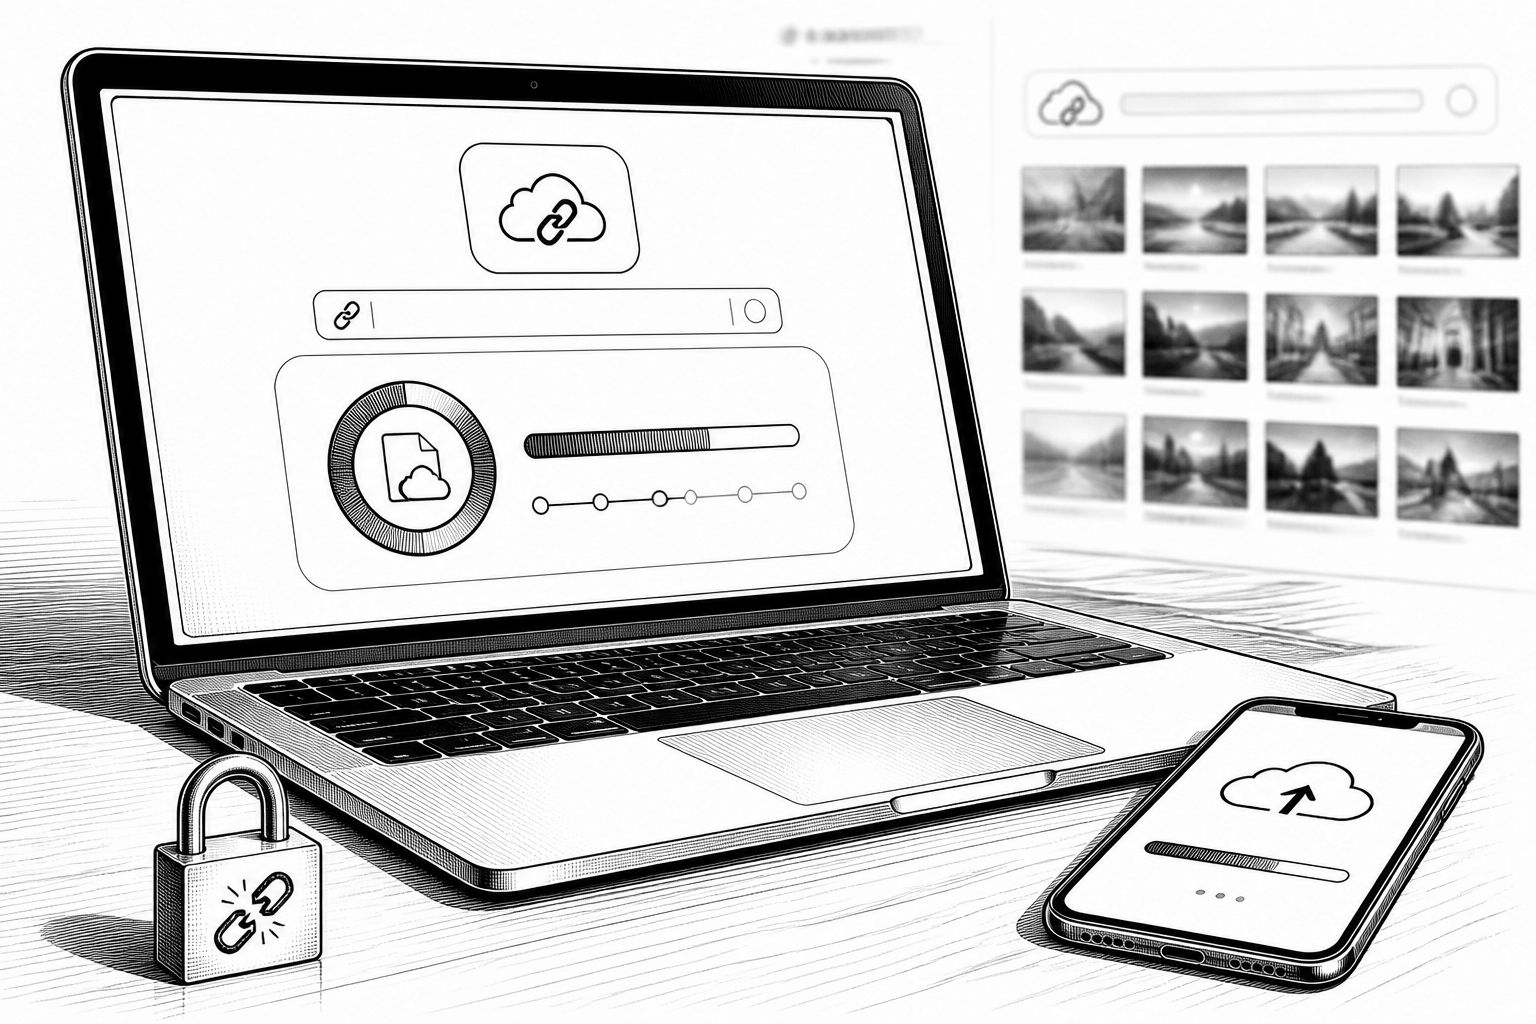
Apple zieht eine klare Sicherheitslinie bei der Freigabe von iCloud-Inhalten: Ab Version 27.3 sollen öffentlich zugängliche iCloud-Links systematisch auf „harmful content“ überprüft werden. Konkret betrifft das Szenarien, in denen Nutzer Inhalte per Link teilen und die Sichtbarkeit auf „Anyone with the link“ stellen, also etwa Fotos in iCloud Photos oder Dateien in iCloud Drive. Damit verschiebt sich die Logik der Verantwortlichkeit stärker in Richtung Plattformbetreiber: Sobald ein Link für die Öffentlichkeit innerhalb der Link-Logik geöffnet wird, will Apple nicht mehr nur Daten ausliefern, sondern auch Inhalte vorher beziehungsweise begleitend bewerten.
Technisch ist dabei entscheidend, was Apple im Support-Kontext ausdrücklich macht: Wer einen Artikel auswählt, der von „Anyone with the link“ erreicht werden kann, deaktiviert die Ende-zu-Ende-Verschlüsselung (E2EE) – und zwar auch dann, wenn Nutzer „Advanced Data Protection“ eingeschaltet haben. Apple beschreibt „Advanced Data Protection“ als optionale Sicherheitsfunktion, die iCloud Backup, Fotos und Notizen mit E2EE absichern soll. Der neue Scan-Mechanismus bedeutet folglich einen bewussten Trade-off zwischen Inhaltskontrolle und maximaler Vertraulichkeit: Für den Fall „öffentlich über Link“ akzeptiert Apple offenbar, dass die Inhalte für Prüfungen in einer Weise zugänglich sein müssen, die E2EE-Fähigkeit verhindert.
Aus Datenschutz- und Produktperspektive ist die Unschärfe um den Begriff „harmful content“ mindestens genauso relevant wie die Existenz der Maßnahme. Der Text nennt nicht im Detail, welche Kategorien typischerweise darunterfallen könnten, wie lange die Prüfung andauert oder wie Apple die Ergebnisse in Fällen mit Grenzbereichen handhabt. Ebenfalls offen bleibt, ob es eine nachträgliche Anwendung auf bereits erzeugte Links gibt und ob neu erstellte Links in der Phase zwischen Veröffentlichung der iOS-27.3-Updates und dem finalen Rollout im Dezember ebenfalls betroffen sind. Für Unternehmen und Power User, die Prozesse rund um Freigaben, Zugriffsmodelle und Archivierung planen, entsteht damit ein Planungsrisiko: Selbst wenn die Verfügbarkeit neuer Betriebssystemstände klar ist, bleibt die genaue Wirkung im Zeitverlauf interpretierbar.
Spannend ist außerdem, wie Apple die Rolle der Nutzerkommunikation mit einem technischen Schalter verknüpft. Apple weist darauf hin, dass Inhalte, die als problematisch erkannt werden, jederzeit entfernt oder gelöscht werden können. Außerdem nennt das Unternehmen mögliche Konsequenzen für das Apple Account, etwa das Blockieren oder Deaktivieren des Kontos, das Unterbinden der Neuanmeldung mit derselben E-Mail-Adresse oder Telefonnummer und im Notfall das Einbeziehen von Strafverfolgungsbehörden. Das ist weniger ein „Feature-Problem“ als ein Governance-Thema: In der Praxis werden damit auch Support- und Incident-Response-Prozesse relevant, weil Nutzer nach einer Entfernung nicht nur die technische Fehlermeldung sehen, sondern potenziell Account-Folgen erwarten müssen.
Historisch betrachtet ist Apples Schritt nicht völlig neu, aber in der konkreten Ausgestaltung konsequent: Der Konzern hat in der Vergangenheit immer wieder angedeutet, dass der Schutz gegen Missbrauch häufig nur dann wirksam sein kann, wenn bestimmte Freigabemodi nicht in maximaler Verschlüsselung „durchreichen“. Der entscheidende Unterschied liegt hier in der klaren Kopplung an die Link-Freigabe („Anyone with the link“) und in der expliziten Aussage, dass E2EE in diesem Modus deaktiviert wird. Für die iCloud-Nutzung bedeutet das: Wer maximale Vertraulichkeit will, muss das Freigabeverhalten genauer justieren und auf Modi achten, die nicht auf Link-basierte Offenheit setzen – auch dann, wenn die Inhalte an reale Empfänger adressiert sind.
Für den Markt zeigt sich damit ein Signal in Richtung „Policy-by-Design“. Andere große Plattformanbieter verhandeln seit Jahren ähnliche Spannungsfelder zwischen Ende-zu-Ende-Sicherheit, automatisierter Inhaltskontrolle und rechtlicher/ethischer Verantwortung. Apples Ansatz ist dabei besonders gut für den Produktbetrieb: Er reduziert den Aufwand für manuelle Prüfungen, erhöht aber zugleich die Transparenzpflicht gegenüber Nutzern, weil E2EE als Eckpfeiler des Schutzmodells in bestimmten Freigabefällen bewusst außer Kraft gesetzt wird. Unternehmen, die iCloud für Kollaboration oder externe Bereitstellung einsetzen, sollten deshalb ihre Freigabestrategien überprüfen, insbesondere dort, wo Links in Kommunikationskanälen weitergeleitet werden können und der Unterschied zwischen „eingeladene Personen“ und „jeder mit dem Link“ im Alltag verwischt.
Unterm Strich macht die Ankündigung zweierlei deutlich: Apple verbindet den Schutz vor Missbrauch mit einer maschinellen Inhaltsprüfung, und diese Prüfung ist offenbar mit dem Verzicht auf E2EE im „öffentlichen Link“-Modus gekoppelt. Offen bleibt, wie präzise die Kriterien für „harmful content“ ausfallen, wie fein Apple zwischen legitimen und problematischen Inhalten unterscheidet und wie stark die Änderungen in bestehenden Link-Sammlungen nachwirken. Sobald der Rollout im Dezember abgeschlossen ist, wird vor allem die praktische Frage im Vordergrund stehen, wie stark Nutzerfreigaben in realen Workflows beeinflusst werden – und ob Apple durch klare Hinweise, nachvollziehbare Ergebnisse und robuste Konto-Mechanismen das Vertrauen in den neuen Schutzpfad stabil halten kann.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Apple scannt öffentliche iCloud-Links ab iOS 27.3 auf schädliche Inhalte" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Apple scannt öffentliche iCloud-Links ab iOS 27.3 auf schädliche Inhalte" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Apple scannt öffentliche iCloud-Links ab iOS 27.3 auf schädliche Inhalte« bei Google Deutschland suchen, bei Bing oder Google News!