
LONDON (IT BOLTWISE) – Neue KI-gestützte Penetrationstools wie Artex erlauben Angreifern, mit einfachen Prompt-Vorgaben automatisiert Scans, Zugriffsversuche und weitere Angriffsschritte auszuführen. Laut mehreren Sicherheitswarnungen lassen sich Kampagnen, die früher Tage brauchten, in nur wenigen Stunden anstoßen. Besonders relevant ist dabei, dass die Frameworks vor allem bestehende Tools „verkabeln“ und damit auch wenig versierten Akteuren den Einstieg erleichtern. Offen bleibt vorerst, wie viele Instanzen weltweit öffentlich erreichbar sind und wie schnell Gegenmaßnahmen greifen.
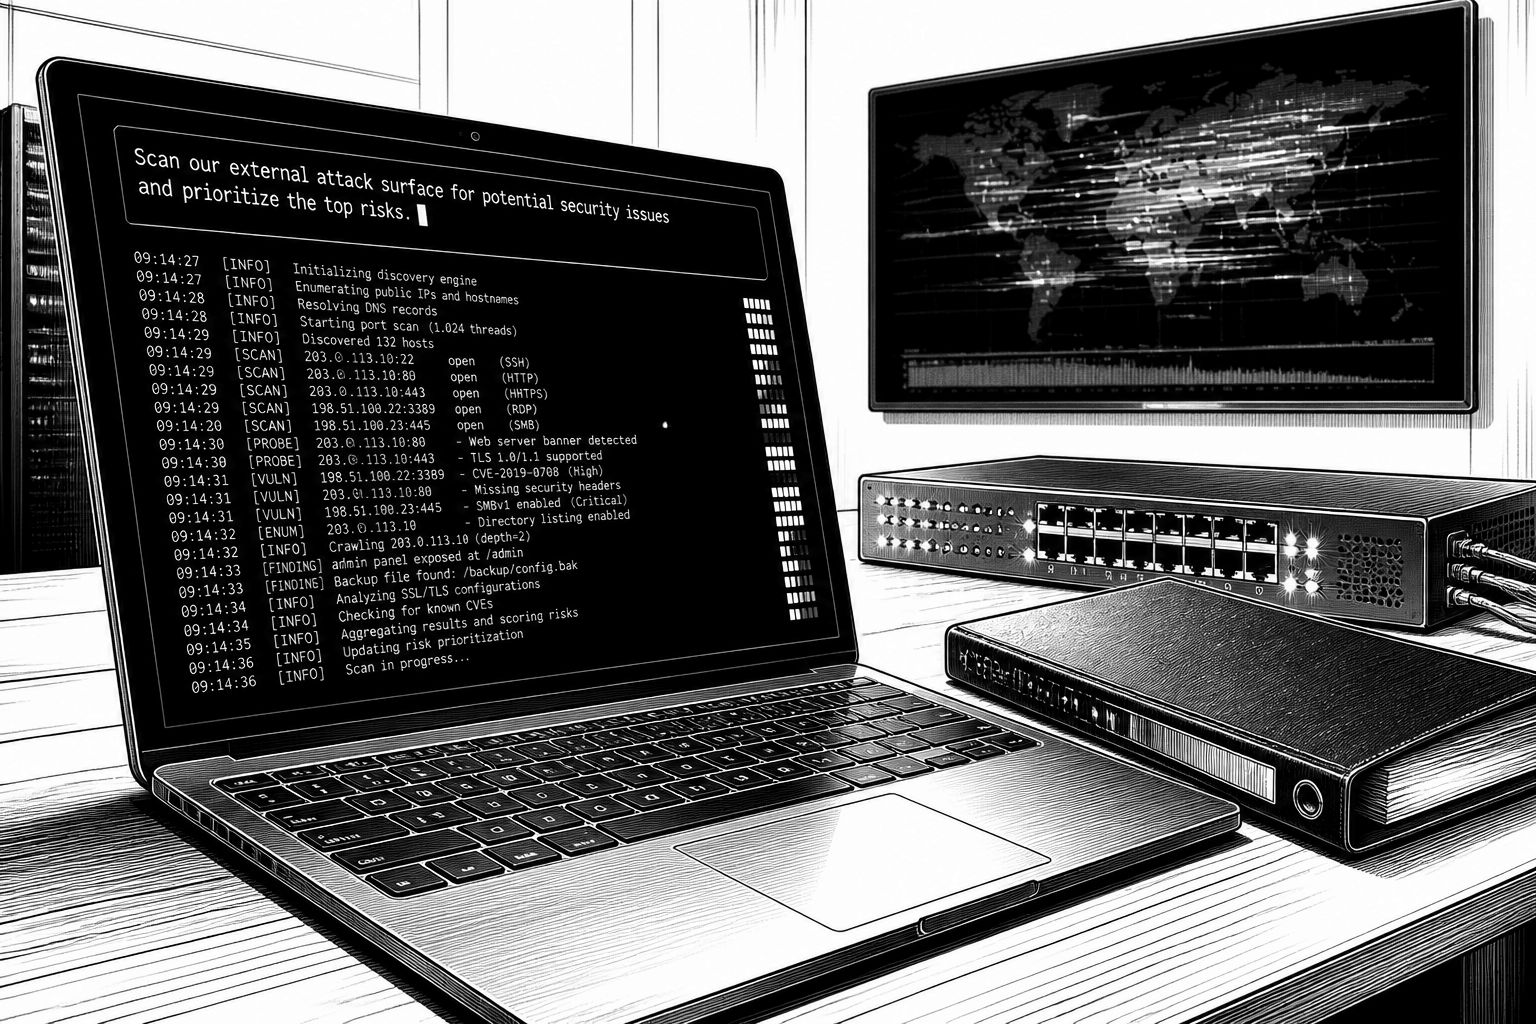
Angreifer gewinnen mit KI-Agenten offenbar nicht nur Rechenleistung, sondern auch Tempo: Mehrere Sicherheitsmeldungen berichten seit Ende August von einer neuen Welle KI-gestützter Penetrationstools, die gezielt verwundbare Systeme „von selbst“ abtasten und anschließend versuchen, in schlecht geschützte Umgebungen einzudringen. Im Zentrum steht dabei das Open-Source-Framework Artex, das in der Programmiersprache Go umgesetzt wurde und über ein GitHub-Repository verbreitet wurde. Der entscheidende Punkt ist weniger eine neue Angriffstechnik an sich, sondern die Kombination aus LLM-gestützter Planung und automatisierter Abarbeitung bestehender Prozeduren, wodurch Teams in der Praxis deutlich schneller von der ersten Analyse zur Zugriffserlangung wechseln.
Technisch lässt sich Artex als eine Art Orchestrierungs- und Anleitungs-Schicht einordnen: Das Framework ist keine eigenständige KI-„Produktlinie“, sondern ein Leitfaden, der externe Frontier- und Open-Source-Modelle über APIs an bereits vorhandene Penetrationstools sowie daran angelehnte Workflows koppelt. Betreiber geben dabei einfache Prompts in natürlicher Sprache vor, etwa mit einer Zielbeschreibung und dem Versuch, Zugriff auf Admin-Bereiche, Datenbanken oder Server zu erlangen. Danach zerlegt ein Agent die Vorgaben in Aufgabenpakete, weitere Agenten versuchen diese Schritte auszuführen, und das System bündelt die Ergebnisse. Weil Sicherheits-„Guardrails“ im Unterbau zwar Hacking-Aktivitäten bremsen können, berichten mehrere Stellen zugleich, dass frei verfügbare, besonders in Teilen „abgeleitete“ Modellvarianten offenbar bessere Chancen haben, Schutzmechanismen zu umgehen oder diese auszuhebeln.
Aus Sicht der Angriffsdynamik ist genau diese Operationalisierung der Grund, warum Security-Teams von „offensiven Multi-Objective-Operationen“ sprechen, die mit geringerer menschlicher Steuerung laufen. CJ Moses, Chief Information Security Officer bei AWS, schrieb in einem Unternehmensblog, dass Agentic Frameworks von experimentellem Einsatz zu fortlaufenden Operationen übergegangen seien, die mit minimaler menschlicher Intervention mehrere Ziele verfolgen. In der gleichen Logik beschreibt Jacob Larsen von Cypen Artex als ein „all-in-one“ Setup: Vorherige Generationen hätten sich eher auf einzelne Phasen wie Reconnaissance (Scans und Analysen) oder auf isoliertes Testing konzentriert; Artex dagegen kombiniere diese Bausteine zu einem „Point-and-shoot“-Werkzeug. Für Verteidiger wird damit zugleich klar, warum die reine Anzahl an Events in Logsystemen ansteigt: Die Prozesse laufen schneller, erzeugen viele Anfragen in kurzer Zeit und bleiben dabei oft vergleichsweise erkennbar.
Markt- und Ermittlungsbezug liefern mehrere Beispiele aus der Breite der beobachteten Kampagnen. In Warnungen wurde Artex mit Aktionen über verschiedene Branchen hinweg in Verbindung gebracht – von Finanzdienstleistern über Behörden bis hin zu Technologie-, Verteidigungs- und weiteren Sektoren. Berichte nennen zudem konkrete Schadensrichtungen wie das Stehlen personenbezogener Informationen, potenzielle Angriffe auf Kryptowert-Umgebungen sowie das systematische Suchen nach freigelegten Zugangsdaten in öffentlichen Code-Repositories. Besonders drastisch: Es wird von Fällen gesprochen, in denen Angreifer nicht nur Muster testen, sondern nach dem Zugriff privilegierte Berechtigungen innerhalb weniger Stunden erlangen konnten; zugleich berichten Analysten, dass das spätere „Abräumen“ oft aus dem schnelleren Ablauf resultiert und damit zeitkritische Fenster verkleinert.
Auch das Ökosystem rund um Artex zeigt, wie schnell sich so etwas repliziert. Laut CrowdStrike wurden in einem Fall „China-linked“ Akteure im Oktober mit Artex in Verbindung gebracht, um mehr als 200 Organisationen anzugreifen, darunter Forschungseinrichtungen sowie Unternehmen aus den Bereichen Halbleiter und Verteidigung. Microsoft wiederum identifizierte chinesische Angreifer, die es unter einer eigenen Tracking-Bezeichnung führt, und brachte sie mit dem Versuch in Verbindung, sich bei Microsoft-365-Setups anzumelden, nachdem es zuvor zu einer Supply-Chain-Komponente gekommen war; in diesem Kontext wird eine Zeitspanne von unter drei Stunden bis zum privilegierten Zugriff genannt. Am 8. Oktober entfernte der Entwickler, der unter dem Handle Autumn-27 auftrat, Artex aus GitHub; in einem Kommentar erklärte er, er habe „no way associated with these malicious attacks“ und das Tool sei für „educational and research purposes“ entwickelt worden. Eine Rückmeldung auf eine Kontaktanfrage blieb jedoch aus, während gleichzeitig mehrere Kopien des Frameworks zirkulieren und weiterentwickelt wurden.
Für die Abwehr folgt daraus vor allem eine pragmatische, aber konsequent umsetzbare Prioritätenliste: Da solche Frameworks derzeit laut Security-Forschern nicht als besonders „stealthy“ gelten, sondern häufig eine hohe Geräuschkulisse erzeugen – etwa durch tausende Sondierungsversuche in kurzer Zeit – können moderne Erkennung und Basishygiene viel abfangen. Silas Cutler von Censys beschreibt, dass Angriffe viele Probes erzeugen; ein weiteres Beispiel: Die agentische Coding-Plattform Dosu meldete, dass Artex innerhalb von 90 Minuten 80.000 Anfragen an eigene Systeme abgesetzt habe. Ebenso werden klassische Schutzmaßnahmen immer wieder als wirksam genannt, darunter Patchen, das Vermeiden von Default-Credentials, das Nicht-Offenlegen von Secrets und das Monitoring ungewöhnlicher Netzwerkaktivität. Außerdem deuten Auswertungen darauf hin, dass ein nicht unerheblicher Teil der öffentlich erreichbaren Instanzen von Angreifer-Setups im Internet auffindbar war; wer solchen „Fehlstart“ begrenzen kann, reduziert oft auch die Angriffsfläche für das weitere Nachstellen und Optimieren.
Bleibt die Frage, wie groß der Kreis tatsächlicher Nutzer ist. Exakte Zahlen gelten als schwer bestimmbar, weil Frameworks, Forks und Varianten parallel existieren und nicht jede Instanz eindeutig identifizierbar ist. Dennoch berichten Analysen, dass Tausende Setups im Internet erreichbar waren und in mehreren Fällen sogar ungesichert und vollständig offen, sodass Beobachter nachvollziehen konnten, wie Operatoren Artex einsetzten. Cutler beschreibt dabei unterschiedliche Muster: In einem Fall sei ein Setup so auffällig gewesen, dass es nach Angaben des Forschers in Richtung einer koordinierten Aktivität gegen chinesische Ziele deutet; daneben gebe es laut ihm einen Teil, der eher „jugendliches“ Fehlverhalten widerspiegele. Für Unternehmen bedeutet das: Die Bedrohung liegt nicht nur in der „Genialität“ der KI, sondern in der Kombination aus beschleunigter Ausführung, einfacher Bedienbarkeit und der Tatsache, dass die Angriffe oft genug Signale erzeugen, um mit richtigem Monitoring priorisiert abgefangen zu werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Artex: KI-gestützte „Point-and-Shoot“-Hacking-Frameworks beschleunigen Angriffe" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Artex: KI-gestützte „Point-and-Shoot“-Hacking-Frameworks beschleunigen Angriffe" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Artex: KI-gestützte „Point-and-Shoot“-Hacking-Frameworks beschleunigen Angriffe« bei Google Deutschland suchen, bei Bing oder Google News!