
LONDON (IT BOLTWISE) – Ein Cyberangriff auf BAE Systems hat die Plattform „Bankruptcy Noticing Center“ (BNC) lahmgelegt, über die alle US-Bundesinsolvenzgerichte ihre Mitteilungen versenden. Damit sind aktuell sämtliche Zugänge zu BNC-Systemen und -Webseiten blockiert, einschließlich der zugehörigen Domains. Die US-Verwaltungsstelle der Gerichte koordiniert die Wiederherstellung mit dem betroffenen Dienstleister, ohne jedoch einen Zeitplan zu nennen. Unklar bleibt auch, ob und welche Daten vom Angriff betroffen waren.
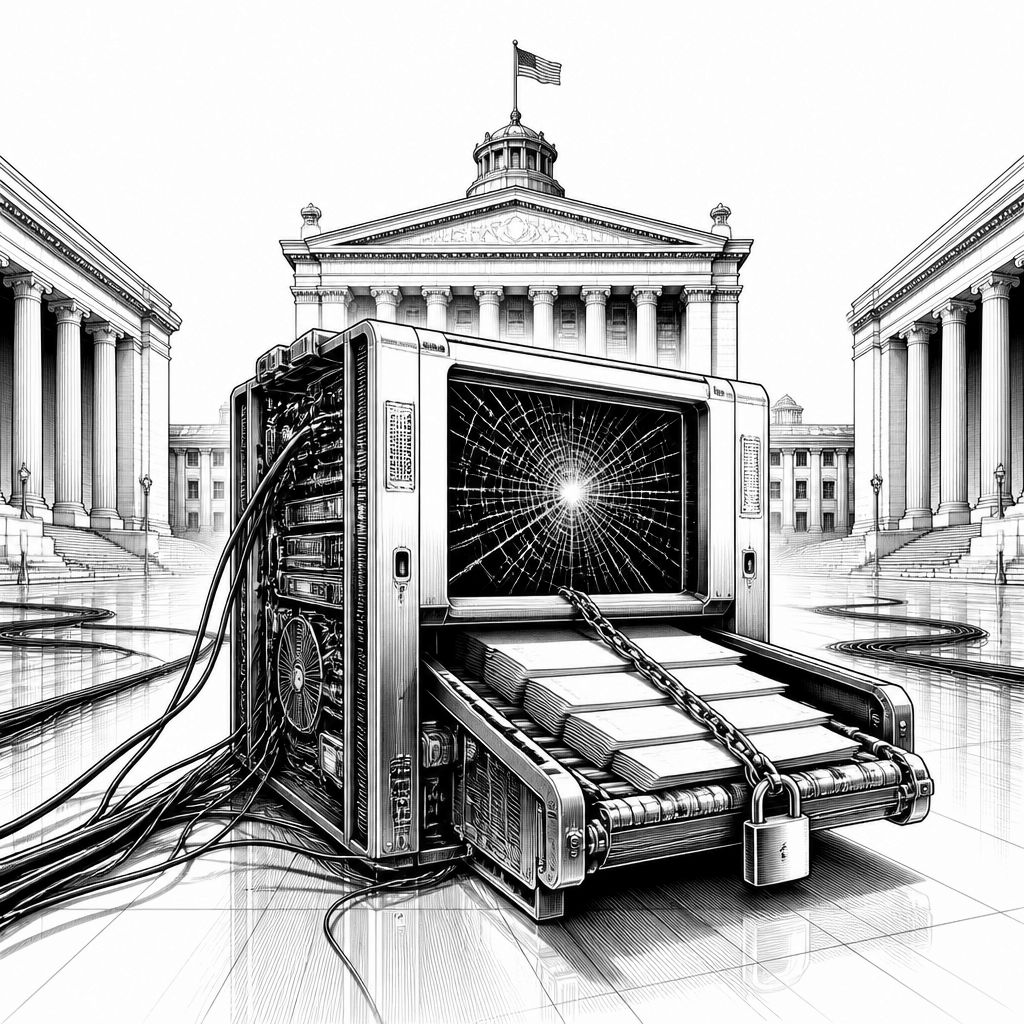
Der Ausfall des Bankruptcy Noticing Center (BNC) ist in den USA mehr als nur ein IT-Vorfall mit lokaler Reichweite. Nach Angaben der US-Gerichtsverwaltung haben sämtliche Bundesinsolvenzgerichte den Zugriff auf das System verloren, das ihre offiziellen Insolvenzbenachrichtigungen erzeugt und versendet. BNC ist dabei kein Randtool, sondern ein zentraler Produktions- und Distributionsknoten: Sobald die Plattform ausfällt, steht für die Gerichte eine Kernfunktion still. Betroffen sind nicht nur einzelne Workflows, sondern der Zugang zu BNC-Systemen und den zugehörigen Webseiten, die vom Dienstleister für die Federal Judiciary betrieben werden.
Technisch betrachtet wirkt der Angriff wie ein „single point of failure“ entlang einer Lieferkette aus Betrieb, Hosting und IT-Betriebsprozessen. Laut den Angaben der US-Gerichte wurden die BAE-Systems-IT und die Webseiten, die den Betrieb von BNC stützen, durch einen Cybersecurity-Vorfall beeinträchtigt. In der Folge ist der Zugriff auf alle von BAE für die Justiz betriebenen BNC-Systeme derzeit nicht verfügbar. Dazu gehören explizit die BNC-bezogenen Domains und Dienste, darunter bnc.uscourts.gov, bankruptcynotices.uscourts.gov und notices.uscourts.gov sowie der National Creditor Registration Service. Dass diese Komponenten gemeinsam offline sind, legt nahe, dass der Angriff nicht nur einen einzelnen Kanal, sondern die Betriebsfähigkeit der zugrundeliegenden Plattform getroffen hat.
Auch der „State of Recovery“ bleibt vorerst unklar. Die US-Gerichtsverwaltung teilt mit, dass sie mit den betroffenen Gerichten in Kontakt steht und die Koordination mit BAE Systems übernimmt. BAE selbst untersucht den Vorfall und arbeitet daran, den Betrieb wiederherzustellen, ohne jedoch einen Zeitrahmen für die Wiederaufnahme zu nennen. Ebenso fehlt eine veröffentlichte Beschreibung, welche Art von Angriff stattgefunden hat oder ob es im Zuge dessen zu einem Zugriff auf Daten kam. Für IT- und Sicherheitsverantwortliche ist genau diese Lücke entscheidend: Während die Wiederherstellung der Verfügbarkeit manchmal schnell durch Workarounds oder redundante Systeme gelingt, benötigen Fragen zu Datenexfiltration und Integritätsverletzungen meist länger und werden oft erst nach forensischen Auswertungen beantwortbar.
Der Vorfall reiht sich zudem in eine Serie ein, bei der Angriffe auf Regierungs-„Vendors“ in öffentliche Services durchschlagen. In einem früheren Fall wurde demnach ein Kontaktzentrum einer US-Behörde für temporär offline geschaltet, nachdem ein beauftragter Dienstleister Ziel eines Cyberangriffs geworden war. Die Unterscheidung zwischen einem Angriff auf eine Behörde und einem Angriff auf einen Drittdienstleister wird in der Praxis zunehmend unscharf, weil kritische Software- und Kommunikationsfunktionen aus Kostengründen, Spezialisierung oder Betriebskompetenz häufig ausgelagert werden. Gerichte und Bundesbehörden beziehen Drittanbieter nicht nur für typische Support-Aufgaben ein, sondern betreiben über diese auch Plattformen, die formale Zustellungen, Registernachweise oder andere verfahrenskritische Datenflüsse abwickeln.
Dass diese Risiko-Kette real ist, zeigen auch ältere Beispiele aus der Gerichtswelt. Im September 2026 hatte eine Verwaltungsstelle der Gerichte in Kentucky bestätigt, dass Daten aus dem Bereich der Berufungsgerichte kompromittiert worden seien, und zwar über einen Vorfall, der auf einen dritten Anbieter zurückging. Laut der Darstellung betraf die Beeinträchtigung Dateisysteme, die mit der C-Track-Fallbearbeitungsplattform verknüpft waren, die unter anderem von Kentucky für die Verwaltung von Akten genutzt wird. Wichtig ist dabei die Differenzierung: In Kentucky waren laut den Angaben vor allem Berufungsdaten betroffen, während erstinstanzliche Unterlagen, die nicht über Drittdienste e-filing-seitig eingebunden waren, nicht beeinträchtigt waren. Genau diese Abgrenzungen machen sichtbar, wie stark Architekturentscheidungen und Datenpartitionierung die tatsächliche Schadensbreite beeinflussen können.
Für die Bewertung der BNC-Störung lassen sich daraus klare technische und organisatorische Konsequenzen ableiten. Erstens wird die Abhängigkeit von Drittanbietern messbar, sobald ein System die Ausgabekette für mehrere Institutionen gleichzeitig steuert. Zweitens verschiebt sich die „Security Responsibility“ in der Lieferkette: Nicht nur der Auftraggeber muss Schutzmaßnahmen einfordern, sondern der Dienstleister muss seine Betriebslandschaft so bauen, dass Verfügbarkeit und Datenkontrolle auch im Angriffsfall erhalten bleiben. Drittens wird Incident Response zum gemeinsamen Projekt, weil Wiederanlaufpläne, Kommunikationswege und mögliche Datenwirkungen eng ineinandergreifen müssen. Solange die Details zum BAE-Vorfall ausbleiben, bleibt für betroffene Gerichte und weitere Stakeholder die operative Priorität: die Wiederherstellung des BNC-Betriebs, während parallel technische und rechtlich relevante Fragen zur Datenlage abgeklärt werden.
Für IT-Entscheider bedeutet das insgesamt: Vendor-Risiko ist nicht länger ein theoretisches Thema, sondern ein Ausfallfaktor in produktionsnahen, prozesskritischen Systemen. Wer Gerichtswesen, öffentliche Verwaltungen oder andere stark formal getriebene Domänen betreibt, sollte sich fragen, wie „sicherheitsfähige“ Lieferketten aussehen, in denen ein kompromittierter Dienst nicht sofort die Servicebereitstellung für alle Nutzer einfriert. Die aktuelle BNC-Störung zeigt, dass es dafür redundante Betriebswege, belastbare Wiederanlaufmechanismen und klare Abstimmungsmodelle zwischen Auftraggebern und Dienstleistern braucht. Ob und wie schnell BAE Systems die Plattform wieder in einen stabilen Zustand bringt, wird damit zum Testfall für Wiederherstellungsfähigkeit in einer Umgebung, die auf externe Systeme setzt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "BAE-Cyberangriff stoppt BNC-Bescheide für alle US-Insolvenzgerichte" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "BAE-Cyberangriff stoppt BNC-Bescheide für alle US-Insolvenzgerichte" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »BAE-Cyberangriff stoppt BNC-Bescheide für alle US-Insolvenzgerichte« bei Google Deutschland suchen, bei Bing oder Google News!