
LONDON (IT BOLTWISE) – US-Behörden warnen vor aktiven Angriffen auf Industrie-Kühltechnik und Cold-Chain-Monitoring. Angreifer könnten über Schwachstellen in nicht gepatchten oder internetzugänglichen Controllern Einstellungen aus der Ferne verändern und Geräte in Dauerheizen sowie Abtauzyklen zwingen. Die Folge wären potenziell Brandgefahr, Verderb und hohe Inventarverluste. Betroffene Betreiber sollen Authentifizierung stärken, Remote-Zugänge reduzieren und OT-Geräte isolieren.
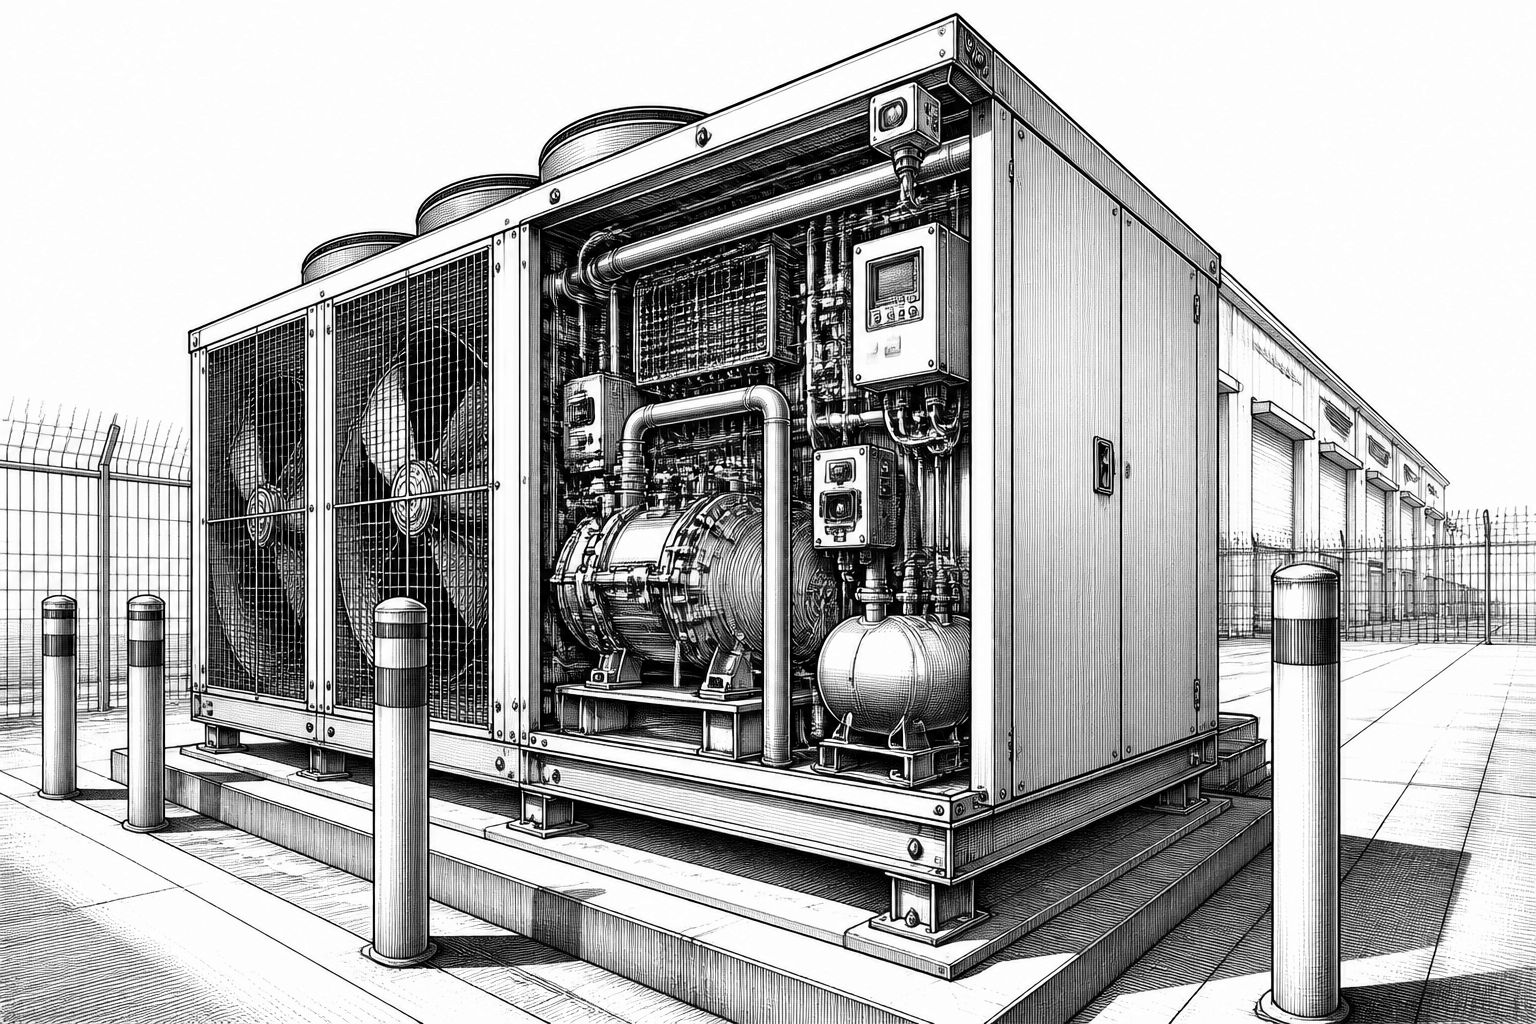
US-Behörden haben Betreiber von Industrie-Kühlsystemen und Cold-Chain-Monitoring vor einer realen Angriffsfläche gewarnt: Bedrohungsakteure sollen weltweit gezielt Controller in der Kühlkette ins Visier nehmen, um Betriebsstörungen auszulösen, Brandrisiken zu erzeugen und Warenbestände zu schädigen. In dem gemeinsamen Hinweis wird beschrieben, dass Angreifer nicht zwingend „Kühltechnik“ selbst ersetzen müssen, sondern über das Management der Regelungstechnik in den laufenden Betrieb eingreifen können. Besonders brisant ist dabei der Zusammenhang aus Cyber- und Sicherheitswirkung: Werden Temperatureinstellungen oder Abtauparameter unkontrolliert geändert, kann das nicht nur Ware verderben, sondern auch zu gefährlichen Betriebszuständen führen.
Technisch drehen sich die Warnungen um klassische Schwachstellenmuster in Steuerungsumgebungen. Die Behörden nennen als wahrscheinliche Wege unter anderem Authentifizierungs-Bypässe, das Einschleusen von beliebigem Code sowie schwache Konfigurationen. Solche Mechanismen sind in der Praxis oft dann erreichbar, wenn Controller entweder nicht aktuell gepatcht sind oder direkt aus dem Internet erreichbar bleiben. Der Kernrisiko-Mechanismus: Remote-Manipulation kann Temperatur- und Abtauzyklen so verändern, dass Einheiten in kontinuierliche Heiz- und Defrost-Phasen geraten. Dadurch entstehen laut Hinweis gleich mehrere Effekte, darunter Temperaturabweichungen mit Konsequenzen für die Anlagenlebensdauer, ein Risiko für Feuer, Inventarverluste sowie eine potenzielle Gefährdung von Konsumenten, die Produkte nach unsicherer Lagerung erwerben.
Für Betreiber ist außerdem ein zweiter Punkt entscheidend: In der Warnung wird auch ein Denial-of-Service als Mittel genannt, um die Sichtbarkeit auf aktuelle Temperaturen zu verlieren. Wer Messwerte nicht mehr verlässlich empfängt, arbeitet im Blindflug. In Kombination mit unbemerkten Eingriffen in Regelparameter kann das dazu führen, dass Störungen erst zu spät auffallen, etwa wenn Waren bereits außerhalb ihrer spezifizierten Temperaturfenster gelagert wurden. Der Hinweis der Behörden adressiert deshalb nicht nur „hacken verhindern“, sondern Betriebsfähigkeit absichern: starke Authentifizierung einführen, Systeme aktuell halten, erfassen, welche Geräte überhaupt aus dem Internet erreichbar sind, OT-Geräte (Operational Technology) isolieren und Standardpasswörter konsequent ersetzen. Dazu gehört zudem die Forderung, nicht benötigten Remotezugriff zu entfernen und notwendige Remotezugänge nach Sicherheitsstandard abzusichern.
Der Markt- und Infrastrukturbezug wird in den Angaben über Europa deutlich. In den jüngsten Wochen sollen Bedrohungsakteure Hunderte Supermärkte in mehreren Ländern angegriffen haben, indem sie Schwachstellen in internetzugänglichen Refrigeration-Controllern ausnutzten. Dabei wird berichtet, dass Temperaturen in Einzelfällen bis auf 50 Grad Celsius gestiegen sein sollen oder dass Kühlaggregate in den Abtaumodus gezwungen wurden. Das ist aus IT-Sicht zunächst „nur“ eine entfernte Zustandsänderung, aus Betriebs- und Compliance-Sicht aber ein massiver Schadenhebel, weil die Cold-Chain-Funktionsfähigkeit an Temperaturtreue gekoppelt ist. Die Zielgruppen reichen laut Beschreibung von großen Supermarktketten bis zu kleineren Händlern wie Grob- und Metzgereibetrieben in Belgien, Estland, Finnland, Frankreich, Irland, Italien, Luxemburg, den Niederlanden, Portugal und Schweden.
Auch jenseits des Retail-Sektors wird das Risiko konkretisiert. Als Beispiel wird genannt, dass das französische Blutplasma-Institut eine Cybersecurity-Beanflussung eines Kühltechnik-Anbieters bestätigt habe, die Temperatur- und Defrost-Einstellungen an drei Einrichtungen auf „extrem hohe Werte“ angehoben haben soll. Unklar bleibt dabei in den vorliegenden Angaben, wer hinter der Angriffswelle steckt. Ergänzend liefern Expositionsdaten von Censys eine messbare Perspektive auf die Angriffsoberfläche: Demnach sind noch Hunderte von Danfoss StoreView-Instanzen weltweit erreichbar, wobei die meisten Standorte in Frankreich liegen. Die Zahl sei zwischen dem 9. Oktober und dem 5. November 2026 von 3.004 auf 708 gesunken; beim Copeland/Dixell XWEB wird ein Rückgang von 3.708 auf 2.420 genannt. Solche Zahlen sind für Security-Teams wichtig, weil sie einzuordnen helfen, ob es sich um „Einzelfälle“ oder um ein strukturell offenes Problem handelt.
In der Gesamtbetrachtung ordnen die Behörden die Kühltechnik-Angriffe als weitere Station in einer Liste von Vorfällen ein, die kritische Infrastruktur betreffen. Dazu werden unter anderem Vorfälle bei Tankmesssystemen an Tankstellen, bei Luftschutzsystemen sowie bei Wassertürmen genannt. Für den weiteren Blick ist außerdem relevant, wie sich das Exposure geografisch verschiebt: Censys ordnet Nordamerika mit rund 38% der globalen ICS-Exposition ein, während Asiens Anteil von 22% (2024) auf 25% (2026) gestiegen sein soll; Europas Anteil sei dagegen von 36,5% auf 32% gefallen. Wichtig ist dabei die Schlussfolgerung aus den Daten: Auch wenn einzelne Regionen weniger sichtbar werden, bleibt das Gesamtproblem bestehen, weil es eher zu Umlagerungen als zu einem echten Rückgang der Angriffsfläche kommt. Damit wird klar, dass „Patchen und Abschotten“ nicht als einmaliges Projekt verstanden werden dürfen, sondern als fortlaufender Prozess in der OT-Security.
Für IT- und OT-Verantwortliche folgt daraus eine pragmatische Priorisierung: Erstens die Reduktion der Internet-Exponierung, also eine harte Bestandsaufnahme, welche Controller wirklich erreichbar sind, und die konsequente Trennung von OT-Umgebungen. Zweitens die Absicherung der Fernwartung, inklusive Abschaltung unnötiger Remotezugänge und starker Authentifizierung für verbleibende Zugriffe. Drittens das Lifecycle-Thema bei Legacy-Geräten: Der Hinweis fordert explizit, nicht nur Einstellungen zu korrigieren, sondern Altgeräte außer Betrieb zu nehmen und zu ersetzen. Genau hier entscheidet sich oft, ob Angreifer „Einstiegshebel“ ausnutzen können, bevor die Kühlkette im Betrieb Schaden anrichtet. Wenn Betreiber diese Punkte umsetzen, sinkt nicht nur das Risiko von Manipulationen; auch die Wahrscheinlichkeit steigt, Störungen frühzeitig zu erkennen, statt erst nach Verderb oder Sicherheitsereignissen reagieren zu müssen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Behörden warnen vor Angriffen auf Kühltechnik: Feuer- und Inventarrisiken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Behörden warnen vor Angriffen auf Kühltechnik: Feuer- und Inventarrisiken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Behörden warnen vor Angriffen auf Kühltechnik: Feuer- und Inventarrisiken« bei Google Deutschland suchen, bei Bing oder Google News!