
LONDON (IT BOLTWISE) – Bei einem Hack am Krypto-Ökosystem von Binance sollen Angreifer mehrere Monate lang über gefälschte Bewerbungs- und Interviewprozesse Vertrauen aufgebaut haben. Der Einstieg verlief über eine manipulierte Installation einer Entwickler-Toolchain und führte zu kompromittierten Zugangsdaten. Später nutzten die Täter eine interne KI-Funktion als Sprungbrett für die Kontrolle weiterer Rechner und lösten bösartige Skripte aus. Insgesamt sollen so rund 6,3 Milliarden US-Dollar an Kryptowerten abgeflossen sein, unter anderem 233,46 Millionen XRP.
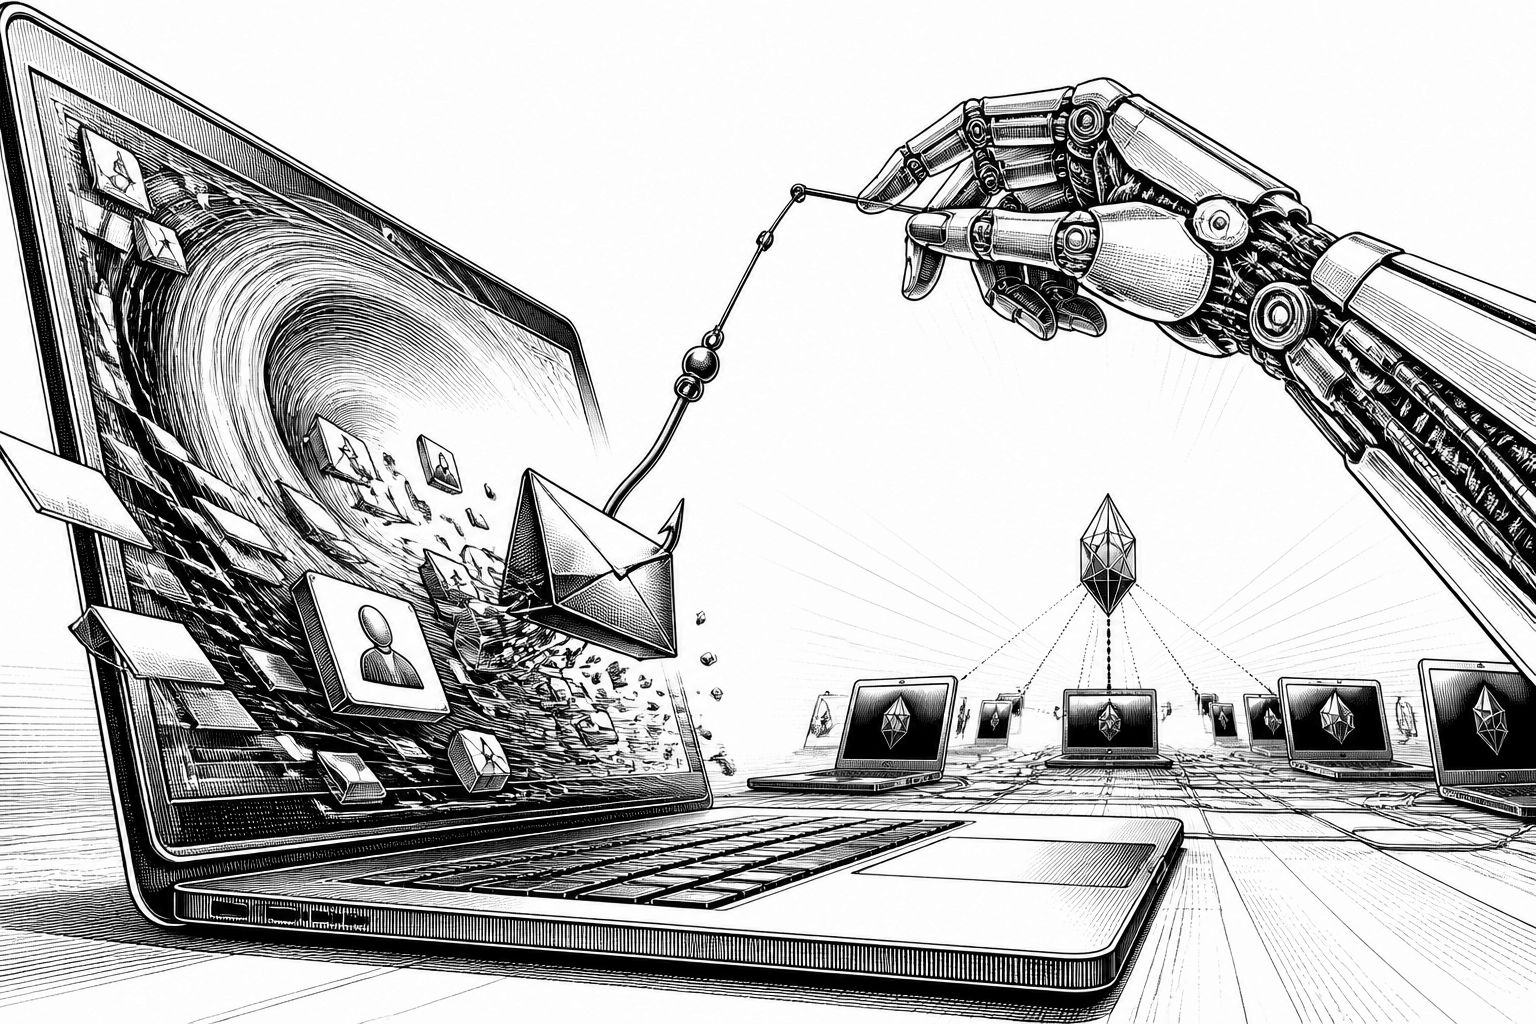
Der Binance-Hack, der nach Angaben des betroffenen Unternehmens nahezu 6,3 Milliarden US-Dollar an Kryptowerten betroffen haben soll, wirkt vor allem deshalb wie ein Lehrstück, weil die Tat nicht an einer einzelnen Technik scheitert, sondern an mehreren Ebenen gleichzeitig angreift: Identitäten, Endgeräte und Tooling. Im Zentrum steht dabei eine Kette aus klassischen Social-Engineering-Schritten und einem KI-Tool, das durch die Angreifer nicht „ausgetauscht“, sondern offenbar bewusst als Werkzeug in den Ablauf eingebunden wurde. Für Sicherheitsverantwortliche ist das besonders relevant, weil der Bericht zeigt, wie schnell ein vermeintlich harmloser DevOps- oder Developer-Workflow zur Einstiegstür werden kann.
Ausgangspunkt war laut Bericht ein Mitarbeiter im Wallet-Entwicklerteam, der im Juni „vibe coding“ ausprobieren wollte. Dabei installierte er nach einem Klick auf eine bösartige Anzeige eine manipulierte Version von Homebrew, einem bei Softwareentwicklern verbreiteten Paket- und Installationsmechanismus. Binance beschreibt, dass die Anomalie erkannt, das Gerät ersetzt und betroffene Zugangsdaten aktualisiert wurden. Genau hier liegt aber der kritische Unterschied zwischen „sichtbarer Eindämmung“ und „vollständiger Kompromittierungskontrolle“: Die Attacke deckte die beteiligten Personen und Abläufe im Wallet-Team auf, wodurch die Angreifer im nächsten Schritt gezielt mit weiteren Täuschungsmanövern nachsetzen konnten.
Im weiteren Verlauf setzten die Täter auf eine Kombination aus gefälschten Gesprächen und datenbasierter Glaubwürdigkeit. Ein Angreifer gab sich als „Project Director“ aus und kontaktierte später über eine legitime Plattform für Jobsuchende einen weiteren Softwareentwickler, um zuerst ein Interview mit einem „HR representative“ und danach mit einem „CEO“ einer erfundenen Firma zu arrangieren. Entscheidend war dabei, dass die Betrüger der Zielperson eine Social-Media-Identität mit persönlichen Fotos und Videos zeigten, die Binance als „fortgeschrittener und täuschender“ bezeichnet. Unabhängig davon, wie diese Inhalte im Detail erzeugt wurden, verdeutlicht das Muster vor allem eins: In modernen Angriffen reichen technische Schwachstellen allein nicht, wenn die Angreifer die menschliche Validierungsschleife (wer ist wer, wer führt welches Projekt) erfolgreich drehen.
Der nächste Drehpunkt lag dann nicht mehr in der Kommunikation, sondern in der Ausführung: Das Folgetreffen fand über Text statt, und der Entwickler erhielt eine „assignment“-Aufgabe, die beim Installieren des angeforderten Pakets sofort bösartigen Code ausführen sollte. Laut Binance ersetzte dieses Setup anschließend einen echten Entwicklungstool durch eine manipulierte Version, die mit den Angreifern kommunizieren und Befehle ausführen konnte. Zeitlich verortet der Bericht den Ablauf im September. Ab Oktober nutzten die Täter demnach den kompromittierten Rechner als „Springboard“, um mit Hilfe eines internen KI-Tools die Kontrolle auf den Computer eines dritten Wallet-Entwicklers auszudehnen. Danach verwendeten sie die aus dem ersten Team entwendeten Zugangsdaten, loggten sich beim dritten Rechner ein und lösten ein bösartiges Skript aus, das den Angriff weiter antrieb.
Die Auswirkungen werden in konkreten Zahlen im Bericht sichtbar: Insgesamt sollen die Angreifer 233,46 Millionen XRP von fünf Wallets in ihre eigenen Wallets verschoben haben; zusätzlich werden weitere Kryptowährungen genannt, darunter Bitcoin. In Summe ergibt das das Bild einer durchgängigen „Lateral-Movement“-Kette, bei der ein einzelner Einstieg nicht nur Daten oder Systeme berührt, sondern gezielt weitere Entwicklerumgebungen kapert, um Reichweite und Zugriffstiefe zu erhöhen. Damit steigt auch die Wahrscheinlichkeit, dass interne Kontrollmechanismen wie Berechtigungsprüfungen, aber auch eventbasierte Detection-Regeln zu spät greifen, weil der Angriff bereits im „Benutzerfluss“ stattfindet – etwa dann, wenn Installations- und Validierungsschritte scheinbar legitime Rollen und erwartete Tools durchlaufen.
Wer hinter der Aktion steckt, bleibt laut Bericht zunächst unklar. In der öffentlichen Einordnung wurde zwar zunächst eine nordkoreanische Hackergruppe als mutmaßliche Urheberschaft in den Raum gestellt, während Pyongyang die Beteiligung bestritten haben soll. Binance verweist parallel auf eigene Abwehrerfahrungen und nennt, man habe bis zum großen Vorfall „57 verdächtige Fälle mit Nordkorea-Bezug“ abgewehrt. Diese Gegenüberstellung zeigt, wie komplex Attribution in der Praxis ist: Selbst wenn ein Akteur häufig in ähnlichen Mustern auftaucht, kann ein einzelner Vorfall durch andere Infrastrukturen, Umwege oder gut versteckte Übergaben abweichen. Gleichzeitig ist die Botschaft des Berichts weniger „welcher Staat hat zugeschlagen“, sondern „wie lässt sich ein KI-Tool in den Angriffspfad integrieren“.
Für Unternehmen, die KI-Entwicklung oder KI-Assistenten in bestehende Toolchains einbinden, verschiebt sich damit der Fokus vom reinen Modell- oder Prompt-Thema hin zur Systemhygiene rund um Einbindung, Installation und Zugriff. Der Bericht illustriert, dass ein „KI-Workflow“ nicht nur durch das eigentliche Modell gefährdet ist, sondern durch alles, was davor und danach passiert: Paketquellen, Installationspfade, Integritätssicherung, sowie die Frage, wie schnell ein Angreifer die Umgebung eines Entwicklers in Richtung weiterer Zugriffe erweitert. Gerade weil die betroffene Kette über legitime Kontaktwege (Job-Plattformen) und anschließende Text-Interaktionen lief, wird auch deutlich, warum Sicherheitsmaßnahmen wie verifizierte Identitäten, abgesicherte Installationsmechanismen und strengere Trennungen zwischen Entwicklungs- und Produktionsberechtigungen in der Praxis oft mehr ausrichten als rein technische Blacklists.
Unterm Strich liefert der Fall eine deutliche Arbeitsgrundlage für Security- und Engineering-Teams: KI kann Teil des täglichen Workflows sein, aber ihre Integration muss so gestaltet werden, dass ein kompromittiertes „Developer Entry Point“ nicht gleichzeitig die nächste Stufe der Systemübernahme ermöglicht. Ob es dabei um manipulierte Paketquellen, gefälschte „Assignments“ oder die Nutzung interner KI-Funktionen als Aufsprunghilfe geht – die Mechanik bleibt ähnlich. Und solange KI-Tools mit existierenden Entwicklungsketten verbunden sind, werden Vorfälle dieser Art weniger über seltene Zero-Days als über gut orchestrierte Kombinationsangriffe entschieden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Binance-Hack: Phishing, gefälschte Interviews und ein kapertes KI-Tool" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Binance-Hack: Phishing, gefälschte Interviews und ein kapertes KI-Tool" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Binance-Hack: Phishing, gefälschte Interviews und ein kapertes KI-Tool« bei Google Deutschland suchen, bei Bing oder Google News!