
LONDON (IT BOLTWISE) – Ein neuer Fokus auf den mutmaßlichen Nordkorea-Kontext wirft Fragen nach der Beweislage rund um den Binance-Hack auf. Laut FBI soll die Gruppe TraderTraitor hinter dem Angriff stecken, der laut Binance auf etwa 6,3 Milliarden US-Dollar beziffert wird. Gleichzeitig rückt der Name Park Jin Hyok erneut in den sozialen Medien in den Mittelpunkt, während Nordkorea die Vorwürfe teils als „groundless rumor“ zurückweist. Für Unternehmen bleibt vor allem relevant, wie sich Malware in Wallet-Entwicklungsprozesse einschleusen kann.
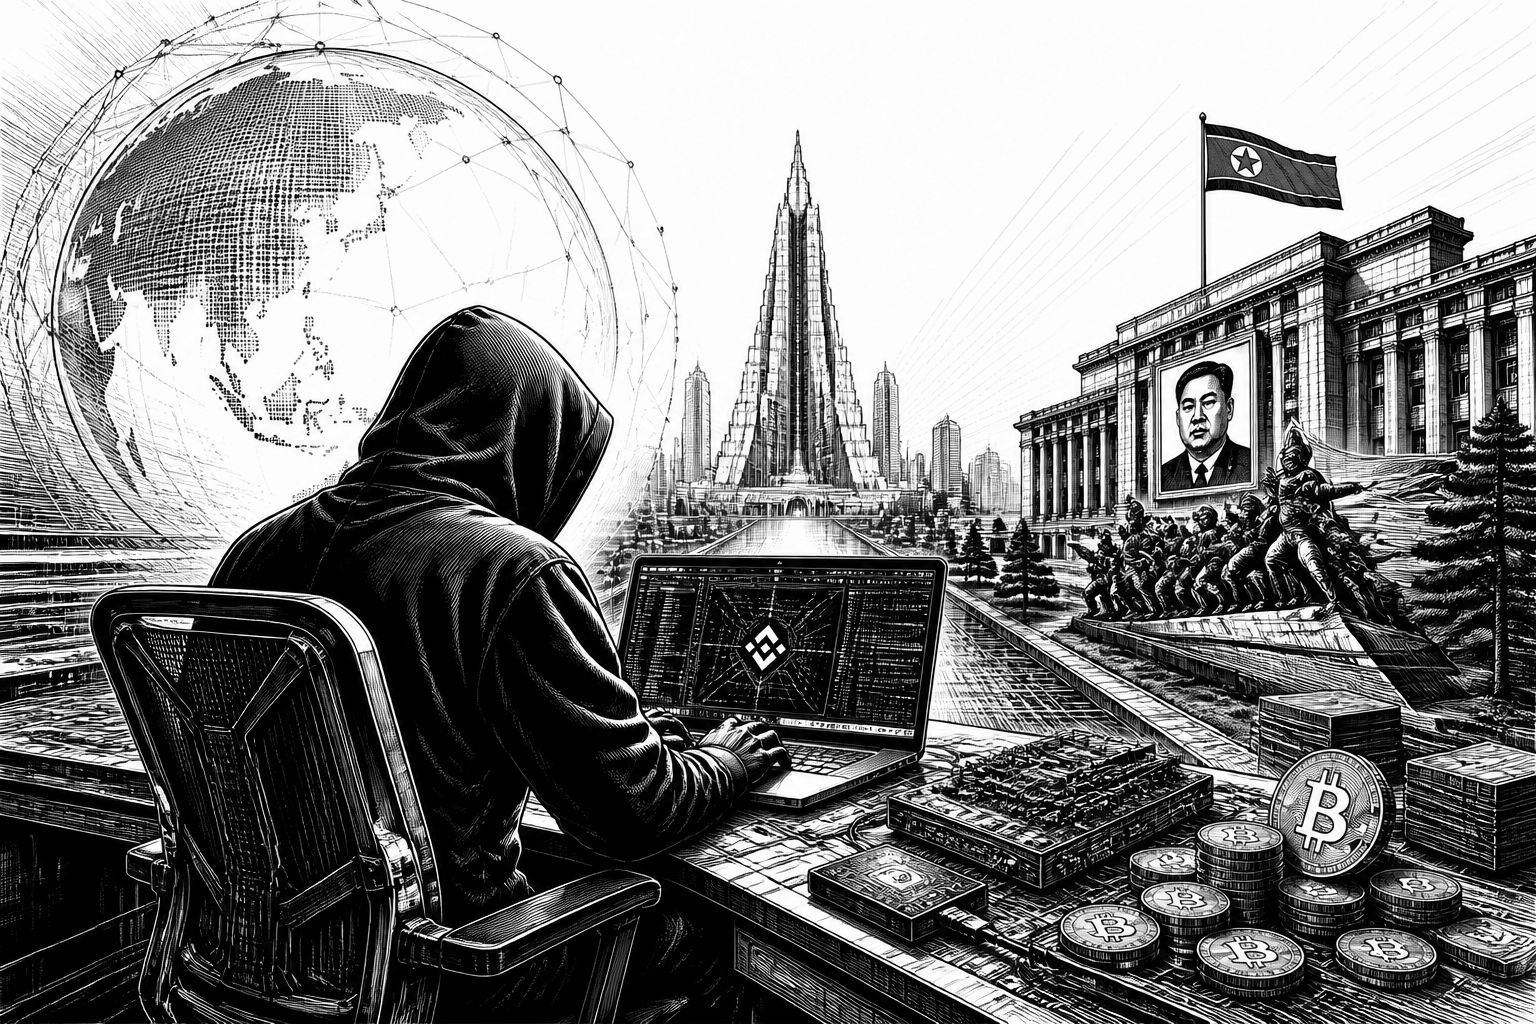
Beim Binance-Hack treffen zwei Ebenen aufeinander, die in der Cybersicherheitsbranche häufig getrennt betrachtet werden: die technische Angriffskette über Wallet-Infrastrukturen und die öffentliche Zuordnung über Ermittlungsbehörden. Am 7. November (Ortszeit) berichteten Medien unter Bezug auf eine Blockchain-Analysefirma, dass die Angreifer die bei Binance gestohlenen Kryptowährungen auf mehr als 10.000 Wallets aufgeteilt haben. Das ist weniger eine Schlagzeile über „Geldverlust“ als ein Hinweis darauf, wie stark sich moderne Cyberangriffe auf Ketten-Transparenz, Wallet-Strukturen und Routing-Entscheidungen stützen. Genau hier wird die technische Relevanz des Falls deutlich: Selbst wenn die Wallets auf einer öffentlichen Blockchain sichtbar sind, bleibt das Zusammenspiel aus Malware, Zugangsketten und Schritt-für-Schritt-Weiterleitung oft schwer bis zur Ursache zurückzuverfolgen.
Technisch beschreibt der Fall vor allem ein Vorgehen, das sich in der Praxis wiederholen lässt: In Binances eigener Untersuchung wird geschildert, dass die Angreifer im Juni Malware platziert haben, indem sie über einen Mitarbeiter, der Wallet-Software entwickelt, ein manipuliertes Entwicklungstool zum Download brachten. Drei Monate später soll erneut Malware installiert worden sein, diesmal über einen anderen Ingenieur, der ein Jobangebot erhielt und die Installation im Kontext einer angeblichen Interviewaufgabe ausführen ließ. Dieses Muster erinnert weniger an klassische „Phishing“-Angriffe auf Nutzerkonten, sondern an kompromittierte Software-Entwicklungsabläufe: Wer Tooling, Build-Prozesse oder Test-/Release-Pipelines beeinflusst, kann später zielgerichtet Auszahlungen, Signierlogik oder Datenflüsse unterwandern. Dass TRM Labs in dem Zusammenhang formuliert, die Täter hätten Gelder aus Binance-Wallets über 10 Blockchains abgeschöpft und die Hauptabflüsse in nur 20 Minuten ausgelöst, unterstreicht zudem, wie entscheidend das Timing bei der Ausnutzung ist.
Auf der Attributionsebene wurde die Lage zeitlich enger getaktet. Anfang (31. Oktober) ordnete das FBI eine nordkoreanisch verknüpfte Gruppe namens TraderTraitor als verantwortlich ein, während im darauffolgenden Bericht ein Zusammenhang mit den Aktivitäten rund um Lazarus hergestellt wird. Der Name Park Jin Hyok taucht dabei erneut in den Debatten auf, nachdem er bereits im September 2018 öffentlich gemacht worden war. Das US-Justizministerium hatte damals eine Anklageschrift veröffentlicht, die ihn unter anderem mit dem Sony-Pictures-Hack, dem Bangladesh-Bank-Diebstahl und dem WannaCry-Ransomware-Vorfall in Verbindung brachte. Da es sich bei solchen Angaben typischerweise um Vorwürfe handelt, gilt auch im aktuellen Kontext: Wenn das FBI eine Tätergruppe benennt, beschreibt dies laut FBI-Angaben eine mögliche Urheberschaft, aber nicht automatisch, dass alle Details gerichtlich abschließend geklärt sind. Für die Praxis heißt das: Security-Teams sollten die Zuordnung als Arbeitshypothese verstehen, nicht als endgültige technische Beweiskette, und parallel die eigenen Spuren prüfen, etwa nach Indikatoren für kompromittierte Build-Tools, verdächtige Abhängigkeiten oder ungewöhnliche Pipeline-Events.
Besonders aufmerksam beobachtet wird derzeit die Rolle von Park Jin Hyok, weil sich um seine Identität ein politisch geprägter Streit entwickelt hat. In dem Artikel wird ausgeführt, dass das FBI in seiner Mitteilung keinen direkten Namen für Park nannte. Gleichzeitig wurde sein Gesicht in sozialen Medien erneut verknüpft, was wiederum Diskussionen über Evidenz und Überinterpretation befeuert. Aus der Sicht der Beweisanforderungen ist das nachvollziehbar: Für eine belastbare technische Kopplung reicht in der Regel weder ein Foto noch eine Vergangenheit in ähnlichen Vorfällen; es braucht logische Nachweise, die auf Infrastruktur, Codefragmente, Taktiken oder konkrete Zugriffswege zurückführbar sind. Genau daran knüpft auch die Rückweisung Nordkoreas an: Ein Beamter aus dem Umfeld des Außenministeriums hatte die US-Anklage im September 2018 als „smear campaign“ bezeichnet und dabei behauptet: „a person who does not even exist“. Unter Bezug auf den November-2-Kommentar heißt es zudem, Kim Yo Jong habe die FBI-Mitteilung als „an absurd and groundless rumor“ abgetan. Damit schiebt sich ein zweiter Fragetyp in den Vordergrund: Wie zuverlässig sind Identitäten, wenn öffentliche Darstellungen in Teilen aus politischen Interessen, Unsicherheiten bei Alias-Namen oder unvollständigen Zuordnungen bestehen?
Für Unternehmen und Betreiber von Krypto- und anderen hochregulierten digitalen Workflows ist der eigentliche Lernwert jedoch unabhängig von der Namensdebatte. Der Binance-Fall illustriert, wie Angreifer über Entwicklungsumgebungen statt über Endgeräte Reichweite gewinnen können. Ein kompromittiertes Tooling-Element kann in vielen Organisationen wie ein „normaler“ Baustein wirken, weil es im Rahmen legitimer Prozesse eingebunden wird: Abhängigkeiten werden aktualisiert, Entwickler laden Tools herunter, Tests laufen durch. Erst wenn man in Logs, Signaturen, Hashes, Paketquellen und Build-Artefakte konsequent nachverfolgt, wird sichtbar, dass der „scheinbar konsistente“ Softwarepfad manipuliert war. Gerade im Umfeld von Wallets, Signierung und Transaktionslogik ist das riskant, weil Fehler nicht nur Datenintegrität betreffen, sondern direkt finanzielle Konsequenzen nach sich ziehen können. Dass laut Bericht die Angreifer die Gelder anschließend über viele Wallets verlagert haben, zeigt außerdem, dass anschließende Incident-Response nicht nur „Stoppen“ heißt, sondern auch das Planen von Migrations- und Sperrstrategien, die mit der Kettenlogik zusammenpassen.
Auch auf Marktebene bleibt der Vorfall ein Stresstest für Vertrauen und Überwachung. Wenn Angriffe in der Größenordnung von etwa 6,3 Milliarden US-Dollar Verluste (entsprechend ungefähr ein Fünftel des GNI Nordkoreas, wie im Text gerechnet wird) die Schlagzeilen dominieren, verschiebt sich die Erwartungshaltung an Transparenz, Forensikfähigkeiten und die Fähigkeit, schnell zu kommunizieren, welche Teile des Systems kompromittiert wurden. Gleichzeitig zeigen die Blockchain-Analysen, dass zumindest Teile des Abflusses rekonstruierbar sind – etwa durch die Verteilung in viele Wallets – während die endgültige Attribution und das „Warum genau diese Gruppe“ weiterhin stark von Ermittlungs- und Korrelationsergebnissen abhängen. Das erklärt, warum der öffentliche Streit um Park Jin Hyok nicht nur ein Randthema ist: Er beeinflusst, ob Stakeholder die technischen Schlussfolgerungen akzeptieren oder eher nach Belegen für Identitäten und Zugangsketten verlangen.
Am Ende ist der Binance-Hack damit weniger eine Einmalgeschichte als ein Lehrstück für KI- und Non-KI-Security-Projekte gleichermaßen: Egal ob man automatisierte Anomalieerkennung, KI-gestützte Loganalyse oder klassische Regeln nutzt – ohne harte Kontrollen in der Supply Chain der Softwareentwicklung (einschließlich der Tool- und Abhängigkeitsquellen) bleiben Angreifer oft dort erfolgreich, wo Prozesse am stärksten optimiert sind. Der aktuelle Streit um die beteiligten Akteure liefert zusätzlich eine strategische Lehre für die Governance: Sicherheitsorganisationen sollten Attributionen in ihrer Risikobewertung klar als „laut Ermittlungsangaben“ markieren, aber gleichzeitig die technischen Indikatoren priorisieren, die unabhängig von der Politik gelten. Genau diese Verbindung aus forensischer Strenge und operativer Härte wird im Krypto-Umfeld in den nächsten Monaten den Unterschied machen – nicht nur im Umgang mit TraderTraitor oder Lazarus, sondern bei jeder nächsten Kampagne, die über manipuliertes Entwicklungstooling angreift.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Binance-Hack: TraderTraitor und der Streit um Park Jin Hyok" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Binance-Hack: TraderTraitor und der Streit um Park Jin Hyok" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Binance-Hack: TraderTraitor und der Streit um Park Jin Hyok« bei Google Deutschland suchen, bei Bing oder Google News!