
LONDON (IT BOLTWISE) – Der Krypto-Influencer Arthur Hayes warnt davor, Quantencomputer als Ausrede für das Verkaufen von Bitcoin zu missverstehen. Sein Argument: Der eigentliche Hebel liegt im Wallet-Alltag, konkret im Wiederverwenden von Empfangsadressen. Wer neue Adressen nutzt, hält öffentliche Schlüssel länger verborgen und reduziert damit ein potenzielles Zukunftsrisiko. Gleichzeitig bleibt kurzfristig das Marktsentiment empfindlich, falls „exponierte“ Altbestände besonders nervös machen.
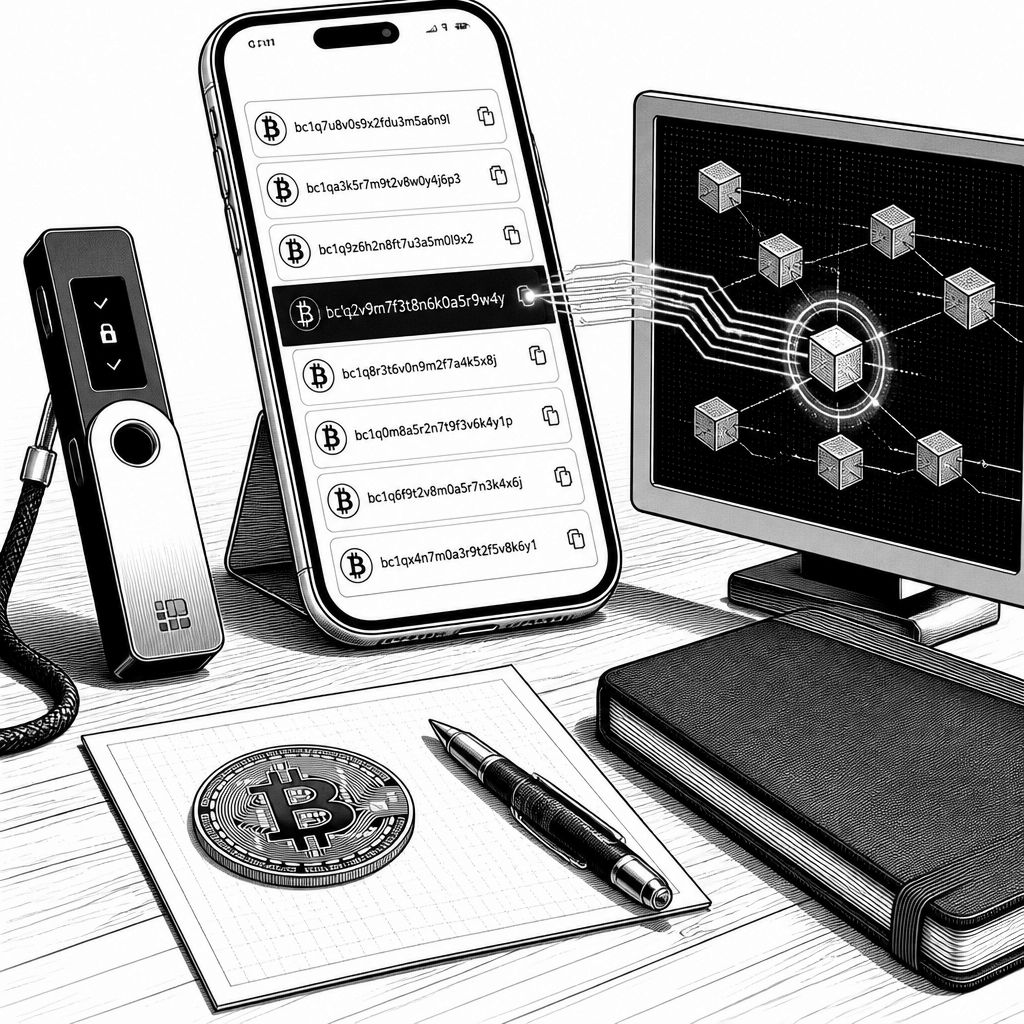
Wenn in den Medien wieder von Quantencomputern die Rede ist, geraten viele Bitcoin-Investoren automatisch in einen alten Reflex: „Dann ist die Kryptografie doch irgendwann nicht mehr sicher – also raus.“ Genau diesen Mechanismus nimmt Arthur Hayes, Mitgründer von BitMEX, zum Anlass, die Aufmerksamkeit weg von der nächsten Schlagzeile zu lenken. In seinem Kernargument geht es nicht darum, Quantenangriffe kleinzureden, sondern die Dringlichkeit falsch zu kalibrieren: Heute ist das konkrete Ziel von Quantenmaschinen noch nicht erreicht, während im eigenen Wallet eine zweite, wesentlich praktischere Schwachstelle existiert – das Wiederverwenden von Bitcoin-Adressen. Das ist weniger spektakulär als ein technischer Bruch durch neue Hardware, aber es ist etwas, das sich sofort ändern lässt.
Technisch betrachtet hängt Bitcoin-Sicherheit zwar nicht an „Adressen“ als Symbolen, aber Adressen sind der Einstiegspunkt, über den sich öffentliche Schlüssel sichtbar machen. Jede Bitcoin-Transaktion beruht auf einem Schlüsselmaterial, bei dem der private Schlüssel den Besitz beweist und Ausgaben ermöglicht. Der öffentliche Schlüssel wird in einer Form auf der Blockchain bereitgestellt, die Empfänger und Prüfer zum Verifizieren der Signatur brauchen. Normale Computer können aus dem öffentlichen Gegenstück keinen privaten Schlüssel zurückrechnen. Erst sehr leistungsfähige Quantencomputer könnten prinzipiell den mit Elliptic-Curve-Kryptografie verbundenen Angriffsweg beschleunigen. Der Punkt ist: Auch wenn der „Angriff“ abstrakt bleibt, kann die Frage, ob ein öffentlicher Schlüssel schon früh vollständig oder nur partiell sichtbar war, darüber entscheiden, welche Coins später in einem potenziellen Szenario überhaupt betroffen wären.
In vielen modernen Wallets werden nicht die unmittelbaren öffentlichen Schlüssel dauerhaft offenbart, sondern es erscheint zunächst eine gehashte Darstellung. Der vollständige öffentliche Schlüssel taucht typischerweise erst dann im öffentlichen Datenbestand auf, wenn der Besitzer von einer Adresse das erste Mal ausgibt. Hayes argumentiert nun mit einer einfachen Alltagssituation: Wer eine Empfangsadresse nach der ersten Nutzung weiterverwendet, bekommt zwar weiterhin Coins – doch diese neuen Coins „sitzen“ künftig hinter einem bereits bekannt gewordenen öffentlichen Schlüssel. Wenn später ein Quantenangriff theoretisch möglich würde, müssten Angreifer nicht mehr in der Vergangenheit „rätseln“, welcher Schlüssel zu welchen Coins gehört. Sie könnten sich an die bereits offen gelegten Zuordnungen halten. Dagegen gilt die eigene Entlastung: Wird eine Adresse nach dem Ausgeben nicht weiter zum Empfang genutzt, entstehen keine neuen Coins, die dauerhaft hinter demselben exponierten öffentlichen Schlüssel liegen.
Besonders relevant wird das bei älteren Adressformaten und bei Taproot-Varianten, die seit 2021 eingeführt wurden: Je nach Script- und Adresskonstruktion kann der öffentliche Schlüssel früher oder sogar direkt erkennbar sein. Aus der Praxis ergeben sich damit zwei Kategorien von Beständen. Erstens existieren Adressen, die bereits „exponierte“ Schlüssel enthalten, also ein potenzielles Zukunftsrisiko für spätere Angreifer mitbringen. Zweitens gibt es Coins, die (noch) nicht durch eine solche Schlüsseloffenbarung in eine „leichter angreifbare“ Zuordnung geraten sind. In dem Zusammenhang wird in der Quelle auf Größenordnungen hingewiesen, etwa auf zehntausende betroffene Adressen mit jeweils fünfstelligen BTC-Beständen und auf die Größenordnung von mehreren Millionen Bitcoin, die hinter solchen exponierten Schlüsseln liegen. Für Anleger heißt das nicht, dass die eigene Investition heute unsicher ist, aber dass „Adresshygiene“ nicht nur ein Nerd-Thema bleibt, sondern ein reales Sicherheitsprinzip.
Die Gegenmaßnahme ist gleichzeitig unaufgeregt und effektiv: Für jede Zahlung sollte eine frische Empfangsadresse genutzt werden. Viele Wallets generieren automatisch eine neue Adresse aus demselben Backup-Seed, sodass der Nutzer keine zusätzliche Komplexität hat – er muss lediglich den Empfang nicht immer an dieselbe Adresse hängen. Wird die Zahlung vollständig entgegengenommen und später ausgegeben, bleibt der öffentliche Schlüssel genau so lange verborgen oder sichtbar, wie es das Protokollverhalten mit der konkreten Adressnutzung vorgibt. Selbst wenn bereits Adressen wiederverwendet wurden, kann ein „Umschichten“ helfen: Wer den Kontostand von einer problematischen, wiederverwendeten Adresse in eine neue Empfangsadresse transferiert, setzt die Coins wieder in einen Kontext zurück, in dem der öffentliche Schlüssel nicht bereits frühzeitig dauerhaft zugeordnet wurde. Auf der Betriebsseite gibt es außerdem eine klare Wallet-Policy: Bei Auszahlungen von Kryptobörsen sollte jede Auszahlung auf eine neu generierte Adresse erfolgen, statt eine gespeicherte Adresse immer wieder zu verwenden. Für langfristige Bestände ist ein typisches Muster „Empfangen, nie ausgeben“ mit einer stabilen, bewusst gewählten Adresse – während man gleichzeitig vermeidet, diese Adresse weiter als generischen Zahlungsempfänger zu verwenden.
Hayes’ Sicht auf das Quantenproblem bleibt dabei an einem zeitlichen Faktor hängen. Quantencomputer können Bitcoin-Kryptografie heute nicht zuverlässig brechen, und selbst vorbereitende Roadmaps für „Post-Quantum“-Ansätze werden in der Praxis eher als mehrjährige Arbeit beschrieben. Wenn die konkrete Gefährdung noch nicht unmittelbar ist, verschiebt sich die Priorität: Individuelle Wallet-Gewohnheiten lassen sich sofort verbessern; Netzwerk- oder Protokolländerungen dagegen erfordern Konsensprozesse, also Arbeit von Entwicklern, Minern und Node-Betreibern. Genau hier liegt der Unterschied zwischen „Angst als Anlass zum Verkauf“ und „Angst als Anlass zum Handeln“. Die Quelle berichtet außerdem von Kursverhalten, bei dem Käufer sich von Quanten-Headlines offenbar nicht abschrecken ließen – Bitcoin stieg in einem 60-Tage-Fenster vor Mitte Oktober um mehr als ein Viertel. Das spricht dafür, dass der Markt das Quantenrisiko bislang eher als fernes Narrativ behandelt, nicht als unmittelbaren Trigger für eine Sicherheitskatastrophe.
Für Entscheider und Privatanleger bleibt die Schlussfolgerung daher praktisch: Quantenfurcht sollte nicht in ungeplante Verkäufe münden, sondern in kontrollierte Schritte zur Wallet-Hygiene. Wer Adressen wiederverwendet, trägt ein Risiko, das nicht auf „morgen“ basiert, aber ohne technische Gegenmaßnahmen heute schon unnötig bleibt. Gleichzeitig darf man die zweite Komponente nicht ignorieren: Auch wenn der eigene Bestand sicherer wird, kann Marktstimmung dennoch schwanken, etwa wenn weitere Diskussionen über „frühe, inaktive Coins mit exponierten Schlüsseln“ die Wahrnehmung prägen. Eine echte Richtungsänderung im Denken wäre erst dann plausibler, wenn in einem Labor nachweisbar wird, dass ein Quantenangriff die Elliptic-Curve-Absicherung von Bitcoin tatsächlich durchbrechen kann – oder wenn es eine klare, verbindliche Deadline für eine post-quantenorientierte Protokollanpassung gäbe. Bis dahin ist die Empfehlung aus Hayes’ Perspektive klar: erst die eigene Adressstrategie aufräumen, dann den nächsten Headline-Zyklus abwarten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bitcoin und Quantenangriff: Warum Adress-Reuse wirklich riskant ist" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bitcoin und Quantenangriff: Warum Adress-Reuse wirklich riskant ist" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bitcoin und Quantenangriff: Warum Adress-Reuse wirklich riskant ist« bei Google Deutschland suchen, bei Bing oder Google News!