
LONDON (IT BOLTWISE) – Unter dem Schlagwort „Black October“ zeigen Berichte zur Cybersicherheit, wie KI-angetriebene Angriffsautomatisierung Reaktionsfenster von Stunden auf Minuten schrumpfen lässt. Ein Beispiel ist ARTEX, das KI-gestütztes Penetration-Testing beschleunigt und laut Analyseergebnissen privilegierten Zugriff in weniger als drei Stunden ermöglichte. Parallel sorgt die Schwachstellenserie „PHP2Shell“ mit den CVEs-2026-109618 und -109619 für akuten Patchdruck, weil sie unter Bedingungen Remote-Code-Ausführung erlauben kann. Für Betroffene wird damit klar: nicht nur große Unternehmen, auch Konten und API-Abrechnungen im Alltag geraten schneller unter Risiko.
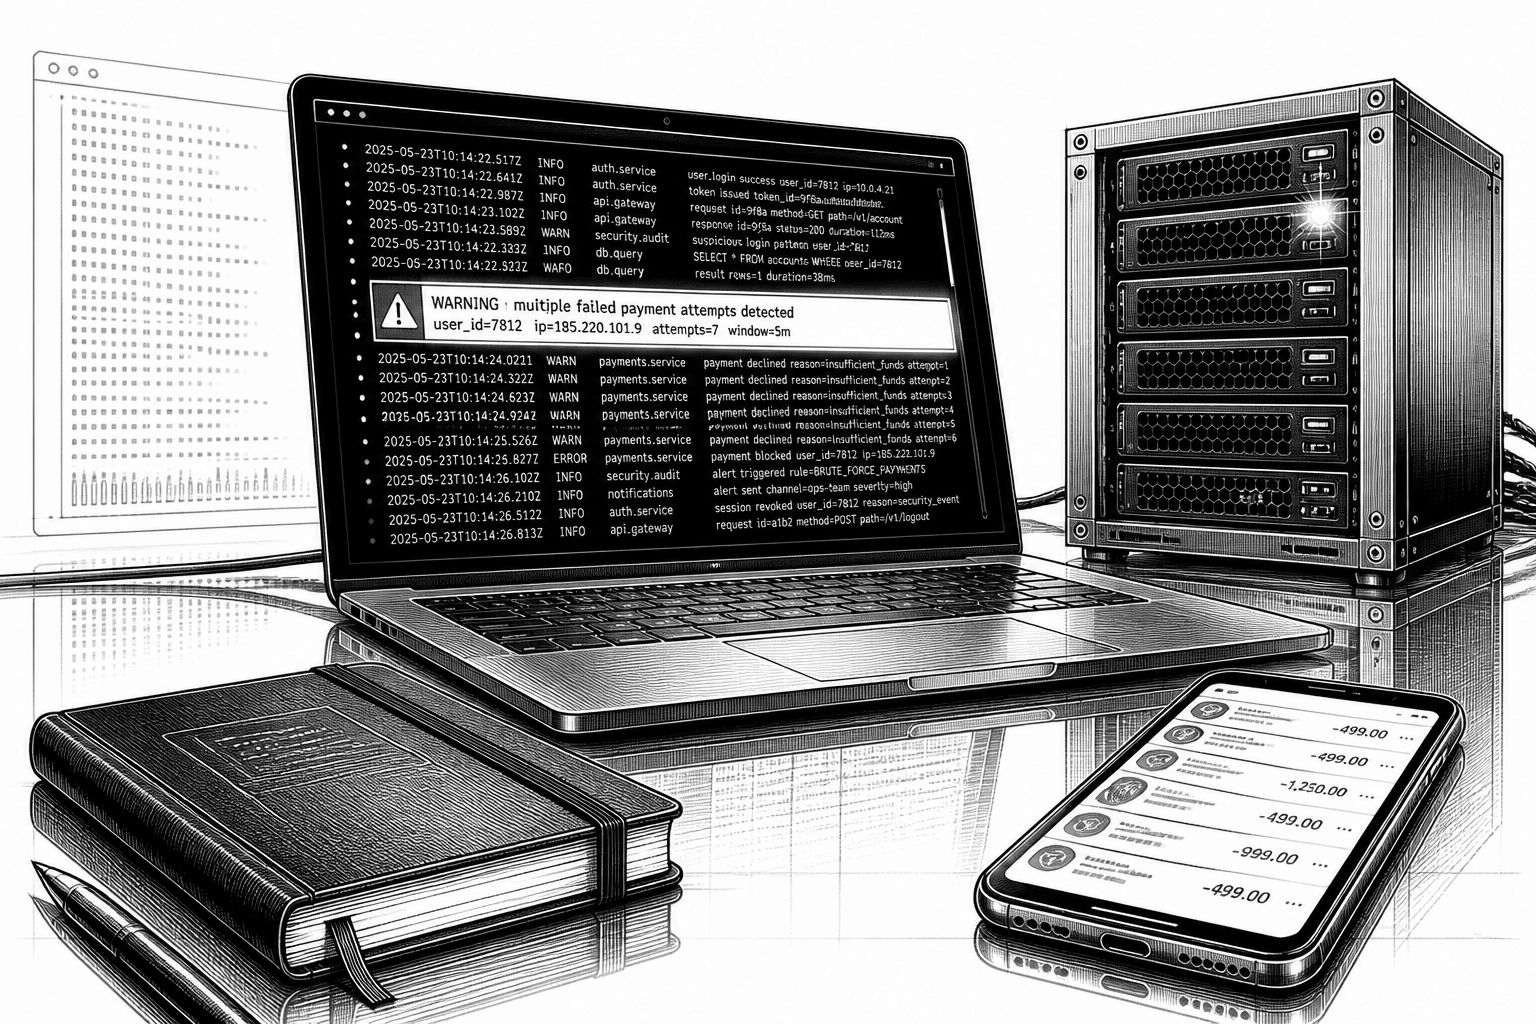
Der Begriff „Black October“ wird gerade vor allem im Sicherheitsumfeld als Kurzform für eine ganze Serie von Vorfällen genutzt, nicht als Hinweis auf eine einzelne, zentral gesteuerte Kampagne. Im Kern geht es um etwas sehr Praktisches: Tempo. Klassische Angriffsabläufe waren häufig dadurch begrenzt, dass Angreifer Zeit brauchten, um Systeme zu analysieren, Ziele auszuwählen und Techniken von Hand anzupassen. Wenn Künstliche Intelligenz diese Schritte teilweise automatisiert, können Angreifer Aktionen durchlaufen, parallelisieren und kontinuierlich wiederholen. Für Verteidiger verschiebt sich dadurch die Priorität – weg vom reinen „Finden“, hin zum „schnell ausrollen“, sobald ein neuer Pfad im Angriff erkennbar wird.
Ein konkretes Beispiel aus den letzten Wochen stammt aus einer Auswertung zu einer mutmaßlich staatlich ausgerichteten Gruppe, die unter dem Namen Storm-0940 geführt wird. In der Darstellung wird beschrieben, dass die Akteure ein offenes KI-gestütztes Penetration-Testing-Framework namens ARTEX eingesetzt haben, um Sicherheitsprüfungen zu automatisieren. Laut den veröffentlichten Informationen konnte ARTEX dabei helfen, Netzwerke systematisch zu untersuchen und potenzielle Schwachstellen zu identifizieren. Entscheidend ist der Missbrauchskontext: Dieselben Automatisierungsfähigkeiten, die in der Defensive bei Tests Zeit sparen, können Angriffe beschleunigen, wenn sie in die Hände von Kriminellen gelangen. Besonders relevant: In mehreren Fällen erreichten Angreifer privilegierten Zugriff auf Cloud-Systeme in weniger als drei Stunden, auch wenn nicht jeder Versuch erfolgreich war.
Dass es nicht nur um „gezielte“ Aktionen geht, zeigt auch eine Messung zu Login-Versuchen. Zwischen dem 10. und 14. Oktober wurden in einer Kampagne mehr als 151.000 fehlgeschlagene Login-Versuche gegen 327 Konten über acht Organisationen registriert. Im Peak am 11. Oktober lagen die Versuche bei etwa 2.900 pro Minute. Die Technik wird als „Password Spraying“ eingeordnet: Dabei werden Passwörter über mehrere Konten hinweg ausprobiert, um das eine gültige Passwort zu finden, ohne sofort ein komplettes Kontomodell auszubrennen. Für Unternehmen bedeutet das: Logs können schnell sehr laut werden, während die eigentliche Gefahrenquelle oft ein einziges nutzbares Credential ist. In dem beschriebenen Kontext wurden zwar in dieser konkreten Kampagne keine erfolgreichen Logins beobachtet, aber es wurden unautorisierte Zugriffe und verdächtige Aktivitäten in anderen Umgebungen verbunden – inklusive Verweisen auf eine Kompromittierung rund um ConnectWise-Cloud-Zugänge, die über IT-Dienstleister in Kundenumgebungen wirken können.
Auf der persönlichen Ebene wird das Risiko greifbar, wenn Zugangsdaten nicht nur als theoretischer Sicherheitsparameter betrachtet werden. In einem geschilderten Fall wachte ein Startup-Gründer mit rund 50 Benachrichtigungen über unerwartete Abrechnungen auf. Demnach wurden 449 US-Dollar in Gebühren gemeldet, die er weder OpenAI- noch Anthropic-Zugängen zuordnen konnte. Die Verbindung führte zu Credentials, die offenbar über eine KI-Coding-Plattform mit dem Namen OpenCode genutzt wurden. Dort wurde anschließend ein Sicherheitsvorfall offengelegt: Unautorisierter Zugriff auf ein Legacy-System könne bei bestimmten Nutzerinnen und Nutzern gespeicherte Schlüssel zu Drittanbieter-KI-Services offengelegt haben. Die Veröffentlichung nennt als Größenordnung etwa 1,4% der Console-Nutzer, die externe KI-Anbieter verbunden hatten. Für die Praxis ist das weniger eine Frage des „ob“, sondern des „wie schnell“: Wenn ein Angreifer einen funktionierenden API-Key besitzt, kann er bezahlte KI-Dienste anwerfen und damit Abrechnungen beim Kontoinhaber auslösen, bevor Betroffene überhaupt merken, dass etwas schief läuft.
Während Angreifer KI für Geschwindigkeit nutzen, zeigt sich parallel, dass auch Sicherheitsforschung KI-gestützt vorankommt. Im Kontext der neuen Website-Schwachstellen „PHP2Shell“ wird beschrieben, dass Entwickler und Forschende mithilfe KI-gestützter Werkzeuge Codebereiche gezielter analysieren konnten. Technisch wird es gleichzeitig besonders konkret und damit gefährlich: Die Schwachstellen mit den CVE-2026-109618 und CVE-2026-109619 können unter bestimmten Bedingungen erlauben, bösartigen Code auf betroffenen Servern auszuführen, ohne dass zuvor ein Login nötig ist. Als relevante Einordnung wird genannt, dass PHP etwa bei rund 70% der Websites mit bekannter Server-seitiger Programmiersprache eingesetzt wird; daraus folgt nicht automatisch, dass 70% tatsächlich kompromittiert wurden, aber das potenzielle Angriffsfläche ist groß genug, um sofortige Priorisierung bei Patch-Teams auszulösen. Dazu kommen Updates in mehreren PHP-Versionen, darunter 8.5.12, 8.4.27, 8.3.36 und 8.2.35, plus Hinweise, dass ältere, nicht mehr unterstützte Builds durch vendor-unterstützte Fixes ersetzt oder auf einen unterstützten Stand migriert werden müssen.
Für Behörden und die Betreiberlandschaft ist der Zeitplan ebenfalls eine Art Stresstest. In den beschriebenen Warnungen forderten US-Sicherheitsbehörden die zügige Aktualisierung betroffener Systeme; zudem wurden in Europa teils vorsorglich Websites zeitweise offline genommen, bevor die Untersuchungen Klarheit schufen. Am 23. Oktober senkte etwa das niederländische Nationale Cyber-Sicherheitszentrum in seiner Einordnung die erwartete Ausbreitung, da Ausnutzung komplexer erscheine als zuerst befürchtet. Gleichzeitig wurde am 26. Oktober durch die US-Seite die Aufnahme beider PHP2Shell-Schwachstellen in das „Known Exploited Vulnerabilities“-Katalogsystem bekannt gegeben. Diese Kombination aus realer Ausnutzungsanerkennung und weiterhin bestehender Unklarheit über die Breite des tatsächlichen Schadens ist typisch für die Phase nach einer Veröffentlichung: Sie zwingt zu einer pragmatischen Haltung, bei der Patchen nicht von der endgültigen Statistik abhängt.
Für Unternehmen und Privatpersonen verdichtet sich damit ein gemeinsamer Handlungsmodus. Einerseits sollten die wichtigsten Zugänge zuerst geschützt werden: E-Mail-Konten als Identitätsanker, dann weitere Dienste, jeweils mit starken, einzigartigen Passwörtern und wo möglich Multi-Faktor-Authentifizierung; besonders robust sind Passkeys und Hardware-Sicherheitskeys gegen Phishing. Andererseits lohnt sich eine konsequente Kontrolle der eigenen Exponierung: Transaktionsbenachrichtigungen einschalten, Login- und Geräteprotokolle prüfen, verbundene Drittanbieter-Apps in Konto-Einstellungen reduzieren und bei KI-Diensten die Abrechnung regelmäßig überwachen. Gerade bei API-basierten Workflows hilft es, Credentials umgehend zu entziehen, sobald Unregelmäßigkeiten auffallen, und Abrechnungsalarme oder Limits zu setzen, falls der Anbieter sie unterstützt. Entscheidend ist außerdem die Update-Disziplin: Auf Servern sollten PHP-Fixes zeitnah ausgerollt und Browser- sowie Betriebssystem-Updates aktiv in Wartungsfenster eingeplant werden. „Black October“ ist damit weniger ein einzelnes Schlagwort als eine Warnung, dass sowohl KI-gestützte Angriffstechnik als auch KI-gestützte Analyse die Abstände zwischen Entdeckung, Ausnutzung und Gegenmaßnahmen deutlich verkürzen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "„Black October“: KI beschleunigt Angriffe, zugleich droht PHP2Shell" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "„Black October“: KI beschleunigt Angriffe, zugleich droht PHP2Shell" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »„Black October“: KI beschleunigt Angriffe, zugleich droht PHP2Shell« bei Google Deutschland suchen, bei Bing oder Google News!