


CANBERRA / LONDON (IT BOLTWISE) – Bei einem Test zum BYD Shark 6 ließ sich ein Fahrzeug per Fernzugriff bedienen: Türen verriegeln, Musik und Bilder über das Infotainment ausspielen und sogar Lenk-/Lichtfunktionen beeinflussen. Noch kritischer wirkte die Überwachungskomponente, weil der Angreifer das Cabin-Mikrofon aktivieren und daraus sensible Inhalte ableiten konnte. Zusätzlich zeigte der Versuch, wie leicht sich ohne robuste Zugangssicherung in Fahrzeugsoftware eindringen lässt. Die Folge betrifft nicht nur Sicherheit, sondern auch Datenschutz und die Frage, welche Mindeststandards für vernetzte Fahrzeuge gelten.
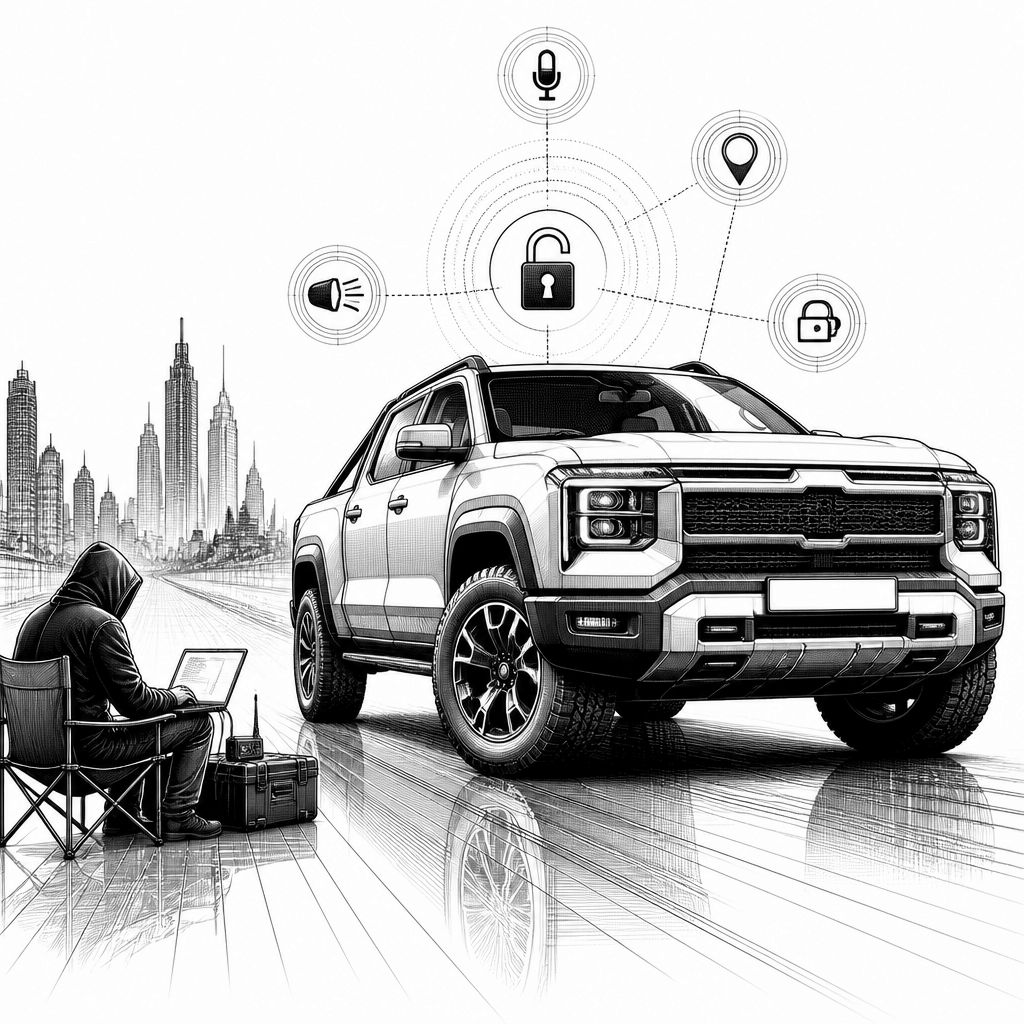
Ein vernetztes Auto wirkt im Alltag wie ein abgeschlossenes Produkt: Tacho, Infotainment, Sprachassistent. Genau diese Erwartung macht die Geschichte um den BYD Shark 6 so unbequem. In einem Praxisversuch außerhalb von Canberra zeigte der Sicherheitsforscher Dan Hreszczuk von Fortify Labs, dass sich ein Fahrzeug nicht nur aus der Ferne beobachten, sondern auch gezielt beeinflussen lässt. Die Demonstration reichte vom Remote-Verriegeln der Türen über das Steuern von Infotainment-Inhalten bis hin zum Zugriff auf Funktionen, die im Straßenverkehr unmittelbar zur Fahrsicherheit beitragen.
Technisch beginnt das Problem dort, wo man bei Fahrzeugen eigentlich eine robuste Härtung erwarten würde: am Einstiegspunkt. Im Test war der Zugang zur betreffenden Softwarefunktion ohne Passwort möglich; es gab demnach keine ausreichende Schutzschicht gegen Fernzugriffe. Nachdem Hreszczuk in den Bereich der Steuerlogik gelangt war, brauchte er zwei Wochen, um das realistisch zu demonstrieren, was „Connected-Car-Security“ in der Praxis bedeutet: Angreifer dürfen nicht nur Daten abgreifen, sie müssen auch in der Lage sein, aktive Bedienelemente zu manipulieren. Das ist keine theoretische Schwäche, sondern ein Pfad, der bei kompromittierten Konten, gestohlenen Token oder missbräuchlichem Zugriff auf Backend-Zugänge schnell realistisch wird.
Besonders eindrücklich war die Wirkung auf sicherheitsrelevante Anzeigen und Signalgebung. In der Fahrt auf einer Landstraße ließ sich das Fahrzeugverhalten so umstellen, dass Scheinwerfer wiederholt ein- und ausgeschaltet wurden. Der Forscher konnte dabei nicht jede Funktion übernehmen; Bremsen und Kameras waren durch stärkere Maßnahmen abgesichert. Trotzdem reicht bereits ein Teilausfall, um das Gesamtrisiko zu erhöhen: Wer nachts auf einer unübersichtlichen Straße unterwegs ist, ist auf konsistente Lichtsignale angewiesen, während gleichzeitig Sicht- und Komfortsysteme wie Scheibenwischer mit voller Intensität laufen können. Selbst wenn einzelne Subsysteme geschützt sind, bleibt die Frage, wie gut sich ein Angreifer innerhalb eines kompromittierten Zugrifffensters weiter „entlanghangeln“ kann.
Von der Sabotage zur Überwachung ist es dann nur noch ein Schritt – und genau hier wird die Demonstration politisch wie datenschutzseitig brisant. Sobald grundlegender Zugriff bestand, ließ sich die Fahrzeugposition in Echtzeit verfolgen. Darüber hinaus aktivierte der Angreifer das Mikrofon im Innenraum. In dem Szenario ging es nicht um hochsensible Technik, sondern um den Alltag: Der Fahrer nutzte ein Telefon mit Sprachassistent-Interaktionen, und ein Teil dieser Informationen ließ sich offenbar über das Fahrzeug-Mikrofon mitlesen. Das Kernprinzip dabei ist simpel und gerade deshalb gefährlich: Sprachassistenten vertrauen darauf, dass die gesprochene Eingabe korrekt ist und die Umgebung „ehrlich“ bleibt. Wenn ein Angreifer die Tonspur im Fahrzeug kontrolliert, kann er aus scheinbar harmlosen Dialogen Daten wie Identifikatoren oder Authentifizierungsbestandteile ableiten.
Das Testdesign zeigt außerdem, wie sehr regulatorische Rahmenbedingungen den Sicherheitsstatus mitbestimmen. Während es in Australien offenbar strengere Cybersecurity-Vorgaben für bestimmte vernetzte Haushaltsgeräte gab, fehlten dem Bericht zufolge Mindeststandards für Autos. Damit ist der Druck auf Hersteller geringer, Sicherheitsupdates verpflichtend nachzuziehen oder systematisch ein Vehikel-spezifisches Risikomanagement aufzubauen. In der Praxis bedeutet das: Ein Fahrzeug kann über längere Zeit mit Software betrieben werden, die bekannte Schwachstellen weiterhin enthält. Der Forscher formulierte das Vorgehen zugespitzt, indem er darauf hinwies, dass die Einstiegsschwelle extrem niedrig war. Entsprechend wird die Lücke nicht durch „ein ausgefallenes Labor-Setup“ erklärt, sondern durch ein Setup, das im Alltag erreichbar scheint.
Datenschutz- und Vertrauensfragen werden zudem durch den geostrategischen Kontext verschärft. In dem Umfeld spielt das Zusammenspiel von nationalen Gesetzen und Unternehmensprozessen eine Rolle: Wenn staatliche Stellen Zugriffsanforderungen stellen können, entsteht ein zusätzliches Risiko über den reinen Produktcode hinaus. Gleichzeitig weist BYD darauf hin, dass Kundendaten in Australien bleiben und bislang keine Daten an chinesische Behörden übergeben worden seien. Selbst wenn diese Darstellung für einen Zeitpunkt zutrifft, bleibt die Kritik an der fehlenden strukturellen Sicherheit: Ein System ohne robuste Schutzmechanismen gegen Fernzugriff und ohne verlässliche Barrieren für Mikrofon- und Steuerfunktionen schafft eben genau die Angriffsfläche, die im Test sichtbar wurde. Aus Herstellersicht ist das ein Sicherheitsproblem im Engineering; aus Anwendersicht ist es ein Vertrauensproblem.
Für Unternehmen, die vernetzte Flotten planen oder bereits einsetzen, ist die Lehre damit klar: „Connected“ darf nicht nur als Komfort-Feature verstanden werden, sondern als Integrations- und Absicherungsaufgabe über Backend, App und Fahrzeuginfrastruktur hinweg. Entscheidend ist dabei weniger eine einzelne Technik wie „Passwortpflicht“, sondern die Gesamtkette aus Authentifizierung, Rechteverwaltung, Update-Strategie und Segmentierung innerhalb des Fahrzeugs. Wenn selbst Sicherheitsfunktionen teils geschützt sind, zeigen die Ergebnisse dennoch, dass ein kompromittierter Zugriff andere Bereiche erreichen kann. Bis neue Mindeststandards greifen, steigt damit der Druck auf Risikoeinschätzungen, Betreiberprozesse und technische Schutzmaßnahmen im Umfeld der Fahrzeuge – etwa durch Zugangskontrollen, Monitoring und konservative Nutzung von Sprach- und Freigabefunktionen im Innenraum.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "BYD Shark 6: Fernhack öffnet Türschloss, Licht und Mikrofon – warum das mehr als ein Stunt ist" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "BYD Shark 6: Fernhack öffnet Türschloss, Licht und Mikrofon – warum das mehr als ein Stunt ist" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »BYD Shark 6: Fernhack öffnet Türschloss, Licht und Mikrofon – warum das mehr als ein Stunt ist« bei Google Deutschland suchen, bei Bing oder Google News!