
LONDON (IT BOLTWISE) – Die US-Behörde CISA hat zwei Sicherheitslücken in Cisco BroadWorks und Openwave Messaging Webtop Media Transcoder in den KEV-Katalog aufgenommen. Hintergrund ist die belegte aktive Ausnutzung in der Praxis. Für Cisco BroadWorks betrifft der Fehler die Verarbeitung von XML-Anfragen und könnte unautorisierte Angriffe auf sensible Konfigurationen ermöglichen. Für Openwave betrifft die Schwachstelle die falsche Behandlung eines Ressourcen-Transfers; FCEB-Behörden sollen die Patches bis zum 24. November 2026 einspielen.
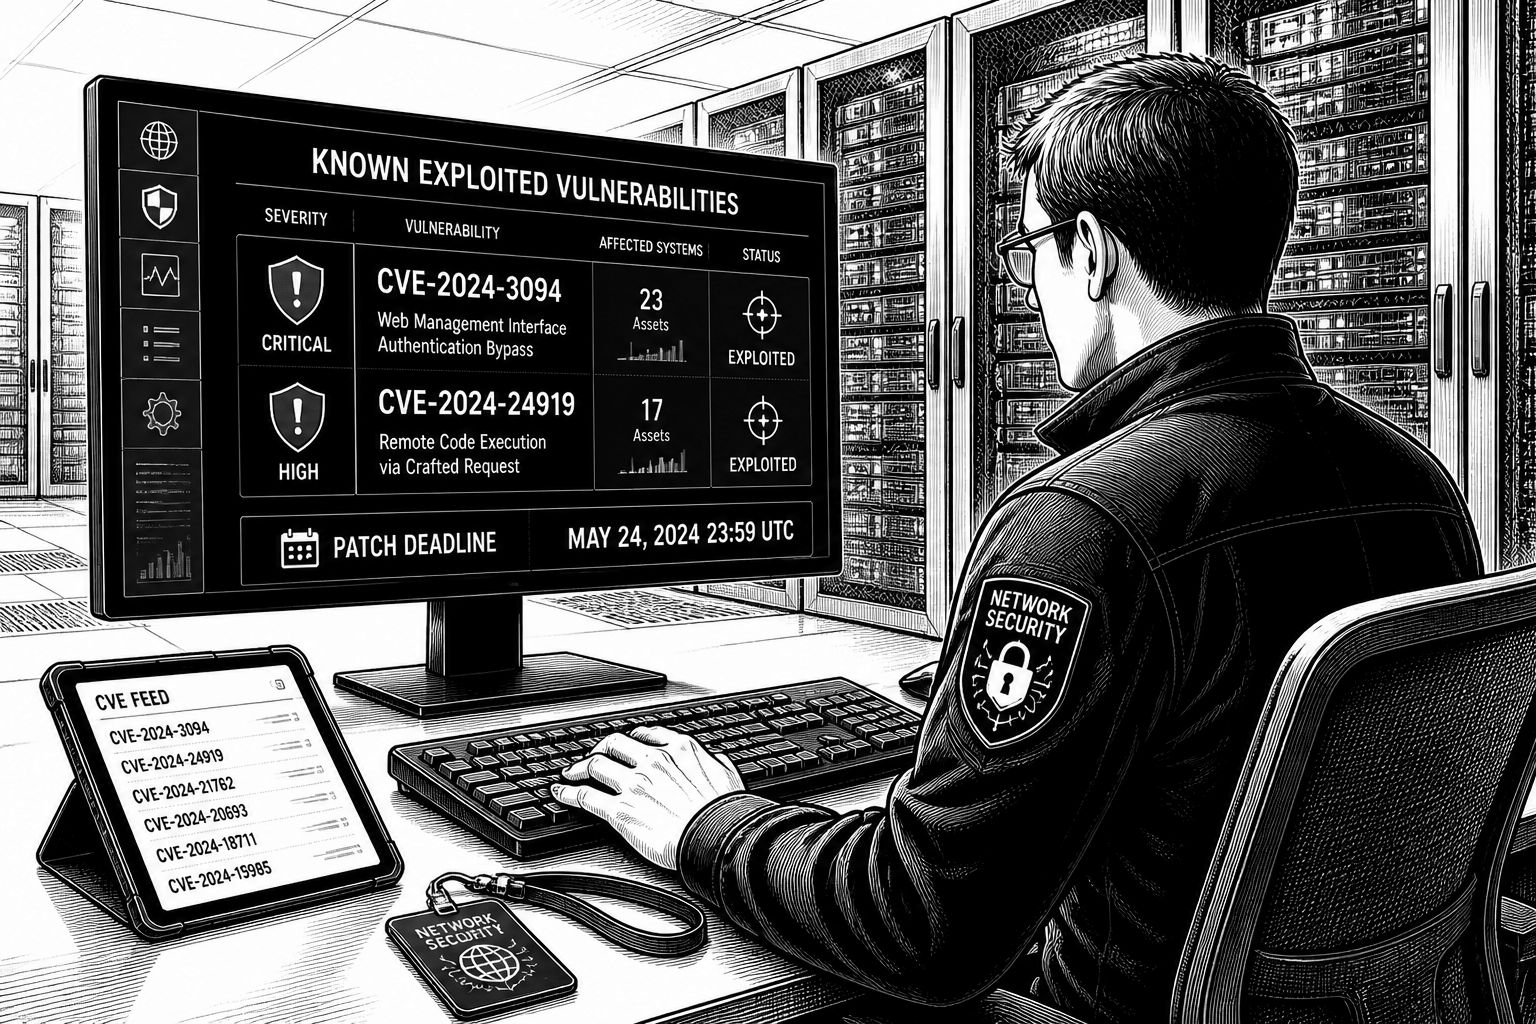
Dass CISA zwei Schwachstellen in das Known Exploited Vulnerabilities (KEV)-Katalog aufnimmt, ist für Betreiber von UC- und Messaging-Umgebungen keine reine Meldungsflut, sondern ein klarer Betriebsauftrag. In der aktuellen Einstufung nennt die US-Behörde als Grund den Nachweis aktiver Ausnutzung. Betroffen sind dabei nicht klassische Web-Frontends, sondern produktnahe Komponenten: Cisco BroadWorks und der Openwave Messaging Webtop Media Transcoder. Für IT-Teams bedeutet das vor allem, dass “vorerst nur beobachten” in vielen Umgebungen auf einmal schwerer wird, sobald Patch-Fristen und Behördenempfehlungen ins Spiel kommen.
Für Cisco BroadWorks führt CISA CVE-2026-20320 (CVSS 7,5) an. Die Lücke steckt im Open Client Interface (OCI) XML Parser und beschreibt eine “improper restriction of XML external entity reference”-Problematik. Praktisch heißt das: Der Parser kann externe Entitätsreferenzen so behandeln, dass ein Angreifer im ungültigsten Fall Daten aus der Zielumgebung auslesen könnte. CISA ordnet die Ausnutzung dabei so ein, dass ein unautorisierter, entfernter Angreifer mit den Berechtigungen des Cisco-BroadWorks-Nutzers auf sensible Konfigurationsinformationen zugreifen könnte. Der Fix ist laut Angaben im August 2026 bereitgestellt worden.
Bei Openwave Messaging Webtop Media Transcoder betrifft die KEV-Eintragung CVE-2026-111793 (CVSS 4,3). Hier geht es um eine “incorrect resource transfer between spheres”-Schwachstelle. Damit ist typischerweise gemeint, dass Prozesse oder Datenflüsse innerhalb der Anwendung zwischen Sicherheits-/Ausführungskontexten nicht korrekt voneinander abgegrenzt sind. CISA beschreibt das Risiko so, dass ein authentifizierter Nutzer unbeabsichtigte Dokumenttypen verarbeiten und umwandeln könnte, falls dabei die Webmail-Erfahrung (also der übliche Pfad für die Interaktion) umgangen wird. Der Patch ist laut Quelle für Oktober 2026 vorgesehen gewesen. Interessant an dieser Kombination aus BroadWorks (XML-Parser) und Transcoder (Ressourcentransfer zwischen Kontexten) ist, dass beide Schwächen in der Verarbeitung “naheliegender” Eingaben liegen: einmal in der Parser-Schicht, einmal im Konvertierungs- bzw. Mediakontext.
Offen lässt die KEV-Erfassung bewusst die Details, die viele Security-Verantwortliche als Nächstes suchen: Welche konkreten Wege der Ausnutzung funktionieren, über welche Artefakte sich das in Logs erkennen lässt und welche Payloads eingesetzt werden. Die Quelle nennt ausdrücklich, dass derzeit keine Informationen zur konkreten Vorgehensweise in realen Angriffen vorliegen und keine Zuordnung zu einem benannten Threat Actor oder einer Gruppe gemacht wurde. Auch Cisco selbst wird in der Zusammenfassung so eingeordnet, dass darin keine Aussage dazu enthalten sei, ob die Nutzung der Lücke “böswillig” erfolgt. Das ist in der Praxis entscheidend: Ohne Indicators-of-Compromise bleibt oft nur der harte Abgleich mit der Patch- und Konfigurationslage, ergänzt um allgemeine Telemetrie-Auswertungen (z. B. ungewöhnliche Zugriffsversuche auf relevante Schnittstellen oder anomale Konvertierungsanfragen).
Gleichzeitig zieht die Meldung eine zweite Linie zu anderen Netzkomponenten. Kurz zuvor hatte Cisco zwei verschiedene Schwachstellen in Catalyst SD-WAN sowie in den Produkten Secure Firewall Adaptive Security Appliance (ASA) Software und Secure Firewall Threat Defense (FTD) Software als aktiv ausgenutzt gemeldet: CVE-2026-20127 (CVSS 10,0) und CVE-2026-76418 (CVSS 8,6). Dass in kurzer Folge mehrere Produktfamilien betroffen sind, spricht dafür, dass in vielen Organisationen inzwischen nicht nur ein einzelnes “Patch-Fenster” geschlossen werden muss, sondern mehrere Sicherheitsketten gleichzeitig: die UC-/Messaging-Kommunikation ebenso wie Segmentierungs- und Firewall-Realitäten. Für die Planung heißt das: IT- und SecOps-Teams müssen Abhängigkeiten im Betrieb berücksichtigen, etwa wenn Gateways oder Integrationen an BroadWorks- oder Transcoder-Komponenten gekoppelt sind.
Für die Behörden- und Enterprise-Praxis kommt nun der konkrete Zeitdruck hinzu. Nach Angaben zur KEV-Einstufung wird den Federal Civilian Executive Branch (FCEB) Behörden empfohlen, die Patches bis zum 24. November 2026 einzuspielen, um ihre Netzwerke abzusichern. Auch wenn sich diese Empfehlung formal an FCEB richtet, ist die operative Konsequenz in der Wirtschaft meist dieselbe: Sobald eine Schwachstelle als “known exploited” markiert ist, steigt das Risiko, dass automatisierte Scanning- und Exploit-Kampagnen innerhalb kurzer Zeit zunehmen. Der CVSS-Unterschied zwischen den beiden KEV-Lücken (7,5 vs. 4,3) sollte dabei nicht dazu verleiten, CVE-2026-111793 herunterzuspielen: Durch die Angriffsoberfläche “authentifizierter Nutzer plus Umgehung” kann die Ausnutzung in realen Umgebungen dennoch relevant werden, insbesondere wenn Berechtigungen breit verteilt sind oder Webmail-Pfade in Integrationen selten vollständig isoliert werden.
In der Umsetzung lohnt sich deshalb ein zweistufiger Ansatz: erstens die harte Patch-Kontrolle der betroffenen Komponenten (inklusive des Zeitfensters der Fixes August bzw. Oktober 2026) und zweitens die Validierung, ob die Anwendungskomponenten in den sicheren Konfigurationen laufen, die das Risiko der jeweiligen Klassenlücke adressieren. Bei CVE-2026-20320 liegt der Fokus in vielen Fällen auf der XML-Parser-Konfiguration und dem Eingangsverhalten im OCI-Kontext; bei CVE-2026-111793 auf der Trennung von Ressourcen- und Verarbeitungskontexten im Transcoder. Ergänzend sollten Teams Logquellen für Schnittstellen prüfen, die typischerweise Exposition schaffen (z. B. Zugriffsmuster auf Parser- oder Konvertierungsfunktionen) – nicht als Ersatz für Patchen, sondern als frühes Signal für Rest-Risiken. Unterm Strich macht die KEV-Eintragung deutlich, dass selbst “versteckte” Parser- und Konvertierungspfade inzwischen in den Fokus des aktiven Angriffsalltags rücken.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CISA nimmt Cisco BroadWorks- und Openwave-Schwächen in KEV auf" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CISA nimmt Cisco BroadWorks- und Openwave-Schwächen in KEV auf" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CISA nimmt Cisco BroadWorks- und Openwave-Schwächen in KEV auf« bei Google Deutschland suchen, bei Bing oder Google News!