


LONDON (IT BOLTWISE) – Die CISA hat CVE-2026-76504, einen Authentifizierungs-Bypass im Cisco Catalyst SD-WAN Manager, in das KEV-Register aufgenommen. Der Fehler (CVSS 9,8) ermöglicht einem Angreifer ohne gültige Anmeldung den Zugriff auf die API mit Administratorrechten. Auslöser ist eine fehlerhafte Behandlung von URI-Encoding in HTTP-Anfragen. Bis zum 3. Oktober 2026 sollen Behörden der US-Bundesverwaltung die Fixes einspielen.
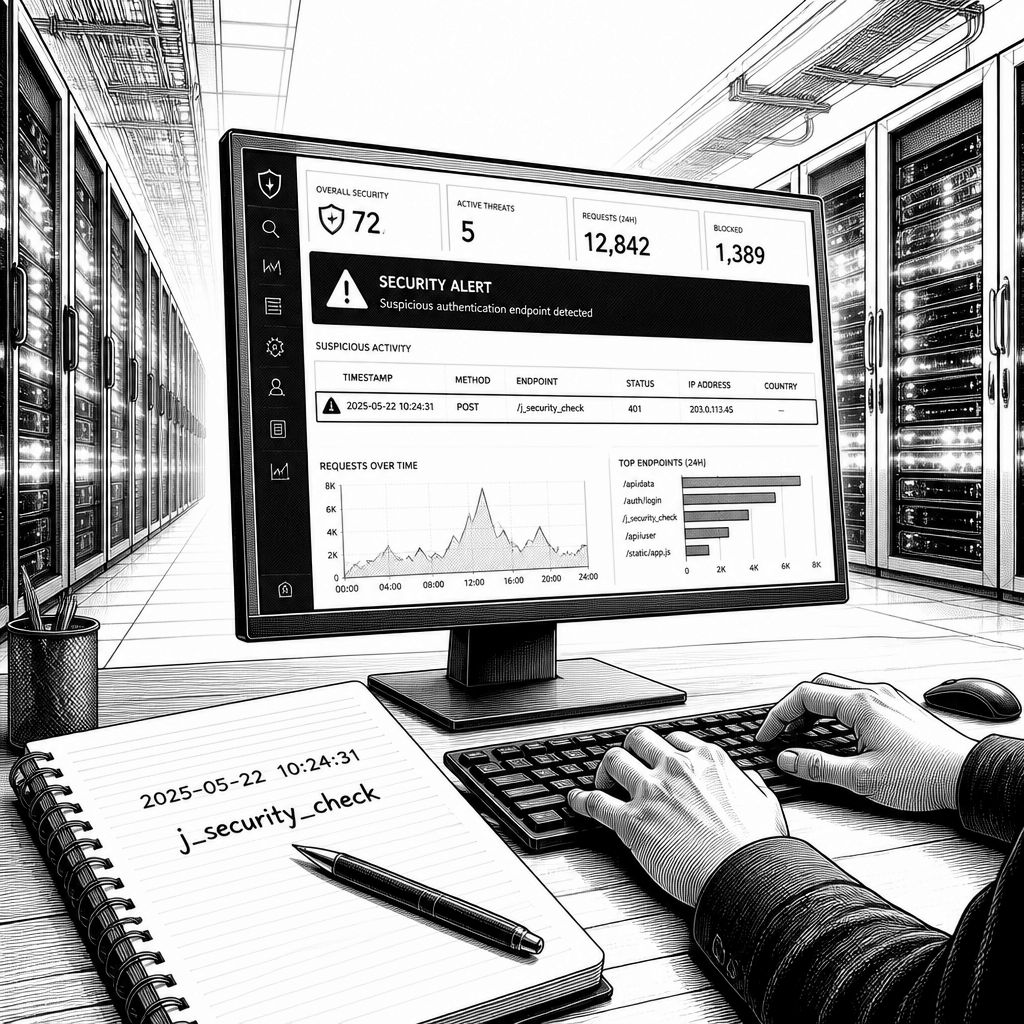
Die Aufnahme von CVE-2026-76504 in das US-Register „Known Exploited Vulnerabilities“ ist vor allem deshalb ein Hinweis auf die reale Angriffsfläche, nicht nur auf ein theoretisches Schwachstellenmodell. Laut CISA handelt es sich um einen Authentifizierungs-Bypass im Cisco Catalyst SD-WAN Manager, der sich in der Praxis offenbar durch speziell konstruierte HTTP-Requests ausnutzen lässt. Das Bundesamt stuft den Impact mit CVSS 9,8 ein und beschreibt, dass ein Angreifer ohne Authentifizierung auf ein System zugreifen kann und dabei die Rechte des Admin-Users erlangt. Für Security-Teams bedeutet das: Das Risiko liegt nicht primär in einer schwierigen Entdeckung durch Side-Channels, sondern in einer direkten Zugriffsmöglichkeit auf eine Management-API.
Technisch setzt die Schwachstelle an einer Stelle an, an der viele Web-Integrationen empfindlich reagieren: URI-Encoding und die Art, wie Server Eingaben aus HTTP-Anfragen in intern verarbeitbare Pfad- oder Parameterwerte überführen. CISA führt aus, dass Catalyst SD-WAN Manager eine Hex-kodierte Komponente enthält, die wegen einer unsachgemäßen Behandlung des URI-Encodings einen Authentifizierungs-Bypass ermöglichen kann. Der entscheidende Mechanismus ist dabei nicht „Passwort erraten“, sondern das Umgehen der Zugriffskontrolle über eine angepasste Anfrage an die API des betroffenen Systems. Wenn die Authentifizierungsprüfung durch die Kodierungsvariante nicht korrekt greift, kann der Request so wirken, als stamme er aus einem administrativen Kontext.
Für die Incident-Response ist besonders relevant, dass CISA nicht nur auf eine Ausnutzbarkeit verweist, sondern auch konkrete Prüfschritte liefert. Kunden sollen laut Cisco und CISA in System-Logs nach Hinweisen suchen, die mit dem Auth-Endpoint zusammenhängen, und sie mit IP-Adressen abgleichen, die als unbekannt oder nicht autorisiert gelten. Konkret nennt der Hinweis das Auditieren von /var/log/nms/containers/service-proxy/serviceproxy-access.log nach Einträgen, die mit „j_security_check“ in Verbindung stehen; zusätzlich soll /var/log/nms/vmanage-server.log nach entsprechenden „j_security_check“-Aufrufen durchsucht werden, und zwar mit besonderem Augenmerk auf Nutzer- oder Kontextnamen, die mit „viptela-reserved-“ beginnen. Damit adressieren die Prüfanweisungen gleich zwei typische Muster: den anstößigen HTTP-Request auf dem Management-Proxy sowie die nachgelagerte Authentifizierungswirkung, die sich im Logkontext widerspiegelt.
Auch der zeitliche Kontext zeigt, wie konsequent das KEV-Programm auf real ausgenutzte Schwächen reagiert. Laut Text wurde Cisco „aware of active exploitation“ im September 2026; gleichzeitig ist der Schritt, CVE-2026-76504 in die KEV-Liste zu überführen, an genau solche Berichte geknüpft. Auffällig ist außerdem, dass SD-WAN- und Netzwerk-Management-Plattformen in diesem Jahr mehrfach im KEV-Kontext auftauchen: Im Artikel wird darauf verwiesen, dass acht CVEs mit Bezug zu 2026 bereits in die Liste gelangt sind. Jake Knott, Head of Threat Intelligence bei watchTowr, ordnet das in einem wörtlich zitierten Statement ein: „None of this should surprise anyone. As a single-pane-of-glass used by enterprises to manage, configure, and monitor large networks, it is naturally an attractive target.“ Er betont damit ein strukturelles Angriffsargument: Wer zentral konfiguriert und überwacht, sammelt nicht nur Sichtbarkeit, sondern auch den „Schlüsselbund“ für Änderungen im Betrieb.
Für Unternehmen ergibt sich daraus eine klare Priorisierung, weil der betroffene Bereich typischerweise nicht nur fürs Routing oder Traffic-Engineering zuständig ist, sondern auch für die unternehmensweite Netzwerksteuerung. Wenn eine Management-Komponente über eine API angegriffen werden kann, wird das Risiko schnell aus dem reinen „Vulnerability“-Ticket zu einem operativen Integritätsproblem: Angreifer können Konfigurationen anstoßen, Überwachung umgehen oder die Umgebung so verändern, dass spätere Detektion erschwert wird. In der Praxis heißt das: Das Update auf eine „fixed release“ sollte schnell erfolgen, aber parallele Suche nach POST-Requests zu URL-kodierten Varianten von „/j_security_check“ ist mindestens ebenso wichtig, um festzustellen, ob der Pfad bereits beschritten wurde. Gerade bei Netzwerken, die selten nachts im Change-Fenster aktualisiert werden, kann das Schneiden alter Ausnutzungsmuster den Unterschied machen.
Darüber hinaus verschiebt die Meldung die Diskussion in die MLOps-ähnliche Denkweise für Security-Pipelines: Signale aus Logs müssen in eine überprüfbare Kette überführt werden, statt nur als Rohdaten im SIEM zu landen. Die CISA/Anbieter-Orientierung auf konkrete Logpfade schafft dafür gute Ankerpunkte, weil Teams ihre Detektionsregeln und Ticketing-Workflows an eindeutige Muster koppeln können. Für die weitere Planung ist außerdem wichtig, dass FCEB-Behörden bis zum 3. Oktober 2026 Zeit haben, Fixes anzuwenden; auch wenn viele Organisationen nicht an diese Frist gebunden sind, liefert sie als Referenz eine pragmatische Zeitschiene. Die zentrale Lehre bleibt: Authentifizierungslogik in Management-APIs ist ein Hochwert-Ziel, und Fehler in Encoding- und Request-Parsing-Schichten werden im Angriffsmodell zunehmend als „Hebel“ betrachtet.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CISA nimmt Cisco-SD-WAN-Auth-Bypass CVE-2026-76504 in KEV auf" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CISA nimmt Cisco-SD-WAN-Auth-Bypass CVE-2026-76504 in KEV auf" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CISA nimmt Cisco-SD-WAN-Auth-Bypass CVE-2026-76504 in KEV auf« bei Google Deutschland suchen, bei Bing oder Google News!