


LONDON (IT BOLTWISE) – Zwei bisher ungepatchte Zero-Days in Citrix NetScaler ADC und NetScaler Gateway ermöglichen laut einer Sicherheitsfirma Remote Code Execution. Die Lücken sollen bereits in freier Wildbahn aktiv ausgenutzt werden, während Citrix noch keinen Fix bestätigt oder veröffentlicht hat. Betroffene Administratoren müssen deshalb kurzfristig zwischen Abschalten, Isolieren oder Online-Betrieb abwägen. Entscheidend ist: Ein Update allein kann das Risiko nicht zuverlässig eliminieren, wenn Angreifer den Zugriff vor dem Patch bereits etabliert haben.
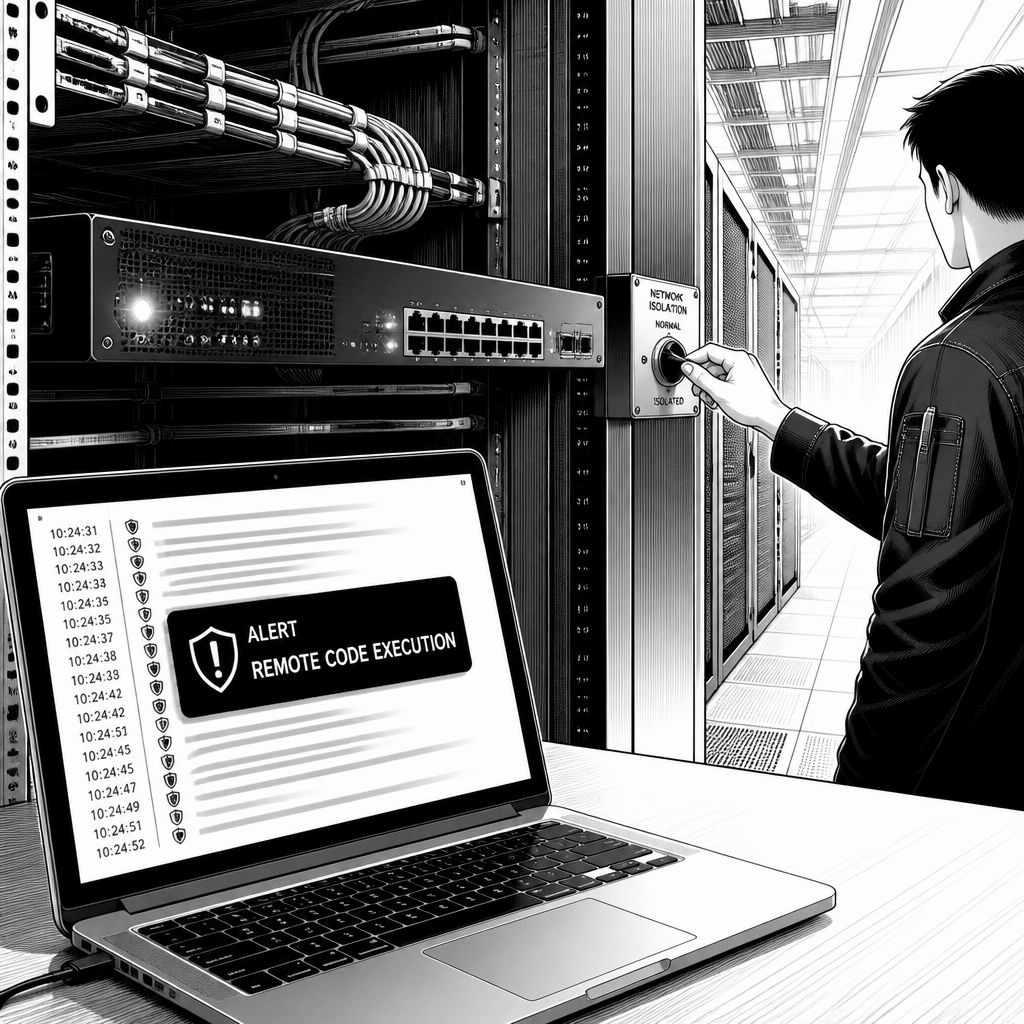
In Netzwerken, in denen der NetScaler ADC oder das NetScaler Gateway als zentrale Eintrittsstelle für VPN, Remote-Zugriff, Lastverteilung und Benutzerauthentifizierung dient, wird die aktuelle Lage besonders kritisch. Laut einer Sicherheitsfirma werden zwei neue, noch nicht behobene Zero-Day-Schwachstellen in den Appliances mit Remote Code Execution (RCE) bereits aktiv ausgenutzt. Damit verschiebt sich die technische Risikoprüfung von „Patchen und abwarten“ hin zu einem operativen Notfallbetrieb, weil es zunächst keinen veröffentlichten Vendor-Fix gibt und Citrix die Lücken zumindest zum Zeitpunkt der Meldung noch nicht bestätigt hatte.
Die beiden neuen RCE-Lücken werden in der Berichterstattung als unpatched beschrieben und sollen vor dem Entstehen von Abhilfe bereits ausgenutzt worden sein. Gleichzeitig wird klar abgegrenzt, dass es sich nicht um die zuvor adressierte Schwachstelle CVE-2026-19490 handelt, die Citrix nach Angaben in der Meldung am 19. August behoben und die später auch in einen Katalog bekannter ausnutzbarer Schwachstellen aufgenommen wurde. Offengeblieben bleibt damit die konkrete Abdeckungsfrage: Ob bestimmte NetScaler-Produktlinien oder Build-Stände wie 14.1-73.32 und 13.1-63.21 (oder neuere Versionen) betroffen sind, hat Citrix laut Quelle nicht eindeutig beantwortet. Für Administratoren bedeutet das: selbst eine scheinbar „nahe“ Patchstufe kann eine Lücke offenlassen, solange keine klare Versionsmatrix vorliegt.
Besonders heikel ist der in der Meldung betonte Zeitfaktor. Wenn die Ausnutzung passiert, bevor ein Fix existiert, kann das reine Installieren der Korrektur nicht automatisch verifizieren, dass ein Angreifer nicht bereits persistente Kontrolle erlangt hat. Genau darauf verwies die niederländische Nationale Behörde für Cybersicherheit (NCSC) nach einem früheren Zero-Day-ähnlichen Vorfall im Jahr 2025: Updates entfernen demnach nicht zwingend das Risiko, weil ein Angreifer den Zugriff vor dem Patch behalten und weiter missbrauchen kann. Genau deshalb taucht in der aktuellen Diskussion wieder die Frage nach „Indicators of Compromise“ auf: Ohne veröffentlichte Artefakte für die neuen Lücken ist die Entscheidung, ob eine Appliance online bleibt, isoliert wird oder komplett abgeschaltet werden muss, zunächst eine Risikobetrachtung im Blindflug.
Der praktische Handlungsrahmen wird in der Quelle nicht nur abstrakt skizziert, sondern mit konkreten Schritten aus vorhandener Citrix-Anleitung untermauert. Dazu gehört, zunächst Beweise zu sichern: etwa einen Snapshot einer VPX-Instanz, Logs aus Remote-syslog-Servern und aus NetScaler Console, ein technisches Support-Bundle sowie einen Core Dump der Packet-Engine. Erst danach folgt die Segmentierung durch die Isolation der Appliance vom Netzwerk. Anschließend wird ein umfangreiches Credential-Reset gefordert: Dienste-Konten und gespeicherte Secrets ändern, Passwörter der Benutzer zurücksetzen, die sich über das System angemeldet haben, und zudem Zertifikate sowie private Schlüssel widerrufen beziehungsweise neu einzuziehen. Auch der Management-Zugang wird adressiert, weil die Anleitung explizit darauf besteht, dass NetScaler Management Services niemals öffentlich ins Internet exponiert werden sollen.
Zusätzlich verweist die Meldung auf die in den Niederlanden veröffentlichten Prüfskripte aus 2025, die live-Appliances, Core Dumps und vollständige NetScaler-Images abdecken. Allerdings schränkt die README zu dem Skript die Aussagekraft ein: Es sucht nach Dateien, die auf eine Kompromittierung hindeuten, ist nicht auf eine einzige Schwachstelle spezialisiert und liefert keine Garantie für Wirksamkeit. Das ist für Entscheider wichtig, weil es den internen Erwartungsrahmen steuert: Solche Checks sind ein Baustein in der Forensik, aber sie ersetzen weder eine technische Ursachenanalyse noch die organisatorische Bereitschaft, im Zweifel schneller zu isolieren. Die laufende Kommunikation wirkt zudem noch unvollständig: Citrix hatte zum Zeitpunkt der Meldung keine Bulletins zu den neuen Schwachstellen veröffentlicht, und die Quelle beschreibt, dass auch die Sicherheitsfirma keine konkreten Nachweise oder benannten Opfer geliefert hat.
Ein weiterer Unsicherheitsfaktor betrifft die Frage, welche Versionen überhaupt einen Fix erhalten könnten. NetScaler 13.1 wird in der Meldung als am 15. September aus der Wartung (End of Maintenance) herausgefallen beschrieben, ohne dass Citrix laut Quelle bestätigt hätte, ob für diese Version noch eine Korrektur nachgereicht wird. Damit wird die Patchstrategie zur Bestandsstrategie: Wer auf älteren Build-Ständen operiert, steht bei einem RCE-Exposure-Fall häufig vor der Wahl zwischen Migration, temporärer Abschottung und dem Risiko einer längeren Verwundbarkeitsphase. Bis eine Entscheidung aus der Vendor-Seite vorliegt, bleibt der Kernkonflikt aus der Meldung bestehen: Wenn sich die Ausnutzung bereits vor dem Patch etabliert hat, muss die Abwägung nicht nur „Lücke schließen“, sondern auch „Zugriffspfad prüfen und bereinigen“ beinhalten.
Für Unternehmen ergibt sich daraus ein ziemlich klarer operativer Fahrplan, selbst ohne veröffentlichte Exploit-Details. Erstens sollte das Netzwerk-Exposure minimiert werden: Management-Schnittstellen nicht öffentlich erreichbar machen und die Appliance im Zweifel aus dem Prod-Netz entfernen, bis klare Indikatoren, Vendor-Informationen oder verlässliche Prüfresultate vorliegen. Zweitens muss die Antwort auf einen möglichen Compromise mit der Annahme beginnen, dass Beweise existieren könnten, auch wenn die neuen RCEs noch nicht konkret dokumentiert sind. Drittens sollten Security-Teams die Forensik so planen, dass sie das Zurücksetzen von Secrets, Zertifikaten und Zugängen tatsächlich in einen Reaktionsprozess überführen können und nicht nur als „später“ behandeln. Genau diese Kombination aus Isolierung, Beweissicherung und Credential-Härtung entscheidet in Fällen aktiver Zero-Days darüber, ob ein Patch-Fenster später nur noch Schadensbegrenzung oder tatsächlich Wiederherstellung ermöglicht.
Welche Patches Citrix als Nächstes liefert und für welche Build-Stände sie greifen, bleibt in der Quelle „in Erwartung“ einer Veröffentlichung in der Woche um den 28. September beschrieben. In der Zwischenzeit verschiebt sich die Steuerung auf die Entscheiderseite: Welche Systeme hängen am NetScaler, wie schnell lässt sich ein Failover realisieren, und wie robust ist die interne Fähigkeit, Support-Bundles und Core Dumps strukturiert auszuwerten? Da die Meldung außerdem darauf hinweist, dass es unter Administratoren bereits Berichte über Shutdown-Anweisungen über IT-Lieferanten gab, zeigt sich: Der Markt bewegt sich vorab, selbst wenn die offiziellen technischen Fixes noch fehlen. Für viele Organisationen wird der nächste Schritt deshalb weniger „warten auf den Patch“ als „Patchen plus Validieren plus Incident-Readiness“ sein.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Citrix NetScaler: Zwei unpatched RCE-Zero-Days werden aktiv ausgenutzt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Citrix NetScaler: Zwei unpatched RCE-Zero-Days werden aktiv ausgenutzt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Citrix NetScaler: Zwei unpatched RCE-Zero-Days werden aktiv ausgenutzt« bei Google Deutschland suchen, bei Bing oder Google News!