


NIKOSIA / LONDON (IT BOLTWISE) – Die Polizei warnt vor einer Betrugsmasche, bei der Täter per manipulierten Nachrichten über angeblich offene Bußgelder Nutzer auf gefälschte Webseiten locken. Auf den Seiten sollen Betroffene ihre Bank- oder Kartendaten eingeben, um eine vermeintliche Forderung zu begleichen. Bei mindestens einem Fall nutzten die Täter Kreditkartendaten, wodurch 2.326 Euro Schaden entstanden. Die Ermittlungen laufen, während die Behörde zugleich klarstellt, dass sie keine Zahlungen per SMS veranlasst.
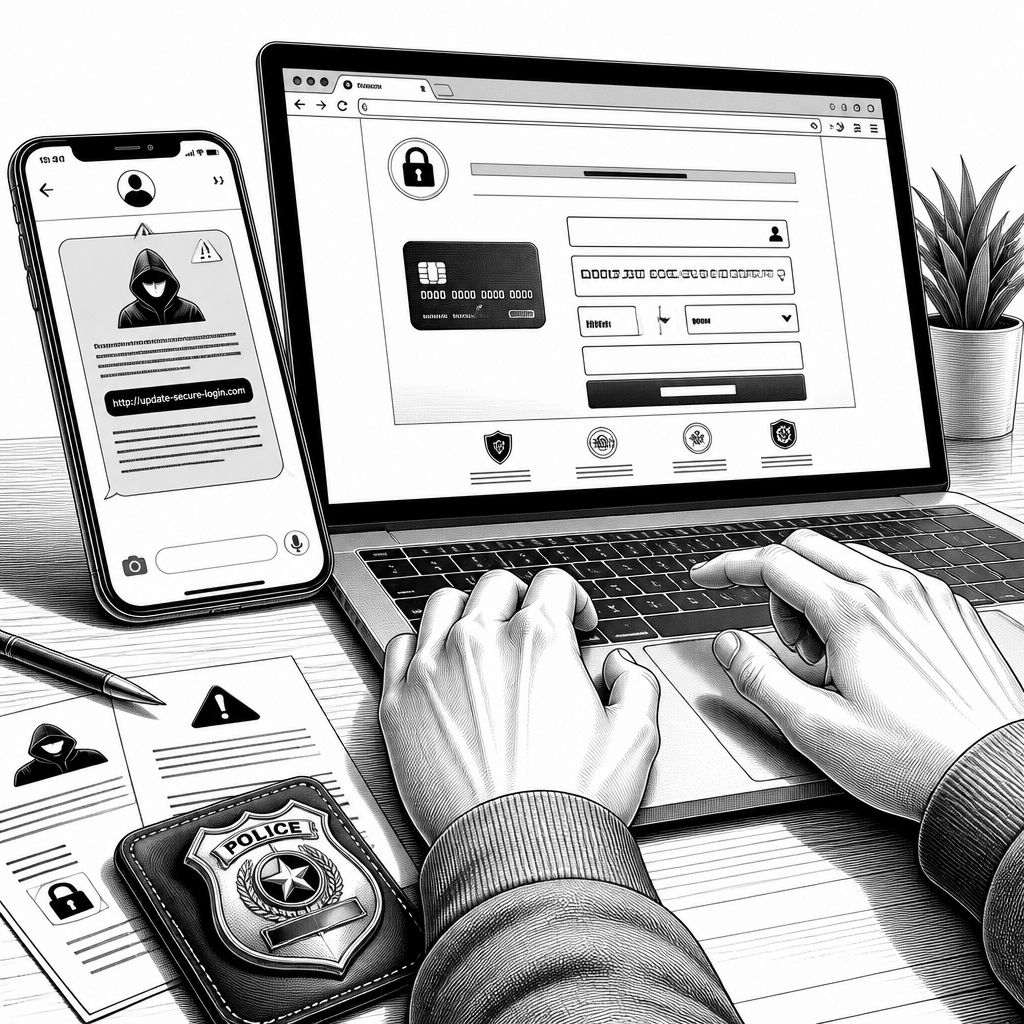
In Nikosia richtet sich eine konkrete Warnung an Smartphone-Nutzer: Kriminelle versuchen aktuell, über den Versand manipulierter Nachrichten an Bankdaten von Bürgern zu gelangen. Der Kern der Masche ist kein klassischer Datenabgriff per App, sondern eine Umleitung über das Web: Die Nachricht arbeitet mit dem Druckmoment eines angeblich noch offenen Bußgelds und führt so in kurzer Zeit vom Mobilgerät auf eine präparierte Zielseite. Entscheidend ist dabei, dass das Layout der gefälschten Plattform so gestaltet ist, dass es wie ein offizielles Behördenportal wirkt und damit die Schwelle zum Klick auf den Link oder zur Dateneingabe deutlich senkt.
Technisch betrachtet läuft das Muster wie ein typischer Social-Engineering-Workflow ab, allerdings mit Fokus auf Zahlungsdaten statt auf reinen Identitätsinformationen. In den Mitteilungen sind Links enthalten, die auf Webseiten führen, die optisch manipuliert wurden. Dort fordert die Oberfläche die Eingabe von Bank- oder Kartendaten, um die angebliche Forderung zu begleichen. Die Täter setzen damit auf die Kombination aus Erwartung und Interaktion: Viele Betroffene rechnen bei Bußgeld-Themen mit einer formalen Abwicklung und interpretieren die Eingabeform als legitimen Vorgang, obwohl es sich um eine nachgebaute Nutzerschnittstelle handelt.
Die Polizei nennt bereits einen konkreten Schadensfall: Ein 52-jähriger Mann gab auf einer solchen gefälschten Website der Cyprus Police seine Kreditkartendaten ein. In der Folge wurde seine Karte missbräuchlich verwendet und mit einem Betrag von 2.326 Euro belastet. Diese Zahl macht den Unterschied zwischen „phishing“ als abstraktem Risiko und „payment fraud“ als unmittelbarem Schaden klar. Sobald Daten auf der manipulierten Seite eingegeben werden, haben die Hintermänner Zugriff auf die finanziellen Mittel der Betroffenen – ein Zeitraum, in dem jede zusätzliche Minute bis zur Sperrung oder Meldung den finanziellen Spielraum der Angreifer vergrößert.
Für die Einordnung in die Sicherheitsrealität spielt auch die Zuständigkeit eine Rolle: Die Financial Crime Investigation Unit der Polizei in Nikosia hat die Ermittlungen aufgenommen. Ziel ist es, die Urheber der Nachrichten zu identifizieren und die Wege der entwendeten Gelder nachzuverfolgen. Solche Fälle sind für Ermittlungsbehörden oft anspruchsvoll, weil die Infrastruktur hinter den gefälschten Webseiten häufig professionell verschleiert wird. Das reicht in der Praxis von kurzfristig erreichbaren Zielseiten bis zu Verschachtelungen in der Zahlungs- und Datenstrecke, die eine schnelle Zuordnung erschweren.
Gleichzeitig richtet sich die Behörde an die Bevölkerung mit einem klaren Verhaltensappell: Sie fordert grundsätzlich keine Bußgeldzahlungen über Kurznachrichten oder andere digitale Messenger-Plattformen ein. Offizielle Verfahren zur Abwicklung von Geldstrafen folgten fest definierten Protokollen und beinhalten demnach nicht die Eingabe von Kartendaten auf einer per SMS verlinkten Webseite. Für Nutzer bedeutet das vor allem: Unerwartete Nachrichten über offene Forderungen sollten als Warnsignal behandelt werden, statt als Anlass für spontane Reaktionen. Im Zweifel empfiehlt die Polizei, direkt Kontakt mit den zuständigen Polizeidienststellen aufzunehmen, statt Links in verdächtigen Nachrichten zu öffnen.
Aus Unternehmens- und IT-Sicht ist die Meldung auch deshalb relevant, weil sie typische Schwachstellen im mobilen Nutzungsverhalten adressiert, die sich durch technische Maßnahmen zwar nicht komplett ausschalten, aber deutlich reduzieren lassen. Sicherheits-Updates sind dabei ein Basisbaustein, weil sie bekannte Angriffswege für Malware und unbefugten Zugriff schließen. Daneben zählt die „operational security“ am Endgerät: Nutzer sollten Eingaben von Zahlungsdaten in unerwarteten Webflows konsequent vermeiden und bei Nachrichten mit Zeitdruck besonders skeptisch bleiben. Gerade bei Bußgeld-Szenarien lohnt es sich, nicht nur den Link zu prüfen, sondern die gesamte Kette aus Nachricht, Zielseite und Eingabeformular als potenziell manipuliertes System zu betrachten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyber-Betrug in Nikosia: Polizei warnt vor gefälschten Bußgeld-SMS" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyber-Betrug in Nikosia: Polizei warnt vor gefälschten Bußgeld-SMS" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyber-Betrug in Nikosia: Polizei warnt vor gefälschten Bußgeld-SMS« bei Google Deutschland suchen, bei Bing oder Google News!